
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 chrxstxqn/cve-2025-6218-winrar-rce-poc
تحليل شامل وإثبات المفهوم لـ CVE-2025-6218 - ثغرة اجتياز المسار في WinRAR التي تسمح بتنفيذ التعليمات البرمجية عن بُعد والتي تؤثر على الإصدارات 7.11…
 segunakinsoyinu/cve-2024-42009-roundcube-xss
# استغلال XSS مخزّن لـ Roundcube Webmail ≤1.6.6 (CVE-2024-42009) مع تسريب بريد إلكتروني بدون نقرة عبر معالجات أحداث حركة CSS. يتضمن سكربت تسليم SMTP…
 b0marek/cve-2023-4549
مستودع لثغرة CVE-2023-4549.
 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي
 damianofalcioni/ip-biter
IP-Biter: إطار تتبع البريد الإلكتروني الصديق للمخترقين (وليس فقط)
 mharjac/bad_ducky
استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.
 ctxis/snitchdns
خادم DNS يعمل بقاعدة بيانات مع واجهة ويب
 andromeda1957/netpwn
أداة مصممة لأتمتة مهام اختبار الاختراق.
 csalab-id/csaf
إطار عمل الوعي بالأمن السيبراني (CSAF)
 spiderlabs/firework
Firework هي أداة لإثبات المفهوم (PoC) للتفاعل مع Microsoft Workplaces عبر إنشاء ملفات صالحة مطلوبة لعملية التزويد (Provisioning).
 elvonferen/osinton
Osinton هو مشروع مفتوح المصدر يعمل باستخدام SERP API و ollama mistral
 tw-d/wifi-pineapple-mk7_evil-portal
مجموعة أدوات نقطة وصول مارقة لاختبار اختراق WiFi، لنشر حمولات تصيد بوابة خبيثة لالتقاط بيانات الاعتماد وتنفيذ هجمات الهندسة الاجتماعية على الشبكات…
 cappricio-securities/socialengineering
إطار SEt
 cappricio-securities/cappriciosec-university
تطبيق تعليمي إلكتروني للمتسللين للناطقين بالتاميلية
 hantul/kotaemon-cve-2025-56526-56527-disclosure
إفصاح عام عن CVE-2025-56526 وCVE-2025-56527 — XSS مخزّن عبر عرض محتوى PDF غير مُنقّى وتعرض بيانات الاعتماد كنص صريح في Kotaemon 0.11.0. يتضمن تحليلًا…
 minhhk68/cve-2026-13156
CVE-2026-13156 نشرة استشارية حول ثغرة أمنية وPoC — اكتُشفت بواسطة Huynh Kien Minh (MinhHK).
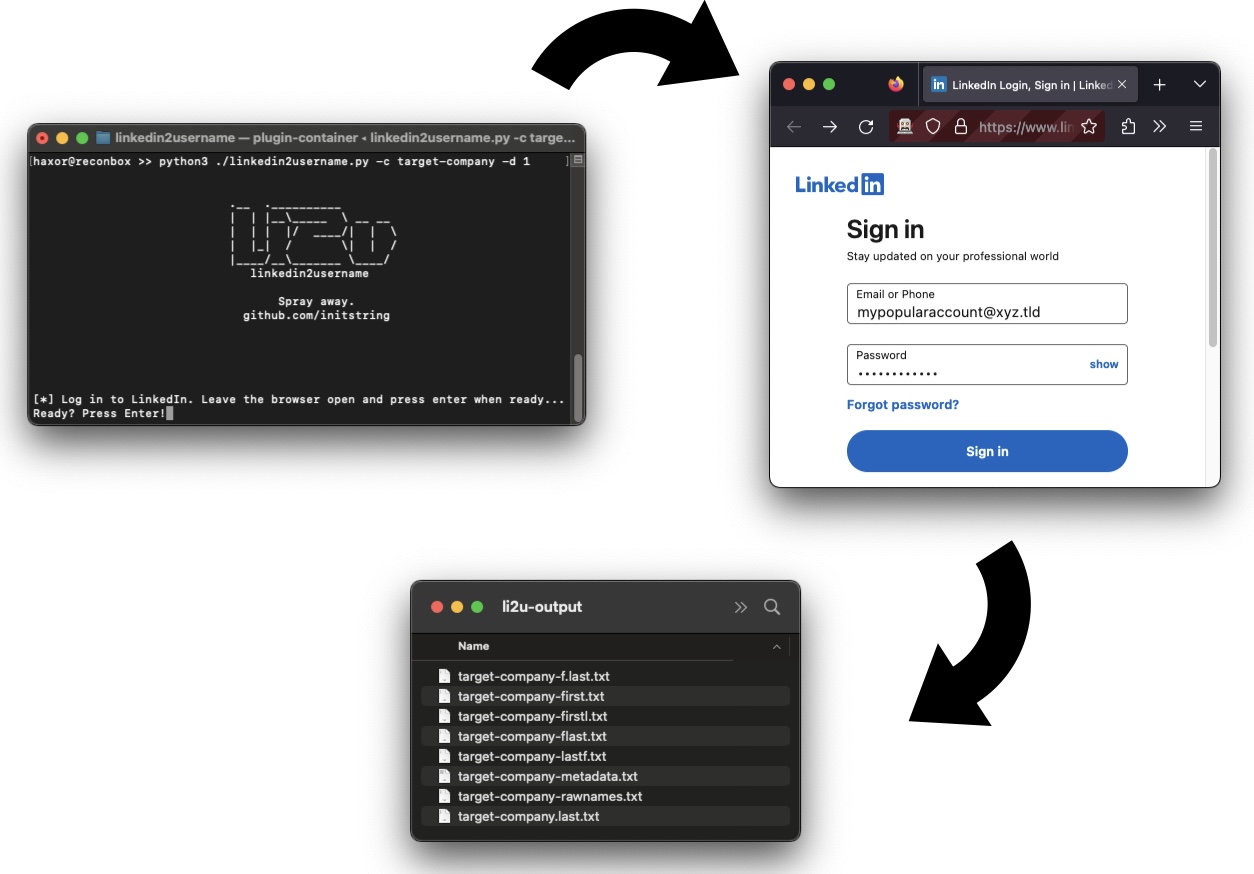 initstring/linkedin2username
أداة استخبارات مفتوحة المصدر: إنشاء قوائم أسماء مستخدمين للشركات على LinkedIn
 idefasoft/emora-project
إيمورا هي أداة استخبارات مفتوحة المصدر (OSINT) مثل شيرلوك ولكن مع واجهة رسومية، تبحث عن الحسابات عبر اسم المستخدم على شبكات التواصل الاجتماعي.








