#1


 7h3ram/flowinspect
أداة فحص الشبكة
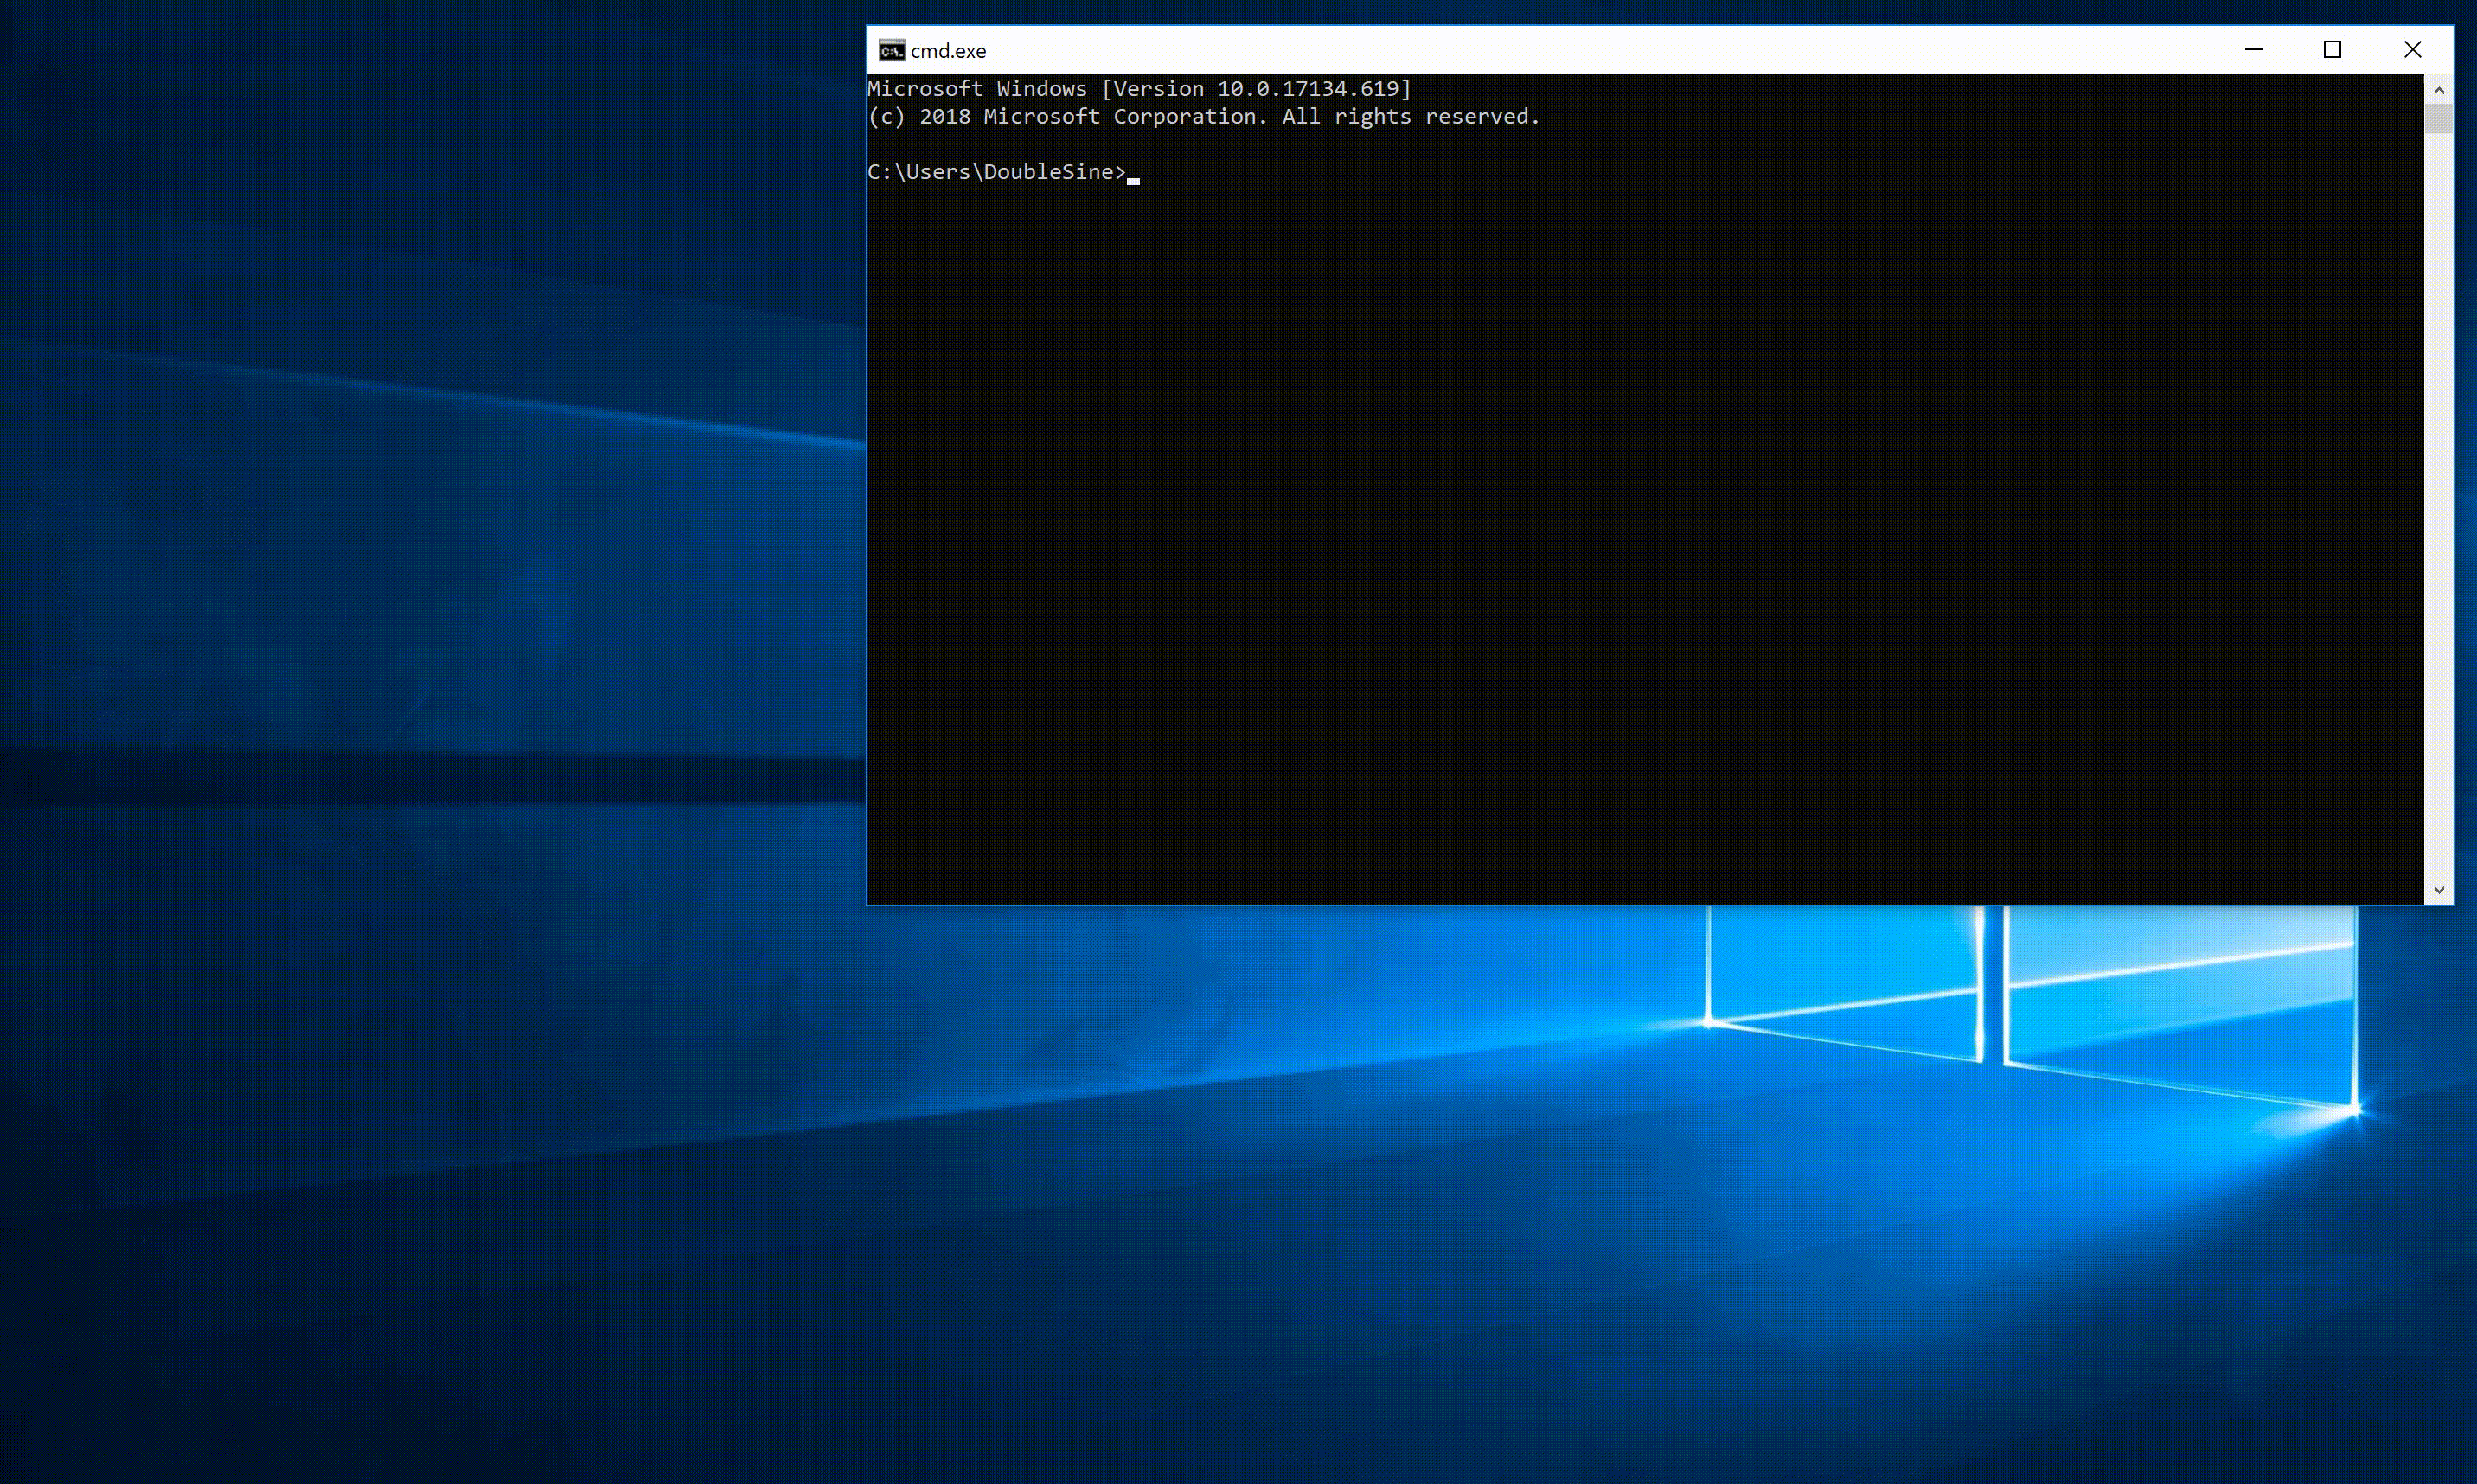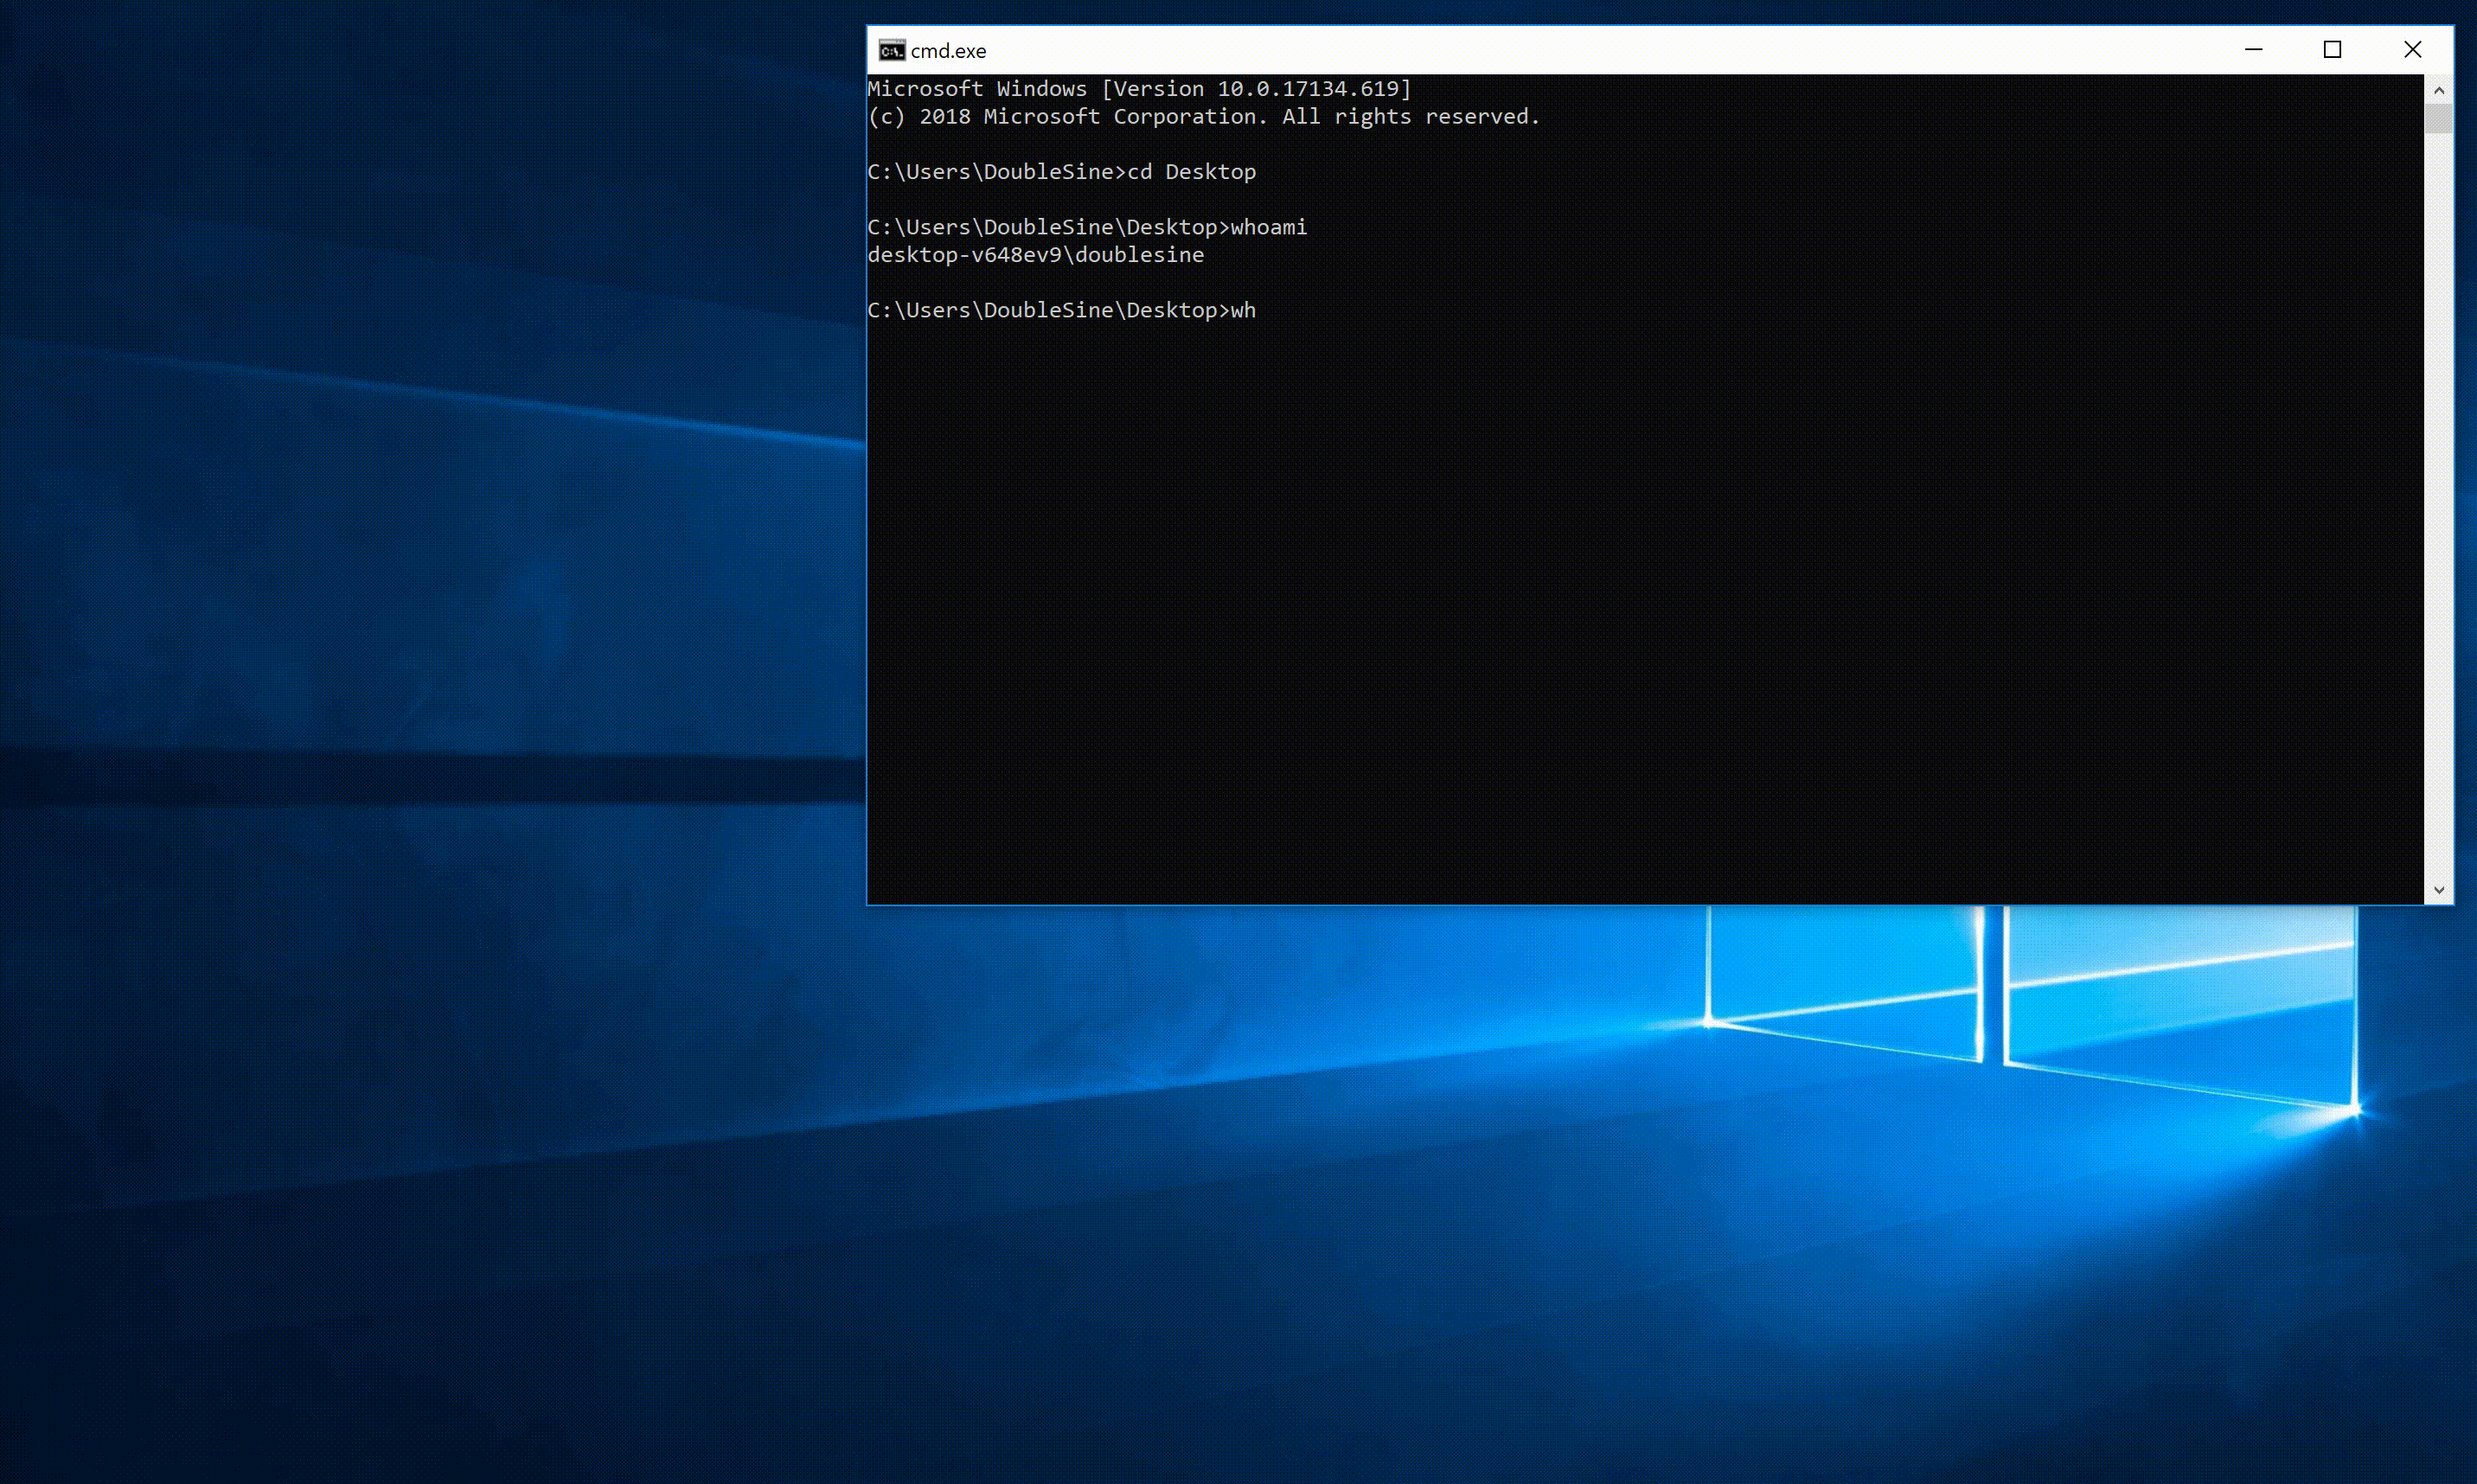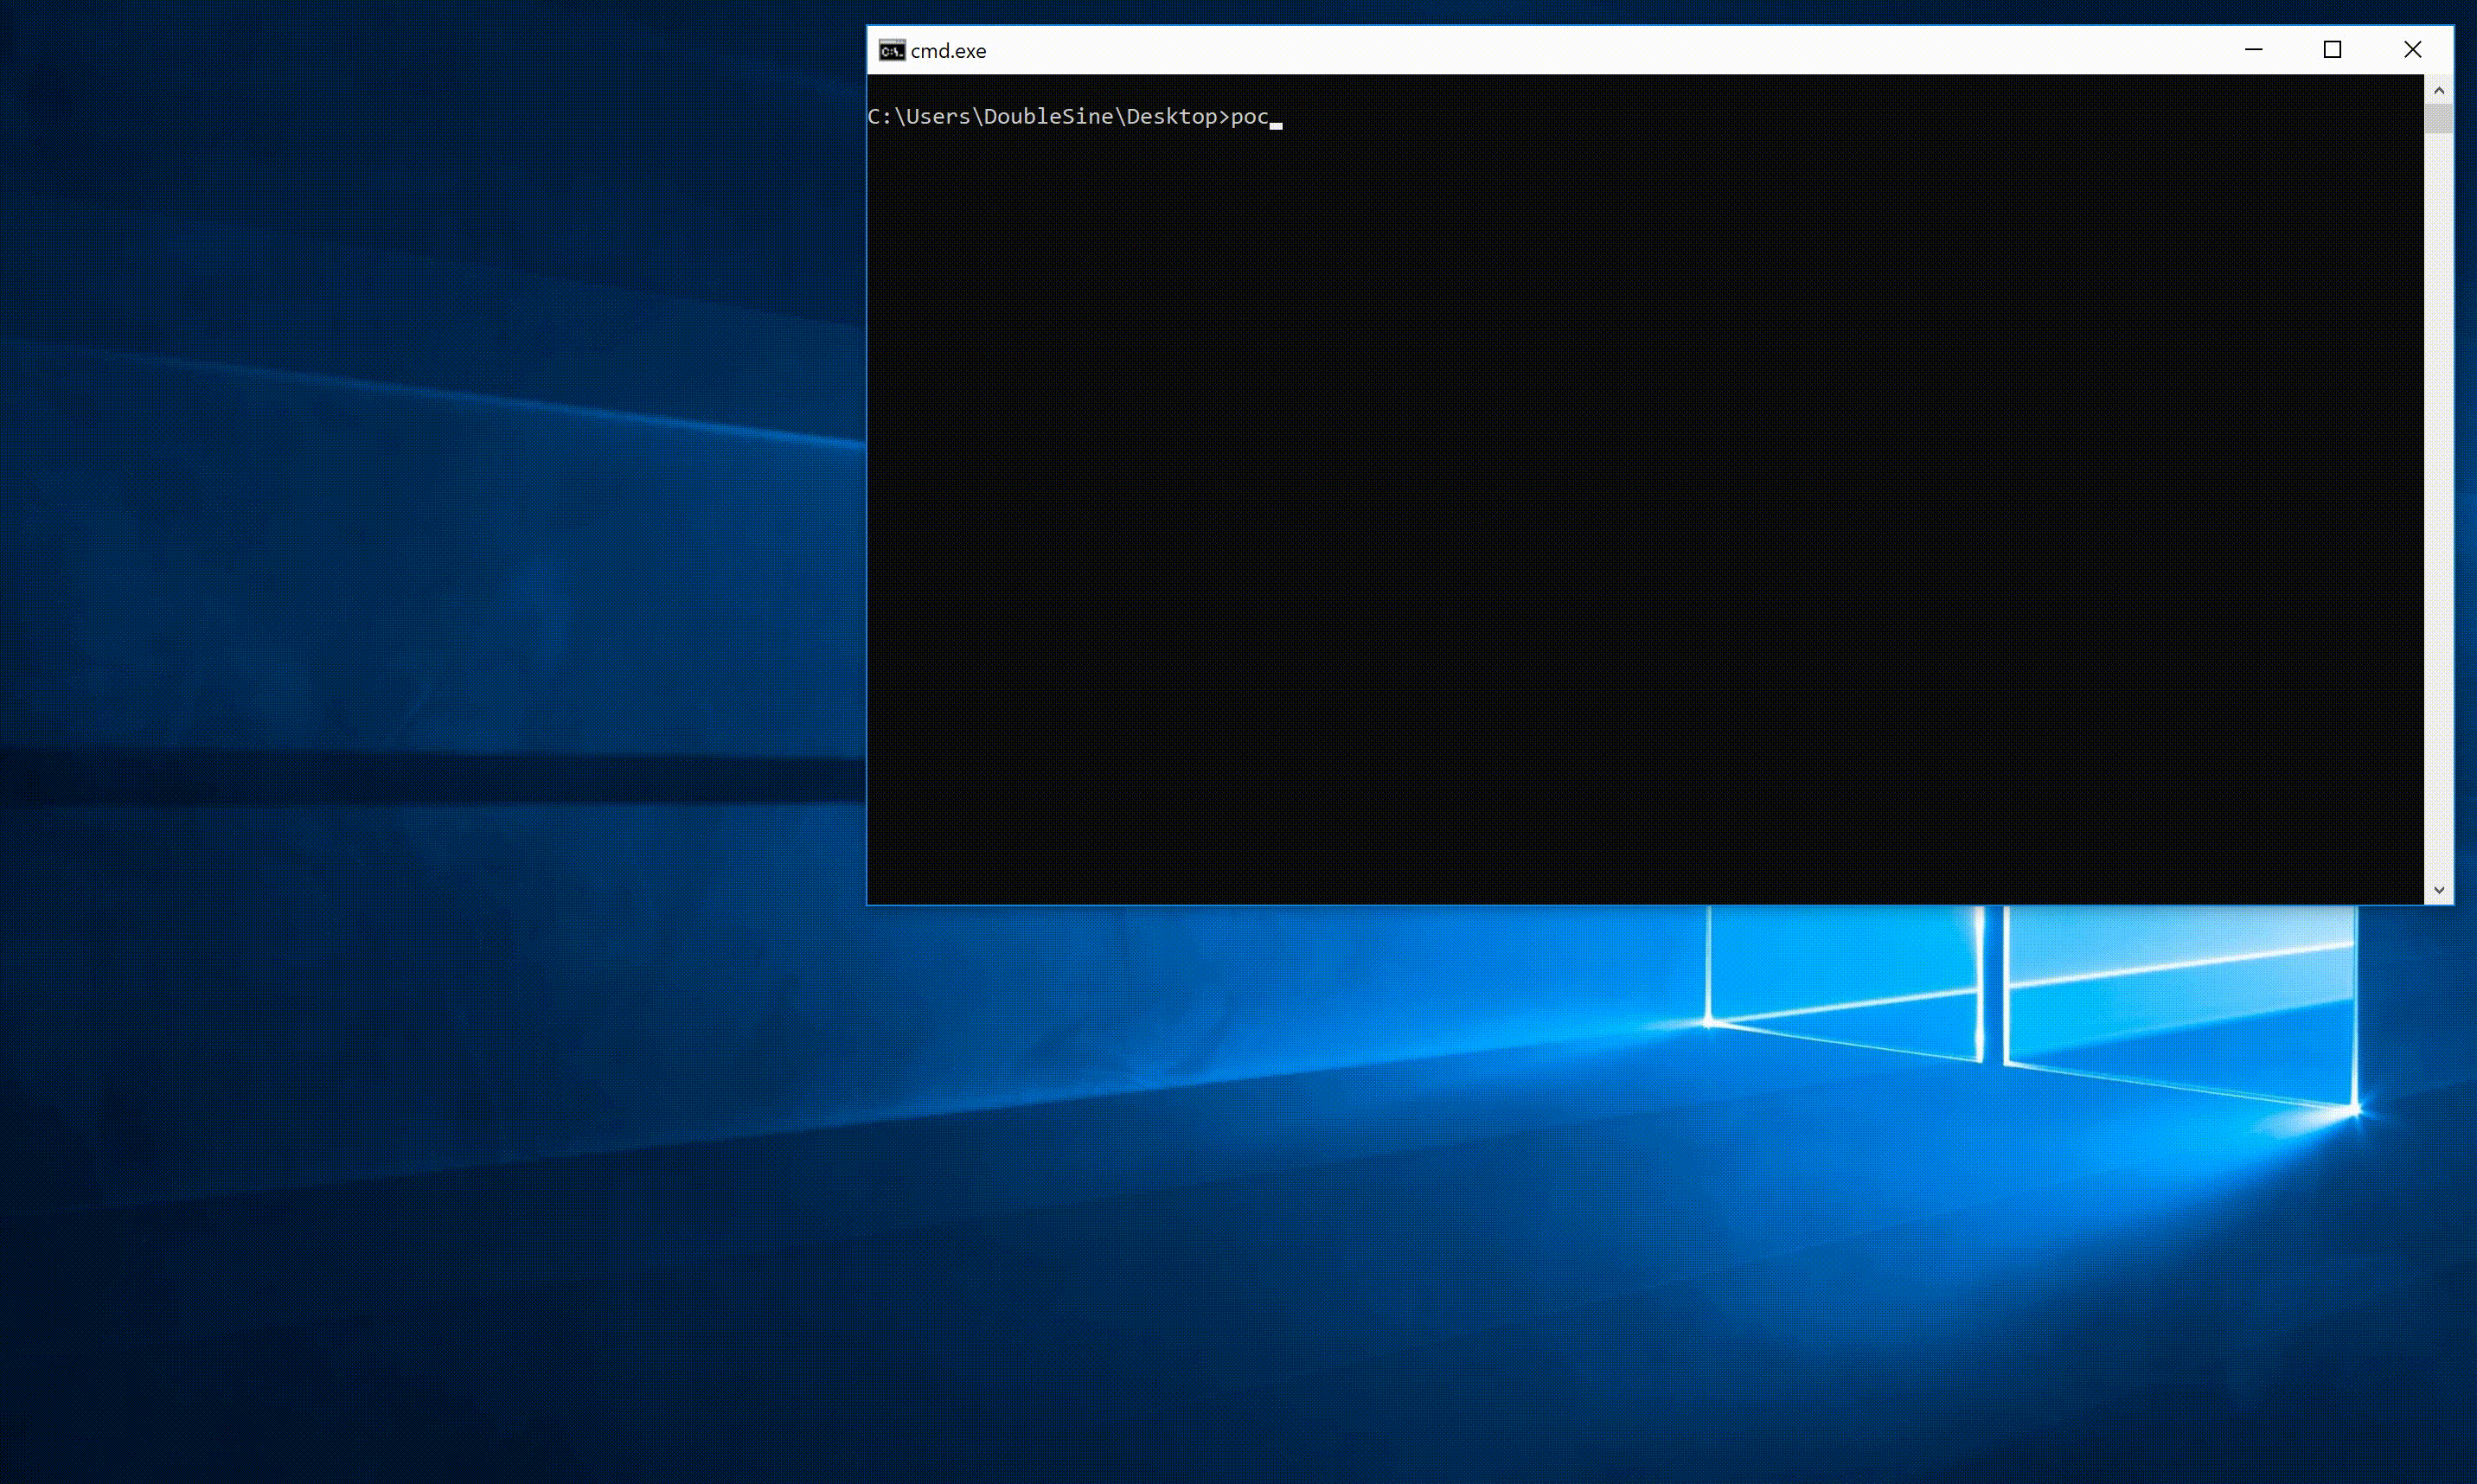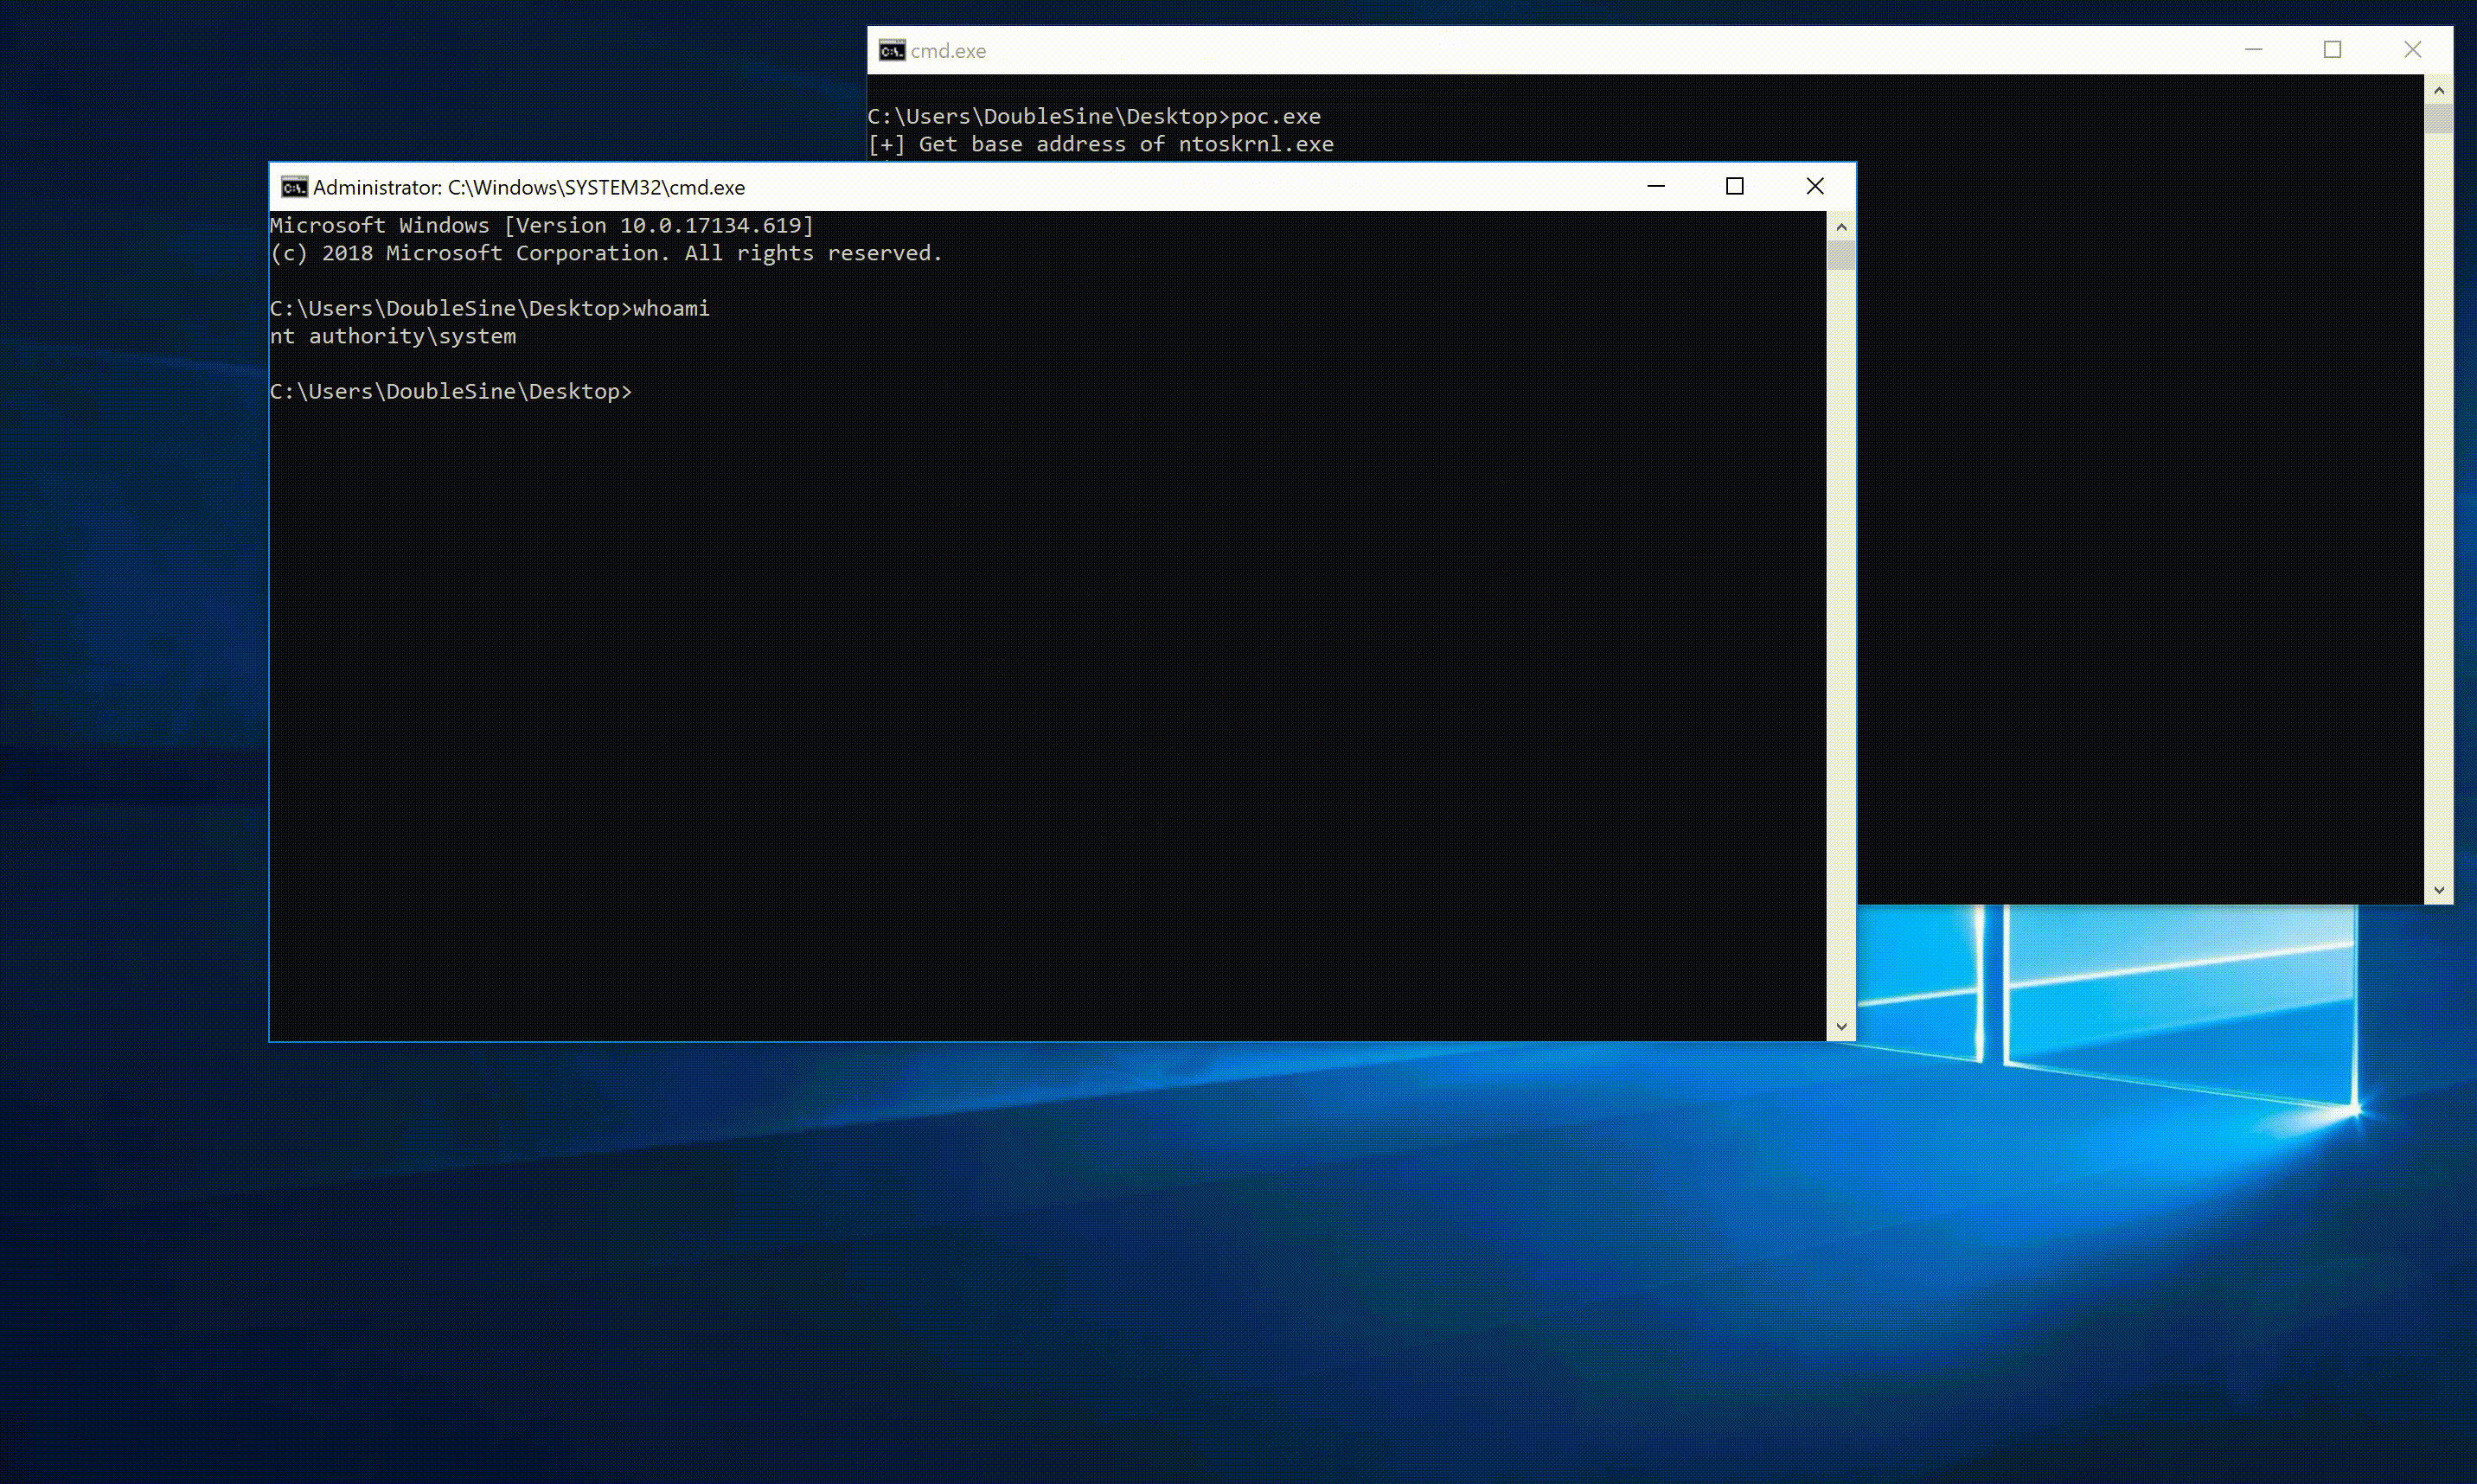 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. تم النقل من https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 hkl1x/bypass_av
يتفادى برامج مكافحة الفيروسات والصناديق الرملية على ويندوز باستخدام فحوصات مضادة للصناديق الرملية، وإزالة خطافات ntdll، والحل الديناميكي لواجهات…
 zx0cf1/shredder-rs
محرك طفرة متعدد الأشكال عالي الدقة لـ x86_64 يركز على تجزئة مستوى التعليمات والحفاظ على السياق.
 hood3drob1n/cve-2016-3714
تنفيذ الأكواد في ImaegMagick (CVE-2016-3714)
 offsecginger/pythonaesobfuscate
يقوم بإخفاء سكريبت Python والـ Shellcode المرافق له.
 intrinsic-propensity/turing-machine
تنفيذ بلغة بايثون لآلة تورينغ الشاملة لمينسكي مع استغلال مدمج يوضح تنفيذ التعليمات البرمجية التعسفية (CVE-2021-32471) لأغراض البحث التعليمي.
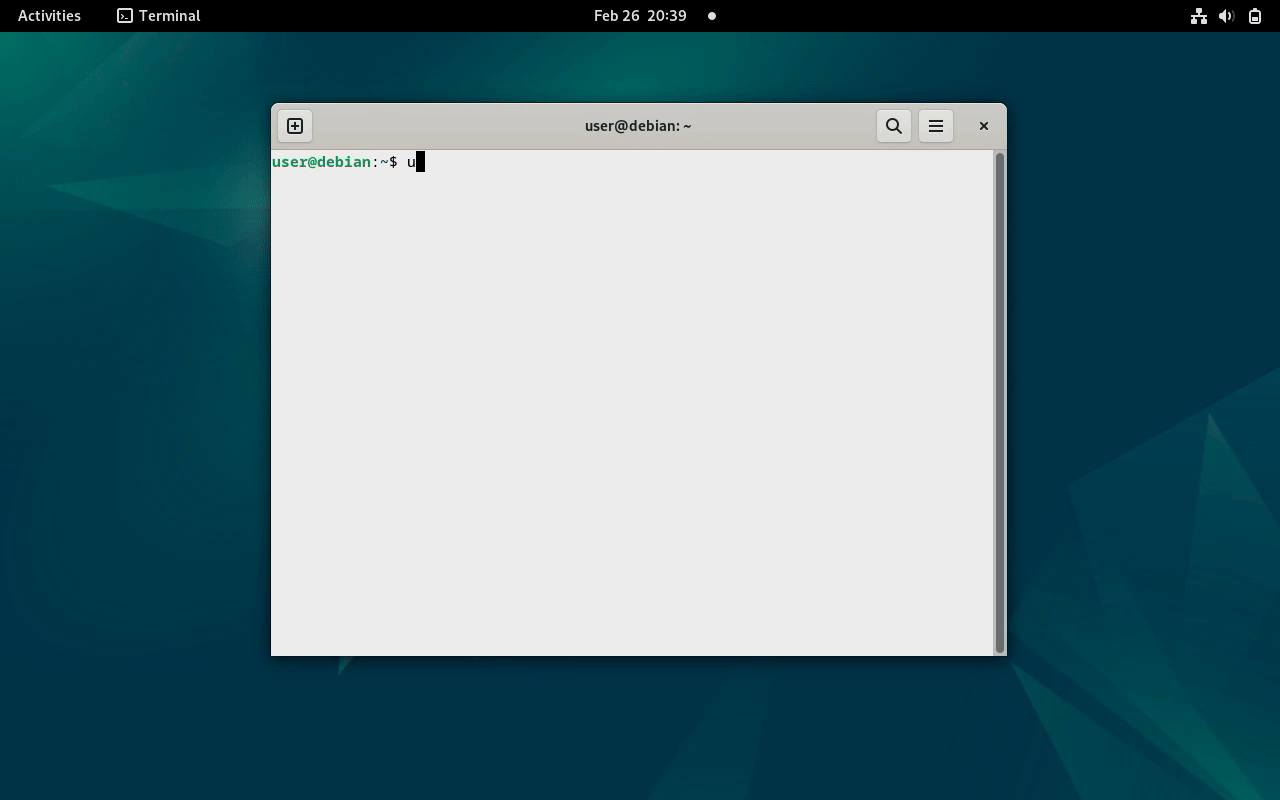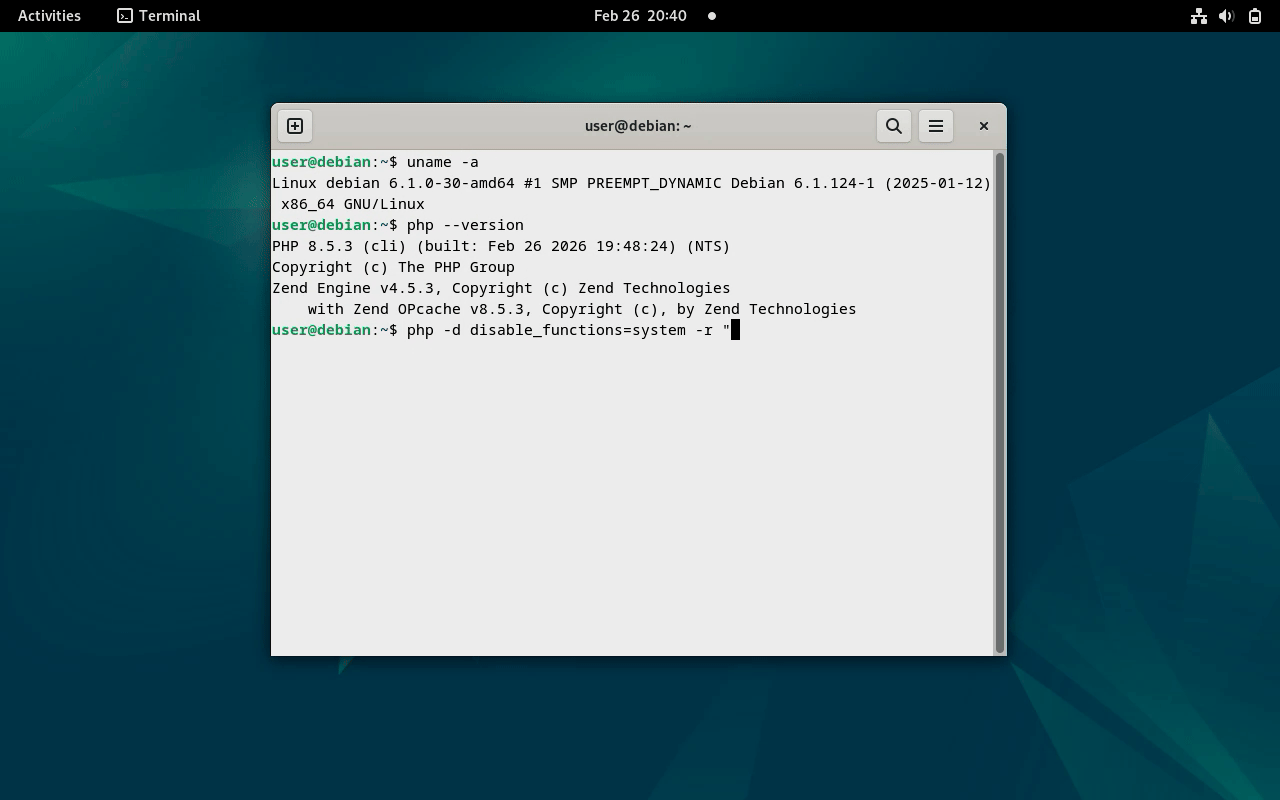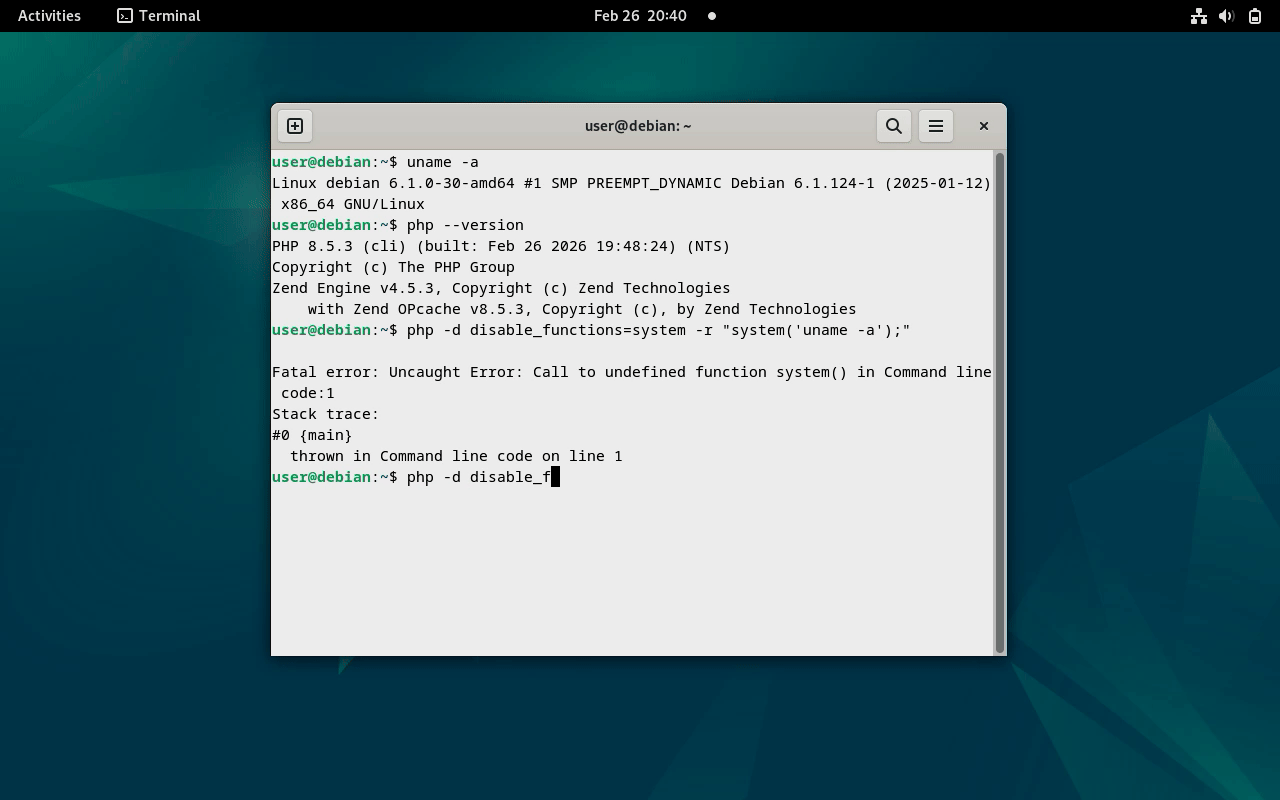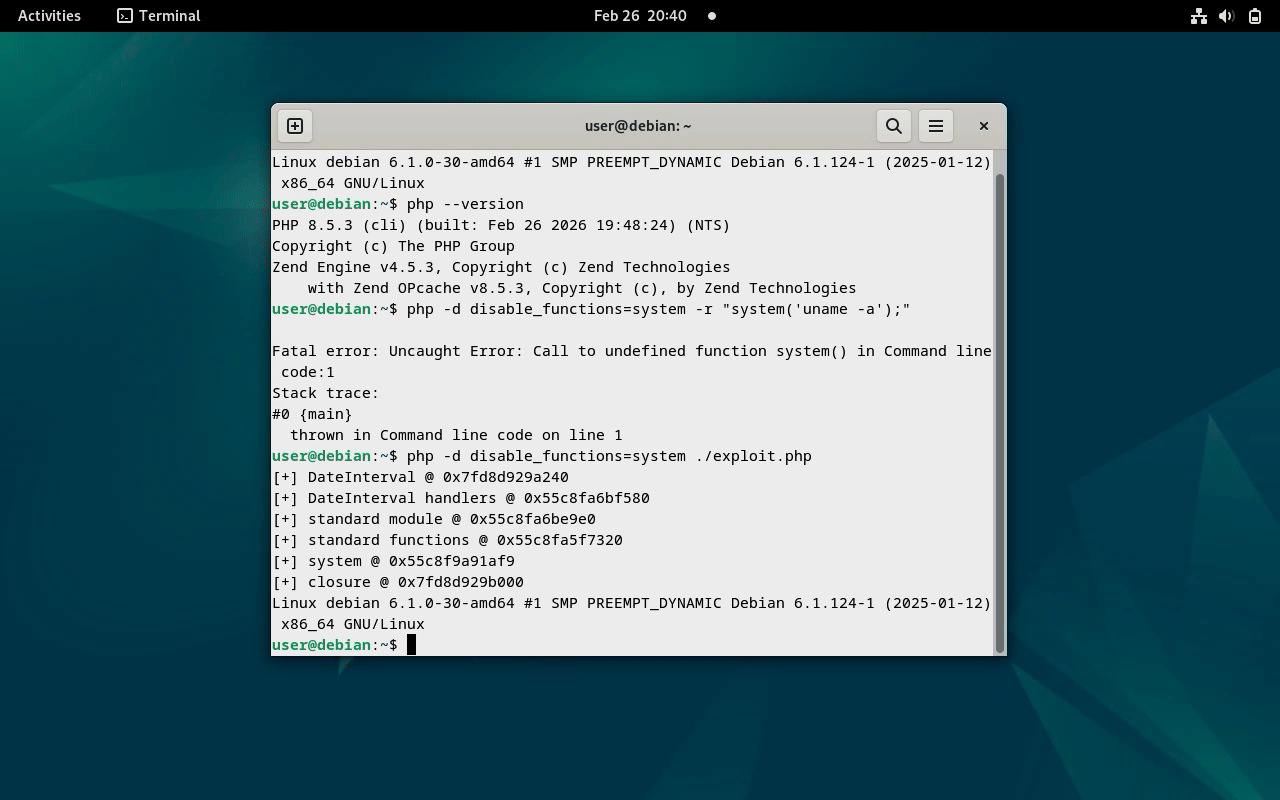 m0x41nos/timeafterfree
إثبات مفهوم للهروب من الصندوق الرملي في PHP 8 باستغلال ثغرة use-after-free لتجاوز disable_functions وتنفيذ أوامر النظام على أنظمة تشبه يونكس.
 zarkones/bloodfangc2
غرسة PIC حديثة لنظام ويندوز (64 و 32 بت)
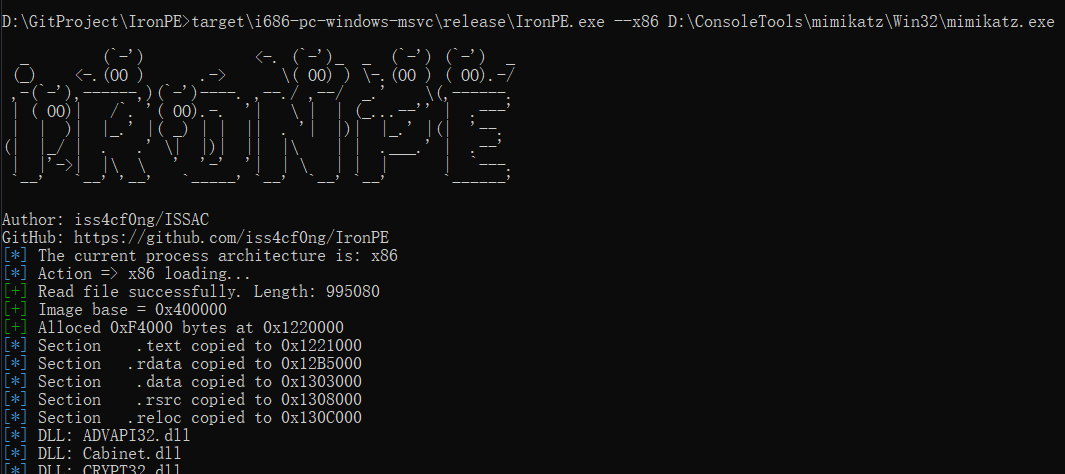 iss4cf0ng/ironpe
مُحمِّل يدوي لملفات PE يعمل على Windows ومبني بلغة Rust، يقوم بتعيين وتنفيذ ملفات قابلة للتنفيذ (x86/x64) من الذاكرة، مُظهرًا سلوك المُحمِّل الداخلي…
 nirvanaon/now
NØW هي أداة ترميز وإخفاء لـ shellcode تعتمد على الكلمات، إذ تحوّل بايتات shellcode الخام إلى نثر إنجليزي يبدو طبيعيًا.
 0xdea/shellcode
مجموعة من نماذج الشيلكود الخاصة بي.
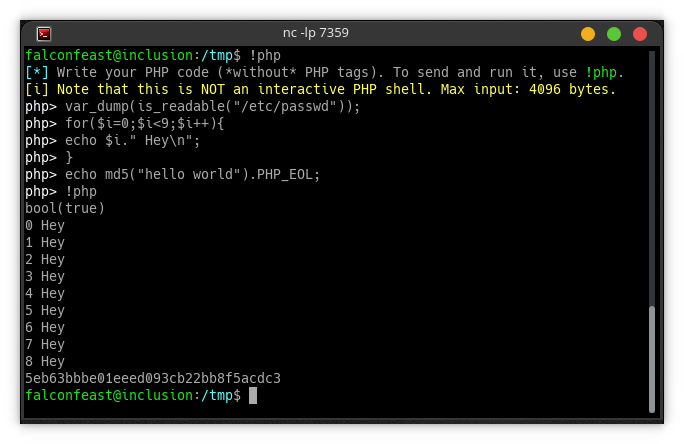 nickguitar/yaps
شل PHP عكسي آخر - الأكثر اكتمالاً بين شلات PHP العكسية
 rsmudge/cve-2020-0796-bof
ملف كائن Beacon الخاص بـ Cobalt Strike ينفذ CVE-2020-0796 SMBGhost لتصعيد الامتيازات المحلي مع مسارين للاستخدام الهجومي من أجل سرقة الرمز المميز ورفع…
 coolboy4me/cve-2019-0708_bluekeep_rce
يعمل على نظام xp (جميع الإصدارات sp2 sp3)