
 #1
أدوات لإنشاء وإدارة بيئات معزولة (VMs، حاويات) لاختبار الأمان وتحليل البرامج الضارة.
موصى به من Kitploit
 mrunalp/block-copyfail
BPF LSM حاجب لـ CVE-2026-31431 (Copy Fail) - معالجة بدون إعادة تشغيل لـ OpenShift 4
 pauldechassey/cve-2026-21636
إثبات مفهوم يوضح تجاوز نموذج صلاحيات Node.js (CVE-2026-21636) الذي يسمح بالوصول إلى الشبكة عبر undici/fetch إلى الخدمات المحلية، مما يتيح تنفيذ…
 phalanx-ccs/copy-fail
أداة تشخيص سلبية تتحقق مما إذا كان نظام لينكس عرضة لثغرة CVE-2026-31431 من خلال اختبار قابلية الوصول إلى مقبس AF_ALG، مع توفير إرشادات التخفيف ورموز…
 linux-zs/cve-2026-31431-mitigation
تخفيف قائم على Seccomp لثغرة CVE-2026-31431، وهي ثغرة رفع صلاحيات محلية (LPE) في نواة لينكس. تمنع مقبس AF_ALG عبر وحدة PAM وغلاف مستقل، مع اكتشاف…
 vatson112/deny-af-alg-bpf
برنامج eBPF LSM يمنع إنشاء مآخذ AF_ALG للتخفيف من CVE-2026-31431، مع برنامج خفي في مساحة المستخدم يسجل المحاولات المرفوضة عبر المخزن الحلقي.
 siyad01/agentbox
بيئة تشغيل مفتوحة المصدر ومعزولة لوكلاء الذكاء الاصطناعي — عزل عبر gVisor/Docker، خزنة اعتمادات، سجل تدقيق غير قابل للتعديل. بُنيت بعد CVE-2026-25253.
 db-ol/cuaharm
معيار لتقييم مخاطر السلامة للوكلاء الذين يستخدمون الحاسوب، مع 104 سيناريوهات إساءة استخدام واقعية عبر سبع فئات خبيثة، مع دعم الوصول إلى الطرفية وتتبع…
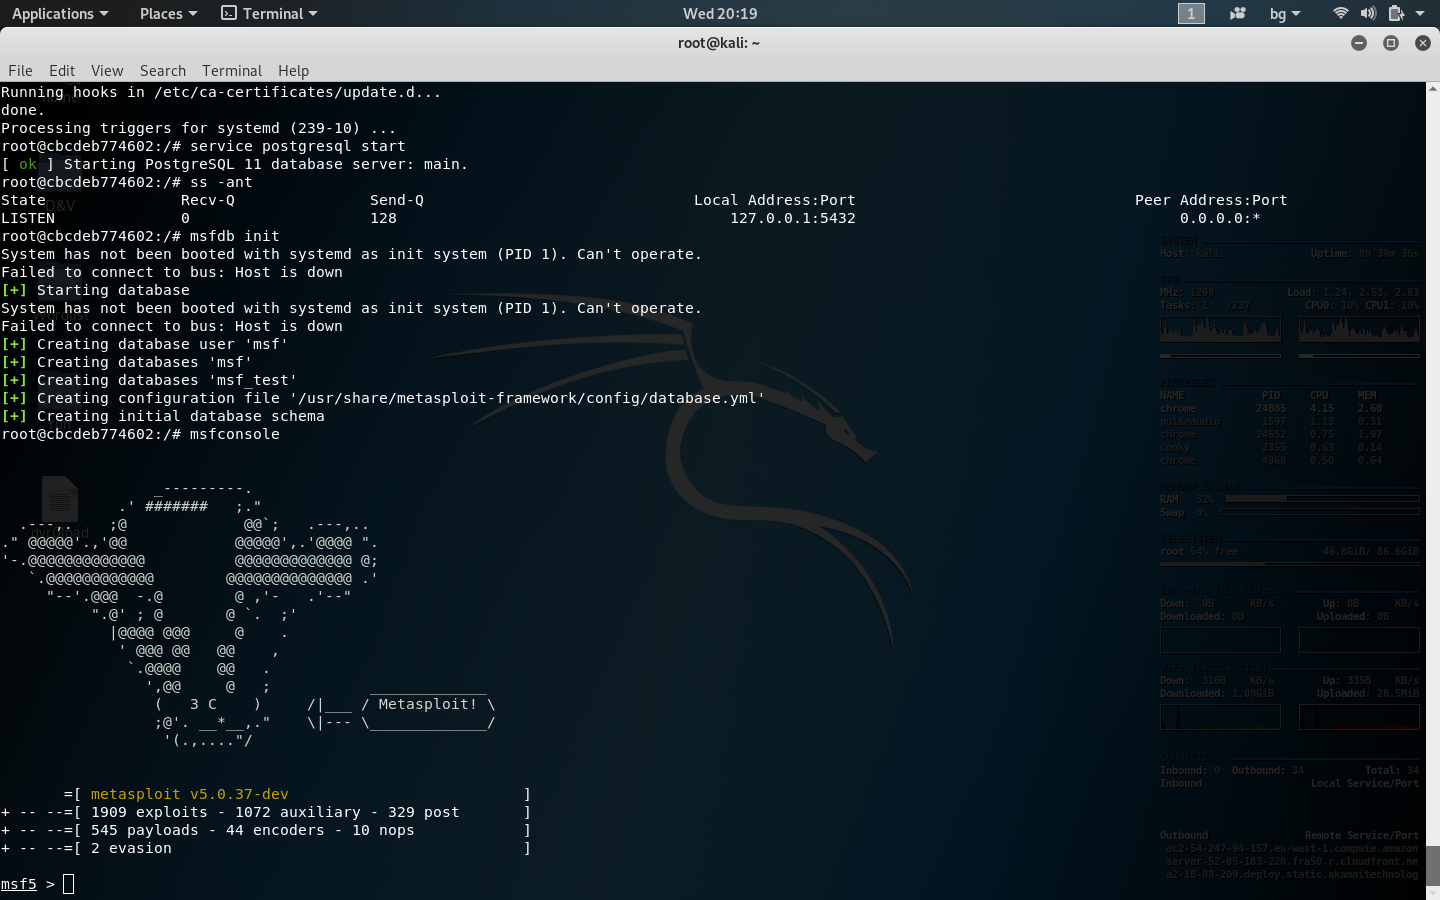 nu11secur1ty/kali-linux-docker
kali-linux-docker
 mingqizhang7710/cve-2022-0847-poc-dockerimage
حزمة صورة Docker لاستغلال إثبات المفهوم لـ CVE-2022-0847 (Dirty Pipe)، وهي ثغرة تصعيد صلاحيات في نواة Linux.
 atiilla/cve-2026-2441_poc
إثبات مفهوم لاستغلال CVE-2026-2441، يوضح الثغرة الأمنية ويوفر استغلالًا عمليًا لاختبار الأمان والتحقق منه.
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
مكتبة قدرات POSIX.1e لنظام Android 10، لمعالجة CVE-2023-2603 مع أدوات لتعيين والحصول على قدرات العمليات لإدارة حدود الامتيازات.
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
منصة مفتوحة المصدر لإدارة السجلات للتجميع المركزي للسجلات، والتحليل في الوقت الفعلي، ومراقبة الأحداث الأمنية مع لوحات معلومات قابلة للتخصيص…
 gregaskew/speculativeexecutionassessment
يقيّم نظامًا للتحقق من ثغرات "التنفيذ التكهني" الموصوفة في CVE-2017-5715، CVE-2017-5753، CVE-2017-5754.
 ayub0x7/cve-2024-32019-poc
يتحقق من تعرض Netdata ndsudo SUID PATH لتصعيد الامتيازات الخاصة بـ CVE-2024-32019 ويتحقق من صحة التصحيحات دون استغلال مسلح.
 abraxas/cve-2026-15583
عميل إثبات مفهوم ومختبر Docker لإعادة إنتاج CVE-2026-15583، وهو ثغرة SSRF من نوع confused-deputy غير مصادَق عليها في Grafana MCP Server تسرّب رموز…
 yym8538/cve-2026-21858
بيئة PoC قائمة على Docker ونص استغلال لـ CVE-2026-21858، وهي ثغرة قراءة ملفات عشوائية وتنفيذ أوامر عن بُعد (RCE) في n8n 1.120.4، توفر استخراج الأسرار…
 abraxas/cve-2026-22599
Python PoC ومختبر Docker لـ CVE-2026-22599، وهو حقن SQL موثّق في واجهة برمجة التطبيقات للكتابة الخاصة بـ Content-Type Builder في Strapi عبر Knex raw…








