
 #1
أدوات لإنشاء وإدارة بيئات معزولة (VMs، حاويات) لاختبار الأمان وتحليل البرامج الضارة.
موصى به من Kitploit

 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 microsoft/litebox
مكتبة نظام تشغيل تركز على الأمان وتدعم التنفيذ في وضعي النواة والمستخدم
 nvidia/openshell
بيئة تشغيل معزولة لوكلاء الذكاء الاصطناعي المستقلين مع سياسات YAML تعريفية تفرض قيودًا على نظام الملفات والشبكة والعمليات، بالإضافة إلى حقن بيانات…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 microsoft/mxc
Policy-driven, layered isolation and containment
 lxc/incus-os
صورة نظام تشغيل لينكس غير قابلة للتغيير محسّنة لتشغيل حاويات Incus والآلات الافتراضية، مع UEFI Secure Boot، تشفير قرص TPM 2.0، وبناء صور تلقائي لنشر…
 cliffe/secgen
إنشاء أجهزة افتراضية غير آمنة عشوائياً
 anthropic-experimental/sandbox-runtime
أداة عزل (sandboxing) خفيفة الوزن لفرض قيود على نظام الملفات والشبكة على أي عملية على مستوى نظام التشغيل، دون الحاجة إلى حاوية (container).
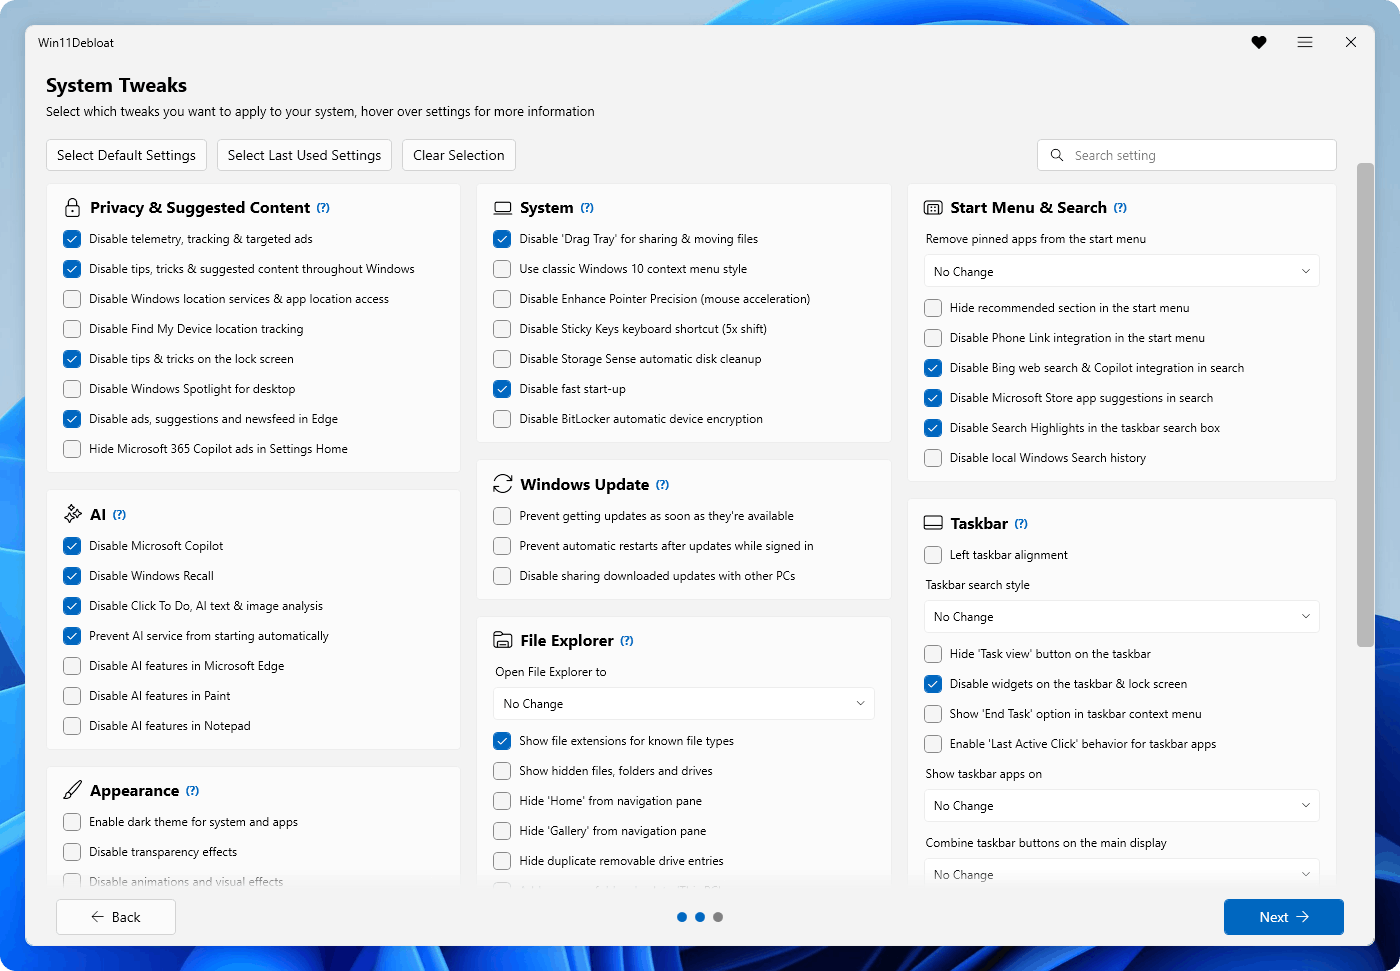 raphire/win11debloat
برنامج PowerShell بسيط وخفيف الوزن يتيح لك إزالة التطبيقات المثبتة مسبقًا، وتعطيل القياس عن بُعد، بالإضافة إلى إجراء تغييرات متنوعة أخرى لتبسيط…
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 openedx/codejail
تنفيذ آمن للكود
 cisagov/vulnrichment
مستودع لإجراء إثراء الثغرات الأمنية.
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 kata-containers/kata-containers
Kata Containers هو مشروع ومجتمع مفتوح المصدر يعمل على بناء تنفيذ قياسي للآلات الافتراضية (VMs) خفيفة الوزن التي تبدو وتؤدي مثل الحاويات، ولكنها توفر…
 google/gvisor
يعزل الحاويات في بيئة رملية (Sandbox) عبر نواة تطبيق تعمل في فضاء المستخدم تعترض استدعاءات النظام، وتحدّ من وصول نواة المضيف، وتتكامل مع…
 qubesos/qubes-core-admin
يدير دورة الحياة الأساسية لنطاقات Qubes OS عبر واجهة برمجة تطبيقات إدارية بلغة Python، ويتعامل مع العزل الآمن باستخدام Xen، ويوفّر نظام أحداث للأتمتة.

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
ينفّذ Python وJavaScript وBash غير الموثوقة داخل بيئة حماية مُحصّنة بحدود زمنية قدرها 5 ثوانٍ، وذاكرة 128 ميغابايت، ونصف نواة معالجة، وحدود على…







