
 #1
أدوات لإنشاء وإدارة بيئات معزولة (VMs، حاويات) لاختبار الأمان وتحليل البرامج الضارة.
موصى به من Kitploit

 nccgroup/scoutsuite
أداة تدقيق أمني متعددة السحابات تستفيد من واجهات برمجة تطبيقات مزودي الخدمات السحابية لجمع بيانات التكوين، وتقييم الوضع الأمني، وإنشاء تقارير HTML…
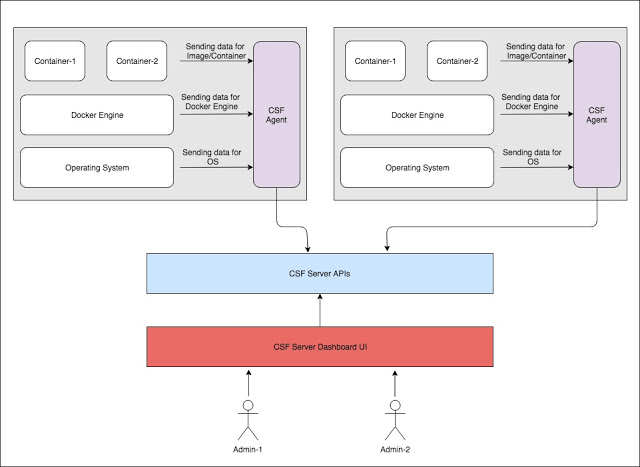 armourbird/csf
ArmourBird CSF - إطار أمان الحاويات
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 clong/detectionlab
أتمتة إنشاء بيئة مختبر متكاملة مع أدوات أمنية وأفضل ممارسات التسجيل
 nishitm/gobox
صندوق رمل GO لتشغيل كود غير موثوق
 nicolasriverocorvalan/cloud-sniper
مركز عمليات الأمن الافتراضي
 cliffe/secgen
إنشاء أجهزة افتراضية غير آمنة عشوائياً
 hyperdbg/hyperdbg
أدوات تصحيح أخطاء أصلية متطورة
mandiant/flare-vmمجموعة من نصوص تثبيت البرامج لأنظمة ويندوز تتيح لك إعداد وصيانة بيئة الهندسة العكسية بسهولة على جهاز افتراضي.
 qemu/qemu
مرآة QEMU الرسمية. يُرجى زيارة https://www.qemu.org/contribute/ لمعرفة كيفية إرسال التغييرات إلى QEMU. طلبات السحب (Pull Requests) معطلة. يُرجى…
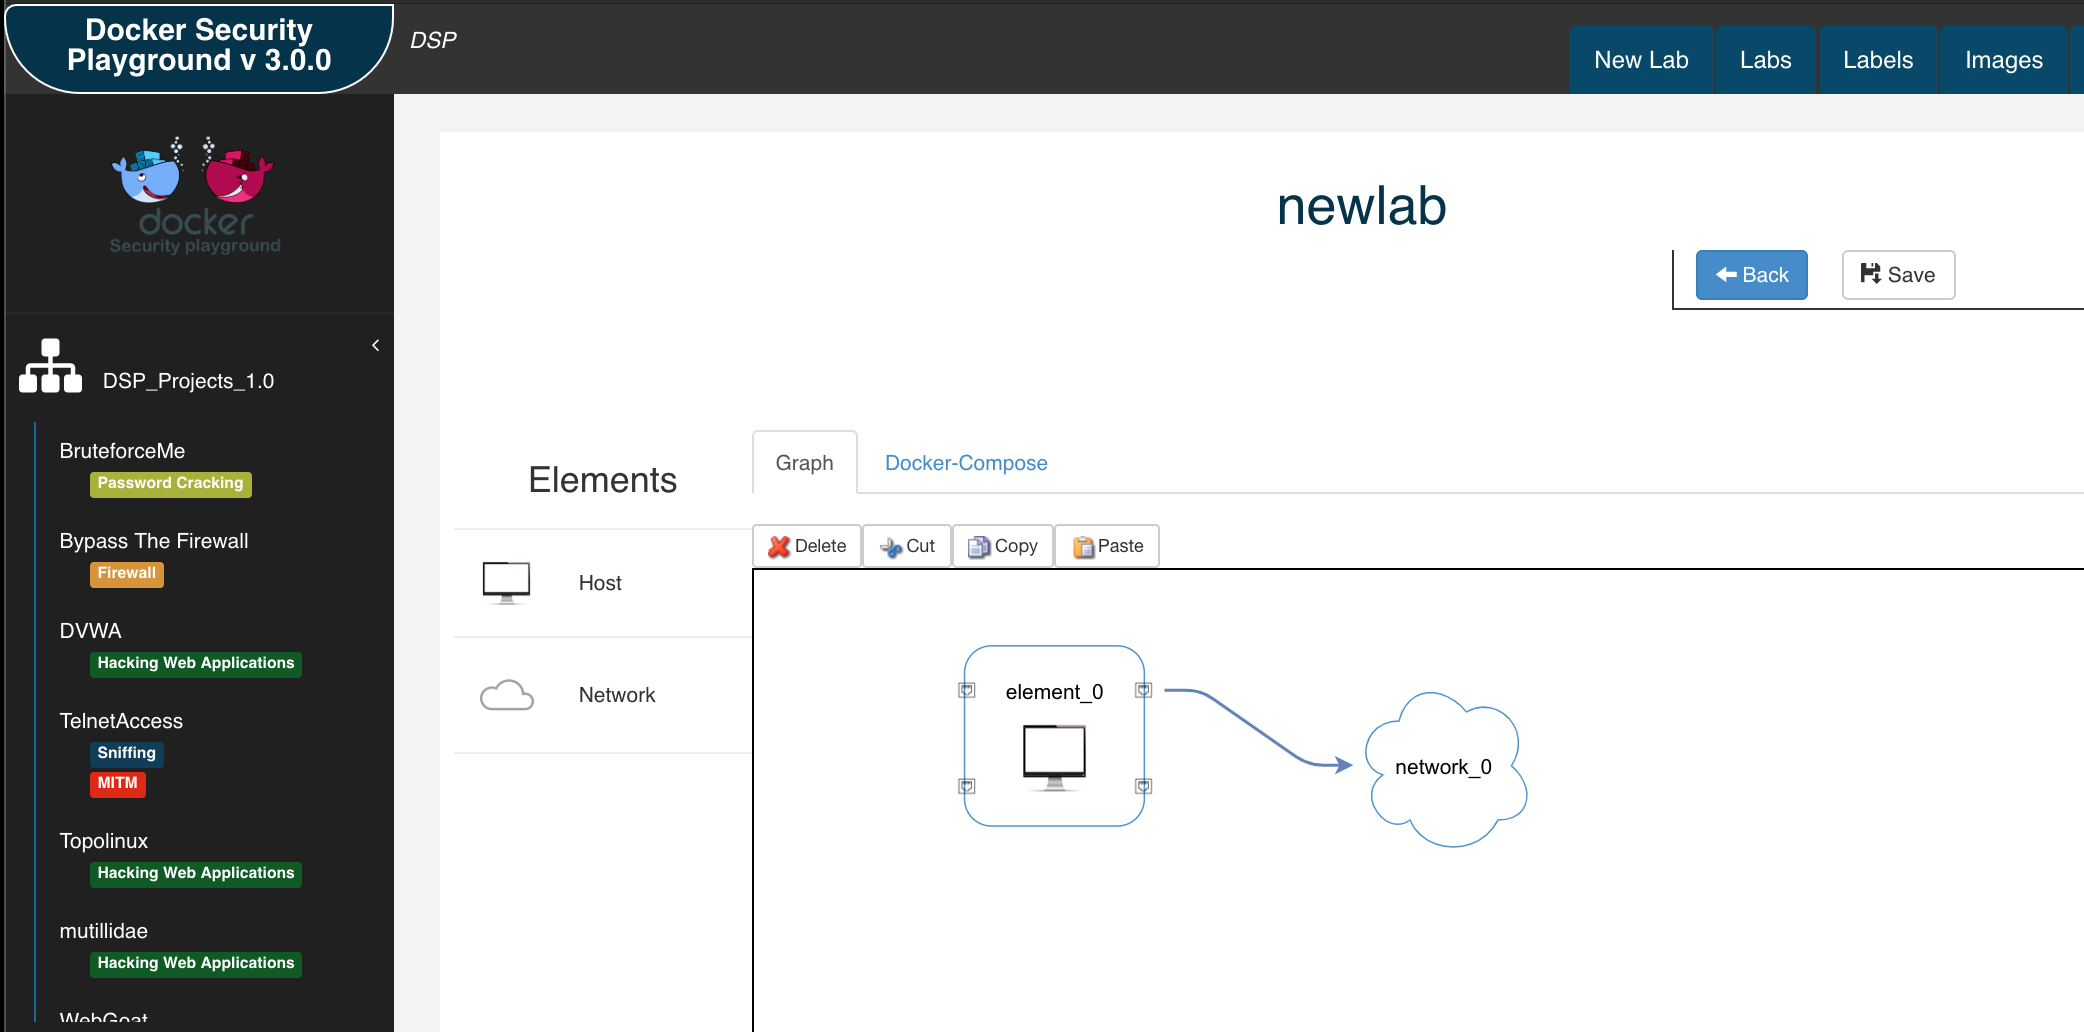 dockersecurityplayground/dsp
إطار عمل قائم على الخدمات المصغرة لدراسة تقنيات أمن الشبكات واختبار الاختراق
 qubesos/qvm-create-windows-qube
قم بتشغيل حاويات Windows جديدة بسرعة وسهولة وأمان على Qubes OS
 mandiant/commando-vm
توزيعة آلة افتراضية قابلة للتخصيص تعمل بنظام Windows ومجهزة مسبقًا بأدوات أمنية هجومية لاختبار الاختراق وعمليات الفريق الأحمر.
 usbarmory/tamago
إطار لتجميع وتنفيذ تطبيقات Go على معالجات عارية (bare metal)، مما يتيح تطوير برامج ثابتة آمنة مع تقليل سطح الهجوم من خلال إزالة اعتماديات نظام…
 vulhub/vulhub
بيئات ضعيفة مبنية مسبقًا تعتمد على Docker-Compose
 memn0ps/illusion-rs
Rusty Hypervisor - برنامج Hypervisor من النوع 1 بتقنية Blue Pill لـ UEFI على Windows مكتوب بلغة Rust (الاسم الرمزي: Illusion)
 nikeee/cve-2026-27607
إثبات مفهوم لاستغلال CVE-2026-27607، وهو نقص في التحقق بعد السياسة في RustFS، مع عرض الثغرة عبر سكربت Node.js ونسخة معرّضة للخطر تعتمد على Docker.






