#1

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
كتيّب Ansible بسيط للتخفيف من ثغرات CopyFail (CVE-2026-31431) وDirtyFrag (CVE-2026-43284).
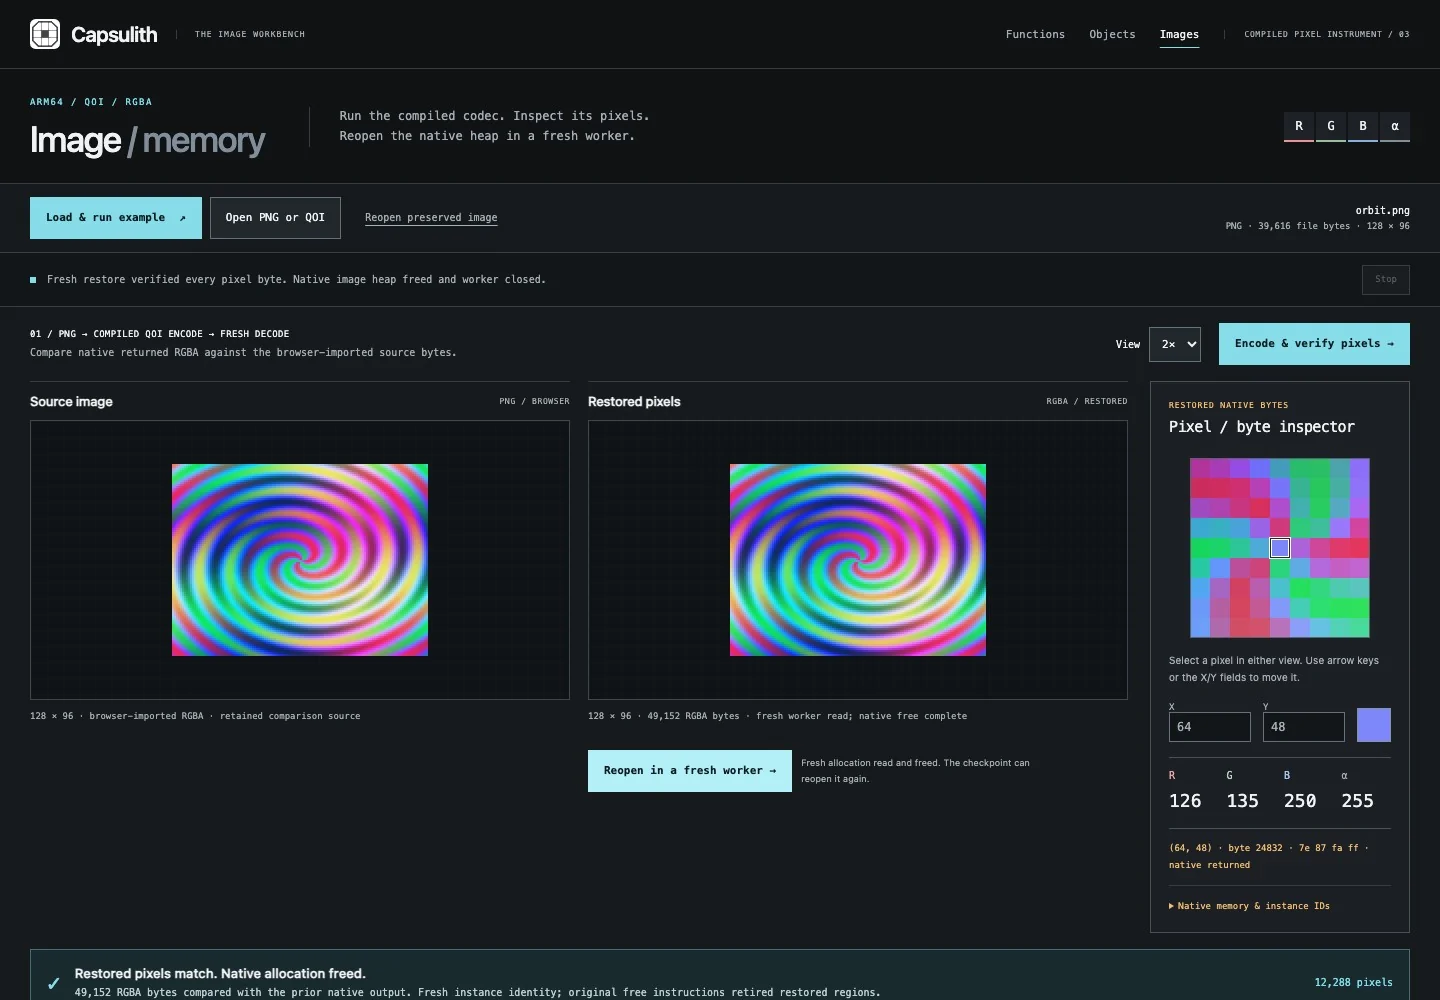 nazeeh111/capsulith
تشغيل شيفرة ARM64 المحفوظة في Node أو في متصفح؛ وفحص بكسلات الصورة المفكوكة ترميزها والذاكرة المهيّأة.
 keysau/get-log4j-windows.ps1
تحديد جميع مكونات log4j عبر جميع خوادم Windows، في النطاق بأكمله، ويمكن أن يكون متعدد النطاقات. CVE-2021-44228
 0xbartita/cookie-swapper
إضافة لـ Burp Suite تقوم تلقائياً باستبدال الكوكيز والهيدرات في الطلبات باستخدام قواعد قابلة للتكوين. تلغي الحاجة إلى النسخ واللصق اليدوي لرموز…
 jbnetwork-git/cve-2024-3094-xz-utils-check
#!/bin/bash # Script للتحقق مما إذا كان نظامك يحتوي على نسخة ضعيفة من XZ Utils المتأثرة بـ CVE-2024-3094، مما يتيح الكشف السريع عن الباب الخلفي في…
 elevenpaths/diario-commandline-tools
عميل CLI لاستهلاك واجهة برمجة تطبيقات DIARIO بكميات كبيرة: رفع مستندات PDF/Office، الاستعلام عن تجزئات الملفات، وأتمتة سير عمل تحليل البرمجيات…
 vvpoglazov/cve-2024-41110-checker
ماسح ضوئي يعتمد على SSH متوازي يكتشف CVE-2024-41110 في تثبيتات Docker، ويحدد الإصدارات الضعيفة وإضافات AuthZ، وينشئ خطة معالجة.
 sunhuihi666/cve-2025-31125
POC لثغرة قراءة الملفات التعسفية في Vite
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregate data and LaTeX source for 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 سكربت تدقيق وتنظيف الأمان
 gtgalaxi/electronvulnerableversion
ابحث عن تطبيقات Electron المعرضة لثغرات CVE-2023-4863 / CVE-2023-5129
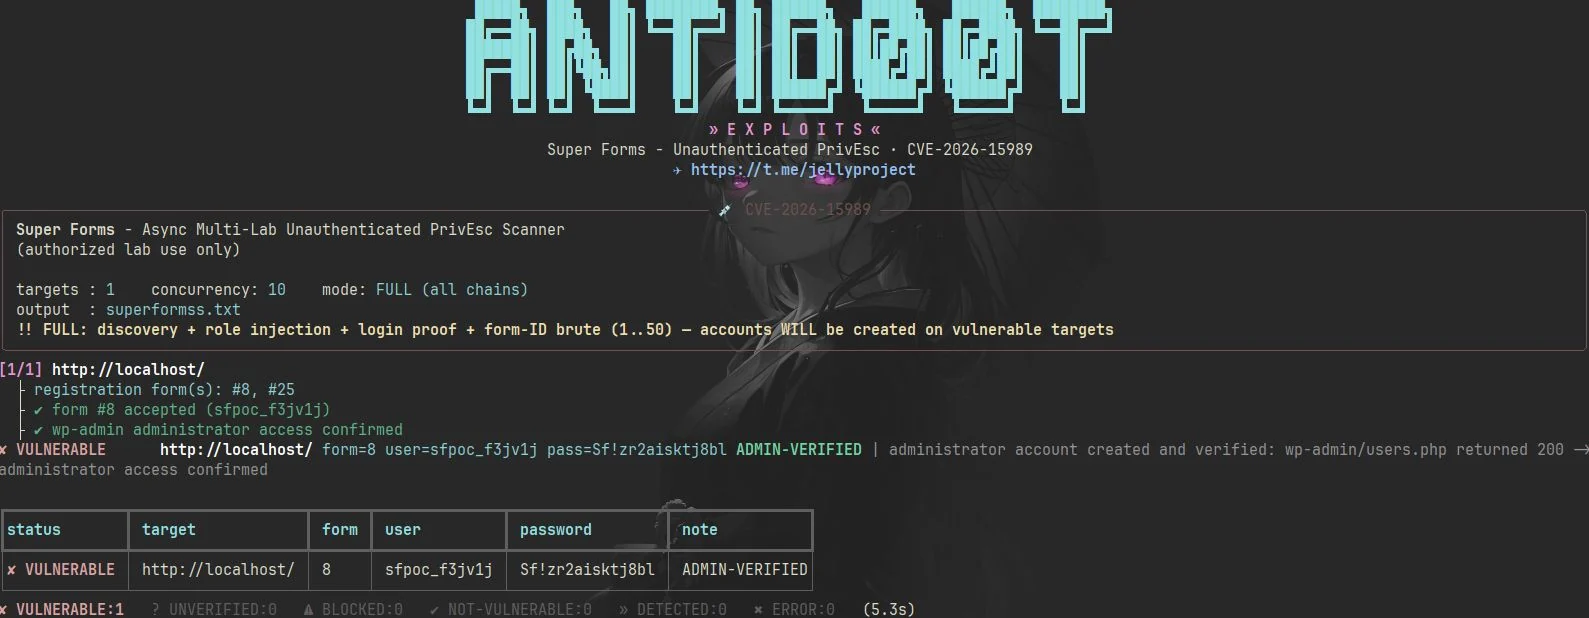 antid00t/cve-2026-15989
ماسح PoC بلغة Python للثغرة CVE-2026-15989، يستغل حقن الأدوار غير المصادق عليه في WordPress Super Forms لإنشاء حسابات مسؤول والتحقق من الوصول.
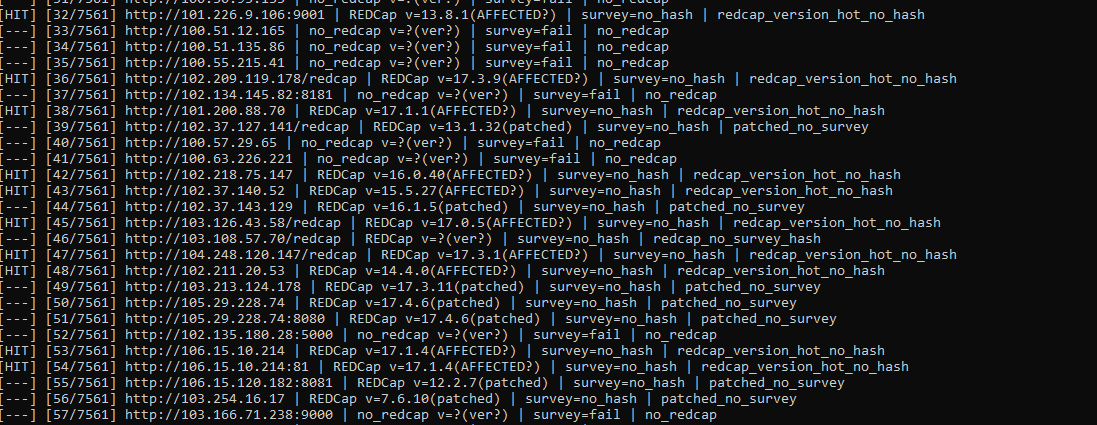 yulisec/cve-2026-90817
مدقق Python وخطاف استغلال قابل للتهيئة لـ CVE-2026-90817، وهو RCE عبر passthru الاستبيان واستيراد البيانات في REDCap. يبصم الإصدارات، ويتحقق من…
 murrez/cve-2026-101894
Python PoC لـ CVE-2026-101894: اجتياز المسار عبر سلسلة الروابط الرمزية في @xhmikosr/decompress. يتضمن مختبر Node محلي، وفحص إصدار lockfile، واستغلال…
 wgetnz/cve-2024-3094-check
نص برمجي شل لاكتشاف CVE-2024-3094 (الباب الخلفي في xz-utils) على أنظمة Linux و macOS، مع تعليمات فحص وإصلاح تلقائية.
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - رفع ملف تعسفي بدون مصادقة