
 #1
أدوات ومكتبات لأتمتة مهام الأمان، وسير العمل، وتطوير الأدوات المخصصة.
موصى به من Kitploit
 toxy4ny/php2shell-checker
مدقّق حزم PHP2Shell للقراءة فقط على Debian 12/13 (CVE-2026-109618، CVE-2026-109619).
 ejfkdev/oss
واجهة سطر أوامر لتخزين الكائنات المتوافق مع S3 عبر السحابات المتعددة لسرد وتصدير وتنزيل الحاويات (buckets) عبر AWS وAliyun وTencent وHuawei وغيرها،…
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
ينفّذ Python وJavaScript وBash غير الموثوقة داخل بيئة حماية مُحصّنة بحدود زمنية قدرها 5 ثوانٍ، وذاكرة 128 ميغابايت، ونصف نواة معالجة، وحدود على…
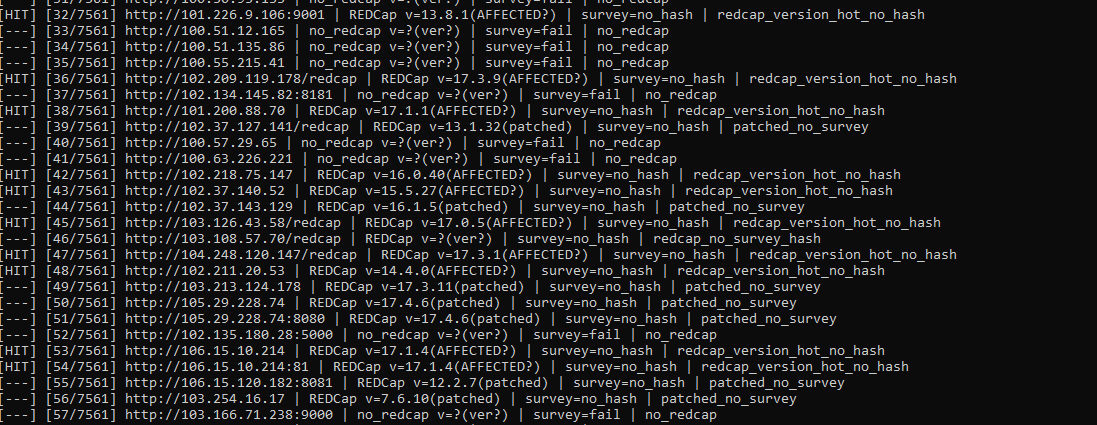 murrez/cve-2026-90817
مدقق Python وخطاف استغلال لـ CVE-2026-90817، وهو RCE حرج غير مصادق عليه في REDCap عبر توجيه __passthru في الاستبيان، مع فحص جماعي واستيراد أهداف FOFA.
 qainsights/cve-2022-42889-jmeter
سكربت للتعامل مع CVE 2022-42889
 vqkro/higernes
مجموعة أدوات OSINT سلبية بلغتي python و c++ لأسماء المستخدمين، وعناوين البريد الإلكتروني، والنطاقات، وعناوين IP، وأرقام الهواتف، والتجزئات (hashes).…
 dragon-lady/push-guard
خطاف Git محلي قبل الدفع وماسح ضوئي لنظام الملفات يكتشف تسريبات الأسرار المحتملة، ويحجب القيم المطابقة، ويمنع عمليات الدفع دون قياس عن بُعد أو وصول…
 vighnesh91/infrapulse-core
مجموعة أدوات عالية الدقة لتقييم أمن الشبكات الداخلية للقراءة فقط، مخصصة لبنى Linux وWindows الأساسية. تعتمد بنية صارمة بعدم التعديل والرفض الافتراضي…
 instawp/wp2shell-scan
اكتشاف وتنظيف اختراق WordPress عبر wp2shell (CVE-2026-63030) — قابل للتشغيل على دفعات، للقراءة فقط افتراضيًا
 1n3/sn1per-mcp
خادم MCP يتيح لمساعدي الذكاء الاصطناعي تشغيل تثبيت Sn1per مستضاف ذاتيًا، وإجراء فحوصات محددة النطاق ومُدقّقة، وإرجاع النتائج والمنافذ والنطاقات…
 owasp/agentic-vulnerability-discovery-and-validation-harness
إطار عمل وكيلي يؤتمت اكتشاف الثغرات والتحقق منها، وينسّق سير عمل التحليل المدعوم بالذكاء الاصطناعي لتأكيد النتائج القابلة للاستغلال.
 g0dse11/detecttrace
أداة هندسة كشف مفتوحة المصدر تتبع عمليات الكشف الأمني من البداية إلى النهاية وتحدد أول مرحلة فاشلة.
 samanzamani/copy-fail-checker
مدقق Bash للقراءة فقط لثغرة Linux kernel Copy Fail (CVE-2026-31431)
 larrypeseckis/burp-cc-bridge
أتمتة REST API لـ Burp Suite Community Edition. إضافة Java قابلة للإدراج تعرض نقاط نهاية send/repeat/history عبر واجهة HTTP محلية.
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 hackerhermanos/cve-2024-3094_xz_check
يحتوي هذا المستودع على سكربت Bash وأمر سطر واحد للتحقق مما إذا كان النظام يعمل بإصدار ضعيف من أداة "xz"، كما هو محدد في CVE-2024-3094.
 murrez/cve-2026-89274
ماسح PoC بلغة Python واستغلال لـ CVE-2026-89274، وهي ثغرة تنفيذ اختصار عشوائي دون مصادقة في WP Recipe Maker <=10.8.1 عبر تعليقات تقييم الوصفات…








