#1
 cyb3r-techie/cve-tracker
بمساعدة هذا السكريبت الآلي، لن تفقد أبدًا تتبع CVEs الصادرة حديثًا.
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 phoscoder/uncle-spufus
أداة تقوم بأتمتة انتحال عنوان MAC واسم المضيف
 rakosn1cek/oversight
مدقق أمان خفيف الوزن وصندوق حماية لسكربتات الصدفة. يجمع Oversight بين محرك تحليل ثابت (Rust) وآلية فرض ديناميكية (Linux Landlock) للحفاظ على أمان…
 asteroid-belt/skulto
أداة دون اتصال بالإنترنت وتركز على الأمان لمزامنة وإدارة مهارات الوكلاء
 momika233/loxs-optimized
ماسح ضوئي لثغرات الويب يركز على الاختبار الآلي لحمولات تجاوز XSS/CSP وكشف حقن SQL الدفعي، باستخدام SQLMap مع الإبلاغ عن عناوين URL القابلة للاستغلال…
 jheeree/cve-2022-1388-checker
نص برمجي بسيط مكتوب بلغة bash لفحص مضيفين متعددين من أجل CVE-2022-1388 (F5)

 joelgmsec/powergram
بوت تيليغرام متعدد المنصات بلغة PowerShell النقية
 cookiengineer/exocomp
بيئة متعددة الوكلاء ذاتية الاستضافة لـ Go مع وكلاء اختبار اختراق مدعومين بنماذج اللغة الكبيرة (exploiter, reverser, threathunter, webscanner) تعمل…
 lucab85/log4j-cve-2021-44228
# Ansible playbook لأتمتة سكربت كاشف Log4j من Red Hat لفحص مضيفات Linux بحثًا عن ثغرة CVE-2021-44228 (Log4Shell) مع التحقق عبر GPG.
 backbay-labs/thrunt-god
نظام أوامر لصيد التهديدات لبيئات التطوير المتكاملة الوكيلة
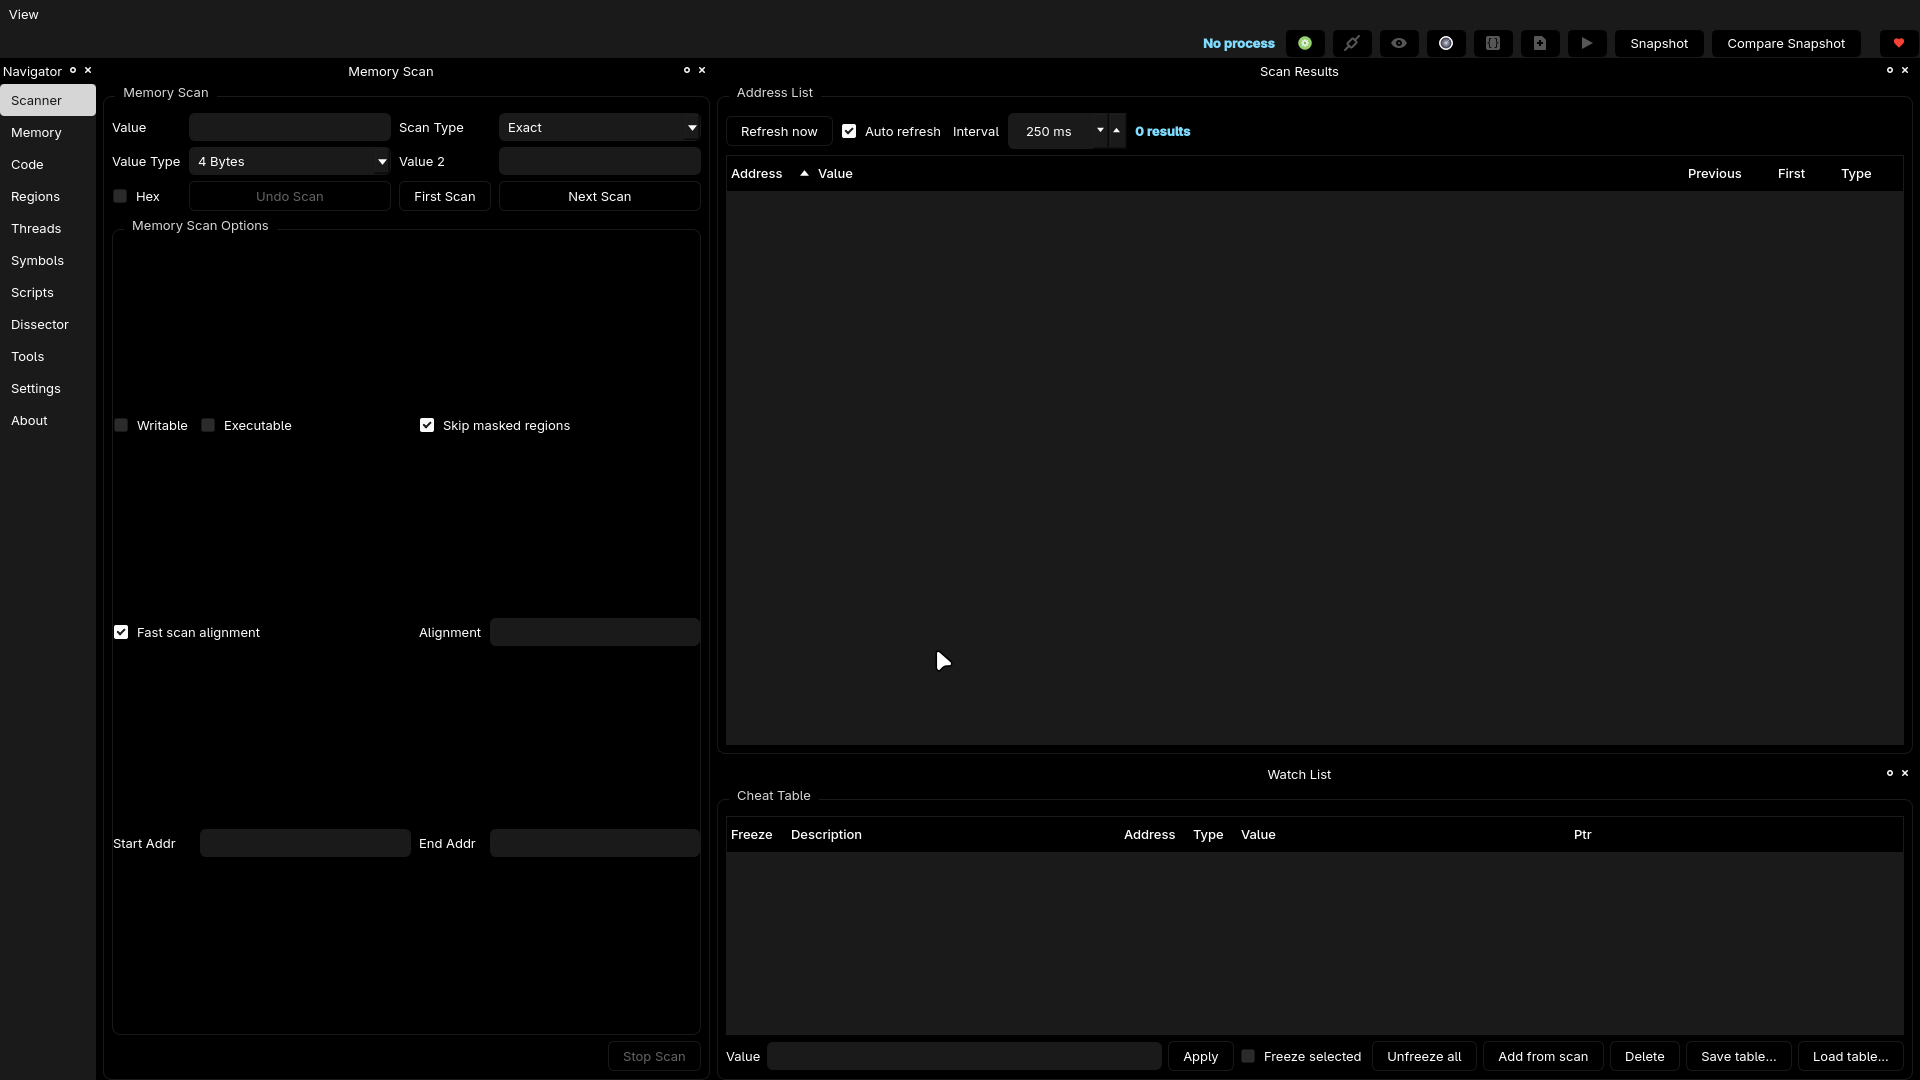 kashithecomfy/comfyengine
ComfyEngine هي مجموعة أدوات لاستكشاف الذاكرة صُممت للأشخاص الذين يحتاجون إلى مراقبة عملية قيد التشغيل، وتصحيحها، وبرمجتها نصيًا.
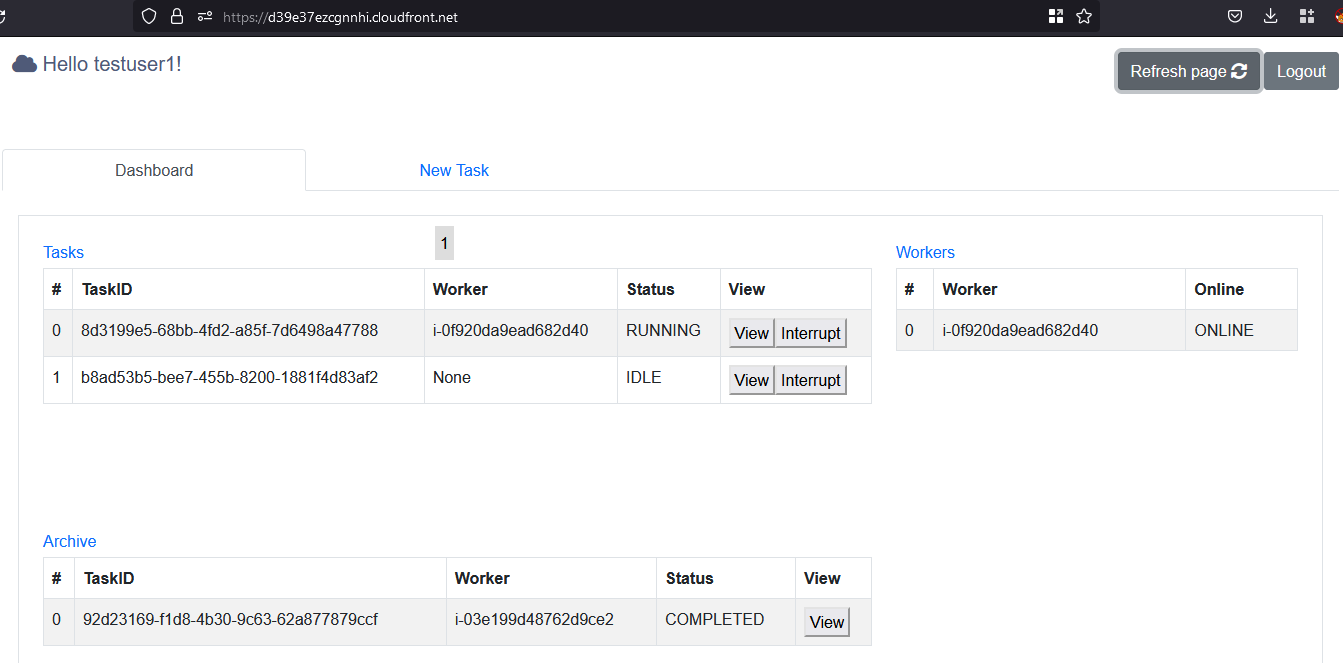 nccgroup/cowcloud
حل AWS Serverless لتوزيع أعباء عمل الاستطلاع وفحص الثغرات الأمنية. قدّم المهام عبر واجهة الويب؛ وتنفّذ عُقد EC2 نصوص Python المخصصة باستخدام أدوات…
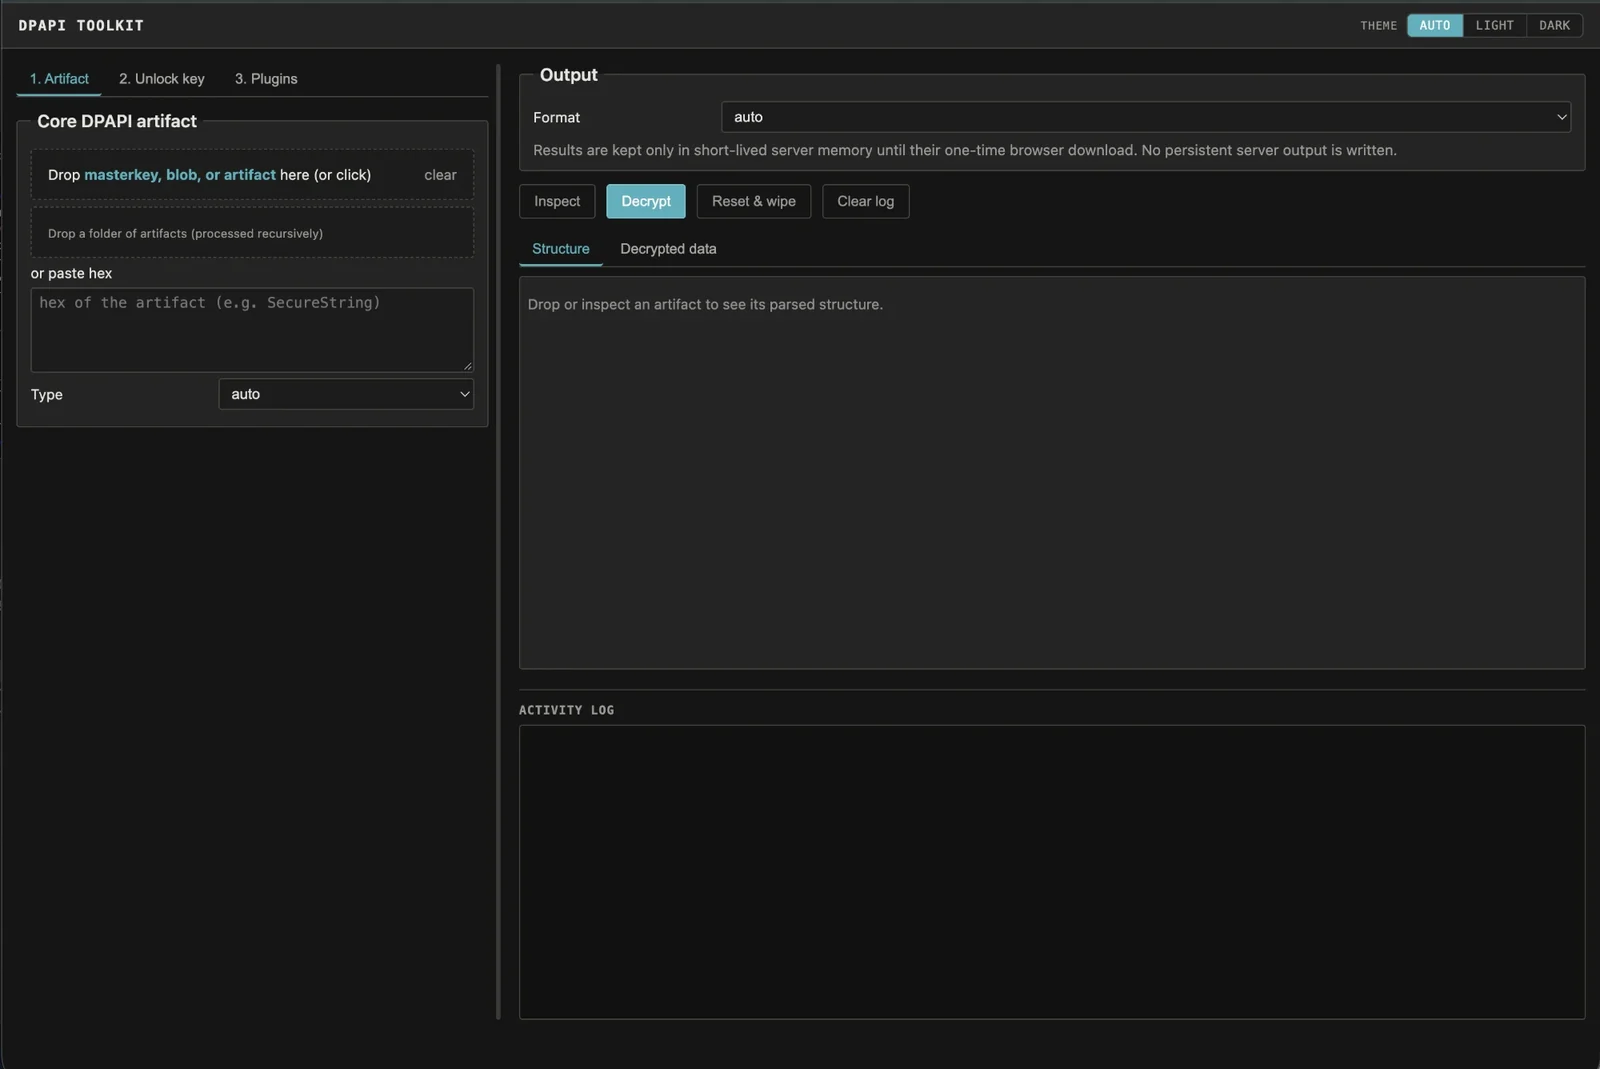 crypt0p3g/dpapi-toolkit
أسقط أي أثر Windows DPAPI وسيتعرف على التنسيق ومفتاح master المطلوب بالضبط، ثم يفك التشفير بمجرد تزويده بالمفتاح. يعمل دون اتصال، عبر واجهة سطر…
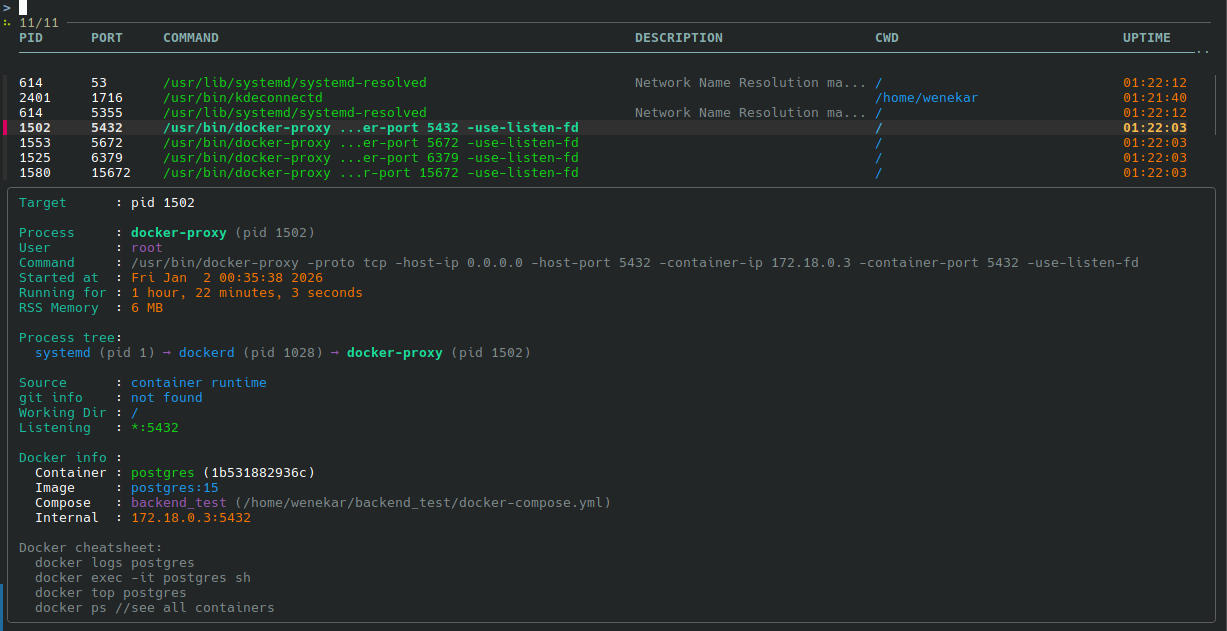 wenekar/procinfo
احصل على معلومات العمليات مباشرة من bash، مع الحد الأدنى من التبعيات.
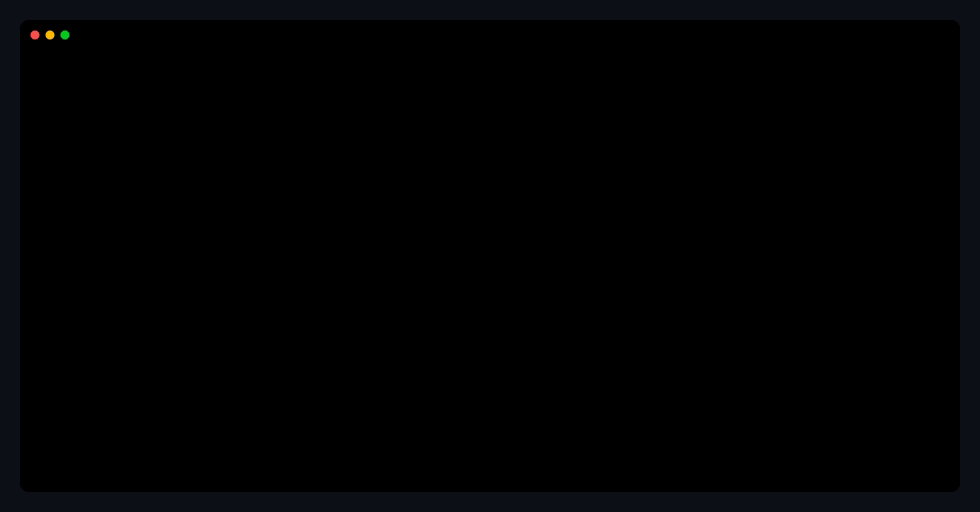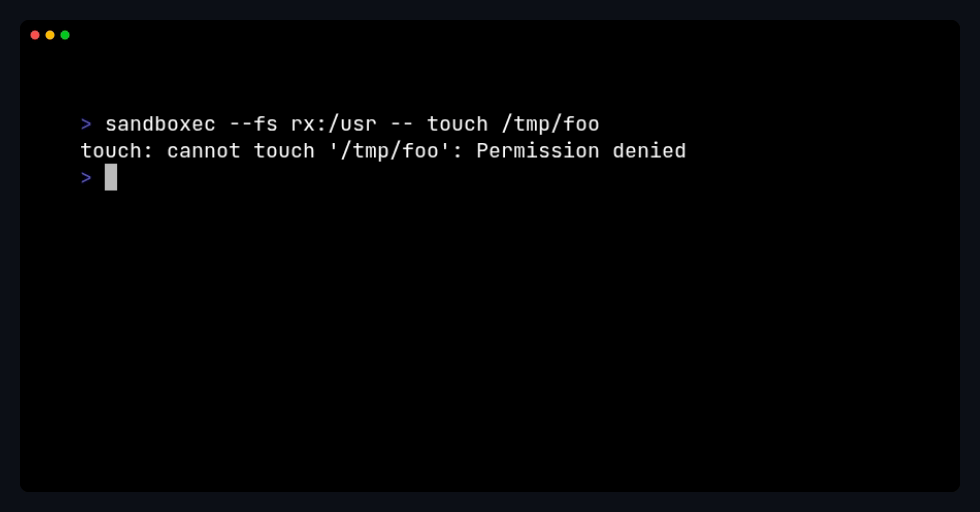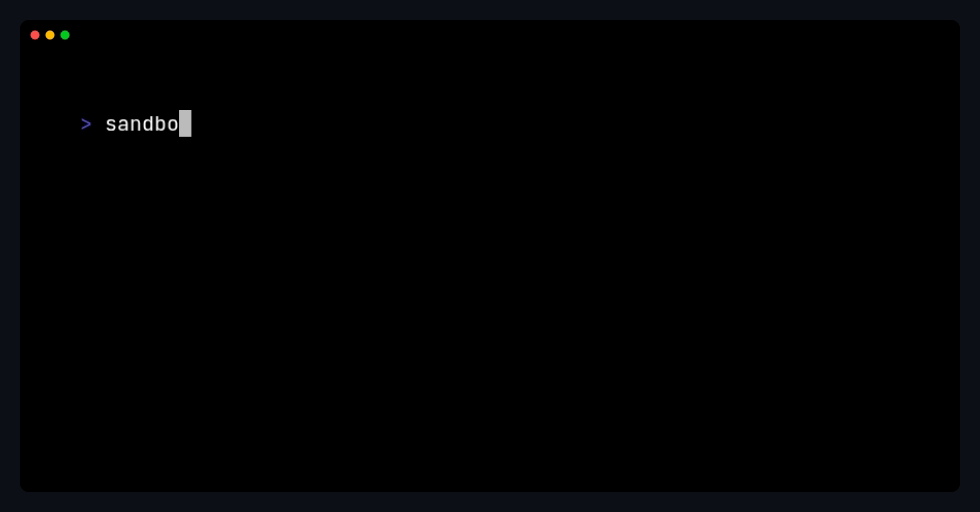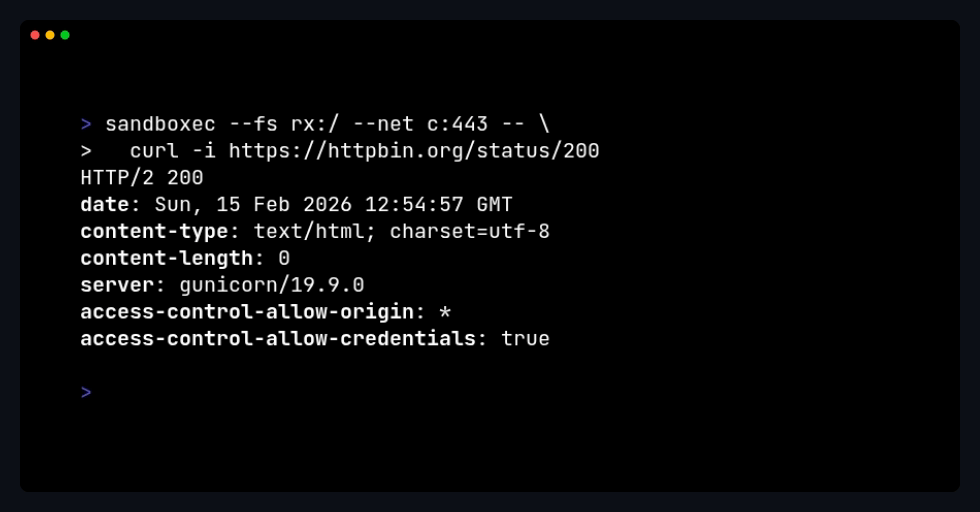 sandboxec/sandboxec
صندوق حماية خفيف للأوامر لنظام لينكس، آمن بشكل افتراضي، مبني على Landlock.