
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-Tracker — بمساعدة هذا السكريبت الآلي، لن تفقد أبدًا تتبع CVEs الصادرة حديثًا. | Kitploit

أدوات/GitHubGitHub/cyb3r-techie/cve-tracker
تحليل الثغرات الأمنيةالبرمجة النصية والأتمتةجمع المعلومات
GitHubcyb3r-techie/cve-tracker

CVE-Tracker

بمساعدة هذا السكريبت الآلي، لن تفقد أبدًا تتبع CVEs الصادرة حديثًا.

عرض المستودع
521144منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-Tracker

بمساعدة هذا السكريبت الآلي، لن تفقد أبداً تتبع الثغرات الأمنية (CVEs) المنشورة حديثًا. ما يفعله هذا السكريبت بلغة PowerShell هو تشغيل متصفح Microsoft Edge عند بدء تشغيل النظام، والانتقال إلى رابطين، ثم وضع المتصفح في وضع ملء الشاشة.

كمخترقين أخلاقيين، من الضروري أن نتابع الثغرات الأمنية (CVEs) المنشورة مؤخرًا لنكون على دراية كاملة بالتهديدات أو الثغرات الجديدة على الإنترنت. في الواقع، هذه مهمة روتينية في حياتنا اليومية. فلماذا لا نقوم بأتمتة العملية بأكملها المتمثلة في فتح المتصفح والانتقال إلى مصادرنا للتحقق من الثغرات الجديدة؟ الهدف من هذه الأداة هو أساسًا أتمتة الإجراء المذكور باستخدام سكريبتات PowerShell.

من بين جميع المصادر المتاحة عبر الإنترنت التي تنشر ثغرات جديدة (CVEs)، اخترت الرابطين التاليين واستخدمتهما في السكريبت.

URLs
https://cvetrends.com/
https://cve.circl.lu/

إذا كنت تريد تغيير هذه الروابط إلى الروابط التي تفضلها، يمكنك ببساطة فتح ملف cve.ps1 باستخدام محرر وتغيير الروابط هناك! وتذكر أيضًا أنه يمكنك إضافة المزيد من الروابط إلى الملف.

الاستخدام:

Download the zip file and unzip it on your system
If you haven't bypassed the script execution on your system, please do so with the command "Set-ExecutionPolicy -ExecutionPolicy Bypass" 
[Note: it needs to be run as administrator]
.\CVE_Track.ps1

أيضًا، ضع في اعتبارك أن التغييرات التي تم إجراؤها على نظامك يمكن التراجع عنها بسهولة عن طريق تشغيل الأمر .\undo.ps1

التحليل الفني:

في البداية، عند تشغيل السكريبت، سيقوم بإنشاء ملف .bat (باسم CVE_Track.bat) في الدليل التالي الذي يسمح حرفيًا بعملية الأتمتة التي نهدف إليها. C:\Users\<UserName>\\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\ .

كما يتم نسخ ملف "cv.ps1" إلى الدليل C:\Users\<UserName>\ وسيتم تنفيذه في كل مرة يبدأ فيها النظام.

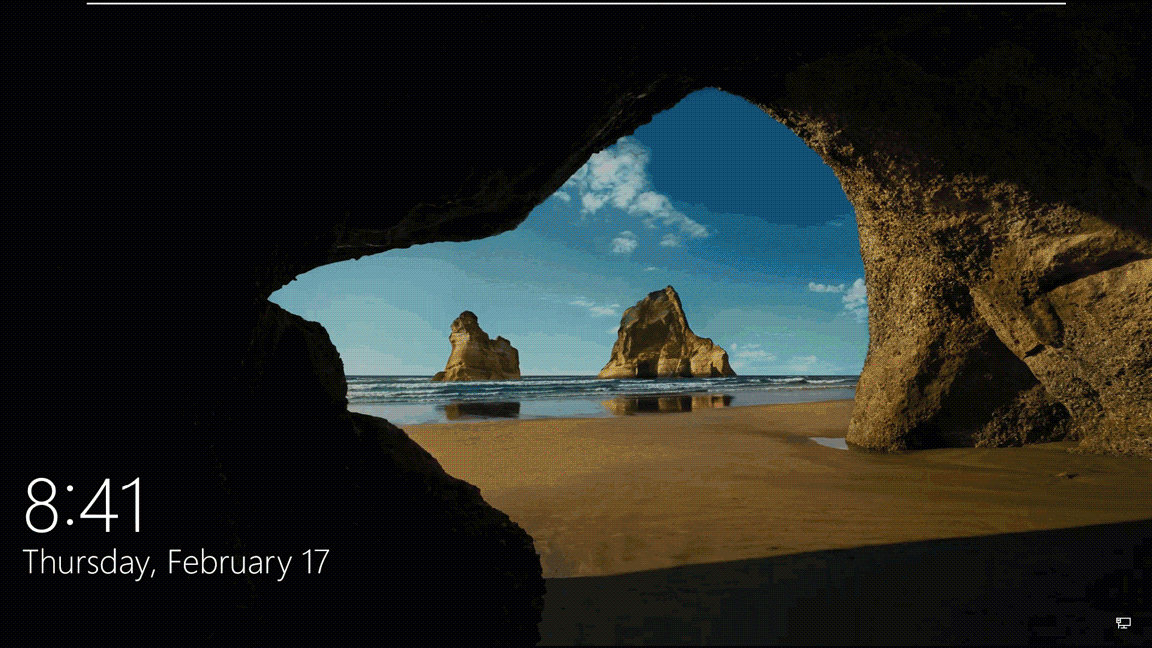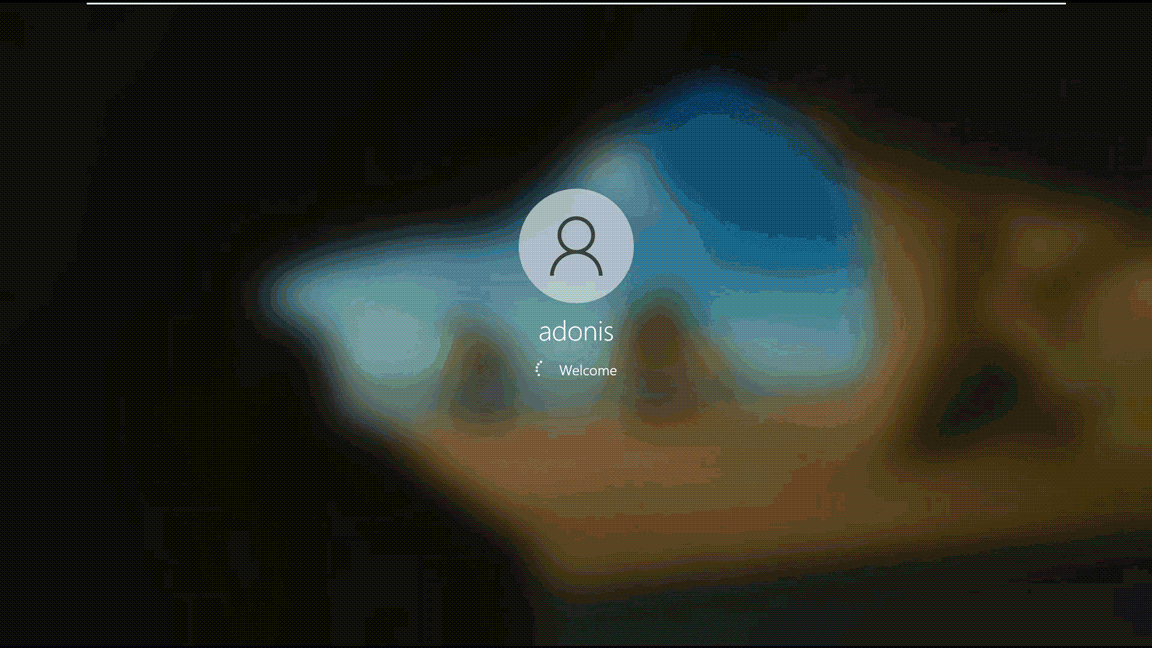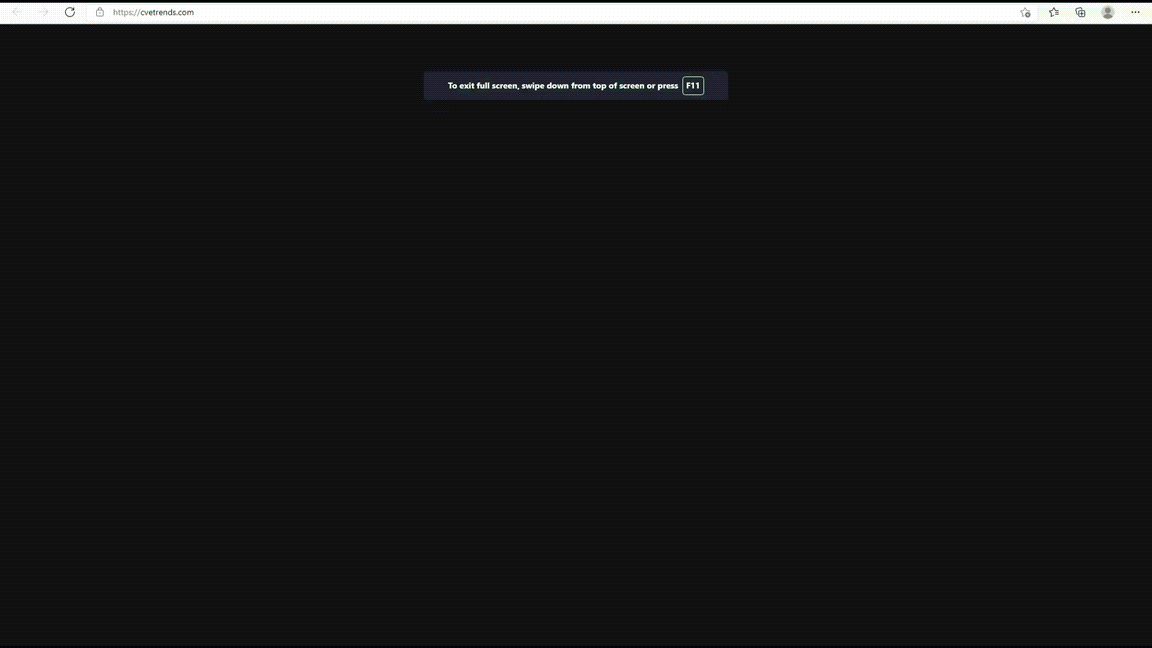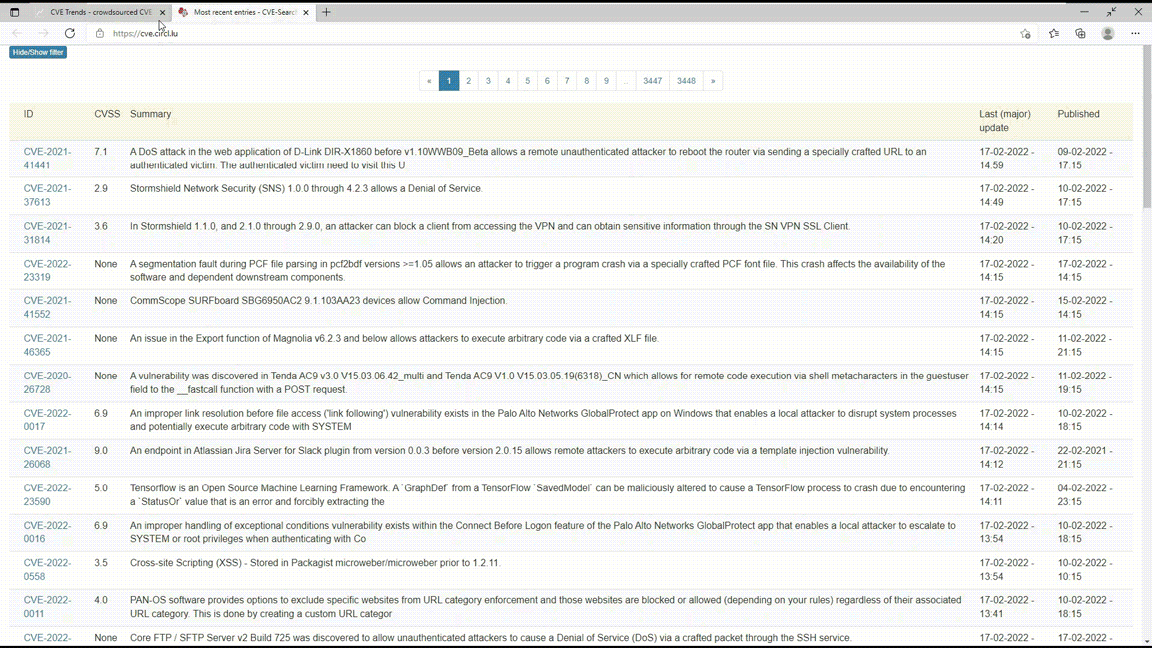
السكريبت أثناء العمل

بعد تشغيل السكريبت، سيبدو هكذا عند تسجيل الدخول إلى نظامك بعد إعادة التشغيل.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







