#1
أدوات ومكتبات لأتمتة مهام الأمان، وسير العمل، وتطوير الأدوات المخصصة.
موصى به من Kitploit

 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 clausing/scripts
مجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.
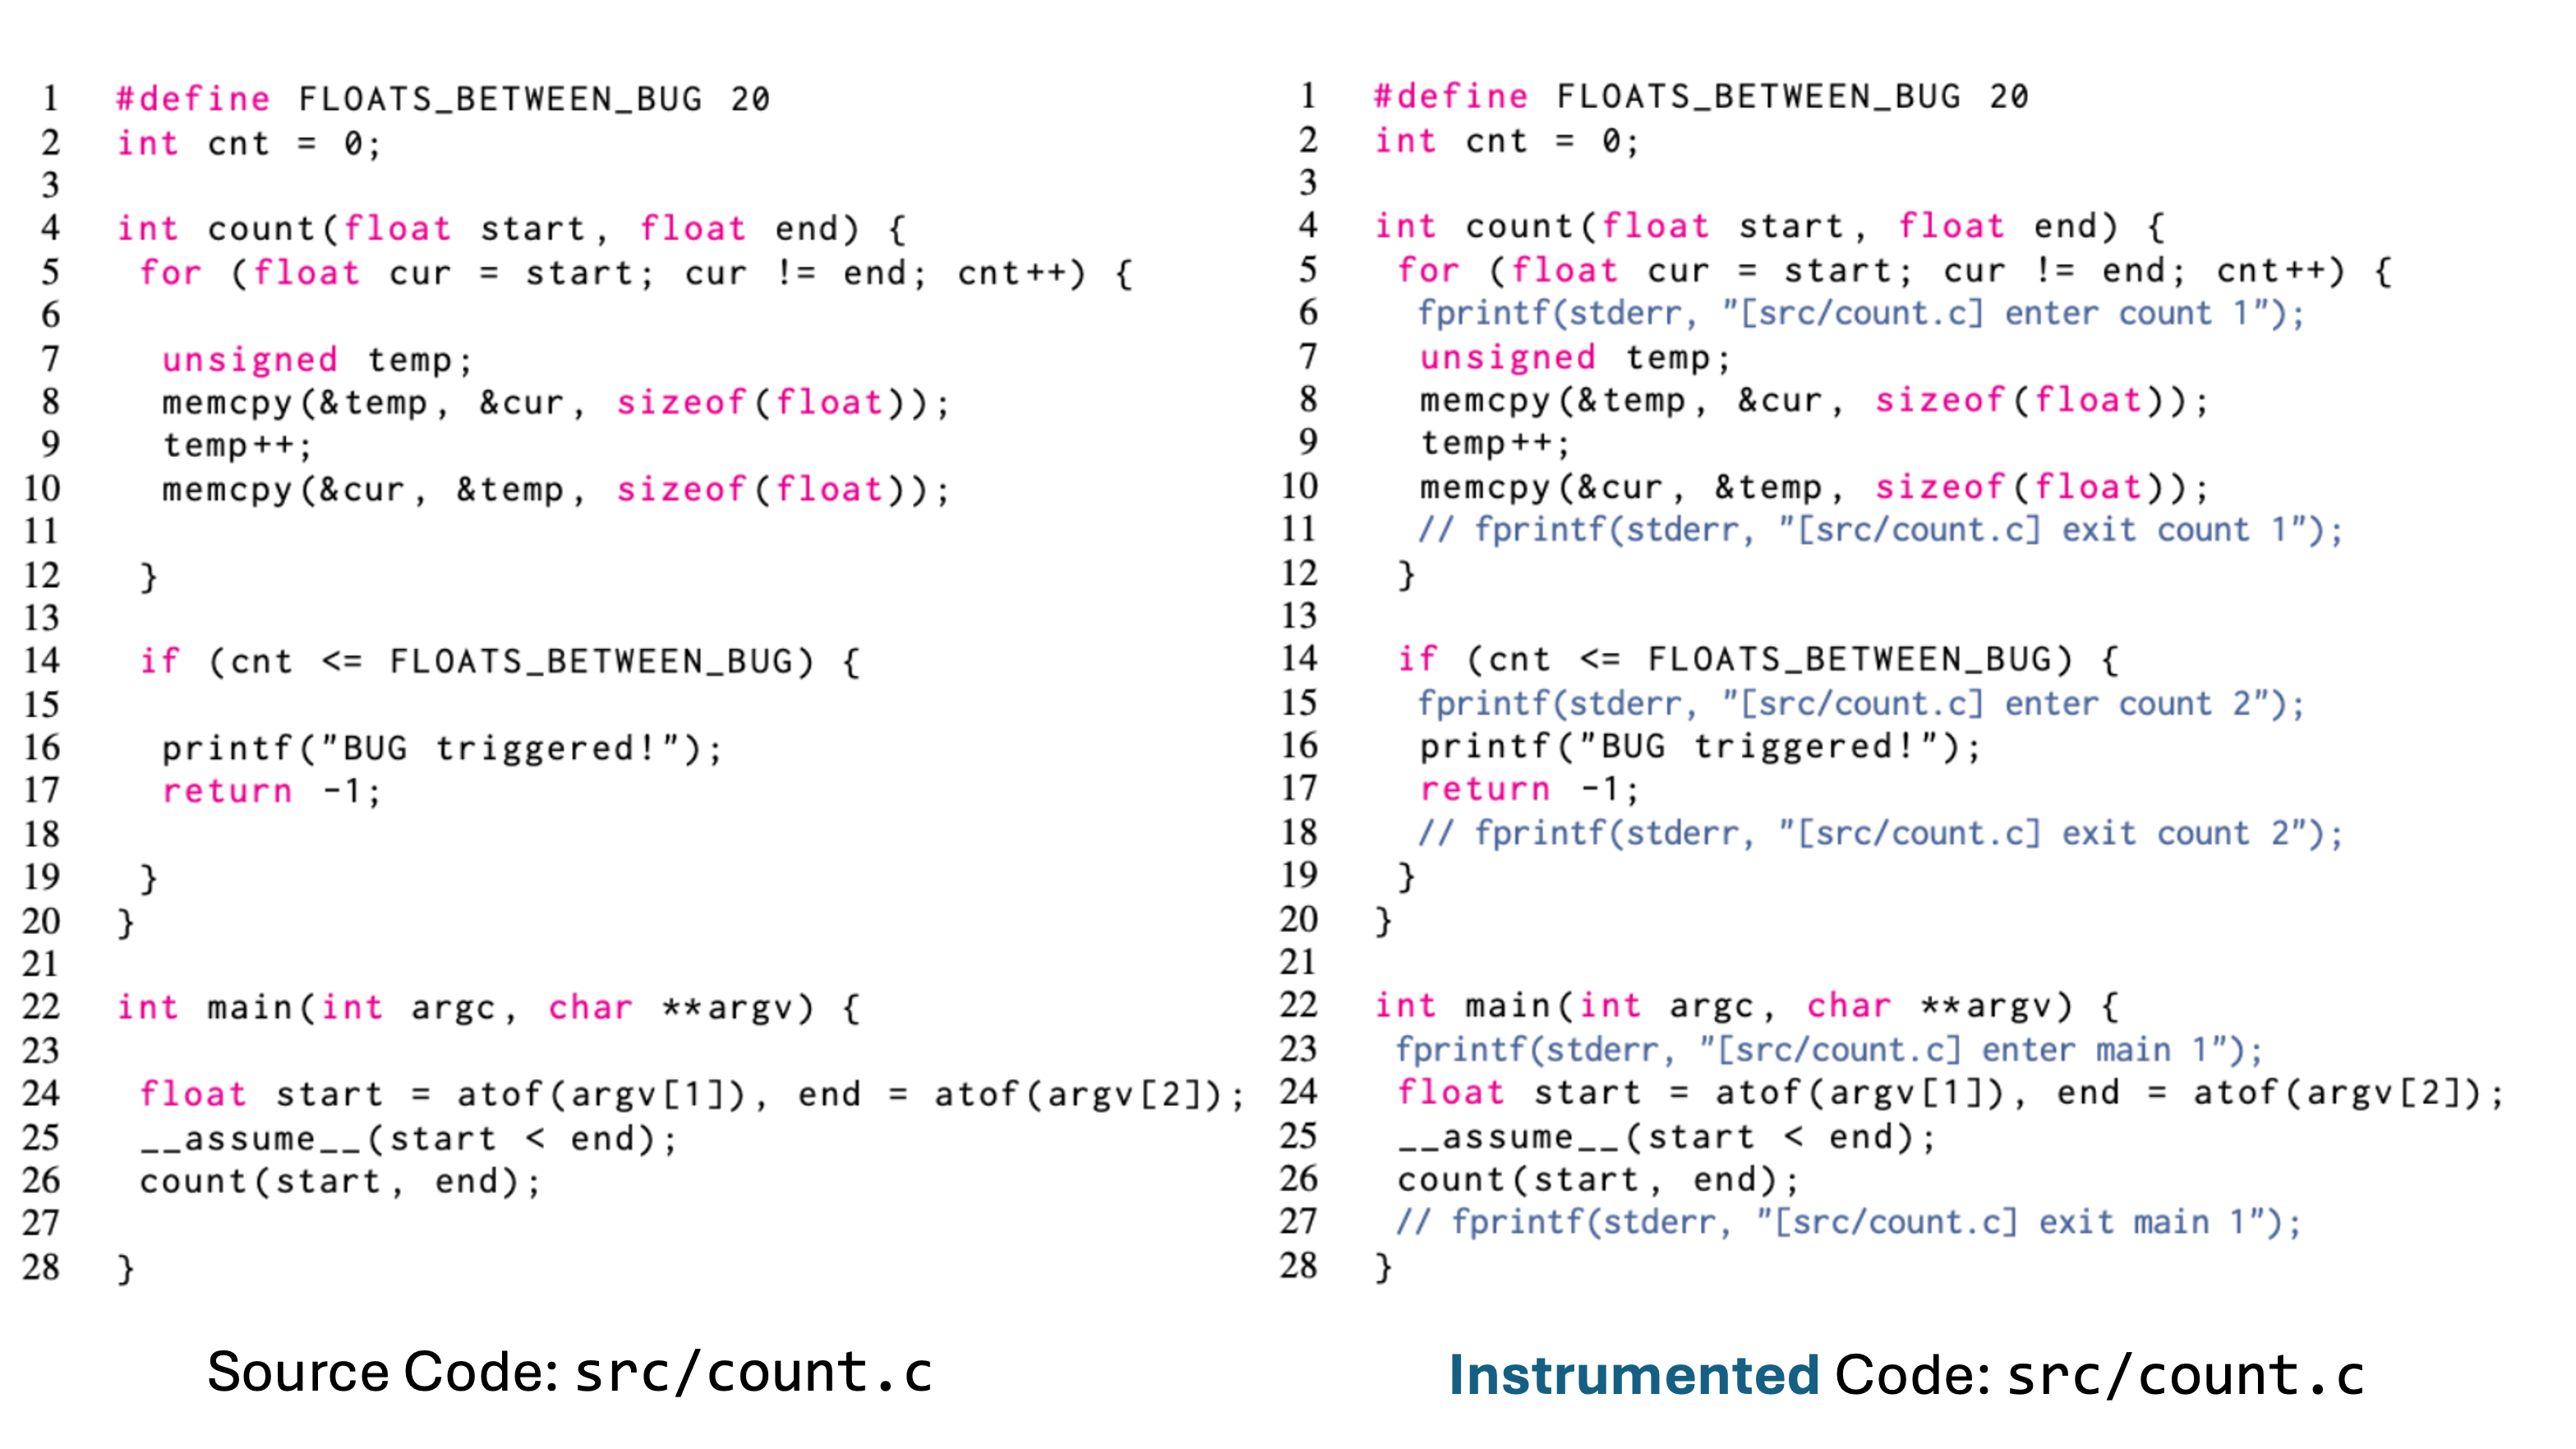 concollmic/concollmic
محرك تنفيذ ترميزي مدعوم بوكلاء LLM يقوم بدمج الشيفرة المصدرية، وتلخيص قيود المسار بلغة طبيعية، وتوليد حالات اختبار لتعظيم تغطية الفروع عبر أي لغة…
 jephthai/evilvm
مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…
 jakehildreth/locksmith2
مجموعة أدوات AD CS لمسؤولي AD ومتخصصي الأمن الدفاعي وفِرَق الفريق الأحمر الوقحة
 bombadil-systems/zombie-zip
أرشيف ZIP مشوّه يتفادى اكتشاف برامج مكافحة الفيروسات عبر الإعلان عن Method=0 (مخزَّن) بينما يحتوي على حمولة مضغوطة بتقنية DEFLATE.
 shivamrai2003/reconky-automated_bash_script
Reconky هي أداة رائعة لاكتشاف المحتوى (Content Discovery) عبارة عن سكربت باش (bash) مخصص لصيادي الثغرات (bug bounty hunters)، حيث تقوم بأتمتة العديد…
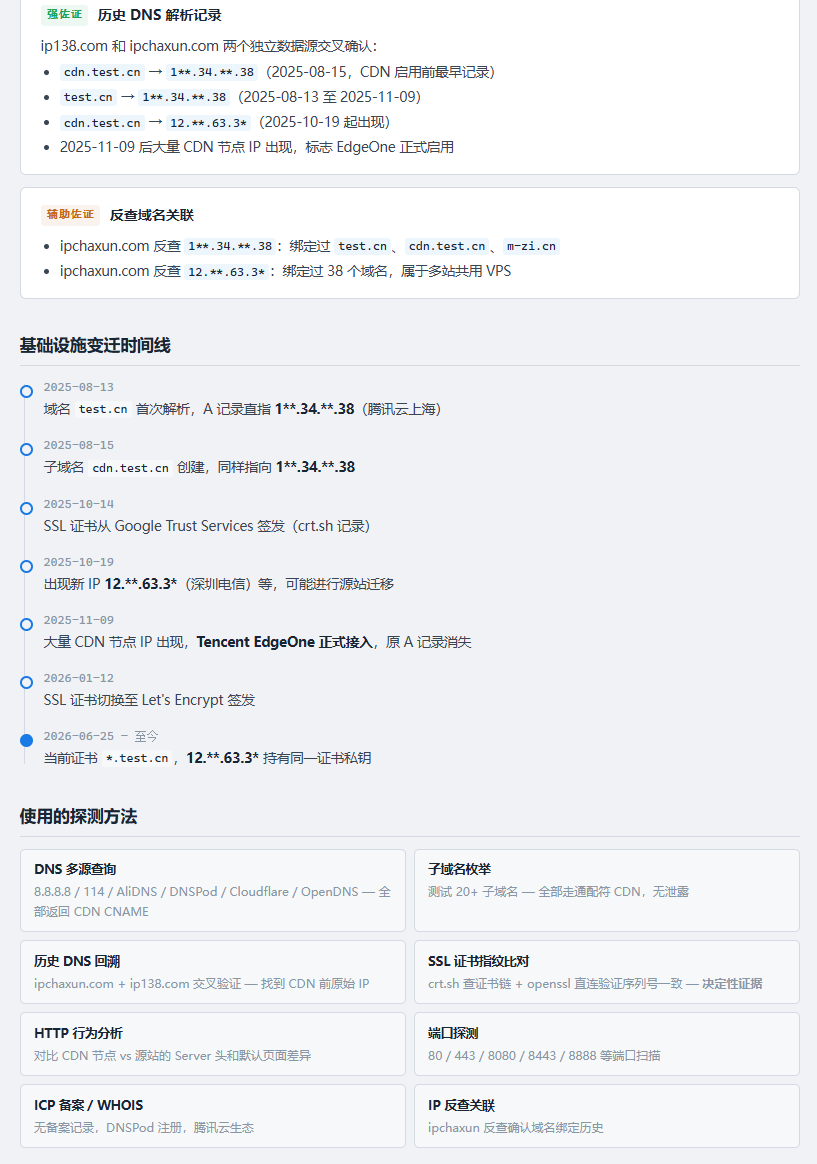 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
 google/safetext
مكتبة Go لتوليد YAML وأوامر shell بشكل آمن، باستخدام قوالب مدركة لبنية الصياغة لاكتشاف ومنع هجمات الحقن عبر التعليقات التوضيحية للبيانات الموثوقة.
 m8sec/taser
مكتبة موارد Python لإنشاء أدوات متعلقة بالأمن
 stevenaldinger/decker
إطار عمل تنسيق اختبار الاختراق التصريحي
 boratanrikulu/gobee
اكتب برامج BPF الخاصة بك في Go، وليس C. يحوّل gobee مجموعة فرعية من Go إلى BPF C ويولّد روابط cilium/ebpf مكتوبة بأنواع.
 pownjs/pown
Pown.js هي أداة اختبار أمان واستغلال مبنية على Node.js و NPM.
 monad-developers/ultrafuzz
التشويش الذكي الشامل على العقود الذكية واصطياد التهديدات
 oldkingcone/byosi
تجنب EDR بالطريقة البسيطة، عن طريق عدم لمس أي من واجهات API التي يراقبونها.
 iomoath/powershx
تشغيل باورشيل بدون قيود البرامج.
 amlalabs/amla-sandbox
صندوق حماية WASM مع تطبيق للصلاحيات لرمز وكيل الذكاء الاصطناعي. يمكن للوكلاء فقط استدعاء الأدوات المقدمة صراحة مع قيود محددة. نظام ملفات افتراضي…