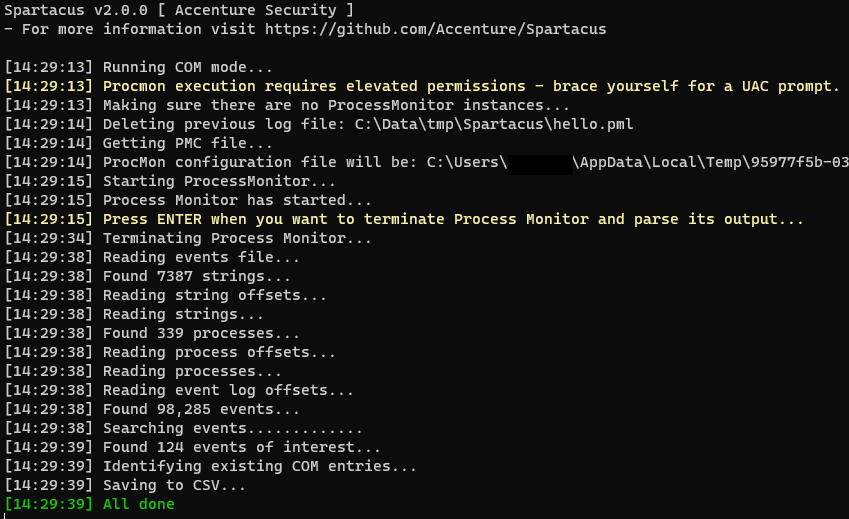
#1
 sonyxperiadev/apkanalyser
أداة تحليل ثابتة لملفات APK الخاصة بنظام Android تقوم بفحص كود بايت Dalvik، وفك تشفير موارد XML، واكتشاف المشكلات المحتملة. تدعم تعديل الثنائيات،…
 mgeeky/redwarden
وكيل عكسي لـ C2 من Cobalt Strike يصد الفرق الزرقاء ومضادات الفيروسات وأنظمة EDR والماسحات من خلال فحص الحزم وارتباط Malleable Profile
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, حزمة VM Detect. Windows فقط.
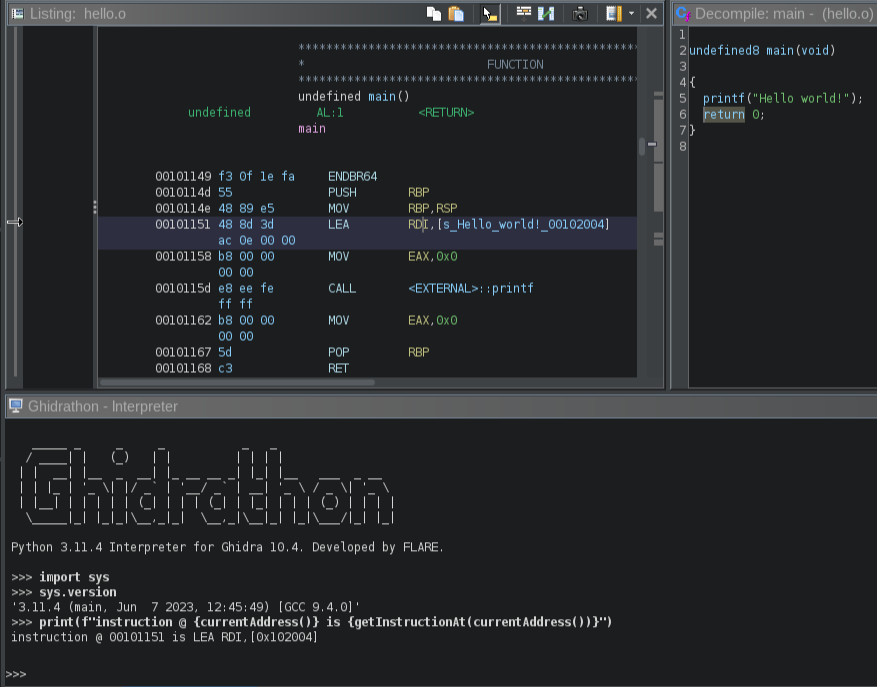 mandiant/ghidrathon
امتداد مفتوح المصدر من فريق FLARE لإضافة دعم البرمجة النصية بلغة Python 3 إلى Ghidra.
 b3nac/injuredandroid
تطبيق Android ضعيف يعرض أمثلة بسيطة لثغرات أمنية بأسلوب ctf.
 taviso/avscript
أفاست شل جافاسكريبت التفاعلي
 idarlingteam/idarling
إضافة للهندسة العكسية التعاونية لـ IDA Pro و Hex-Rays
 ptresearch/inteltxe-poc
إثبات المفهوم لمحرك إدارة إنتل عبر JTAG
 abhi-r3v0/adhrit
Android Security Suite للاستطلاع المتعمق وتحليل البايت كود الثابت بناءً على معايير Ghera.
 anerruption/logic.net
مُعقِّد .NET مجاني ومفتوح المصدر يستخدم dnlib.
 fuzzinglabs/octopus
أداة تحليل أمان لوحدات WebAssembly (wasm) وعقود البلوكشين الذكية (BTC/ETH/NEO/EOS)
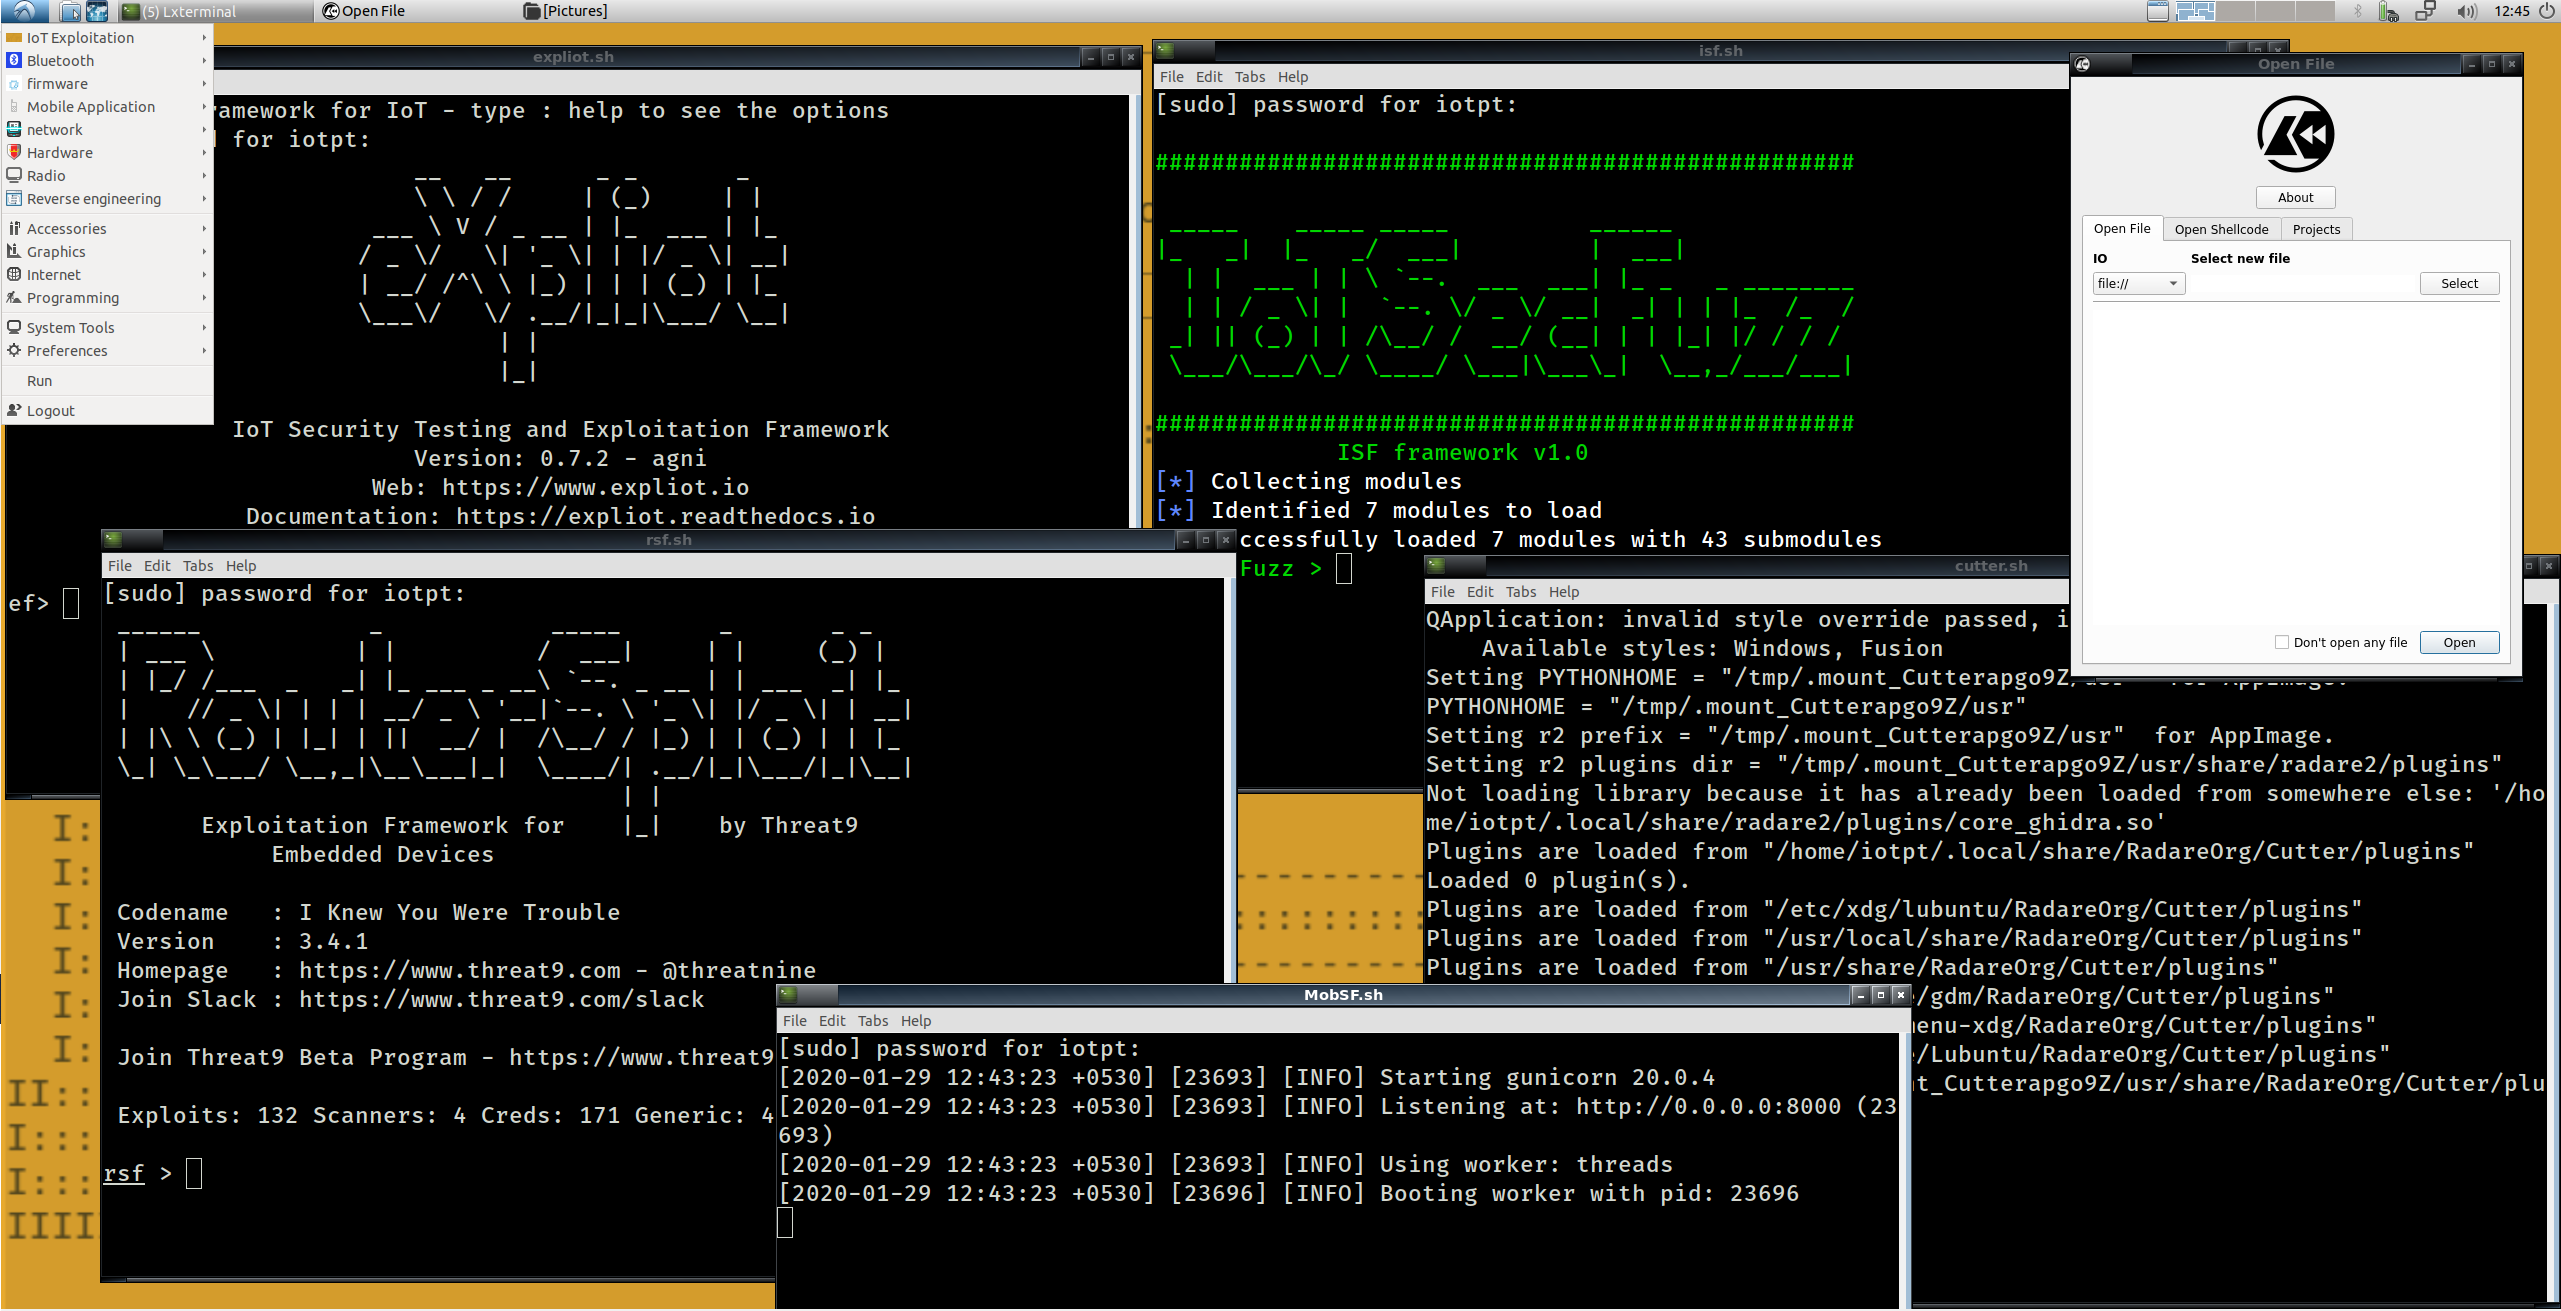 iot-ptv/iot-pt-v1
بيئة افتراضية لاختبار اختراق أجهزة إنترنت الأشياء
 revng/revng-c
مكتبة أساسية لرفع المستوى الثنائي (binary lifting) تترجم الكود القابل للتنفيذ إلى LLVM IR وتعيد بناء كود مصدر شبيه بلغة C لأغراض الهندسة العكسية وسير…
 yeggor/uefi_retool
أداة للهندسة العكسية للبرامج الثابتة UEFI
 20urc3/sekiryu
مجموعة أدوات شاملة لـ Ghidra headless.