

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
HWID-SteamSpywareTerminator — مكتبة قيد التطوير يتم حقنها في Steam لحظر CFillMachineInfoThread المخفي الذي يجمع HWID وبيانات القرص ومحول الشبكة وبصمة السجل. | Kitploit
أدوات/GitHubGitHub/gmh5225/hwid-steamspywareterminator
أدوات دفاعيةالتحليل الديناميكي (عزل)الهندسة العكسيةالخصوصيةتحليل الملفات الثنائيةمكافحة الروبوتات
GitHubgmh5225/hwid-steamspywareterminator

HWID-SteamSpywareTerminator

مكتبة قيد التطوير يتم حقنها في Steam لحظر CFillMachineInfoThread المخفي الذي يجمع HWID وبيانات القرص ومحول الشبكة وبصمة السجل.

مشاركة
عرض المستودع
1139منذ 4 سنواتلم تتم المراجعة بعد

SteamSpywareTerminator

(تباً لك يا burtonJ)

مكتبة قيد التطوير (تسجل حالياً فقط تهيئة الخيط) تهدف، بمجرد حقنها في steam، إلى حظر CSteamEngine::CFillMachineInfoThread وهو خيط مخفي يجمع معلومات مشفرة تتعلق بأقراصك الصلبة ومحولات الشبكة والأجهزة الطرفية الضوئية بهدف تافه هو حظر جميع حساباتك البديلة وجعلك تخسر آلاف الأموال (وأنا لا أريد حقاً أن أدفع سنتاً إضافياً لراتب burtonJ)

الهندسة العكسية

يمكنك العثور على التعليمة من خلال البحث عن هذه السلسلة في IDA و xref:
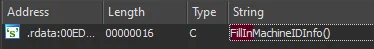
لا يمكنك ببساطة إنهاء الخيط أو إرجاعه، لكن تفتح إمكانيات مثيرة للاهتمام. تلك الدالة هي جزء من الدالة الوحيدة (إلى جانب المُنشئ، والمُهيّئ، والمُنهي/المُدمّر) لجدول افتراضي يرث CScheduledFunction.

يُجمع 'MachineGuid' من السجل ويُشفّر بـ SHA1، ربما مع ثابت "BB3"؟ لا أعرف شيئاً عن التشفير
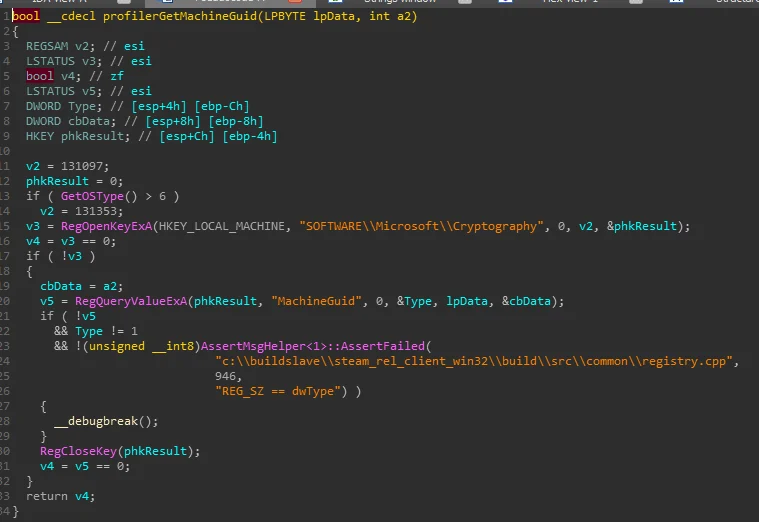
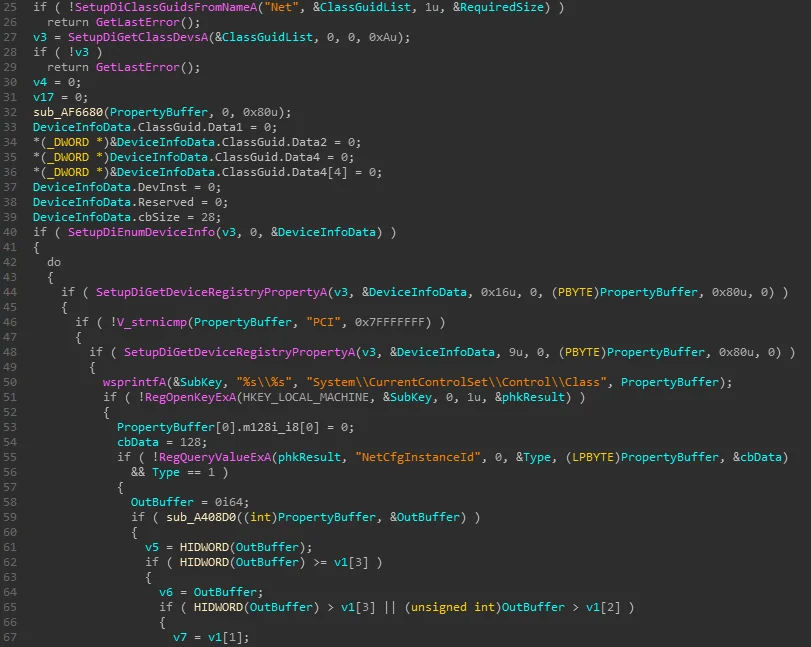
ثم تُجمع معلومات سجل الأجهزة الأخرى
في الوقت نفسه، تُنفّذ استعلامات CIMV2 WMIC لاسترداد محولات الشبكة
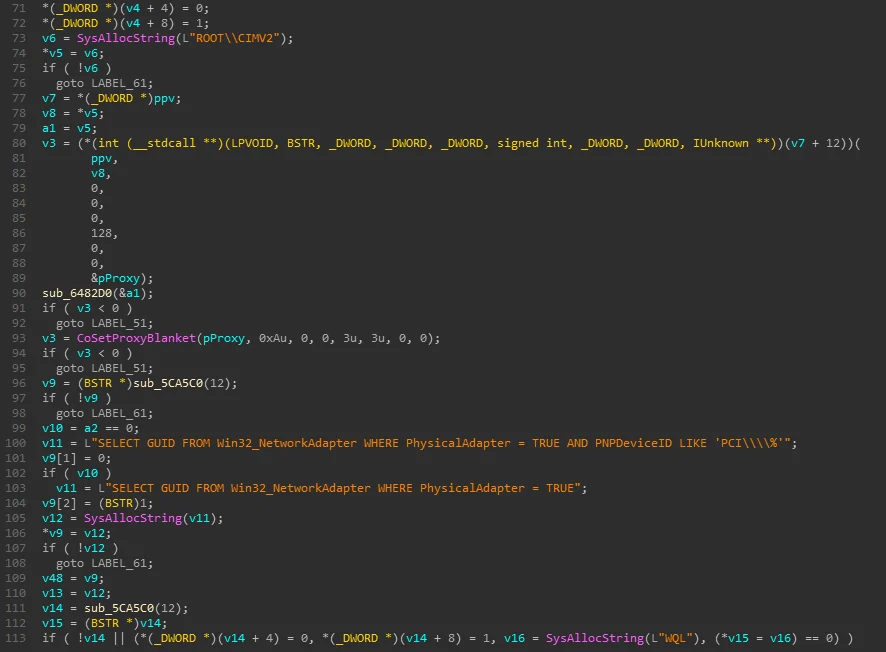
هذه المرة تُشفّر البيانات أعلاه بالثابت "FF2"؟ نهج مثير للاهتمام دون حظر الخيط بأكمله قد يكون تغيير هذه الثوابت لتعديل نتائج الملخص. إذا تراجعت Steam عن تشفير هذه السلاسل فقد يكونون مخالفين للـ GDPR لأنهم يجمعون معلومات يمكن تصنيفها كـ "بيانات شخصية"

تتبع المزيد من الاستعلامات، كمية البيانات التي يجمعونها مريبة.

"SELECT * FROM Win32_DiskPartition"، يتحققون من BootPartitions و DeviceID و DiskIndex، مرة أخرى "SELECT * FROM Win32_DiskDrive"، المزيد من الأشياء، ثم مرة أخرى "SELECT * FROM Win32_PhysicalMedia"، يتحققون من الأرقام التسلسلية والشركة المصنعة.

مشفرة مرة أخرى، ثابت "3B3" (؟)

أخيراً، تُشفّر الوسيطة الثانية للدالة المُستدعاة (إذا لم تكن NULL) بالثابت "333" (؟)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





