
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 97 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 16س 19د
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 5س 42د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.0kمنذ يوم واحد
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 2 أيام
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ 12 أيام
angr preview#7

angr

GitHubangr/angr
9.0kمنذ 3س 38د
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ 14س 38د
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.6kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1782 نتائج
android-classyshark preview
Archived

android-classyshark

GitHubgoogle/android-classyshark

عارض البايت كود لأندرويد وجافا

android-securitystatic-analysiscode-analysis+3
7.6kمنذ 3 سنوات
de4dot preview
Archived

de4dot

GitHubde4dot/de4dot

.NET أداة إزالة التعتيم (deobfuscator) وفك التغليف (unpacker).

static-analysisdynamic-code-analysisreverse-engineering+2
7.4kمنذ 6 سنوات
smali preview
Archived

smali

GitHubjesusfreke/smali

smali/baksmali

android-securityreverse-engineeringdebuggers+3
6.6kمنذ 4 سنوات
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

أداة فريدا لتفريغ ملفات DEX من الذاكرة لدعم مهندسي الأمن في تحليل البرمجيات الخبيثة.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6kمنذ 3 سنوات
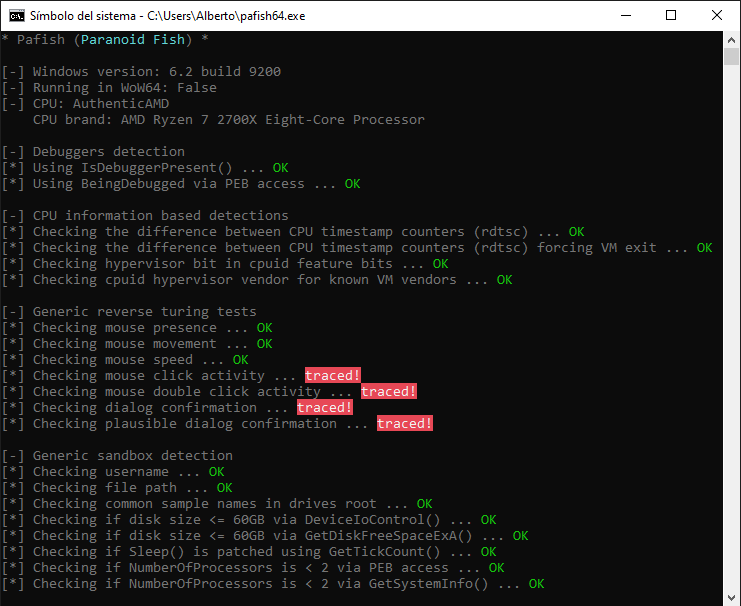
pafish preview
Archived

pafish

GitHuba0rtega/pafish

Pafish هو أداة اختبار تستخدم تقنيات مختلفة لاكتشاف الأجهزة الافتراضية وبيئات تحليل البرمجيات الخبيثة بنفس الطريقة التي تفعلها عائلات البرمجيات…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+2
3.9kمنذ 2 سنوات
manticore preview
Archived

manticore

GitHubtrailofbits/manticore

أداة تنفيذ رمزي

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
3.9kمنذ 3 أشهر
enjarify preview
Archived

enjarify

GitHubgoogle/enjarify

يُحوِّل الشيفرة البايتية لـ Dalvik (DEX/APK) إلى شيفرة بايتية مكافئة لـ Java، مما يتيح لأدوات تحليل Java معالجة تطبيقات Android بدقة عالية للحالات…

android-securitystatic-analysiscode-analysis+3
2.7kمنذ 6 سنوات
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

أدوات IDA Pro من فريق FLARE

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5kمنذ سنة واحدة
rekall preview
Archived

rekall

GitHubgoogle/rekall

إطار عمل Rekall للطب الشرعي للذاكرة

memory-forensicsreverse-engineeringforensics+3
2.0kمنذ 6 سنوات
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

صندوق رمل هندسة عكسية قابل للبرمجة بلغة بايثون، إطار عمل لأجهزة الافتراضية للتجهيز والفحص يعتمد على QEMU
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7kمنذ 2 سنوات
appmon preview
Archived

appmon

GitHubdpnishant/appmon

التوثيق:

android-securitydynamic-analysis-sandboxingios-security+6
1.6kمنذ 3 سنوات
viper preview
Archived

viper

GitHubviper-framework/viper

إطار تحليل وإدارة الملفات الثنائية

exploit-frameworksvulnerability-analysisreverse-engineering+3
1.6kمنذ 3 سنوات
reFlutter preview
Archived

reFlutter

GitHubptswarm/reflutter

إطار عمل للهندسة العكسية لـ Flutter
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.5kمنذ 4 سنوات
panopticon preview
Archived

panopticon

GitHubdas-labor/panopticon

مفكّك أكواد حرّ متعدد المنصات.

static-analysisreverse-engineeringdebuggers+2
1.4kمنذ 7 سنوات
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

وحدة Python لعرض ملفات Portable Executable (PE) في عرض شجري باستخدام pefile و PyQt5. يمكن استخدامها أيضًا مع IDA Pro و Rekall لتفريغ ملفات PE…
memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kمنذ 4 سنوات
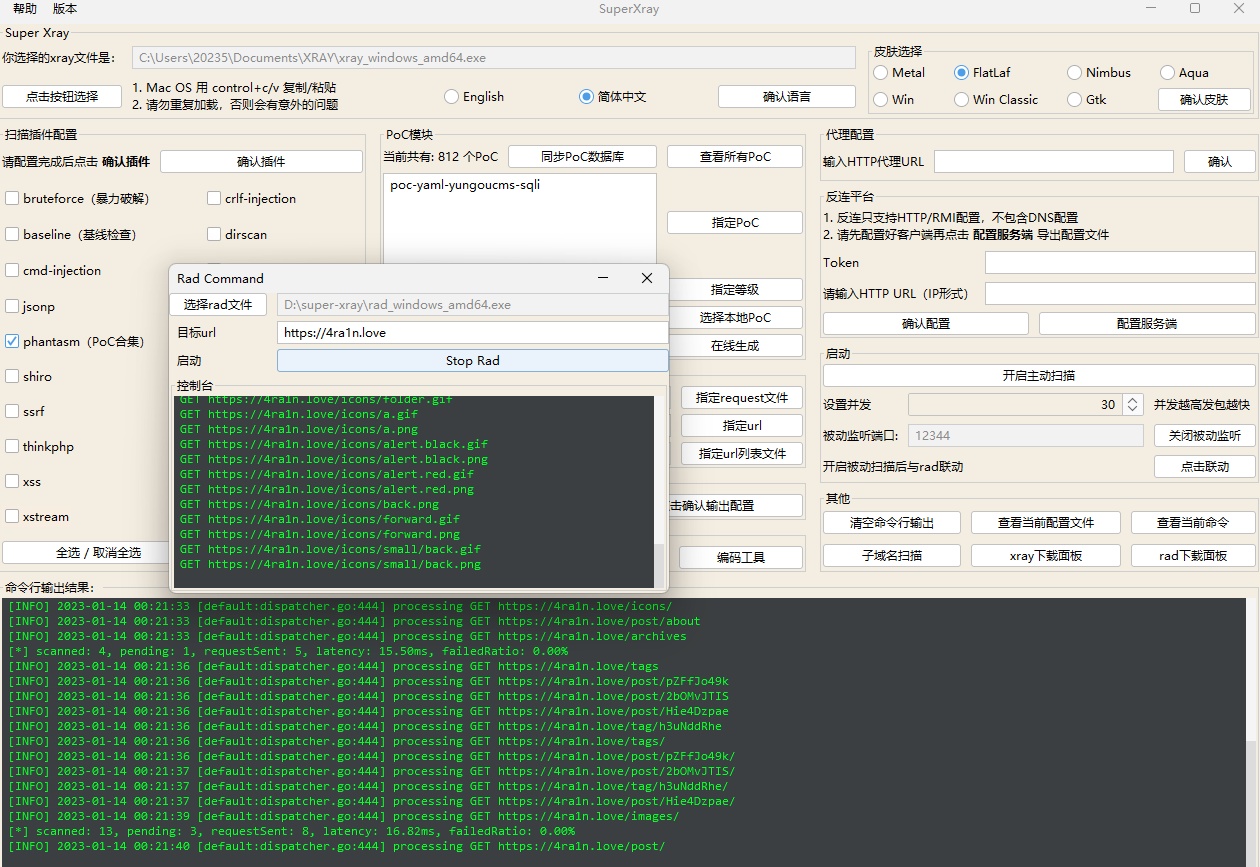
super-xray preview
Archived

super-xray

GitHub4ra1n/super-xray

مشغّل GUI لأداة فحص ثغرات الويب XRAY
vulnerability-scannersexploitationreverse-engineering+3
1.3kمنذ 3 سنوات
Obfuscapk preview
Archived

Obfuscapk

GitHubclaudiugeorgiu/obfuscapk

أداة تعمية تلقائية لتطبيقات أندرويد تعمل بطريقة الصندوق الأسود، وتدعم ميزات التعمية المتقدمة، ولها بنية معيارية يمكن توسيعها بسهولة بتقنيات جديدة

android-securitystatic-analysisdynamic-analysis-sandboxing+4
1.3kمنذ 2 سنوات
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

إضافة كروم توضح كيفية تجاوز Widevine L3 DRM

encryption-decryption-toolsexploitationreverse-engineering+3
1.2kمنذ 3 سنوات
السابق1…96979899التالي











