
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
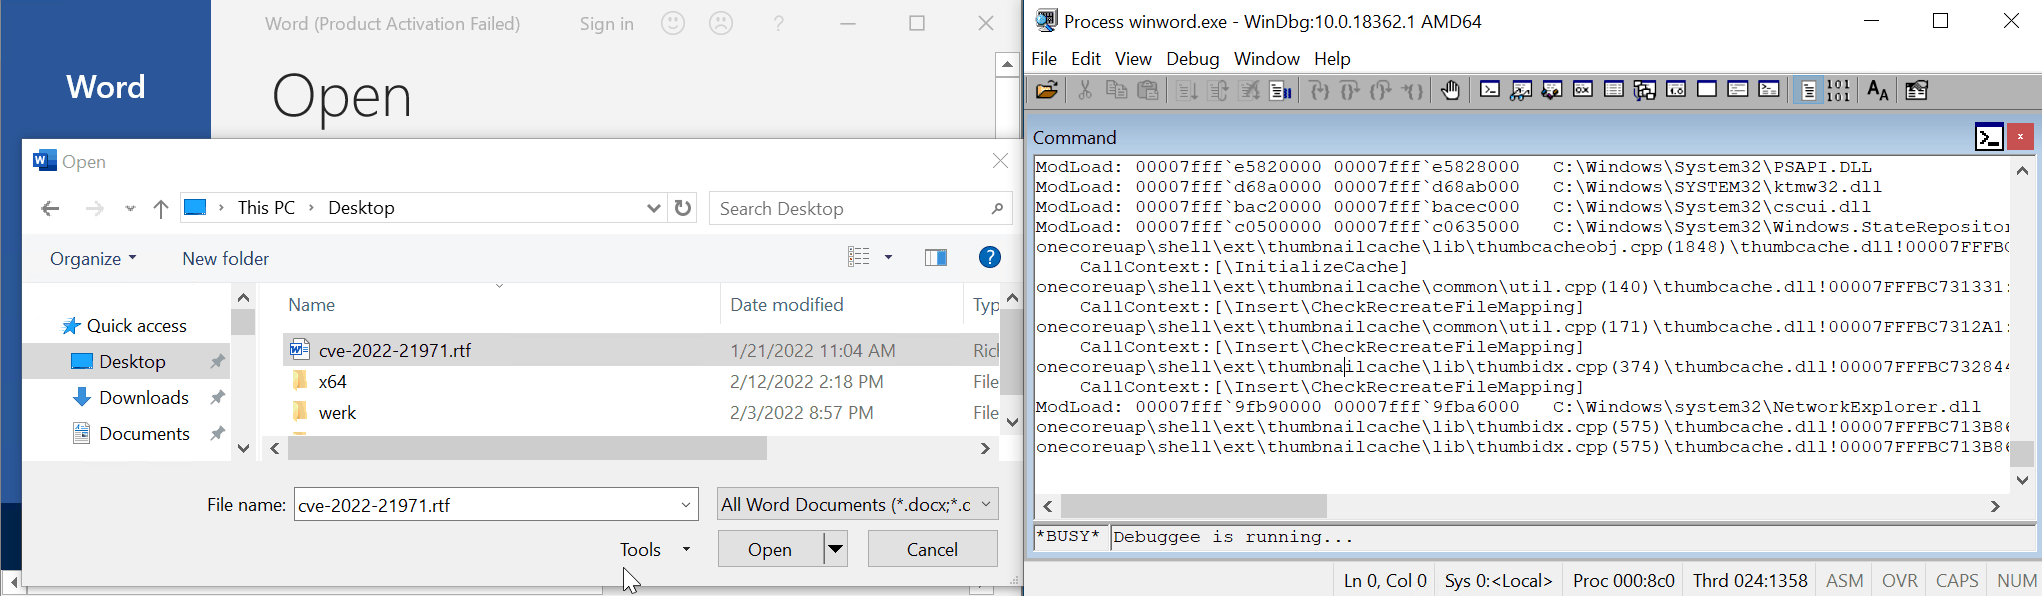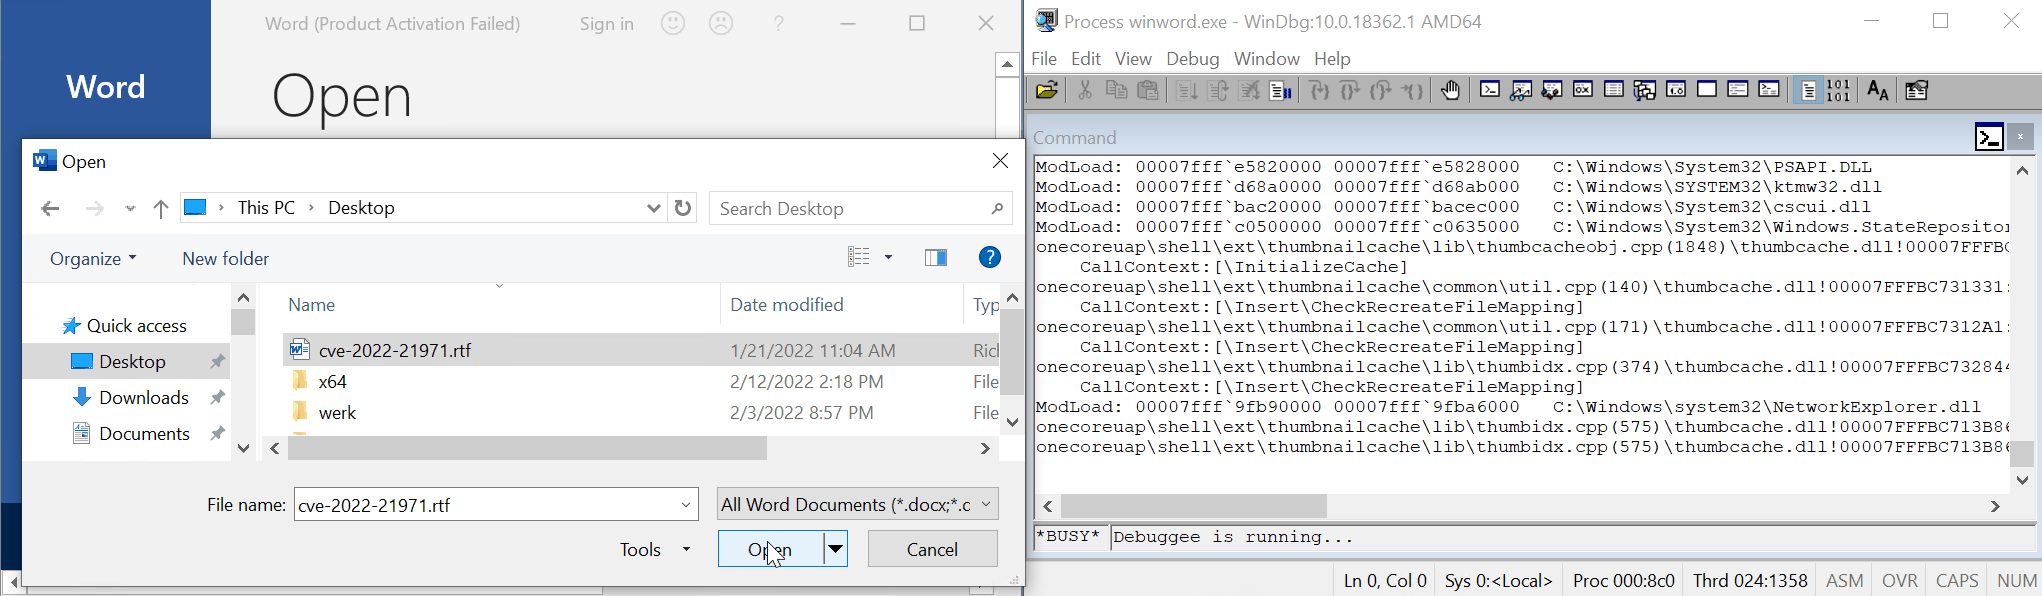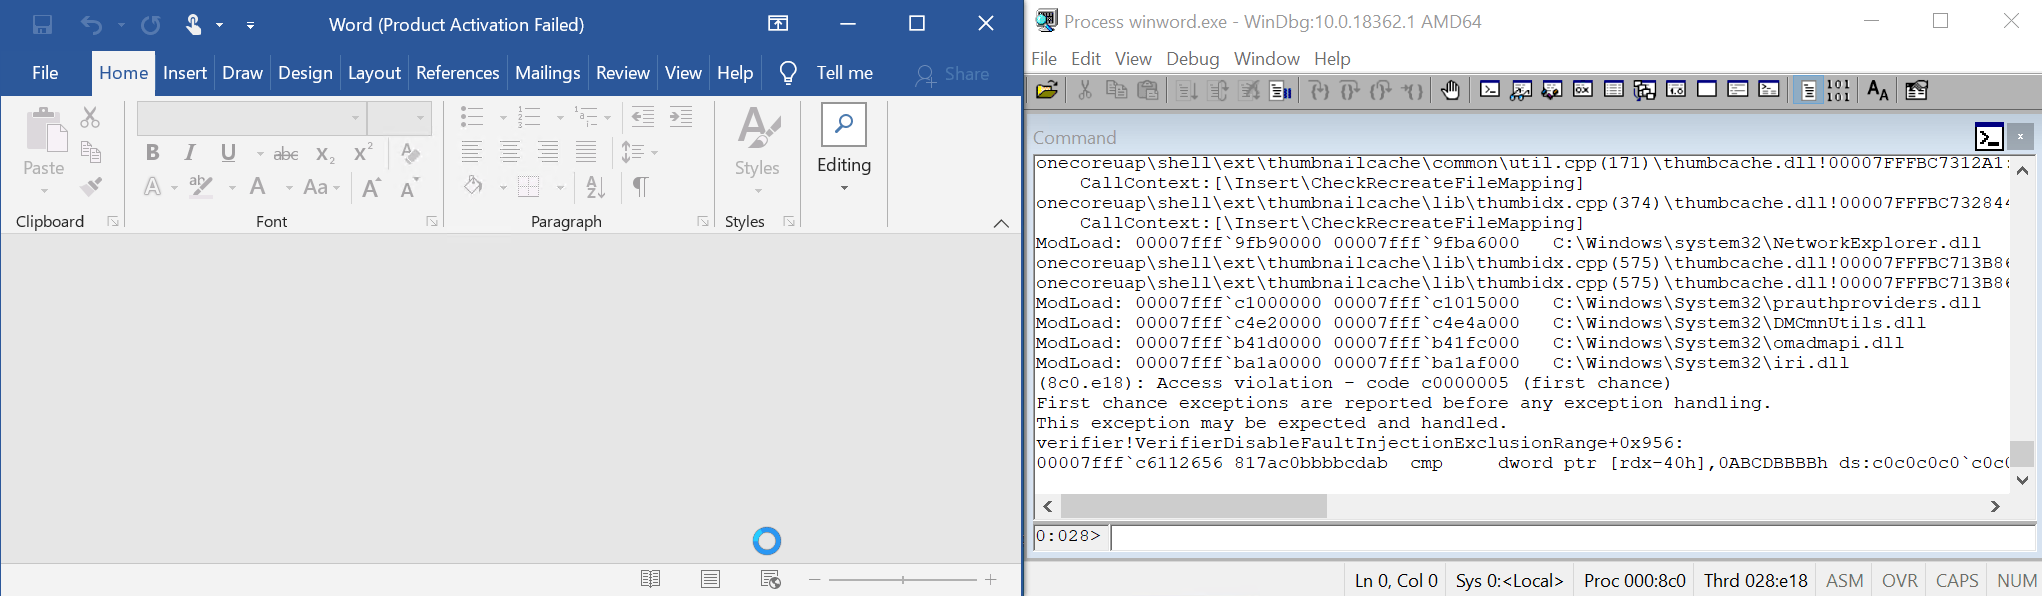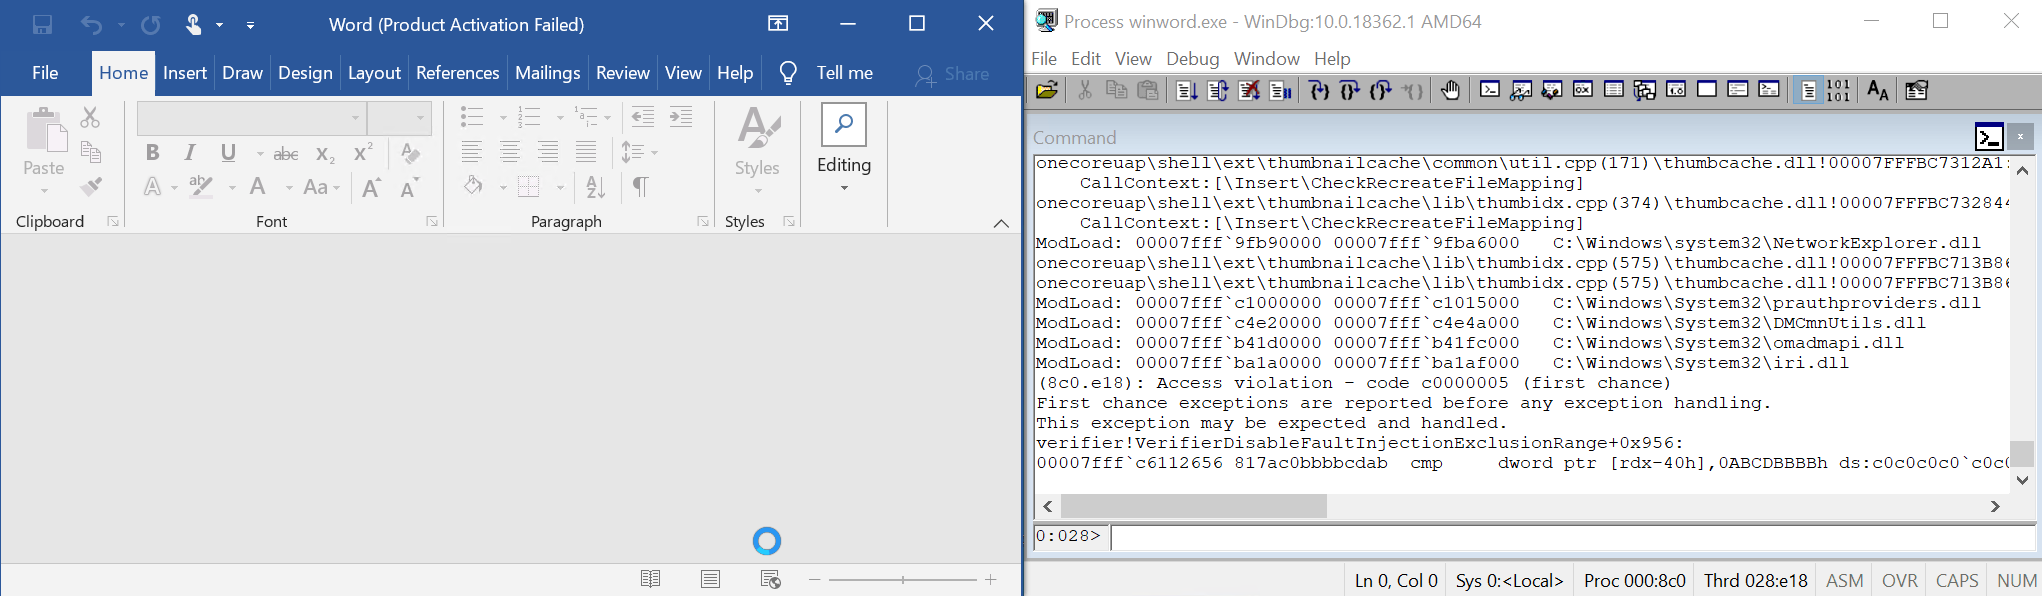
 0vercl0k/cve-2022-21971
PoC لـ CVE-2022-21971 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows Runtime"
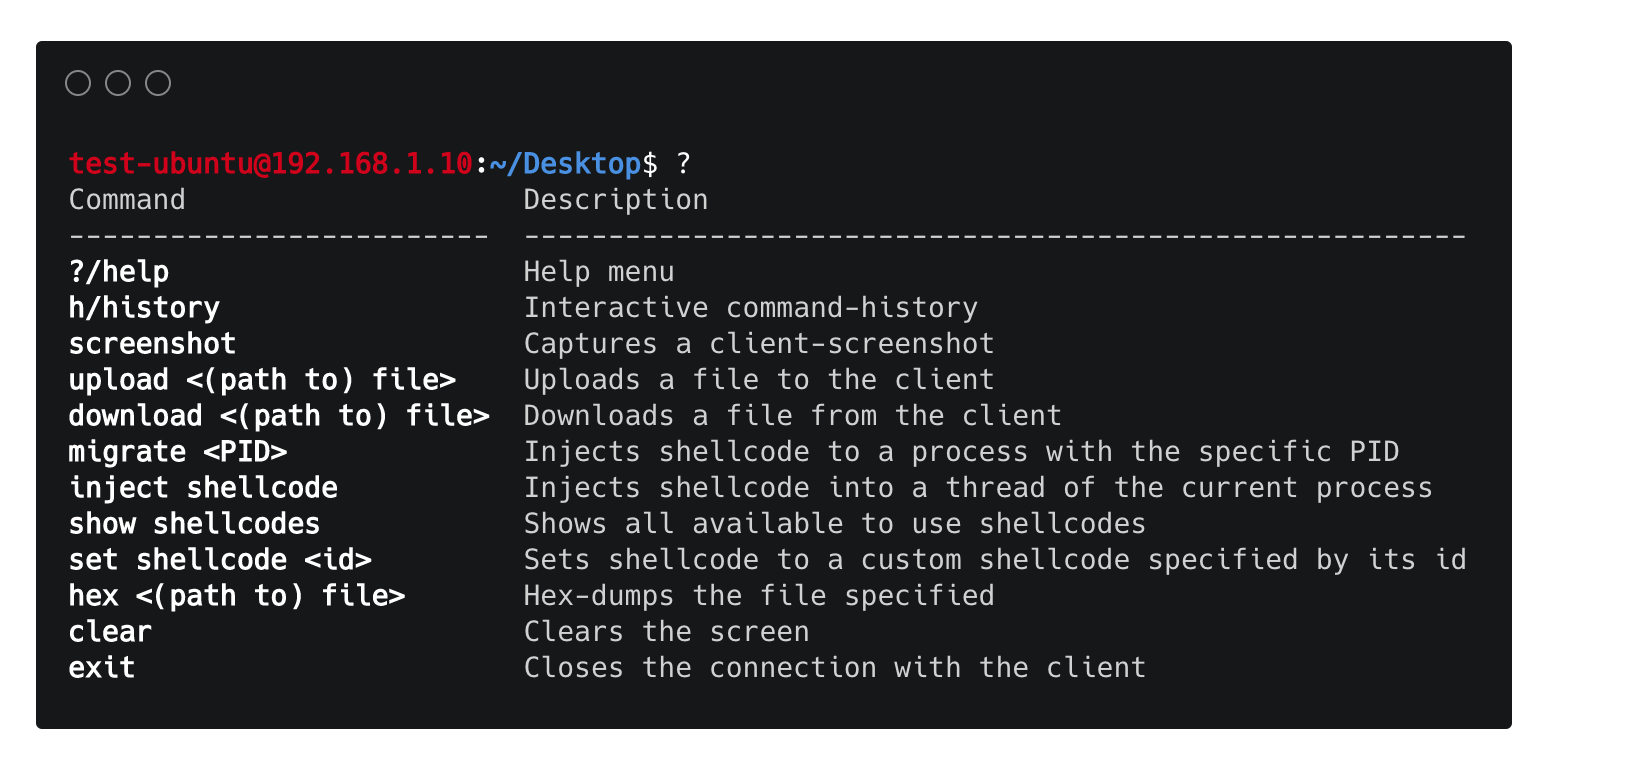 chrispetrou/hrshell
HRShell هي صدفة عكسية عبر HTTPS/HTTP مبنية باستخدام Flask. وهي خادم C2 متقدم يضم العديد من الميزات والإمكانيات.
 beardypig/ghidra-emotionengine
معالج Ghidra لوحدة المعالجة المركزية المبنية على معمارية MIPS لمحرك Emotion Engine في جهاز Play Station 2
 sentinel-one/peafl64
أداة تطعيم ثنائي ثابتة للملفات التنفيذية لويندوز بمعمارية x64
 ospg/binwalk
أداة تحليل البرامج الثابتة
 mandiant/flare-qdb
مصحح أوامر و بايثون لأدوات وتعديل سلوك البرمجيات الأصلية على ويندوز ولينكس.
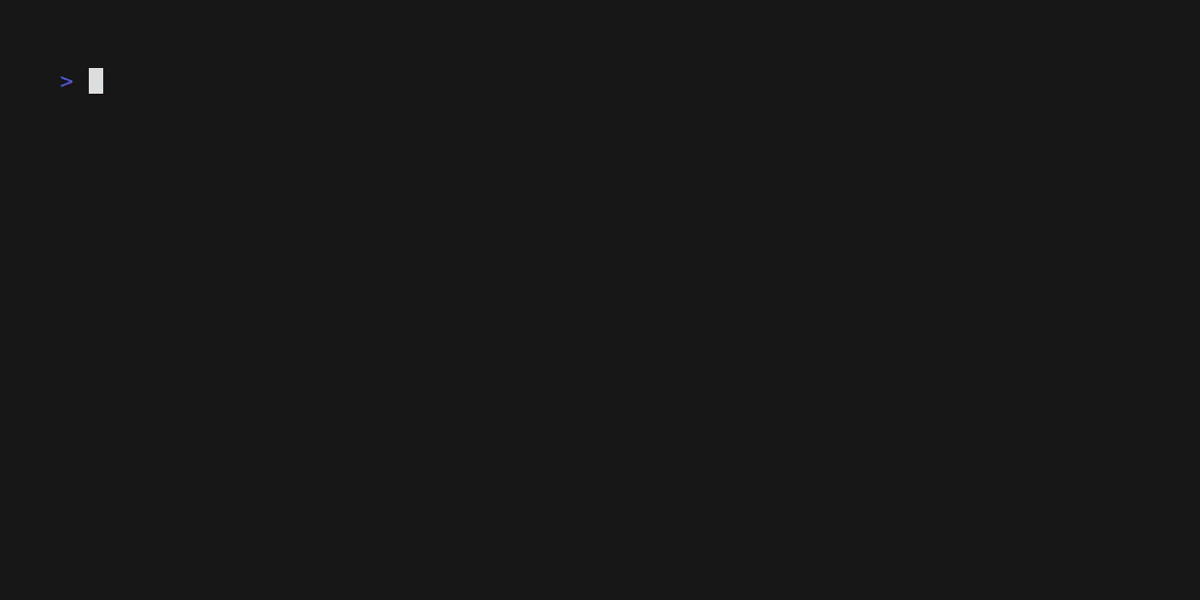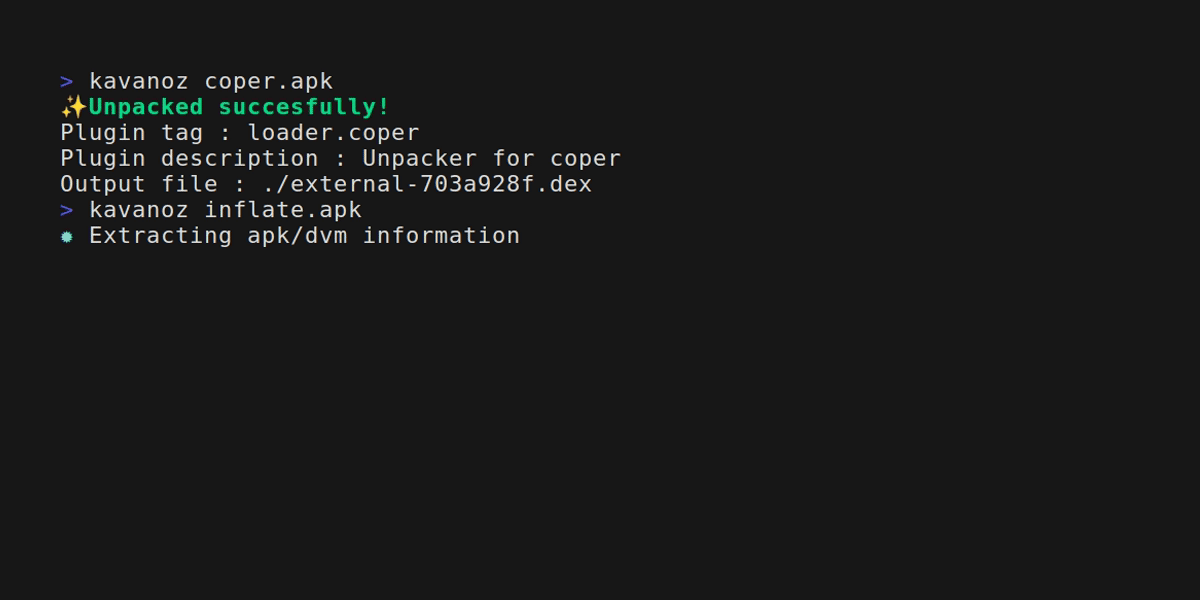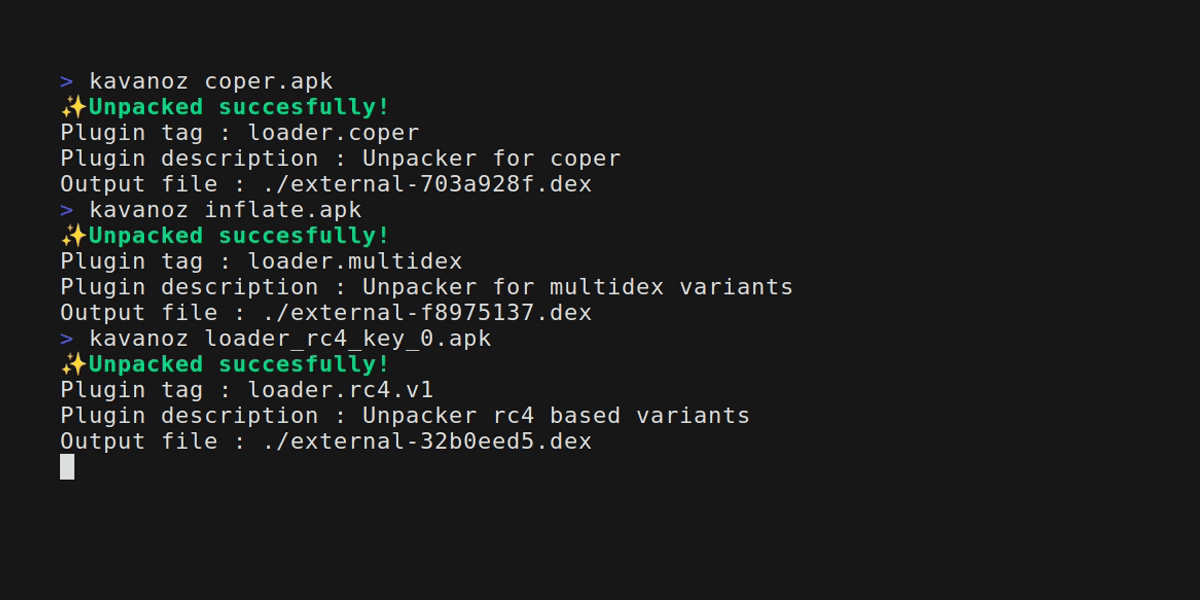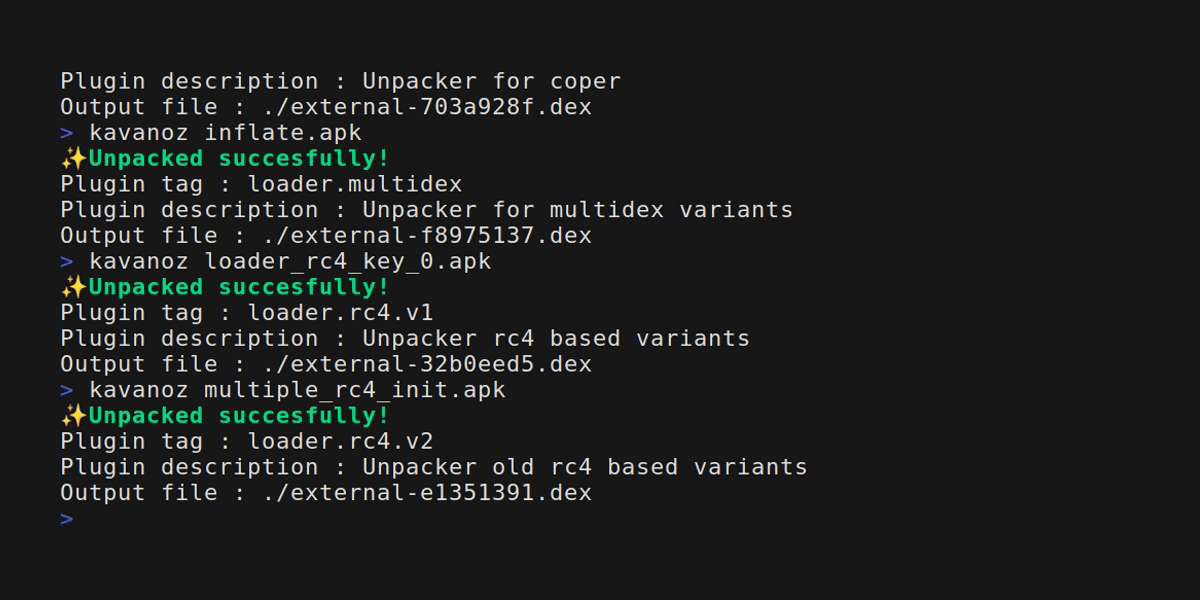 eybisi/kavanoz
فك التعبئة الساكنة للبرمجيات الخبيثة المصرفية الشائعة لنظام أندرويد.
 xchwarze/ar150-wifipineapple
تحويل جهاز AR150 الخاص بك إلى Wifi Pineapple NANO
 mandiant/flashmingo
تحليل تلقائي لملفات SWF بناءً على بعض الاستدلالات. قابل للتوسيع عبر الإضافات.
 openl2d/moc3ingbird
استغلال MOC3ingbird لـ Live2D (CVE-2023-27566)
 mrakovic-org/nashavm
نـاشا (Nasha) هي آلة افتراضية لملفات .NET وتم إنشاء بيئة تشغيلها بلغة C++/CLI
 hugsy/recon_2024_windbg_workshop
مواد ورشة عمل لإتقان تصحيح الأخطاء باستخدام WinDbg في وضعي النواة والمستخدم، مع إعداد KdNet وعروض توضيحية وتحدي تصحيح الأخطاء عبر السفر الزمني (Time…
 cmatthewbrooks/r2kit
مجموعة من السكربتات لسير عمل تحليل شيفرات البرمجيات الخبيثة القائم على radare
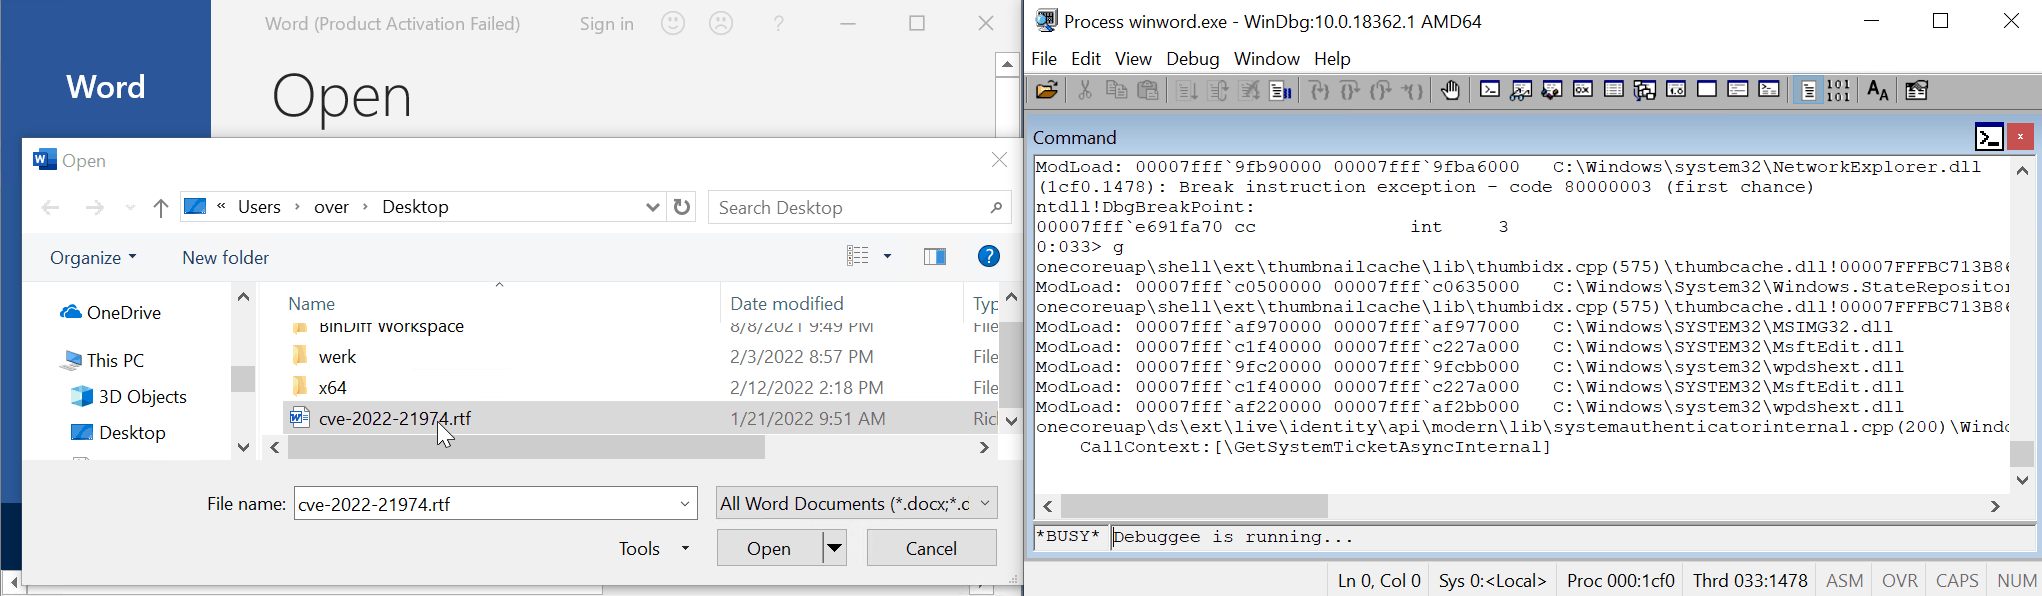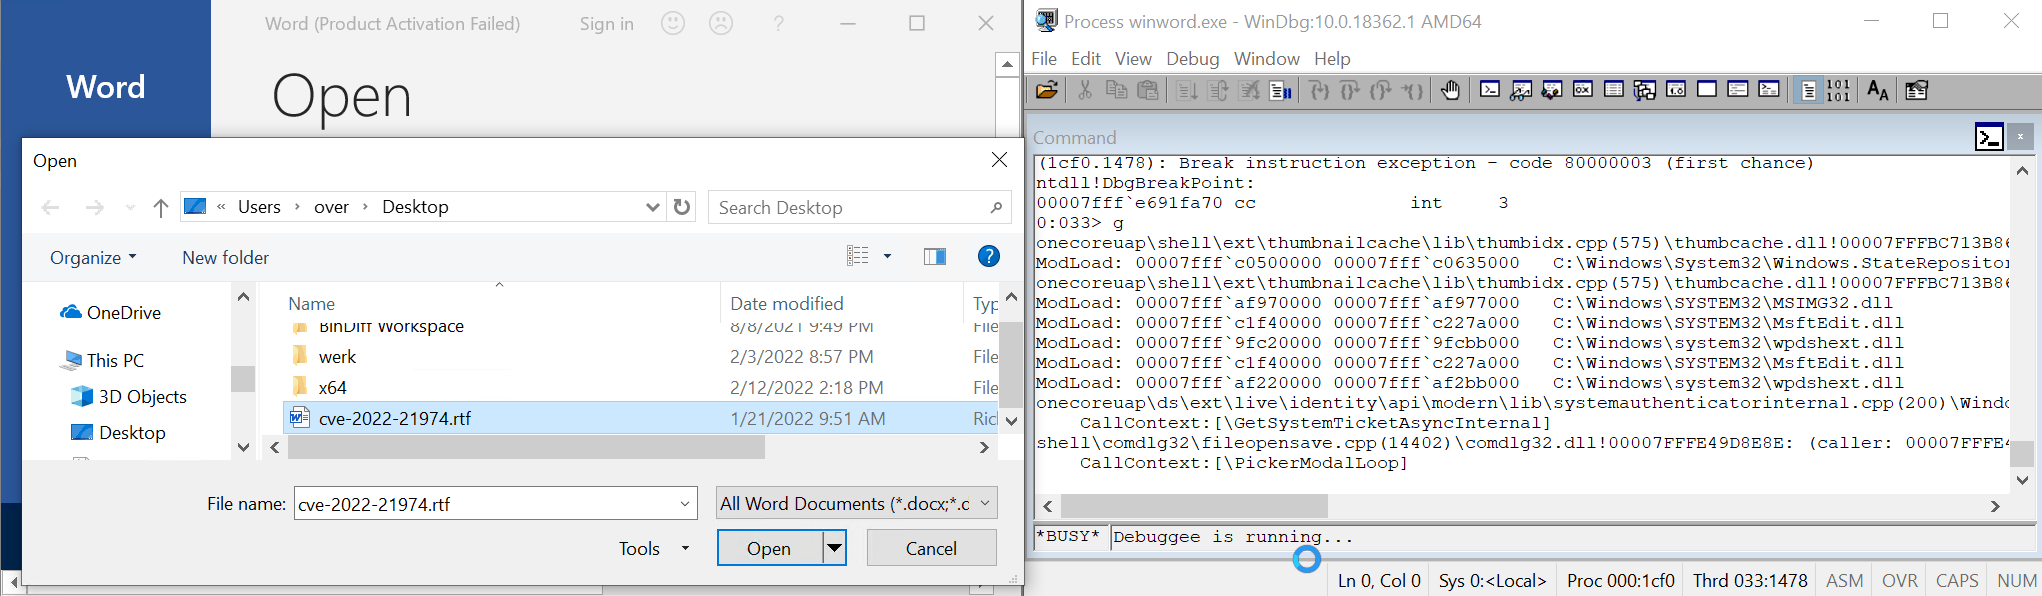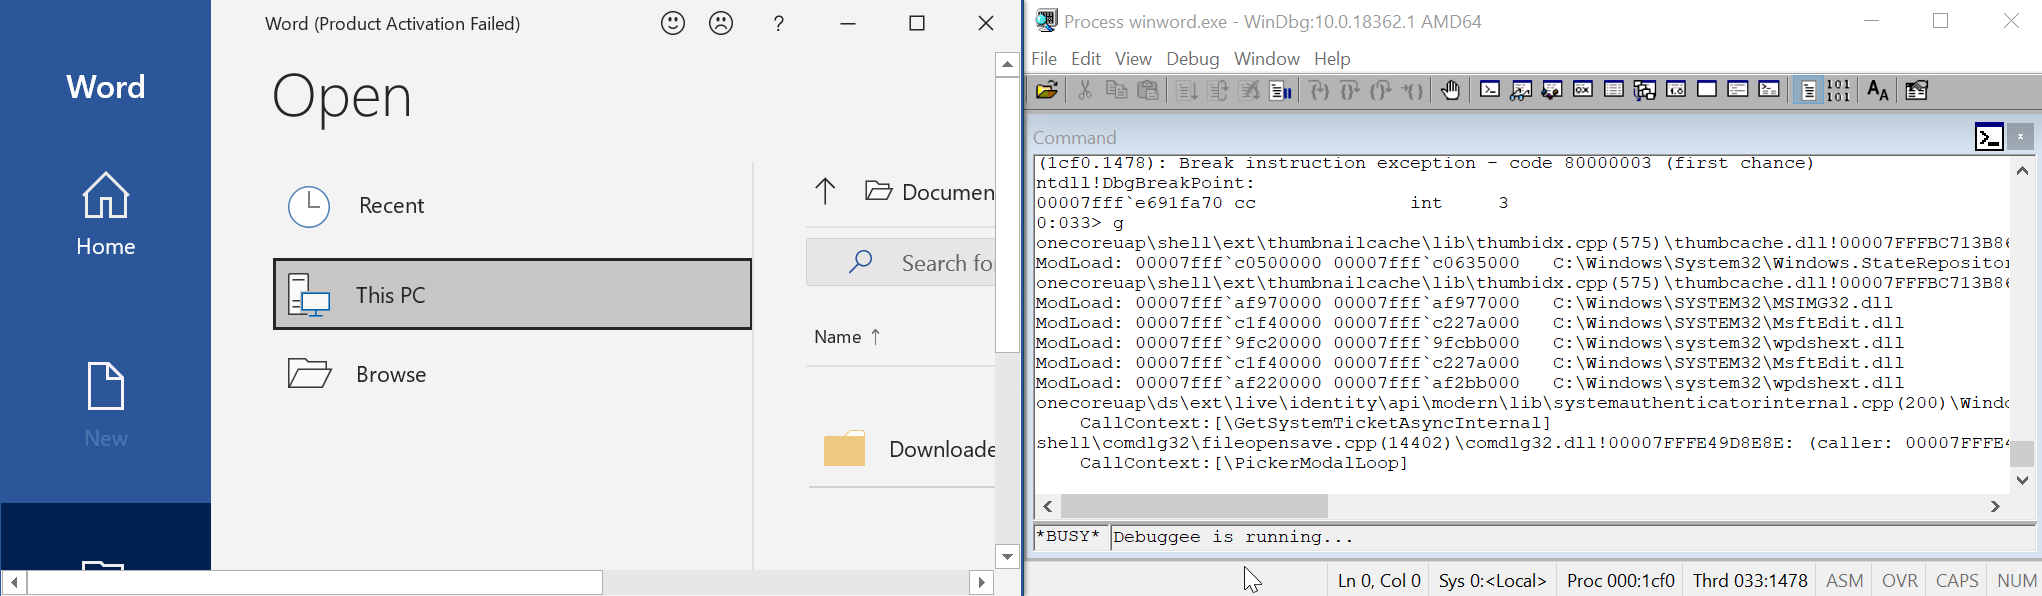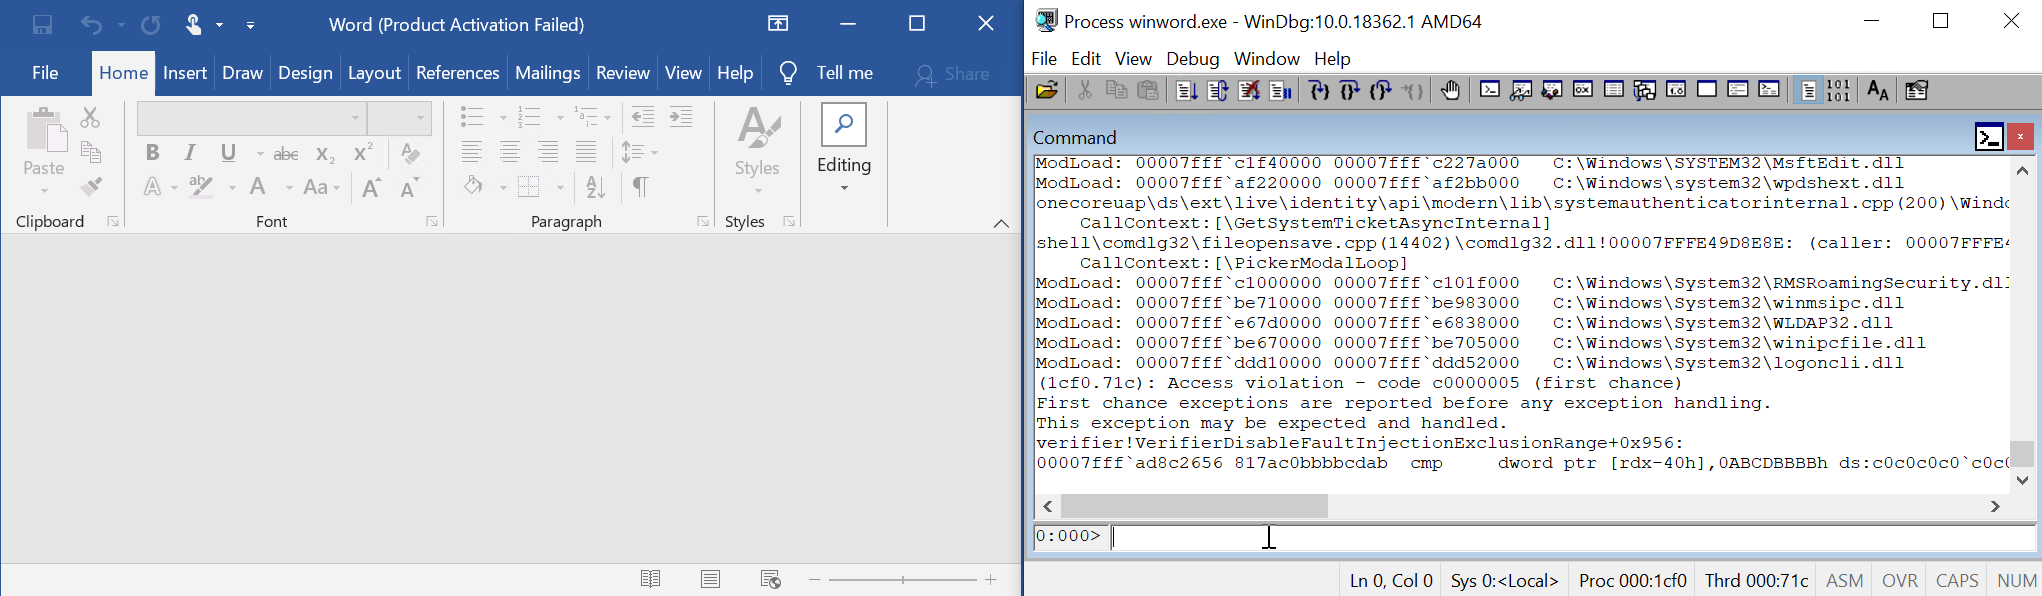 0vercl0k/cve-2022-21974
إثبات المفهوم لـ CVE-2022-21974 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في خدمات إدارة حقوق الأمان للتجوال"
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool هي إثبات مفهوم لـ CVE-2021-36799
 cisco-talos/remcos-decoder
Talos Decryptor POC لـ Remcos RAT الإصدار 2.0.5 وما قبله
 ipuig/cve-2023-50564
استغلال إثبات المفهوم لـ CVE-2023-50564 يستهدف Pluck CMS، ويوفر shell عكسيًا عبر تثبيت وحدة ضارة.
 damariion/cve-2015-8522.rce
استغلال لثغرة CVE-2015-8522 يستهدف Tivoli FastBack Server مع تجاوز سعة المخزن المؤقت المستند إلى المكدس، وتجاوز ASLR/DEP، وإنشاء شل عكسي آلي عبر…








