
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 76 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 2 أيام
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 17س 5د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 3 أشهر
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 4 أيام
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ 24 أيام
angr preview#7

angr

GitHubangr/angr
9.0kمنذ 2 أيام
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ 8 أيام
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1833 نتائج
CVE-2019-11707-from-an-IonMonkey-type-confusion-to-SYSTEM- preview

CVE-2019-11707-from-an-IonMonkey-type-confusion-to-SYSTEM-

GitHubg4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-

سلسلة استغلال إثبات مفهوم لنظام Windows للثغرة CVE-2019-11707، وهي خلط أنواع في Firefox IonMonkey، تجمع بين تنفيذ التعليمات عن بُعد عبر المتصفح…
privilege-escalationvulnerability-analysisexploitation+6
منذ 24 أيام
CVE-2026-0006-step-2 preview

CVE-2026-0006-step-2

GitHubr3n3r0/cve-2026-0006-step-2

حزمة بحثية توضح سلسلة ROP بمساعدة تسريب في Android media.swcodec عبر تجاوز سعة الكومة في وحدة فك ترميز APV الخاص بالثغرة CVE-2026-0006، مع مولّد…
android-securitymemory-forensicsexploitation+5
منذ 13 أيام
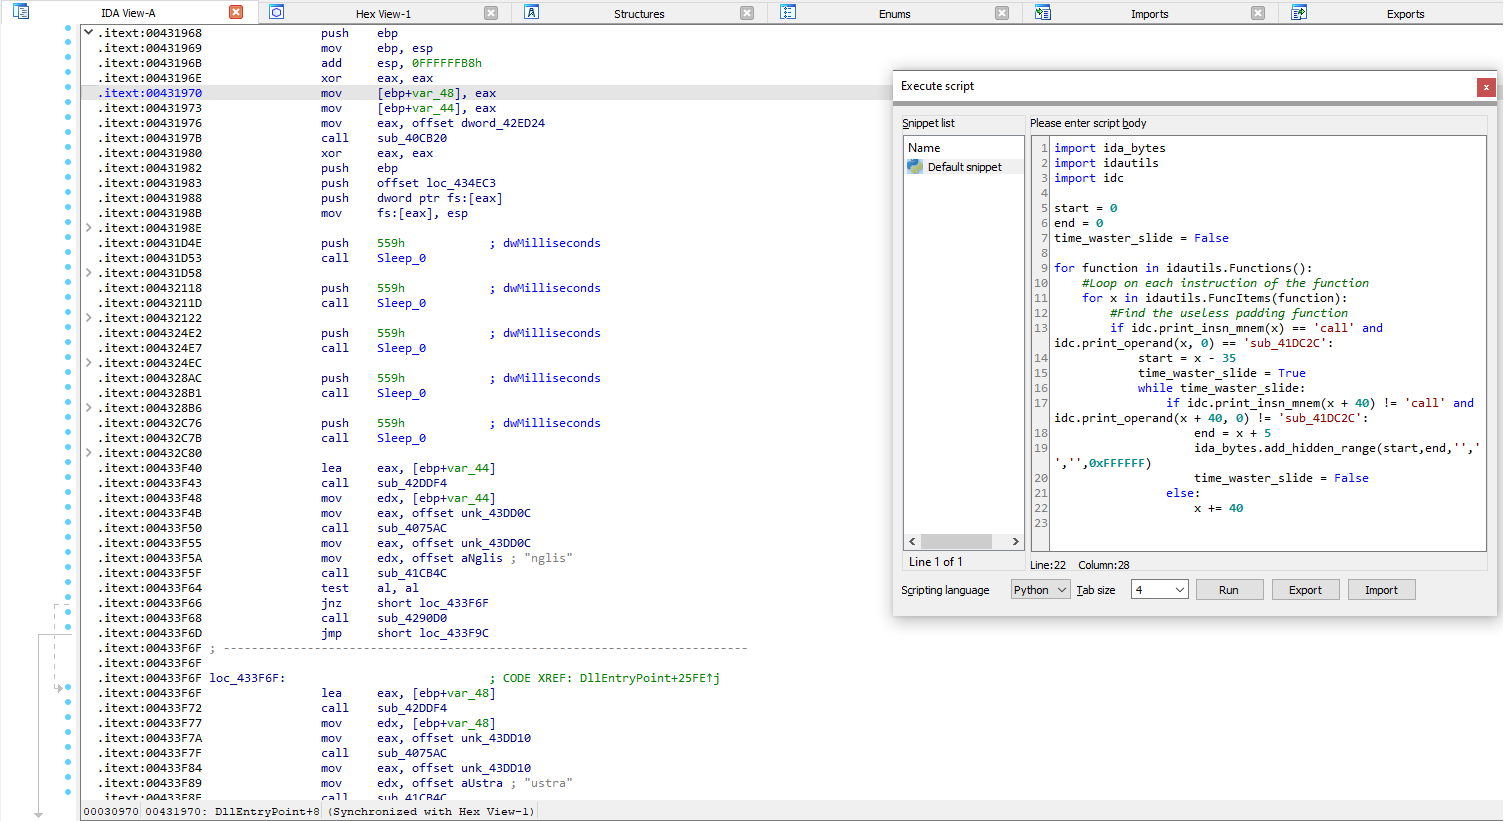
astaroth-deobfuscator preview

astaroth-deobfuscator

GitHubdodo-sec/astaroth-deobfuscator

سكربت IDA Python لفك التعتيم عن DLL الحاقن Astaroth/Guildma
static-analysisreverse-engineeringmalware-analysis+1
8منذ 3 سنوات
USB Spy preview

USB Spy

GitLabchristophe.duvernois/usb-spy

يعترض ويحلل حركة مرور أجهزة التخزين الكتلي USB على مستوى الكتلة والملف، ويحاكي أجهزة USB، ويدعم برامج ثابتة مخصصة بلغة بايثون لأبحاث الأمن، والتحليل…

vulnerability-analysisexploitationreverse-engineering+6
3منذ 3 أشهر
rizin-notebook preview

rizin-notebook

GitHubindalok/rizin-notebook

مفكرة لكتابة الملاحظات أثناء استخدام Rizin & Cutter!

reverse-engineeringscripting-automationdebuggers+3
7منذ 6 أشهر
Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis preview

Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis

GitHubkaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis

تحليل هندسة عكسية لـ Agent Tesla، وهو برنامج خبيث لسرقة المعلومات مبني على .NET يستخدم حقن APC، والتلاعب بالرموز المميزة، والثبات عبر السجل. يتضمن…
privilege-escalationpersistence-mechanismsreverse-engineering+4
3منذ 2 أشهر
vbox-lsilogic-sas-config preview

vbox-lsilogic-sas-config

GitHubabraxas/vbox-lsilogic-sas-config

VirtualBox 7.2.20 - Critical - Local - Type confusion / arb R/W - SAS1068 CONFIG SCSI-SPI overlay
memory-forensicsvulnerability-analysisexploitation+4
منذ 4 أيام
s9180-rootmygalaxy preview

s9180-rootmygalaxy

GitHubdeancyl/s9180-rootmygalaxy

RootMyGalaxy لـ Galaxy S23 Ultra SM-S9180 (FZG1) - روت مؤقت عبر CVE-2026-43499، تحميل متأخر لـ KernelSU، بدون تفليش أقسام، بدون Knox
android-securityprivilege-escalationpersistence-mechanisms+5
2منذ 6 أيام
CMF-Watch-Pro-2-BLE-Protocol preview

CMF-Watch-Pro-2-BLE-Protocol

GitHubjoshuapassos/cmf-watch-pro-2-ble-protocol

بروتوكول BLE مُهندس عكسيًا لـ CMF Watch Pro 2، مع توثيق تخطيط GATT، إطارات أوامر مشفرة بـ AES-128-CBC، مصافحة توثيق، ومزامنة بيانات الصحة لتطوير…
embedded-systems-securitybluetooth-securityiot-security+6
3منذ 3 أشهر
CVE-2025-5548-FreeFloat-FTP-Lab preview

CVE-2025-5548-FreeFloat-FTP-Lab

GitHubm4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab

مختبر أكاديمي لتحليل واستغلال CVE-2025-5548 في FreeFloat FTP Server 1.0.
vulnerability-analysisexploitationreverse-engineering+6
منذ شهر واحد
zero-click-exploit-analysis preview

zero-click-exploit-analysis

GitHubdanielw98/zero-click-exploit-analysis

CVE-2025-55177 + CVE-2025-43300: هندسة عكسية لسلسلة WhatsApp-ImageIO صفرية النقر على iOS، مع مختبرات تفاعلية.
ios-securityvulnerability-analysisexploitation+7
3منذ 5 أشهر
CVE-2024-56426 preview

CVE-2024-56426

GitHubxcracker000/cve-2024-56426

# استغلال Bootrom لمعالج Exynos9830 - CVE-2024-56426 - SM-G985F
android-securityembedded-systems-securityexploitation+7
4منذ 2 أشهر
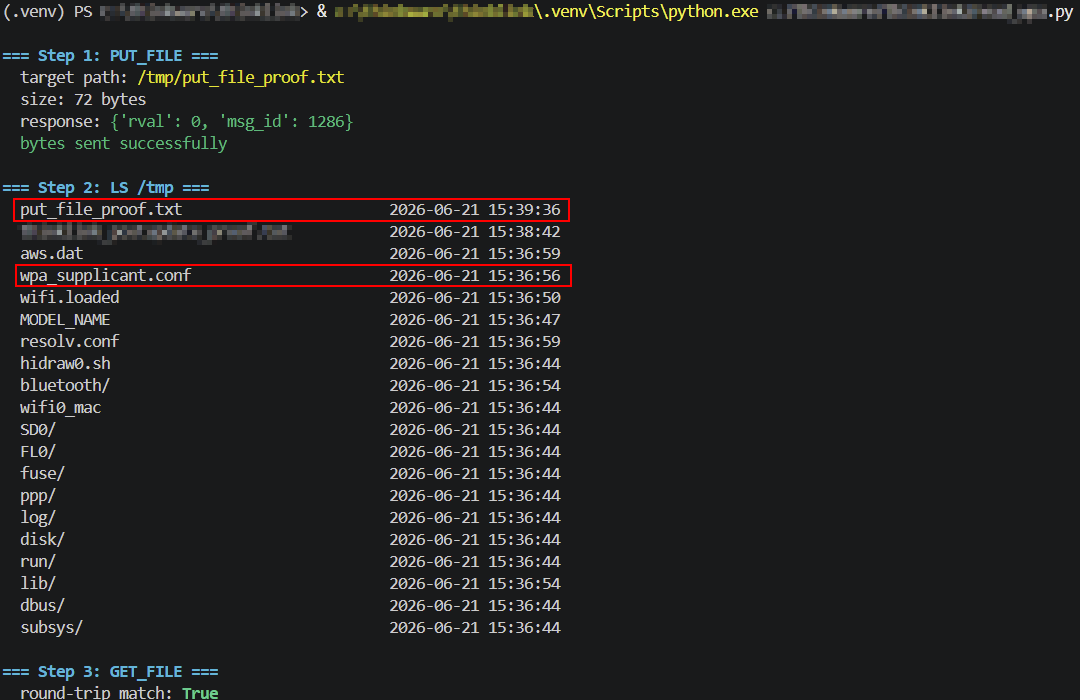
disclosure-thinkware-u3000 preview

disclosure-thinkware-u3000

GitHubturretsec/disclosure-thinkware-u3000

ثلاث ثغرات غير مُصادَق عليها في بروتوكول التحكم عبر WiFi المحلي لكاميرا القيادة Thinkware U3000: كتابة ملفات عشوائية، وقراءة ملفات عشوائية، والكشف عن…
embedded-systems-securityiot-securityvulnerability-analysis+5
منذ شهر واحد
Decompiler_Tools preview

Decompiler_Tools

GitHubjas502n/decompiler_tools

أدوات

static-code-analysisreverse-engineeringbinary-analysis
8منذ 6 سنوات
android_demystification_toolbox preview

android_demystification_toolbox

GitHubnccgroup/android_demystification_toolbox

ADT هي مجموعة أدوات مصممة للمساعدة في نمذجة سلوك التطبيقات، والبحث في الثغرات الأمنية واختبارها، وتسهيل الهندسة العكسية للتعليمات البرمجية العدائية.

android-securityvulnerability-analysiscode-analysis+5
8منذ 2 سنوات
tricorne preview

tricorne

GitHubcrussella0129/tricorne

توزيعة معدلة من Fedora تركز على اختبار الاختراق وأدوات القبعة الأرجوانية

defensive-toolsosintpenetration-testing-frameworks+8
5منذ 5 أشهر
dll-injector preview

dll-injector

GitHubyasharote/dll-injector

أداة سطح مكتب تسمح بحقن مكتبات DLL، وربط دوال WinAPI مثل CreateFileW، وتعديل سلوك العمليات أثناء التشغيل — مصممة للمطورين والمختبرين ومهندسي الهندسة…
reverse-engineeringdebuggersbinary-analysis
6منذ سنة واحدة
JarHunter preview

JarHunter

GitHubprophetcraft/jarhunter

أداة تحليل ملفات JAR لاستكشاف والبحث واستخراج فئات محددة من ملفات JAR كبيرة مع البحث في البايت كود، واستخراج متعدد التحديد، وتصدير مصدر Java مفكوك.


static-analysiscode-analysisreverse-engineering+5
8منذ 7 أشهر
السابق1…757677…100التالي








