
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
 bytev0rtex/cve-2026-65349
إثبات مفهوم لكتابة خارج الحدود في دالة vfs_attr_pack_internal (getattrlist) الخاصة بـ XNU على iOS 26.6، مع توضيح تلف كومة النواة وملاحظات استغلال…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC لـ CVE-2025-24132 (AirBourne). حالياً يقوم فقط بتفعيل الفائض ويسبب تعطلًا.
 tylermcm/wonderlanternz7
مختبر بحثي تجريبي لبرنامج ثابت (firmware) لكاميرا Nikon Z7: أداة تعديل المصدر، وبيئة محاكاة QEMU، وأدوات التحقق لبناء صور برامج ثابتة معدّلة…
 gmh5225/keypatchx
KeyPatch Enhanced — إضافة IDA Pro لترقيع لغة التجميع x86/x64 الواعي بالرموز، مدعومة بمحرك Keystone. تفرّع من Keypatch مع دقة تلقائية لرموز IDA،…
 ffri/xprtestsuite
مجموعة من البرامج النصية والمستندات للمساعدة في أبحاث XProtect Remediator (XPR) المستقبلية
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
تحليل هندسي عكسي لـ Salat Stealer، وهو أداة سرقة معلومات مبنية على Go تستخدم خداع وكيل تيليغرام، اتصال بـ C2، وكتل ذاكرة مشفرة. يتضمن نطاقات C2،…
 theatha/yara_for_config_extraction
برنامج تعليمي وكود مصدري لبناء وحدة YARA مخصصة بلغة C لاستخراج إعدادات البرمجيات الخبيثة، مع مثال عملي على Danabot وسكربت بناء قابل لإعادة الاستخدام.
 nccgroup/binja_arch_ref
مكوّن إضافي بسيط لـ Binary Ninja يعرض ورقة مرجعية تتضمن معلومات حول البنية الحالية
 ericpardee/fire-hd-ownership
امتلاك جهاز لوحي كانت أمازون توقفه عن العمل باستمرار — تقرير CVE-2022-38181، وأربعة نماذج ذكاء اصطناعي، ومدونة
 mouseos/aquos-r6-ghostlock
استغلال جذر مؤقت لـ Sharp AQUOS R6 A101SH S0029 باستخدام GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
حساب جذر مؤقت (uid 0) على ASUS Zenfone 9 المقفل بواسطة أداة تحميل الإقلاع عبر CVE-2025-21479 + تسريب العنوان الفيزيائي المعتمد على perf. GPLv3.
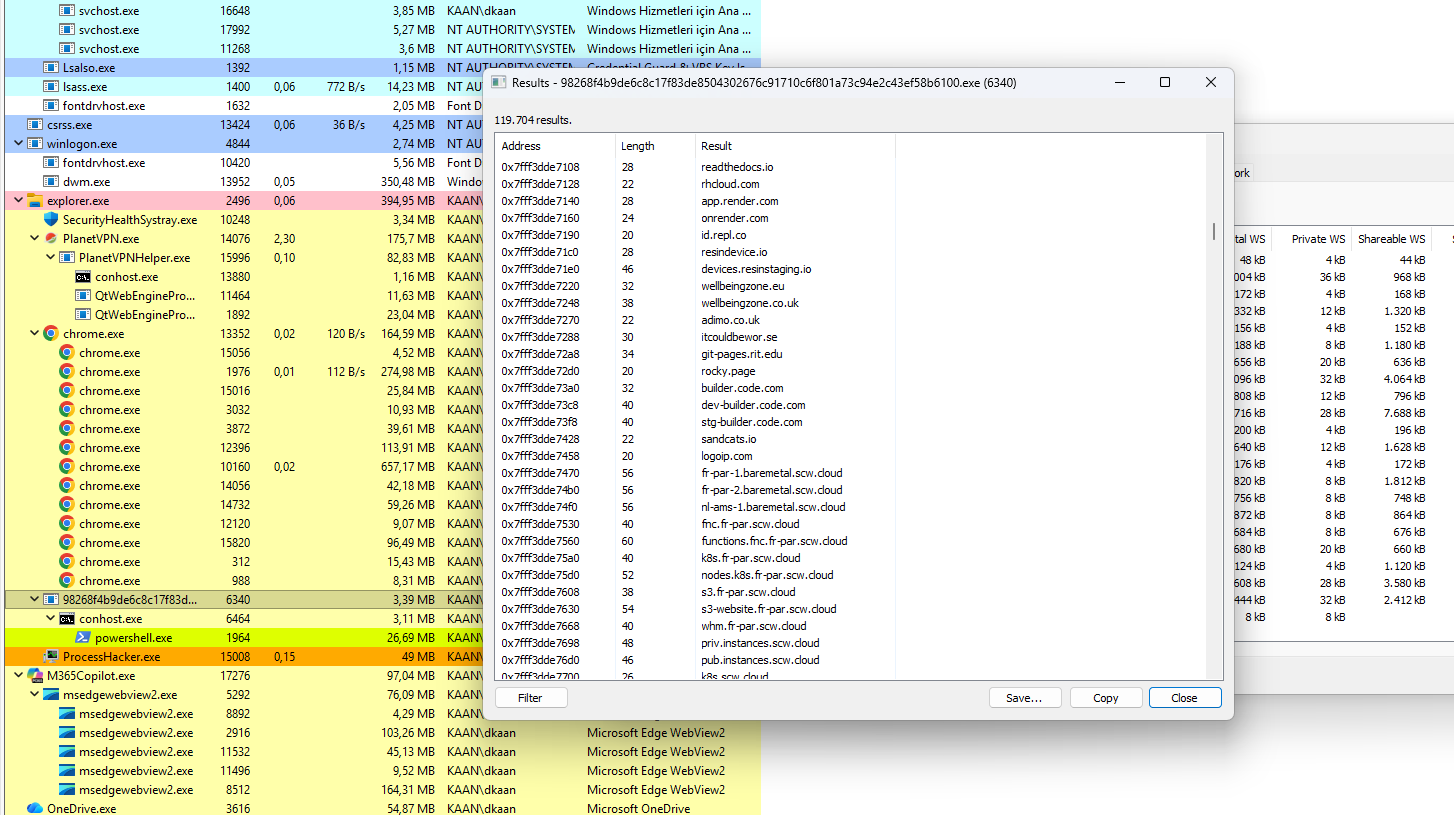 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
تحليل هندسة عكسية لـ Dropper GCleaner، وهو برنامج خبيث يستخدم بنية تحتية مرنة للتحكم والقيادة (C2)، وتحميل برنامج تشغيل النواة، وتنفيذ…
 20enderdude20/ghidra_v810_v830
وحدة وصف معالج Ghidra لعائلتي NEC/Renesas v810 و v830
 jwalker/frida-ios-dump-modern
أداة dump مُحدَّثة لـ iOS تدعم أحدث واجهات برمجة التطبيقات في Frida 17.5.2
 sensepost/dotnethookertoolkit
أداة حقن تستند إلى Frida ومجموعة أدوات ربط الأساليب المُدارة لـ .NET Framework لتتبع وقت التشغيل، وحل نقاط الدخول الأصلية، والتحليل الديناميكي…
 icewall/cve-2016-2334
استغلال لثغرة CVE-2016-2334: تجاوز سعة الكومة في محلل أرشيفات HFS+ الخاص بـ 7zip. يتضمن مولّد ملفات HFS+ ونصوصًا برمجية لتحليل الكومة عبر WinDbg…
 ic3-512/linux-root-kit
محاكاة شاملة من البداية إلى النهاية لهجوم التباس تبعيات Python، وتصعيد صلاحيات sudo (CVE-2025-32463)، واستمرارية قائمة على rootkit - مع تحليل جنائي…
 finngineering/ch55x_firmware_extractor
مستخرج البرامج الثابتة لمعالجات CH55x








