
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
dll-injector — أداة سطح مكتب تسمح بحقن مكتبات DLL، وربط دوال WinAPI مثل CreateFileW، وتعديل سلوك العمليات أثناء التشغيل — مصممة للمطورين والمختبرين ومهندسي الهندسة العكسية. | Kitploit
أدوات/GitHubGitHub/yasharote/dll-injector
الهندسة العكسيةمصممي الأخطاءتحليل الملفات الثنائية
GitHubyasharote/dll-injector

dll-injector

أداة سطح مكتب تسمح بحقن مكتبات DLL، وربط دوال WinAPI مثل CreateFileW، وتعديل سلوك العمليات أثناء التشغيل — مصممة للمطورين والمختبرين ومهندسي الهندسة العكسية.

عرض المستودع
6131منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

حول

كما يوحي الاسم، يقوم التطبيق بشكل أساسي بحقن ملف DLL في أي عملية تعمل على Windows. بفضل هذه القدرة، يمكنه تنفيذ عدة عمليات على عملية مثل تحميل DLL، إلغاء تحميل DLL، وربط (Hooking) دوال WinAPI الرئيسية (مثل CreateFileW، ReadFile، إلخ).

واجهته الأمامية مبنية باستخدام Flutter، ويتم تنفيذ الوظائف الأساسية باستخدام C++. يسد هذا المشروع الفجوة في توفر أدوات مبسطة وفعالة لتصحيح السلوك وتعديله في عمليات Windows. الأدوات الحالية إما تفتقر إلى سهولة الوصول للمستخدمين بسبب تعقيدها أو لا تقدم وظائف كافية للعمليات الشاملة على مستوى النظام.


الوظائف

  • القدرة على سرد جميع العمليات الجارية، اختيار هدف، وحقن DLL
  • دعم ربط (Hooking) دوال محددة من Windows API وتعديل المعاملات في الوقت الفعلي
  • التحقق من وجود دالة معينة في عملية (يعمل فقط مع الدوال المُصدرة)
  • القدرة على إلغاء تحميل DLL من العمليات المستهدفة

🪝 ربط دالة — البدء

يمكن تنزيل التطبيق من قسم Releases. فيما يلي مثال خطوة بخطوة لكيفية ربط دالة CreateFileW في Notepad.exe وتكوينها لإعادة توجيه جميع إنشاءات الملفات إلى اسم محدد.


🔹 الخطوة 1: تحديد عملية مستهدفة

ابدأ بتشغيل تطبيق حقن DLL. سترى شبكة من العمليات الجارية مع أسمائها ومعرفات العمليات (PIDs).

➡️ انقر على خيار الربط (Hook) لـ Notepad.exe.
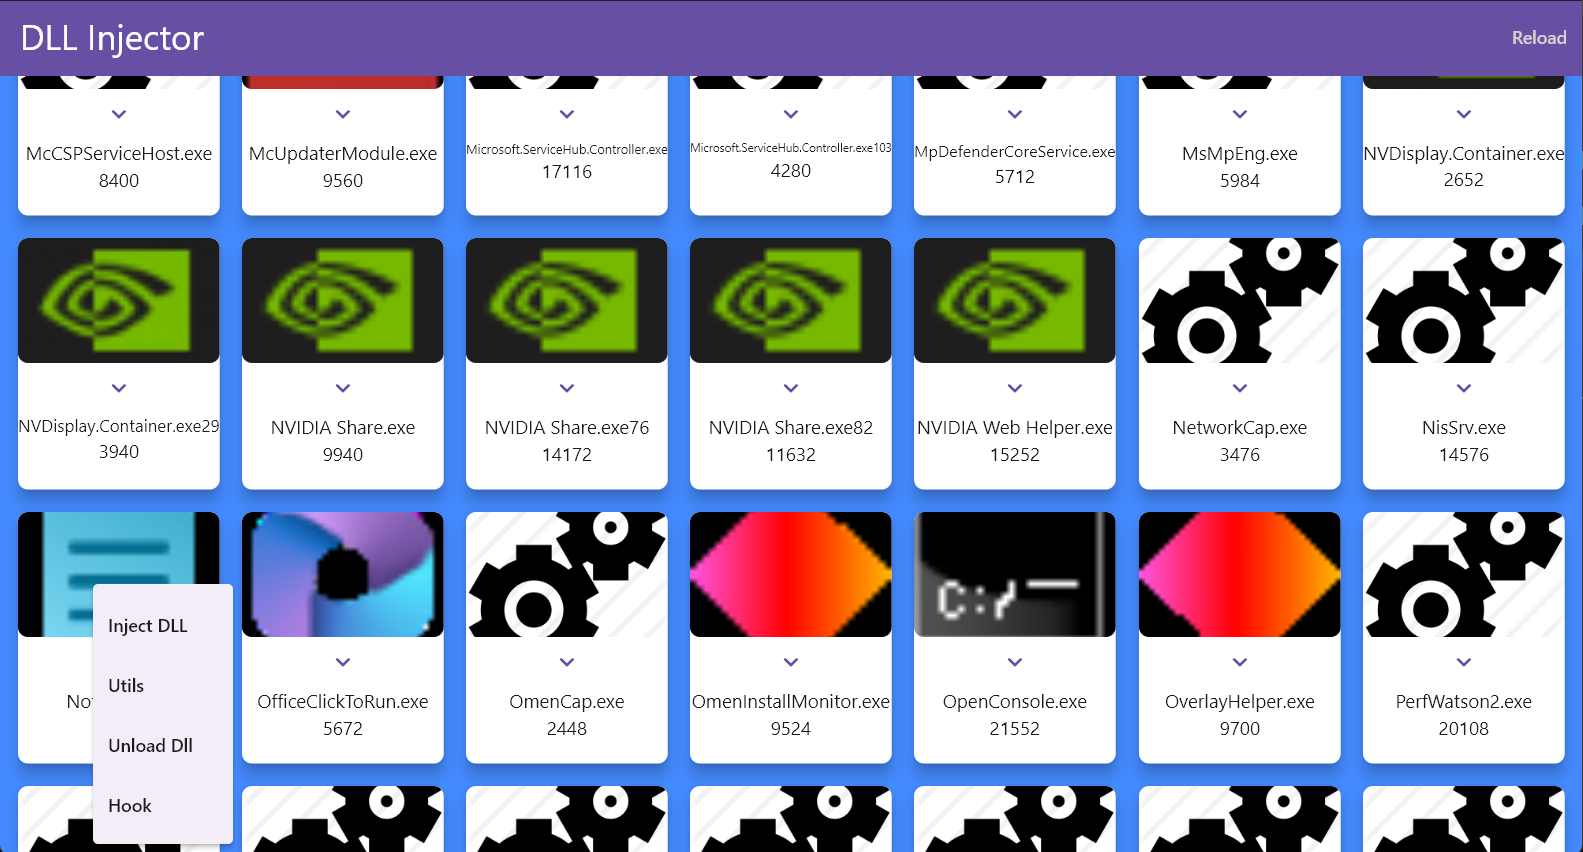
الخطوة 1: تحديد العملية


🔹 الخطوة 2: تكوين الربط

بعد تحديد عملية، ستظهر نافذة منبثقة تطلب منك تكوين الدالة التي تريد ربطها والشروط.

في هذا المثال:

  • Function: CreateFileW
  • match_path: E:\Downloads\
  • lpFileName: E:\Downloads\hooked.txt
  • block: Disabled (للسماح بالتنفيذ)

بمجرد التكوين، انقر على Hook لحقن DLL وتفعيل الربط.

الخطوة 2: تكوين الربط


🔹 الخطوة 3: تأكيد نجاح الربط

إذا تم تطبيق الربط بنجاح، سترى مربع حوار تأكيد.
يجب أن تضغط على "Unhook" عند الانتهاء لإزالة الربط بأمان من العملية المستهدفة.

⚠️ إذا لم تتم إزالة الربط، قد تحتاج العملية إلى إعادة التشغيل يدويًا.
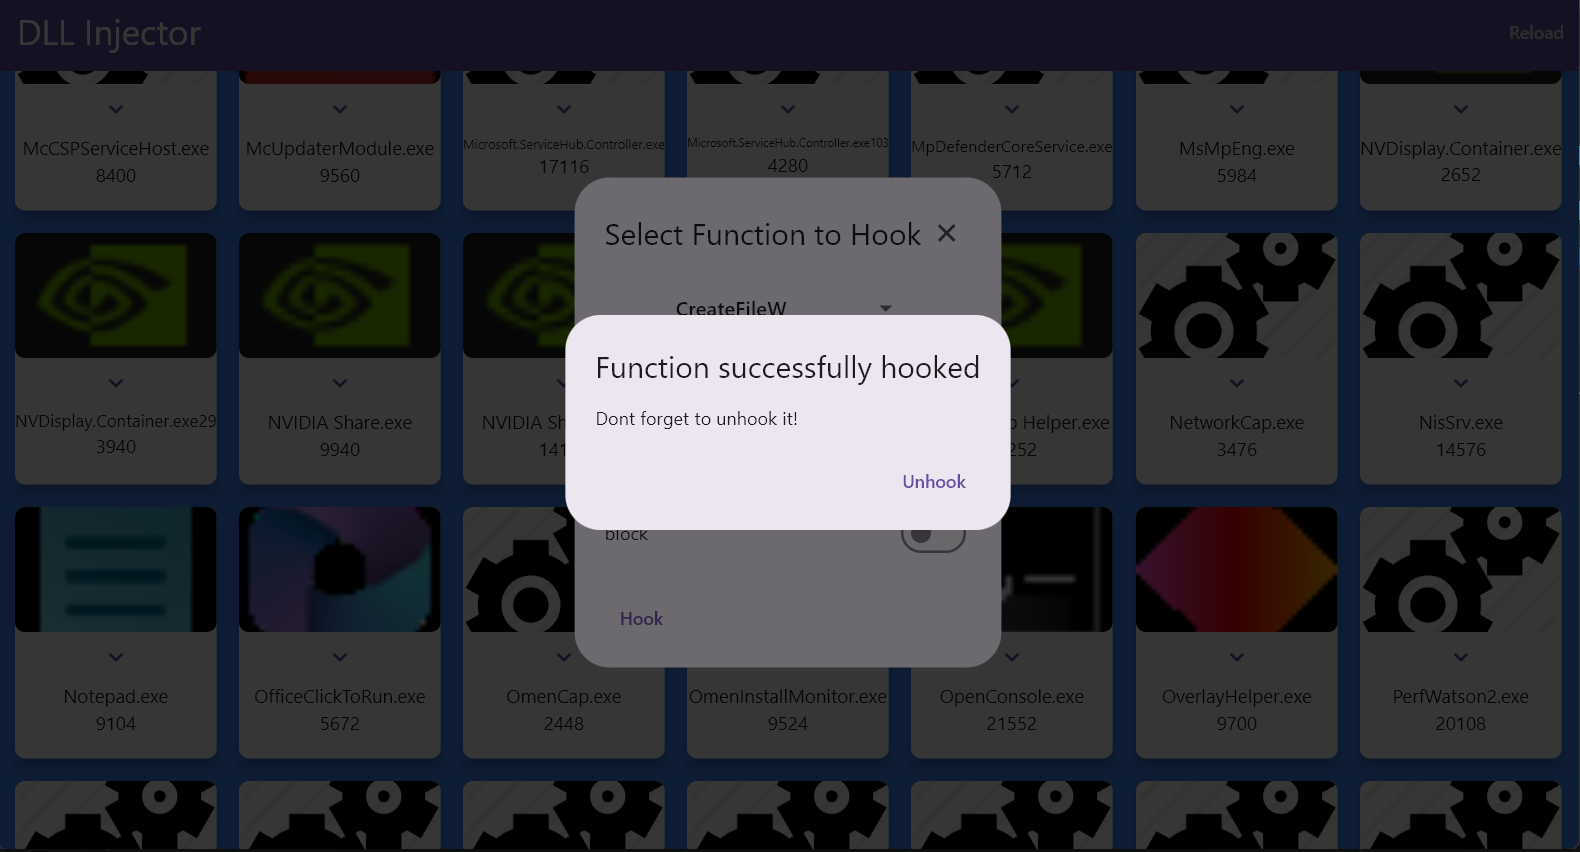
الخطوة 3: نجاح الربط


🔎 اختبار الربط

للتحقق مما حدث:

حاول حفظ أي ملف داخل E:\Downloads\ — بغض النظر عن اسم الملف، سيتم فرض تسميته hooked.txt.

هذا يوضح كيف يمكنك اعتراض ومعالجة عمليات نظام الملفات على مستوى API باستخدام الربط المحقون.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





