Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
تصعيد الامتيازاتآليات الاستمراريةالهندسة العكسيةتسريب البياناتتحليل البرمجيات الخبيثةتحليل الملفات الثنائيةالتعلم والتعليم
GitHub
مشاركة
kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis

Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis

تحليل هندسة عكسية لـ Agent Tesla، وهو برنامج خبيث لسرقة المعلومات مبني على .NET يستخدم حقن APC، والتلاعب بالرموز المميزة، والثبات عبر السجل. يتضمن NtQueueApcThread وNtProtectVirtualMemory واستخراج الحمولة الكاملة.

عرض المستودع
3245منذ 3 أشهرلم تتم المراجعة بعد

1. Native API وحقن APC

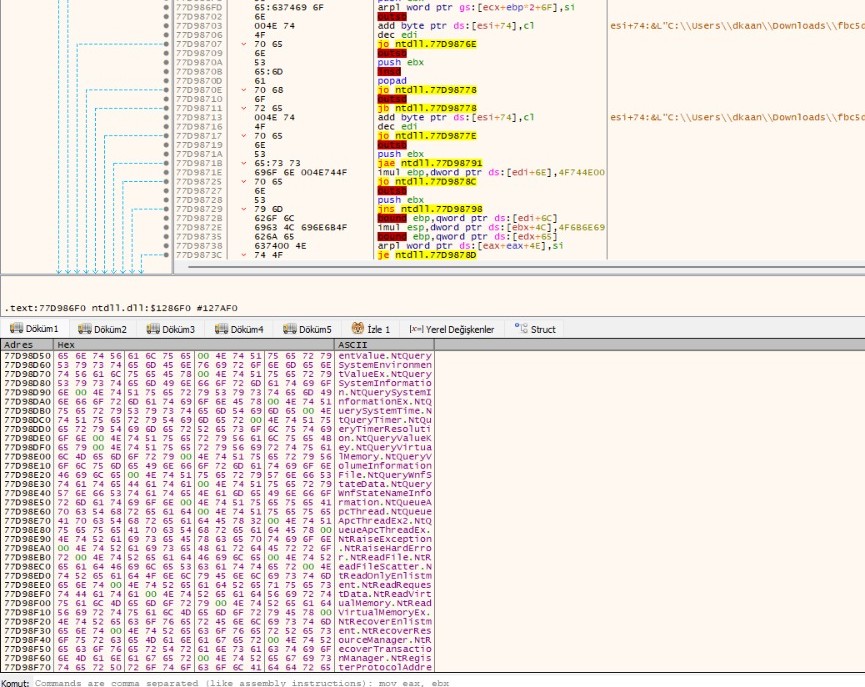
يكشف تفريغ ذاكرة x64dbg أن Agent Tesla يستخدم استدعاءات Native API (NT API) للعمليات منخفضة المستوى، بما في ذلك حقن APC (استدعاء إجراء غير متزامن).

الوظائف الرئيسية التي تم رصدها:

  • NtQueueApcThread – يحقن الكود في الخيط الهدف عبر APC.
  • NtReadVirtualMemory – يقرأ الذاكرة من العمليات الأخرى.
  • NtQuerySystemInformation – يجمع معلومات النظام.
  • NtCreateThreadEx (من المحتمل وجودها) – ينشئ خيوطًا للتنفيذ.
لماذا يهم ذلك:

  • التهرب: تتجاوز Native APIs خطافات وضع المستخدم.
  • الحقن: حقن APC غير مرئي ويصعب اكتشافه.
  • سرقة البيانات: قراءة الذاكرة تسمح باستخراج بيانات الاعتماد وملفات تعريف الارتباط.

مرجع مرئي:

حقن Native API و APC في Agent Tesla مخطط سداسي عشري من x64dbg يظهر NtQueueApcThread وNtReadVirtualMemory وNtQuerySystemInformation.

2. التلاعب بـ Token وحماية الذاكرة

يكشف تفريغ ذاكرة x64dbg أن Agent Tesla يستخدم وظائف التلاعب بالرموز وحماية الذاكرة للحصول على صلاحيات مرتفعة وتنفيذ حمولته.

الوظائف الرئيسية التي تم رصدها:

  • NtOpenThreadToken – يفتح رموز الخيوط لتصعيد الصلاحيات.
  • NtProtectVirtualMemory – يغيّر حماية صفحات الذاكرة لتنفيذ الحمولة.
  • NtOpenTimer – يفتح كائنات المؤقت للمهام المجدولة.
  • NtPowerInformation – يستعلم عن حالة الطاقة (مكافحة البيئة الرملية).
  • NtQueryBootEntry – يسترجع معلومات الإقلاع.

لماذا يهم ذلك:

  • تصعيد الصلاحيات: التلاعب بالرموز يسمح للبرمجية الخبيثة بالعمل بصلاحيات أعلى.
  • تنفيذ الحمولة: تغييرات حماية الذاكرة تتيح حقن الكود.
  • التهرب: تقنيات مكافحة البيئة الرملية تساعد في تجنب الاكتشاف.

مرجع مرئي:

التلاعب بـ Token وحماية الذاكرة في Agent Tesla مخطط سداسي عشري من x64dbg يظهر NtOpenThreadToken وNtProtectVirtualMemory وNtOpenTimer.

3. إنهاء العمليات/الخيوط وإدارة برامج التشغيل

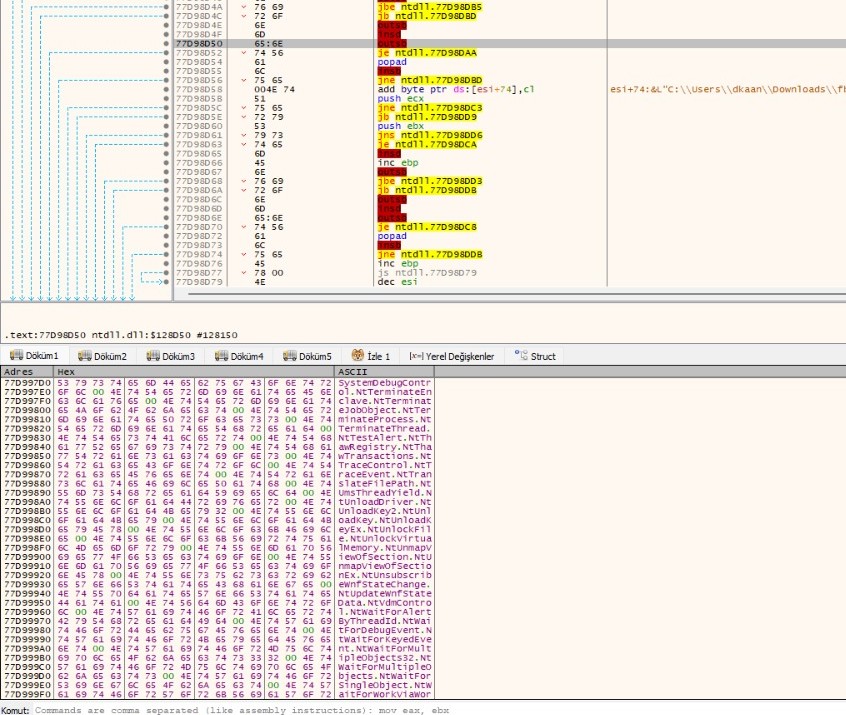
يكشف تفريغ ذاكرة x64dbg أن Agent Tesla يمكنه إنهاء العمليات والخيوط، بالإضافة إلى تحميل/إلغاء تحميل برامج تشغيل النواة.

الوظائف الرئيسية التي تم رصدها:

  • NtTerminateProcess – إنهاء العمليات (مثل EDR/AV).
  • NtTerminateThread – إنهاء الخيوط.
  • NtUnloadDriver – إلغاء تحميل برنامج تشغيل النواة.
  • NtUnmapViewOfSection – إلغاء تعيين أقسام الذاكرة (تنظيف الآثار).
  • NtWaitForSingleObject – مزامنة عمليات الخيوط/العمليات.
لماذا يهم ذلك:

  • إنهاء EDR/AV: يمكن للبرمجية الخبيثة تعطيل أدوات الأمان.
  • إدارة برامج التشغيل: تحميل/إلغاء تحميل برامج التشغيل يشير إلى وصول عميق للنظام.
  • تنظيف الآثار: إلغاء تعيين أقسام الذاكرة يساعد في التهرب من الاكتشاف.

مرجع مرئي:

إنهاء العمليات وإدارة برامج التشغيل في Agent Tesla مخطط سداسي عشري من x64dbg يظهر NtTerminateProcess وNtUnloadDriver وNtUnmapViewOfSection.

4. الحمولة – الحافظة وإدارة الملفات والذاكرة

يحتوي قسم .text في تفريغ الذاكرة على الحمولة الكاملة لـ Agent Tesla، مما يؤكد قدراته كأداة شاملة لسرقة المعلومات.

فئات API الرئيسية:

  • سرقة الحافظة: OpenClipboard, SetClipboardData, EmptyClipboard
  • التلاعب بالنوافذ وواجهة المستخدم: CreateWindowExW, ShowWindow, SetWindowTextW
  • الوصول إلى نظام الملفات: DeleteFileW, FindFirstFileW, ReadFile
  • إدارة الذاكرة وDLL: GlobalAlloc, LoadLibraryExW, GetModuleHandleW
  • الرسومات والعرض: CreateFontIndirectW, CreateBrushIndirect, SelectObject

لماذا يهم ذلك:

  • سرقة البيانات: تغطي APIs الحافظة والملفات ومعلومات النظام.
  • التهرب: من خلال تحميل مكتبات DLL ديناميكيًا، تتجنب البرمجية الخبيثة الاكتشاف الثابت.
  • تحكم شامل: يمكن للبرمجية الخبيثة قراءة وكتابة وحذف وتنفيذ الملفات، بالإضافة إلى إدارة العمليات والخيوط.

مرجع مرئي:

حمولة Agent Tesla – الحافظة وملفات وواجهات برمجة الذاكرة عرض Binary Ninja لقسم .text يظهر القائمة الكاملة لواجهات برمجة تطبيقات Windows المستخدمة من قبل Agent Tesla.

5. عمليات السجل (Registry) والرموز وCOM

تكشف قائمة الحمولة الموسعة قدرة Agent Tesla على التلاعب بسجل Windows، وإدارة الرموز، والتفاعل مع كائنات COM.

فئات API الرئيسية:

  • السجل: RegOpenKeyExW, RegSetValueExW, RegDeleteKeyW – الثبات والتكوين.
  • التلاعب بالرموز: OpenProcessToken, AdjustTokenPrivileges – تصعيد الصلاحيات.
  • COM/OLE: CoCreateInstance, OleInitialize – التفاعل مع نظام Windows.
  • الصدفة (Shell): SHFileOperationW, ShellExecuteExW, SHBrowseForFolderW – عمليات الملفات والمجلدات.

لماذا يهم ذلك:

  • الثبات: التلاعب بالسجل يسمح للبرمجية الخبيثة بالعمل عند بدء التشغيل.
  • تصعيد الصلاحيات: التلاعب بالرموز يتيح وصولًا أعلى إلى النظام.
  • التفاعل مع النظام: عمليات COM والصدفة تسمح بتحكم عميق في النظام.

مرجع مرئي:

عمليات السجل والرموز وCOM في Agent Tesla عرض Binary Ninja يظهر واجهات برمجة التطبيقات المتعلقة بالسجل والرموز وCOM.

الخلاصة

كشف هذا التحليل عن Agent Tesla، وهو أداة لسرقة المعلومات مبنية على .NET تجمع بين تقنيات حقن متقدمة، والتلاعب بالرموز، والثبات عبر السجل.

الخلاصات الرئيسية:

  • حقن APC: يستخدم NtQueueApcThread لحقن العمليات بشكل غير مرئي.
  • التلاعب بالرموز: يستخدم NtOpenThreadToken وAdjustTokenPrivileges لتصعيد الصلاحيات.
  • الثبات عبر السجل: RegSetValueExW للثبات عند بدء التشغيل.
  • استخراج الحمولة: احتوى قسم .text على قائمة شاملة بواجهات برمجة التطبيقات، مما يؤكد طبيعته كأداة لسرقة المعلومات.

توصيات الكشف:

  • راقب استدعاءات NtQueueApcThread وNtReadVirtualMemory.
  • انتبه لاستخدام NtOpenThreadToken وAdjustTokenPrivileges كمحاولات لتصعيد الصلاحيات.
  • اكتشف RegSetValueExW وRegOpenKeyExW القادمة من عمليات غير معتادة.
  • راقب أقسام .text بحثًا عن قوائم API كبيرة (مثل USER32.dll, KERNEL32.dll, ADVAPI32.dll).

تنزيل العينة

العينة التي تم تحليلها من Agent Tesla متاحة على MalwareBazaar لمن يرغب في إجراء تحليله الخاص:

🔗 عينة Agent Tesla على MalwareBazaar

الأدوات المستخدمة: x64dbg, Binary Ninja, Process Hacker

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






