
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 74 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 6س 39د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ 4 أيام
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2kمنذ 2 أيام
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 10 أيام
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ شهر واحد
angr preview#7

angr

GitHubangr/angr
9.0kمنذ يوم واحد
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ 3 أيام
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1887 نتائج
CVE-2026-64788 preview

CVE-2026-64788

GitHubbytev0rtex/cve-2026-64788

إثبات المفهوم لـ CVE-2026-64788، وهو خطأ استخدام بعد التحرير (use-after-free) في امتداد نواة IOGPUFamily على iOS 26.6، يوضح الاستغلال عبر إنشاء نسيج…
ios-securityvulnerability-analysisexploitation+3
5منذ 2 أشهر
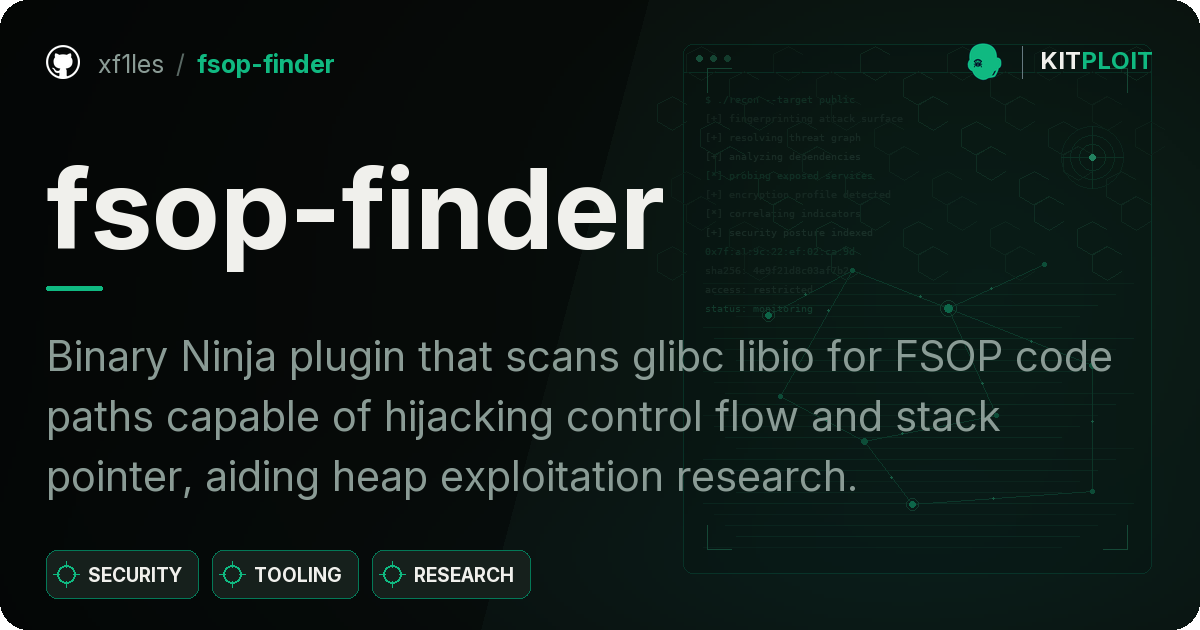
Xiaomi-C200-Firmware-Analysis preview

Xiaomi-C200-Firmware-Analysis

GitHubh3xdum/xiaomi-c200-firmware-analysis

من UART إلى الجذر: اختراق Xiaomi C200 عبر U-Boot
embedded-systems-securityprivilege-escalationiot-security+6
11منذ 10 أشهر
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

إضافة Binary Ninja تفحص glibc libio بحثًا عن مسارات تعليمات FSOP القادرة على اختطاف تدفق التحكم ومؤشر المكدس، مما يساعد في أبحاث استغلال الكومة.
static-analysismemory-forensicsvulnerability-analysis+5
12منذ 4 سنوات
PhaseDump preview

PhaseDump

GitHubmalwaretech/phasedump

أداة Python لفك تشفير وحدات W32/Phase
encryption-decryption-toolsreverse-engineeringforensics+2
7منذ 11 سنوات
rmg-s9180-fzg1 preview

rmg-s9180-fzg1

GitHubhackyangwen-lgtm/rmg-s9180-fzg1

# منفذ حمولة Root My Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 - CVE-2026-43499 + KernelSU LKM

android-securityprivilege-escalationexploitation+4
7منذ شهر واحد
badbox-h713-projector preview

badbox-h713-projector

GitHubflorentineprinzessinzusachsen/badbox-h713-projector

دليل تحليل وتنظيف برمجية BadBox الخبيثة على أجهزة عرض Allwinner H713 التي تعمل بنظام Android: الوصول عبر ADB، وإثبات الإصابة، والنسخ الاحتياطي…
android-securityembedded-systems-securityiot-security+8
4منذ شهر واحد
sc2elf preview

sc2elf

GitHubdump-guy/sc2elf

تطبيق dotnet Native AOT بسيط يستخدم LibObjectFile لتحويل shellcode إلى ELF
reverse-engineeringshellcodemalware-analysis+1
10منذ 3 سنوات
Cassowary-CVE-2024-23222-x86_64 preview

Cassowary-CVE-2024-23222-x86_64

GitHubfuzzysecurity/cassowary-cve-2024-23222-x86_64

تكييف Cassowary CVE-2024-23222 لنظام Linux x86_64

memory-forensicsvulnerability-analysisexploitation+4
10منذ 7 أشهر
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
8منذ 6 أشهر
CVE-2023-46012 preview

CVE-2023-46012

GitHubdest-3/cve-2023-46012

ثغرة أمنية في LINKSYS AC1900 EA7500v3 IGD UPnP تتمثل في تجاوز سعة المخزن المؤقت للمكدس مما يسمح بتنفيذ التعليمات البرمجية عن بُعد
embedded-systems-securityiot-securityvulnerability-analysis+6
7منذ سنة واحدة
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

تم تقديمه في Recon Montreal 2018
embedded-systems-securitymemory-forensicsreverse-engineering+3
7منذ 8 سنوات
CVE-2026-23111 preview

CVE-2026-23111

GitHubbaba01hacker666/cve-2026-23111

نواة لينكس nf_tables استخدام بعد التحرير (CVE-2026-23111) — LPE PoC
privilege-escalationmemory-forensicsvulnerability-analysis+5
7منذ 4 أشهر
avdroot preview

avdroot

GitHubejfkdev/avdroot

تجاوز حماية محاكي Android Studio للحصول على صلاحيات الجذر عن طريق تعديل ramdisk الخاص به باستخدام Magisk — بلغة Go الخالصة.
android-securityprivilege-escalationweb-proxies-interception+6
9منذ شهر واحد
GZDoom-Arbitrary-Code-Execution-via-ZScript-PoC preview

GZDoom-Arbitrary-Code-Execution-via-ZScript-PoC

GitHubchainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc

إثبات المفهوم لـ CVE-2024-54756، وهي ثغرة وجدتها في محرك النصوص ZScript الخاص بـ GZDoom.
memory-forensicsvulnerability-analysisexploitation+5
12منذ سنة واحدة
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

لغز جريمة قتل في تصحيح أخطاء core dump.
memory-forensicsexploitationreverse-engineering+5
12منذ 8 أشهر
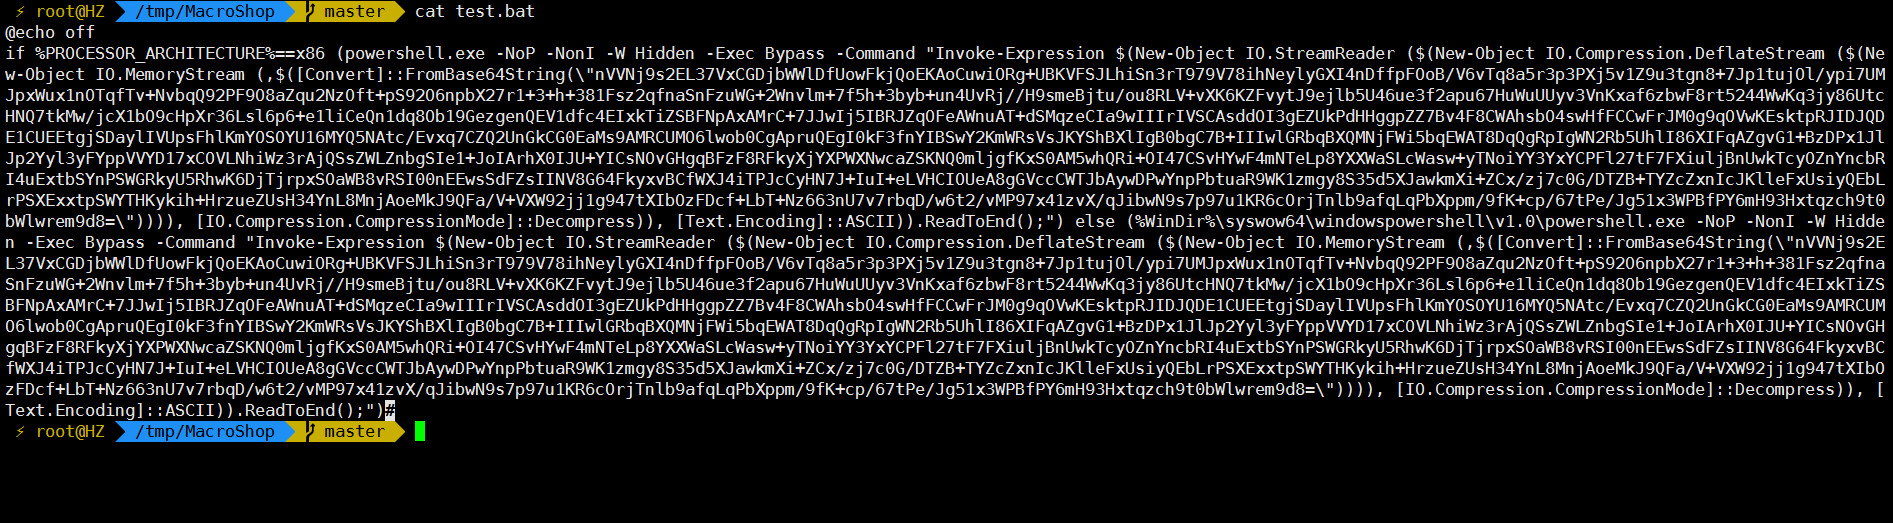
Powshell-decode-payload preview

Powshell-decode-payload

GitHubjas502n/powshell-decode-payload

فك ترميز حمولات PowerShell للأدلة الجنائية
reverse-engineeringshellcodeforensics+2
8منذ 6 سنوات
CVE-2026-2796-escape-wasm-by-using-wasm preview

CVE-2026-2796-escape-wasm-by-using-wasm

GitHubsneakynachos/cve-2026-2796-escape-wasm-by-using-wasm

سلسلة استغلال PoC لثغرة CVE-2026-2796: الهروب من بيئة عزل WebAssembly في SpiderMonkey (التباس نوع التوقيع -> قراءة/كتابة اعتباطية -> RCE)
vulnerability-analysisexploitationreverse-engineering+2
5منذ 2 أشهر
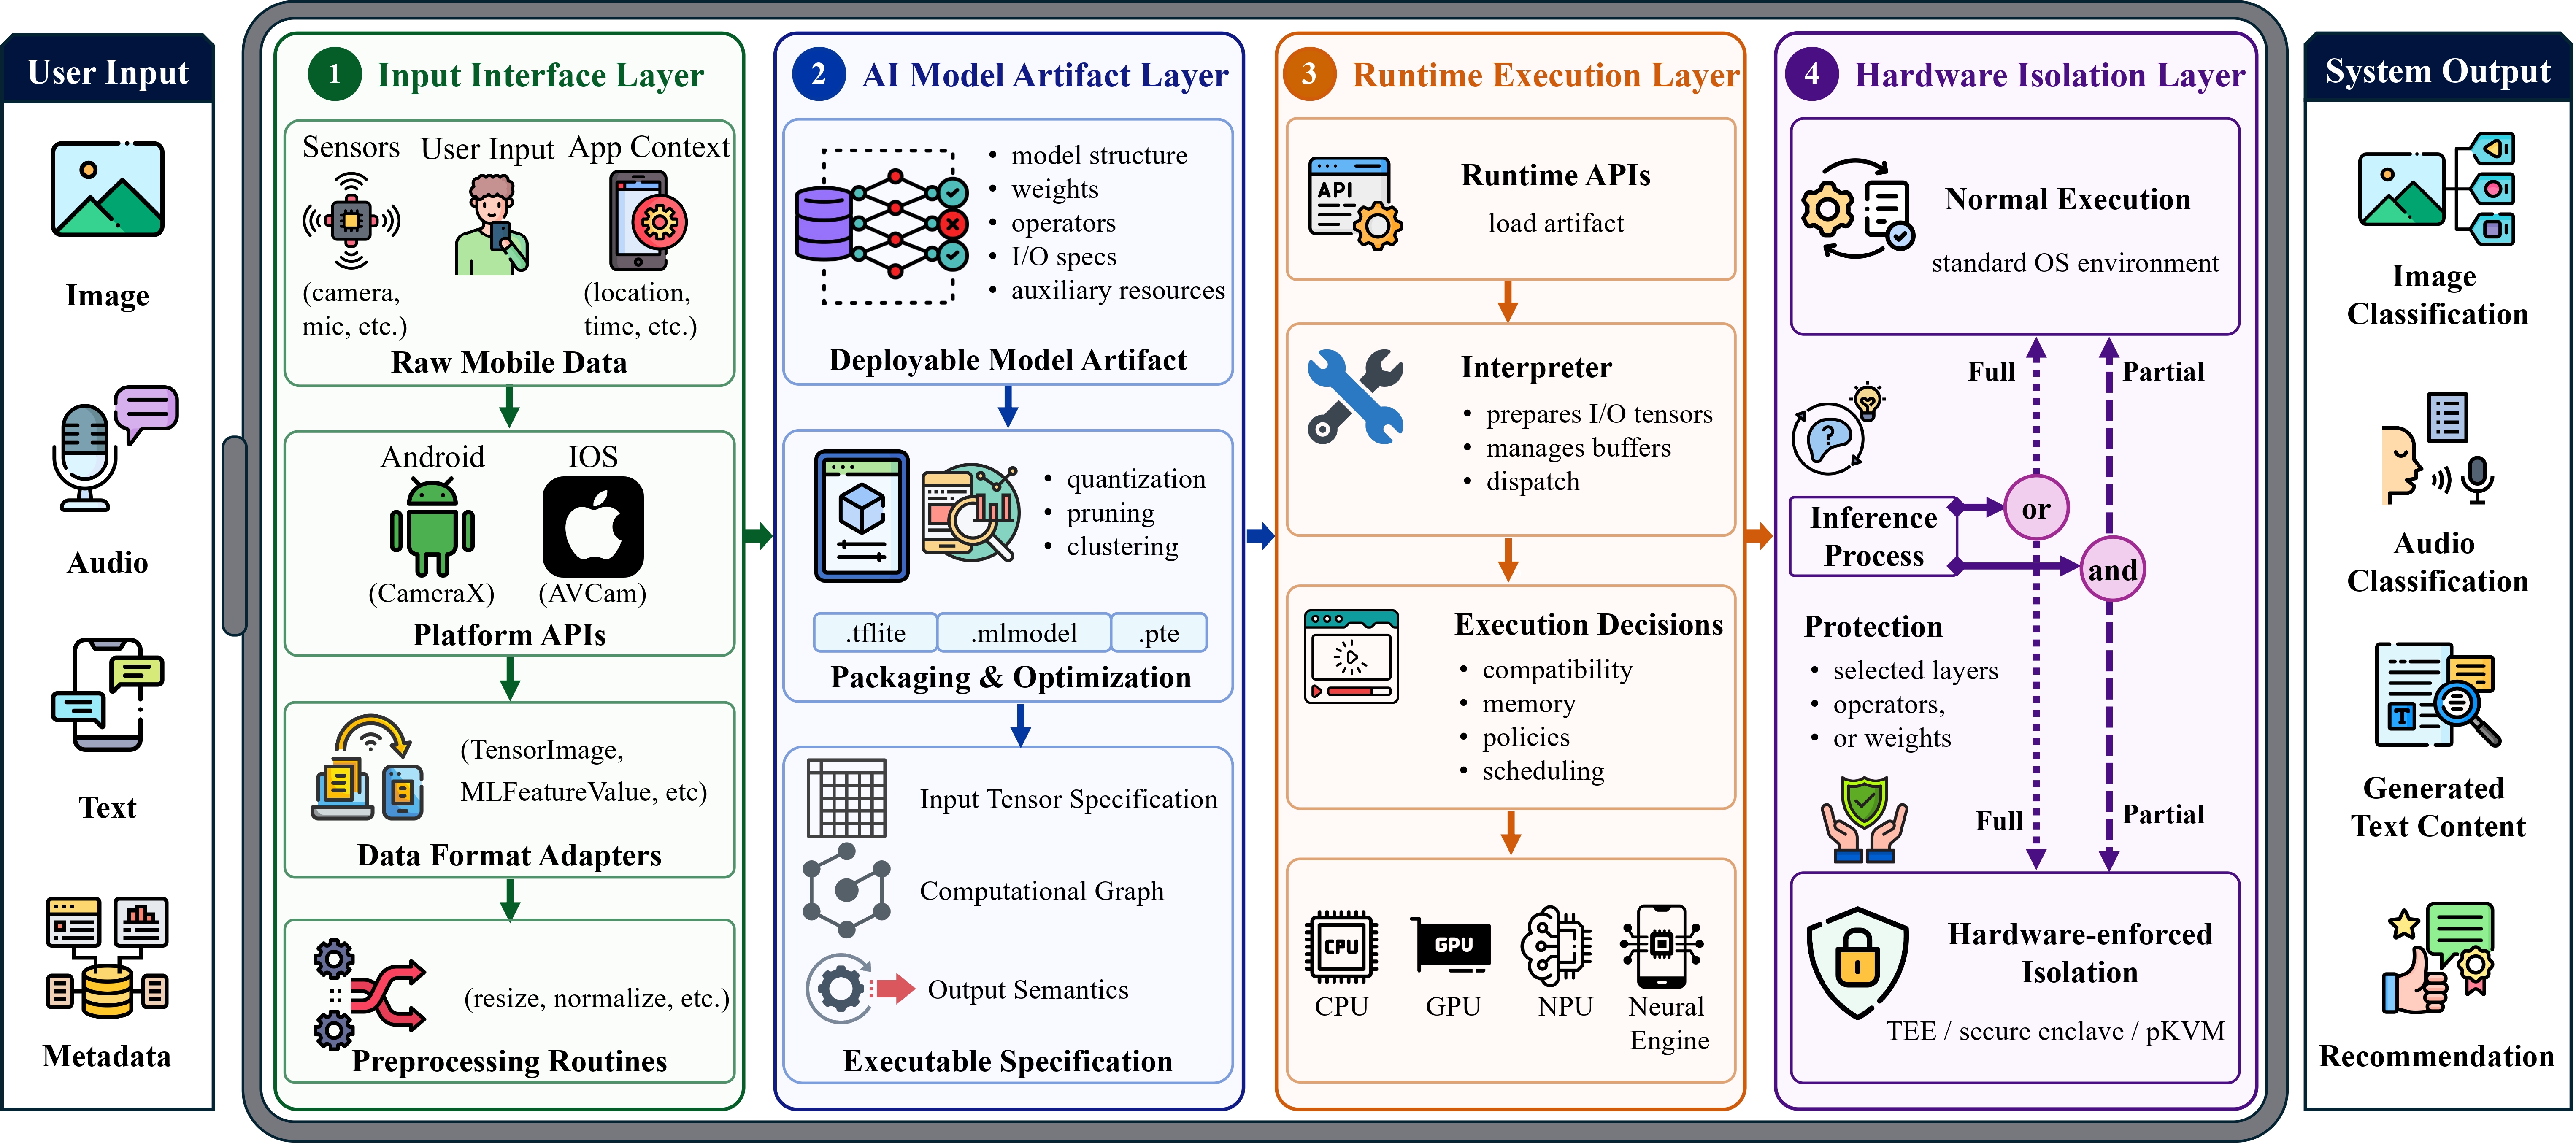
Awesome-MoAI-Security preview

Awesome-MoAI-Security

GitHubjinxhy/awesome-moai-security

قائمة قراءة منسقة وتصنيف لأبحاث الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة، تغطي الهجمات العدائية، والخلفية، وسرقة النماذج، وهجمات…


android-securityios-securityreverse-engineering+9
2منذ 2 أشهر
السابق1…737475…100التالي







