
apkSneeze
 humoud/apksneeze
أداة تُؤتمت المهام الروتينية لاختبار تطبيقات أندرويد. تستخدم APKTool و Dex2Jar.
android-securitymobile-app-pentestingreverse-engineering+2
11منذ 6 سنوات
 caveeroo/gv_decryptor
أداة استرداد تفريغ خزنة المعرض (Gallery Vault) مع اكتشاف تلقائي، اشتقاق المفاتيح واستعادة الوسائط تلقائيًا.
 jprx/cve-2024-54507
إثبات مفهوم لاستغلال CVE-2024-54507، وهي ثغرة اختلاط في نوع الأعداد الصحيحة داخل نواة XNU، مع شرح تقني وتفاصيل الاستغلال.
 bytev0rtex/cve-2026-64788
إثبات المفهوم لـ CVE-2026-64788، وهو خطأ استخدام بعد التحرير (use-after-free) في امتداد نواة IOGPUFamily على iOS 26.6، يوضح الاستغلال عبر إنشاء نسيج…
 keowu/sjcam
أبحاث الهندسة العكسية وبرامج ثابتة مخصصة لكاميرات إنترنت الأشياء القائمة على Allwinner V3، بما في ذلك محللات البرامج الثابتة، وعميل AVIOCTRL، وإثبات…
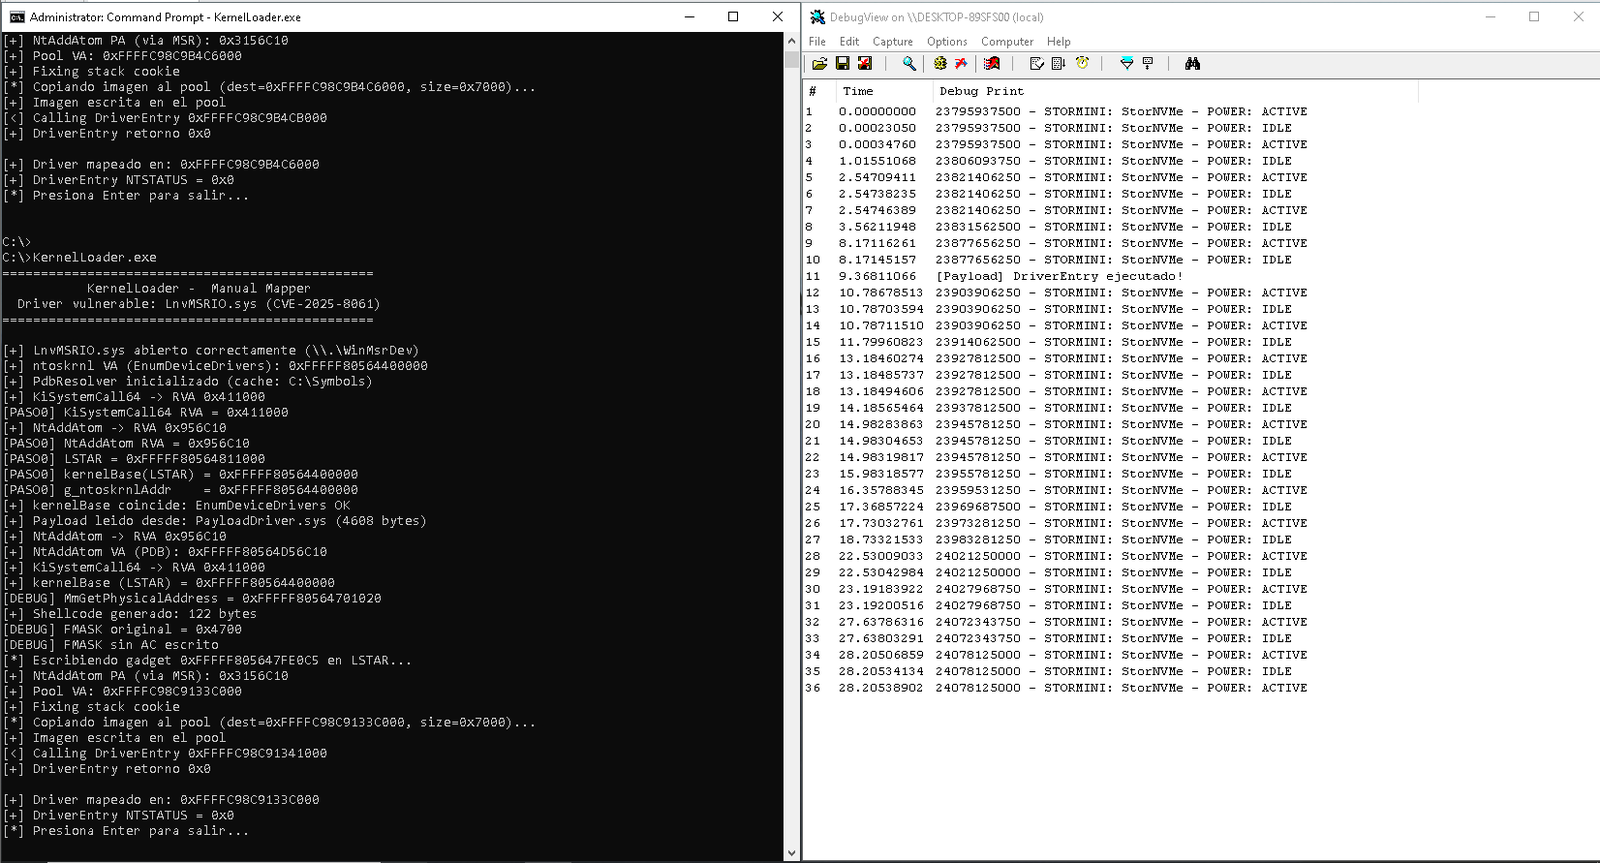 ull0a/msrmapper
مخطط يدوي لبرنامج تشغيل النواة لنظام Windows x64 يستغل CVE-2025-8061 في LnvMSRIO.sys الخاص بشركة Lenovo لتنفيذ هجوم BYOVD، مع تعيين برامج تشغيل PE64…
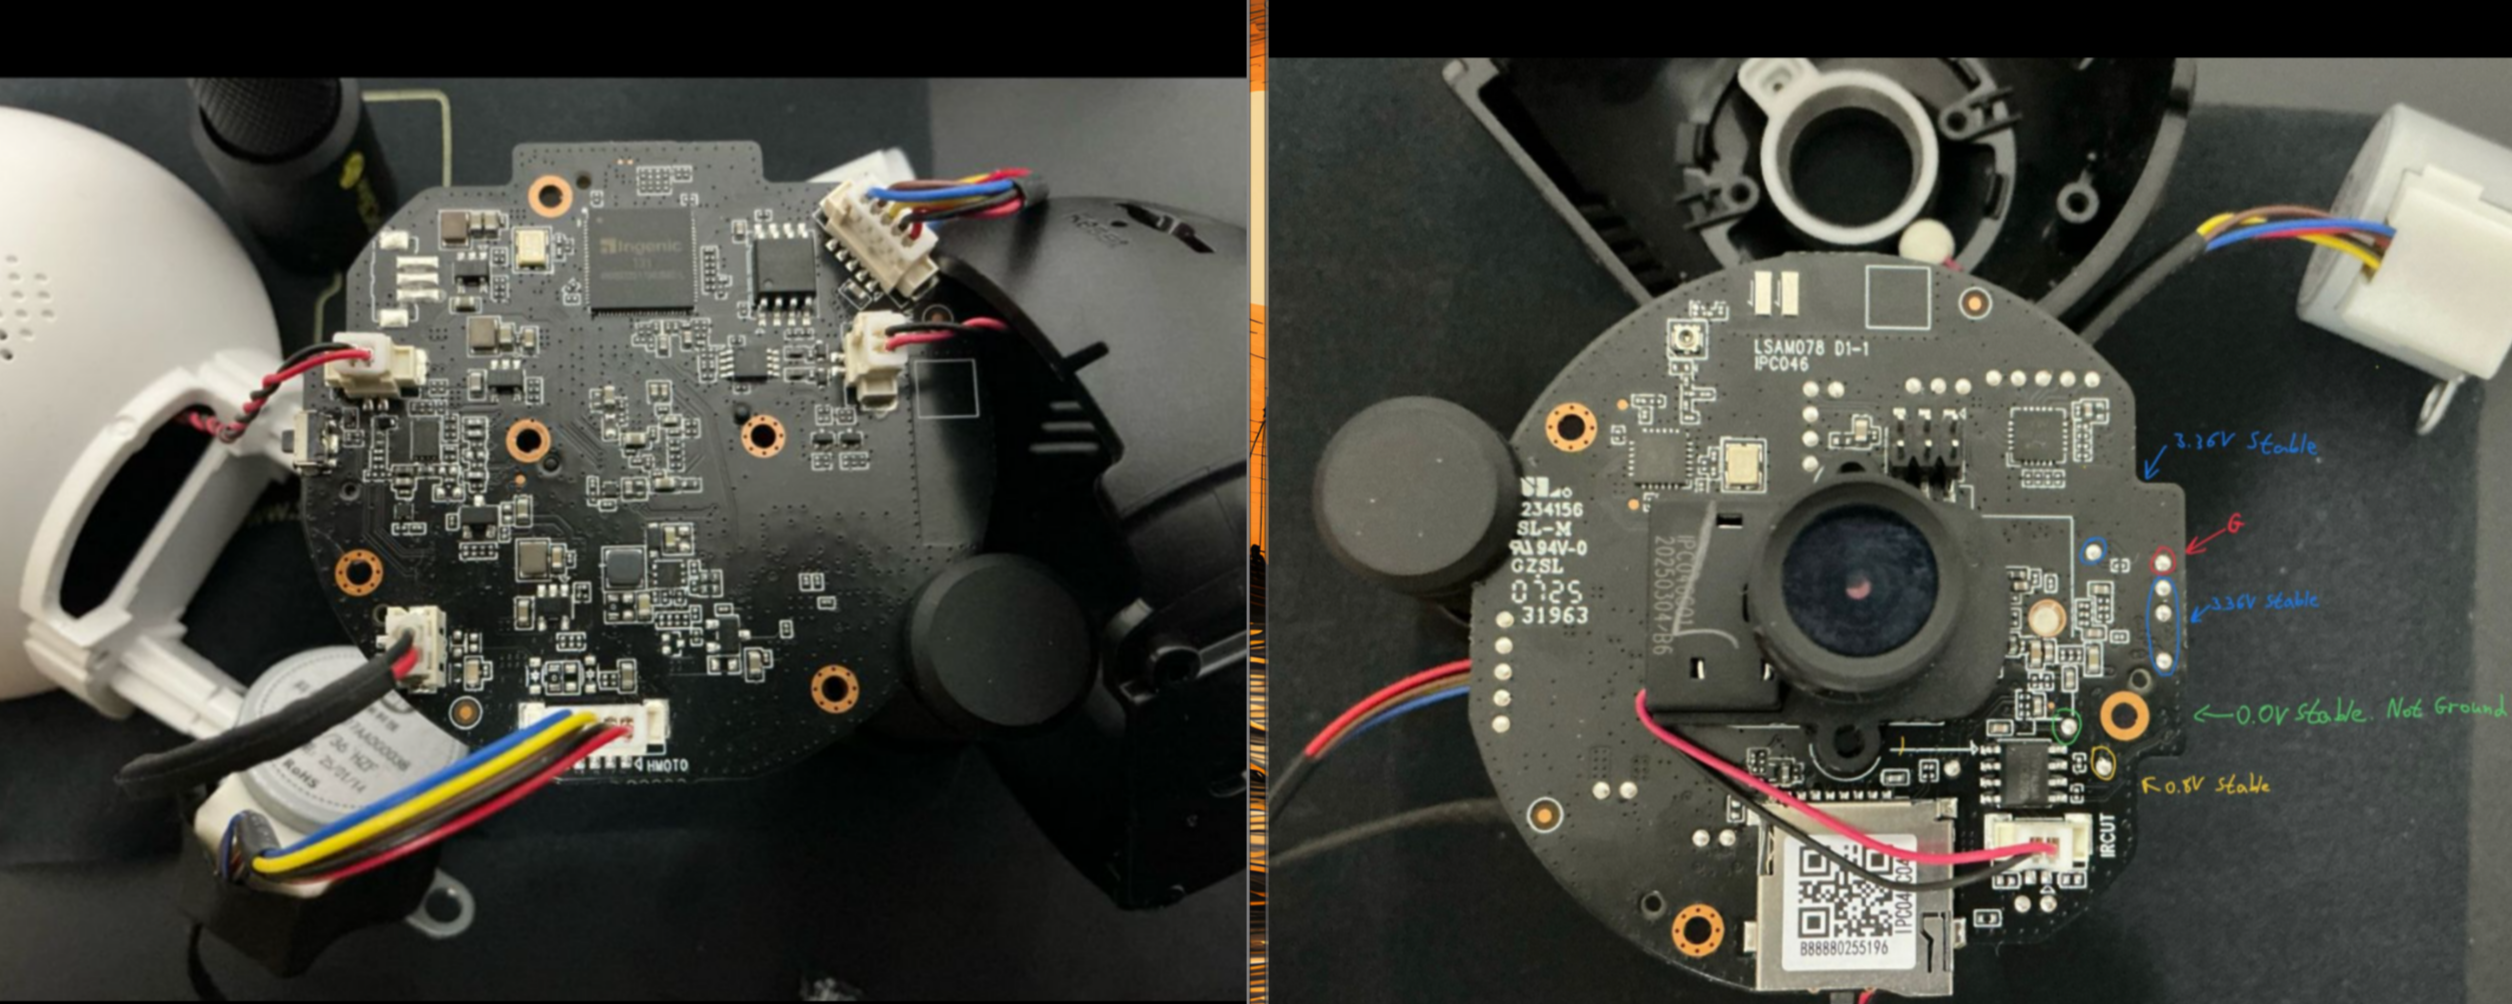 h3xdum/xiaomi-c200-firmware-analysis
من UART إلى الجذر: اختراق Xiaomi C200 عبر U-Boot
 xf1les/fsop-finder
إضافة Binary Ninja تفحص glibc libio بحثًا عن مسارات تعليمات FSOP القادرة على اختطاف تدفق التحكم ومؤشر المكدس، مما يساعد في أبحاث استغلال الكومة.
 malwaretech/phasedump
أداة Python لفك تشفير وحدات W32/Phase
 hackyangwen-lgtm/rmg-s9180-fzg1
# منفذ حمولة Root My Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 - CVE-2026-43499 + KernelSU LKM
 dump-guy/sc2elf
تطبيق dotnet Native AOT بسيط يستخدم LibObjectFile لتحويل shellcode إلى ELF
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
تكييف Cassowary CVE-2024-23222 لنظام Linux x86_64
 cplusplus17/deco-filepush-disclosure
الإفصاح عن ثغرة قراءة/كتابة ملفات بصلاحيات الجذر في قناة التصحيح الخاصة بـ TP-Link Deco XE75 Pro V3 (أكواد tmpsvr 0xC456/0xF0)، مع تحليل CVSS وإعادة…
 x3r0day/fud-c2-framework
إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
 dest-3/cve-2023-46012
ثغرة أمنية في LINKSYS AC1900 EA7500v3 IGD UPnP تتمثل في تجاوز سعة المخزن المؤقت للمكدس مما يسمح بتنفيذ التعليمات البرمجية عن بُعد
 nccgroup/zipdefrag
تم تقديمه في Recon Montreal 2018
 baba01hacker666/cve-2026-23111
نواة لينكس nf_tables استخدام بعد التحرير (CVE-2026-23111) — LPE PoC
 xrzcc/s26-m1q-ghostlock-selinux
بحث GhostLock CVE-2026-43499 لجهاز Galaxy S26 (SM-S942U1/m1q): تم تحقيق وضع SELinux Permissive، ونقل KASLR + tracefs، وتوثيق حد uid=0