
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
 v33ru/awesome-connected-things-sec
قائمة منسقة من الموارد الأمنية لجميع الأشياء المتصلة
 mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.
 androguard/androguard
هندسة عكسية واختبار اختراق لتطبيقات أندرويد
 zhkl0228/unidbg
يتيح لك محاكاة مكتبة أندرويد أصلية، ومحاكاة iOS تجريبية.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
يقوم بفك تجميع ملفات Android APK/XAPK/JAR/AAR واستخراج واجهات HTTP API وأنماط المصادقة وتدفقات الاستدعاء باستخدام jadx، مع استعادة أسماء Kotlin…
 darthton/blackbone
مكتبة اختراق ذاكرة ويندوز
 microsoft/detours
مكتبة اعتراض لواجهات برمجة تطبيقات ويندوز في وقت التشغيل لربط استدعاءات الدوال ومراقبتها وفحصها. تدعم إعادة كتابة الثنائيات وحقن DLL، مما يتيح أدوات…
 firerpa/lamda
منصة التحكم الكامل في أجهزة Android: سطح مكتب عن بعد بتقنية WebRTC/H.264، أتمتة واجهة المستخدم/التعرف البصري/مطابقة الصور، هجوم MITM بنقرة واحدة،…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 mantvydasb/redteaming-tactics-and-techniques
ملاحظات شاملة للفريق الأحمر تغطي تقنيات الأمن الهجومي بما في ذلك حقن الكود، التهرب من الدفاعات، الحركة الجانبية، والاستمرارية، مع تجارب عملية في…
 ntfargo/relapse-exploit
سلسلة استغلال PS5 للبرامج الثابتة 7.00-13.60 تجمع بين تسريب معلومات WebKit JSC وإفساد typedarray مع سباق aio_multi_wait UAF للقراءة/الكتابة في النواة.
 lief-project/lief
مكتبة متعددة المنصات لتحليل وتعديل وتجريد صيغ الملفات التنفيذية ELF وPE وMachO. تدعم واجهات برمجة التطبيقات (API) بلغات C++ وPython وRust مع ميزات…
 didierstevens/didierstevenssuite
مجموعة من سكربتات Python لتحليل البرمجيات الخبيثة، وتحليل صيغ الملفات، والتجزئة (hashing)، والفرز الجنائي، بما في ذلك أدوات تحليل PDF وOLE وXOR.
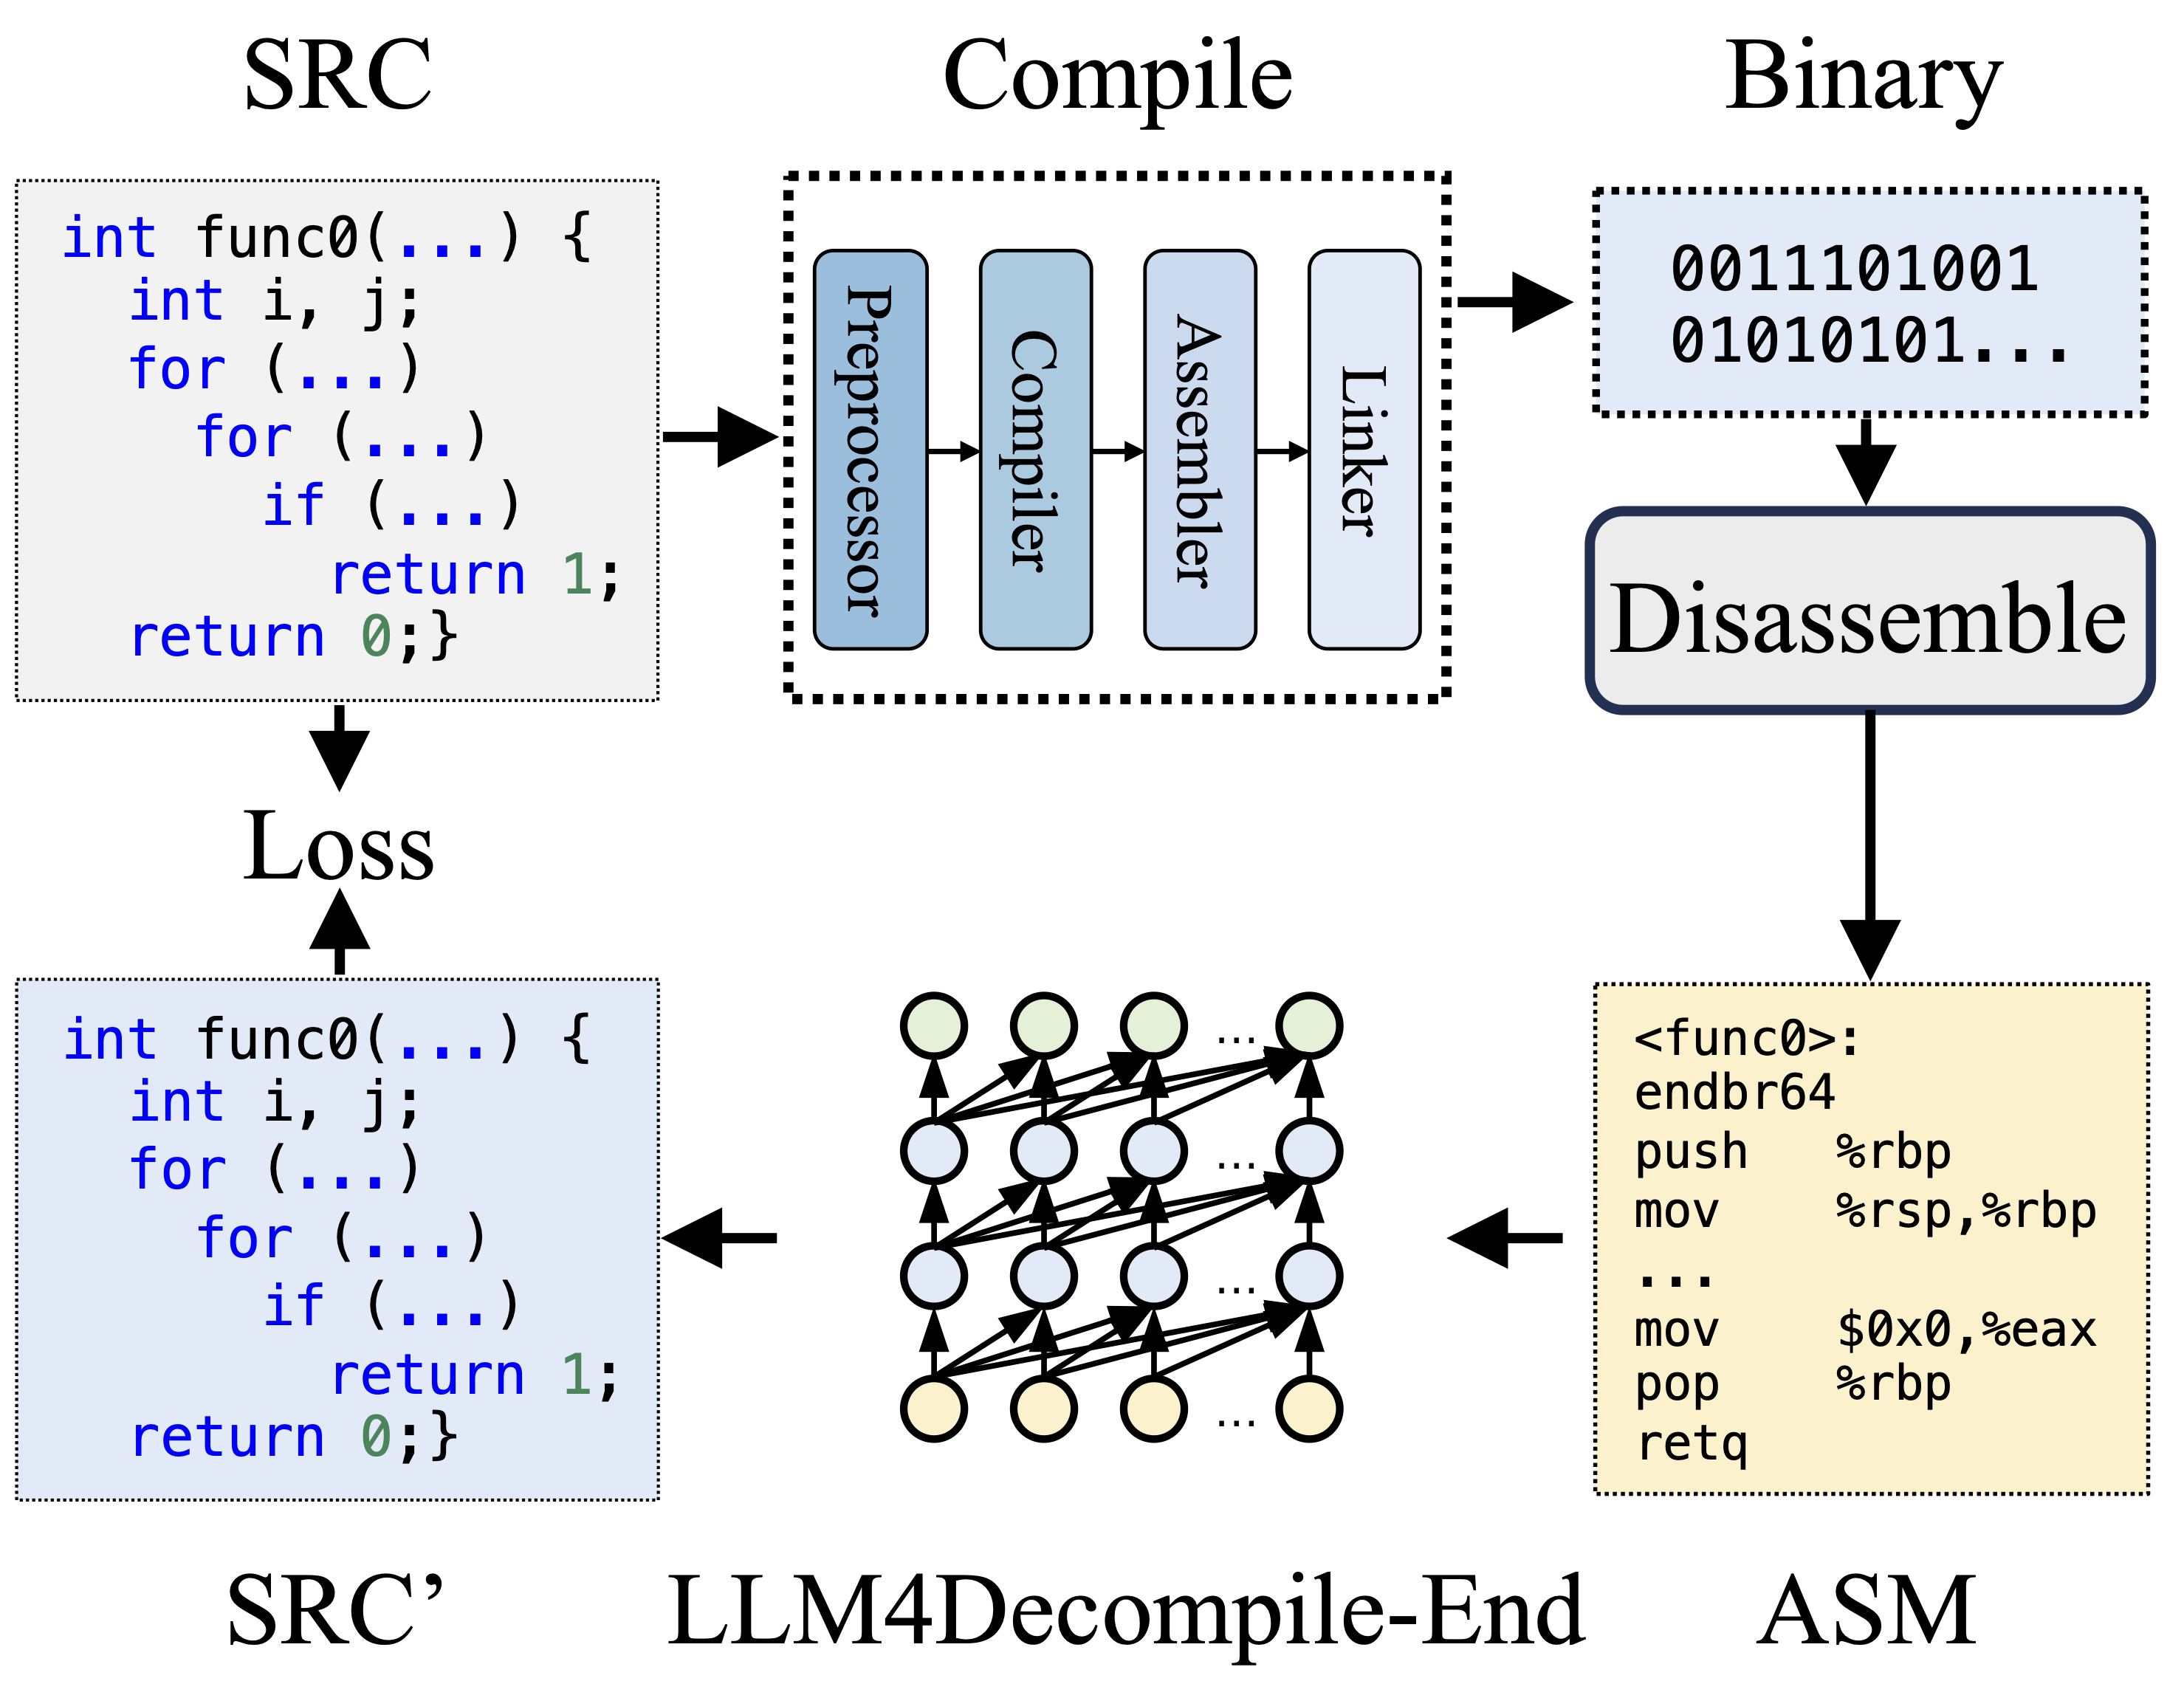 albertan017/llm4decompile
الهندسة العكسية: تفكيك الكود الثنائي باستخدام نماذج اللغة الكبيرة
 olivierlaflamme/cheatsheet-god
بنك مرجعي لاختبار الاختراق - مرجع سريع لـ OSCP / PTP & PTX
 hugsy/gef
GEF (GDB Enhanced Features) - تجربة حديثة لـ GDB مع قدرات تصحيح متقدمة لمطوري الاستغلال ومهندسي الهندسة العكسية على لينكس








