
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit

 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.
 avast/retdec
RetDec هو مفكك تعليمات برمجية آلي قابل لإعادة التوجيه مبني على LLVM.
 unicorn-engine/unicorn
إطار عمل محاكي وحدة المعالجة المركزية Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
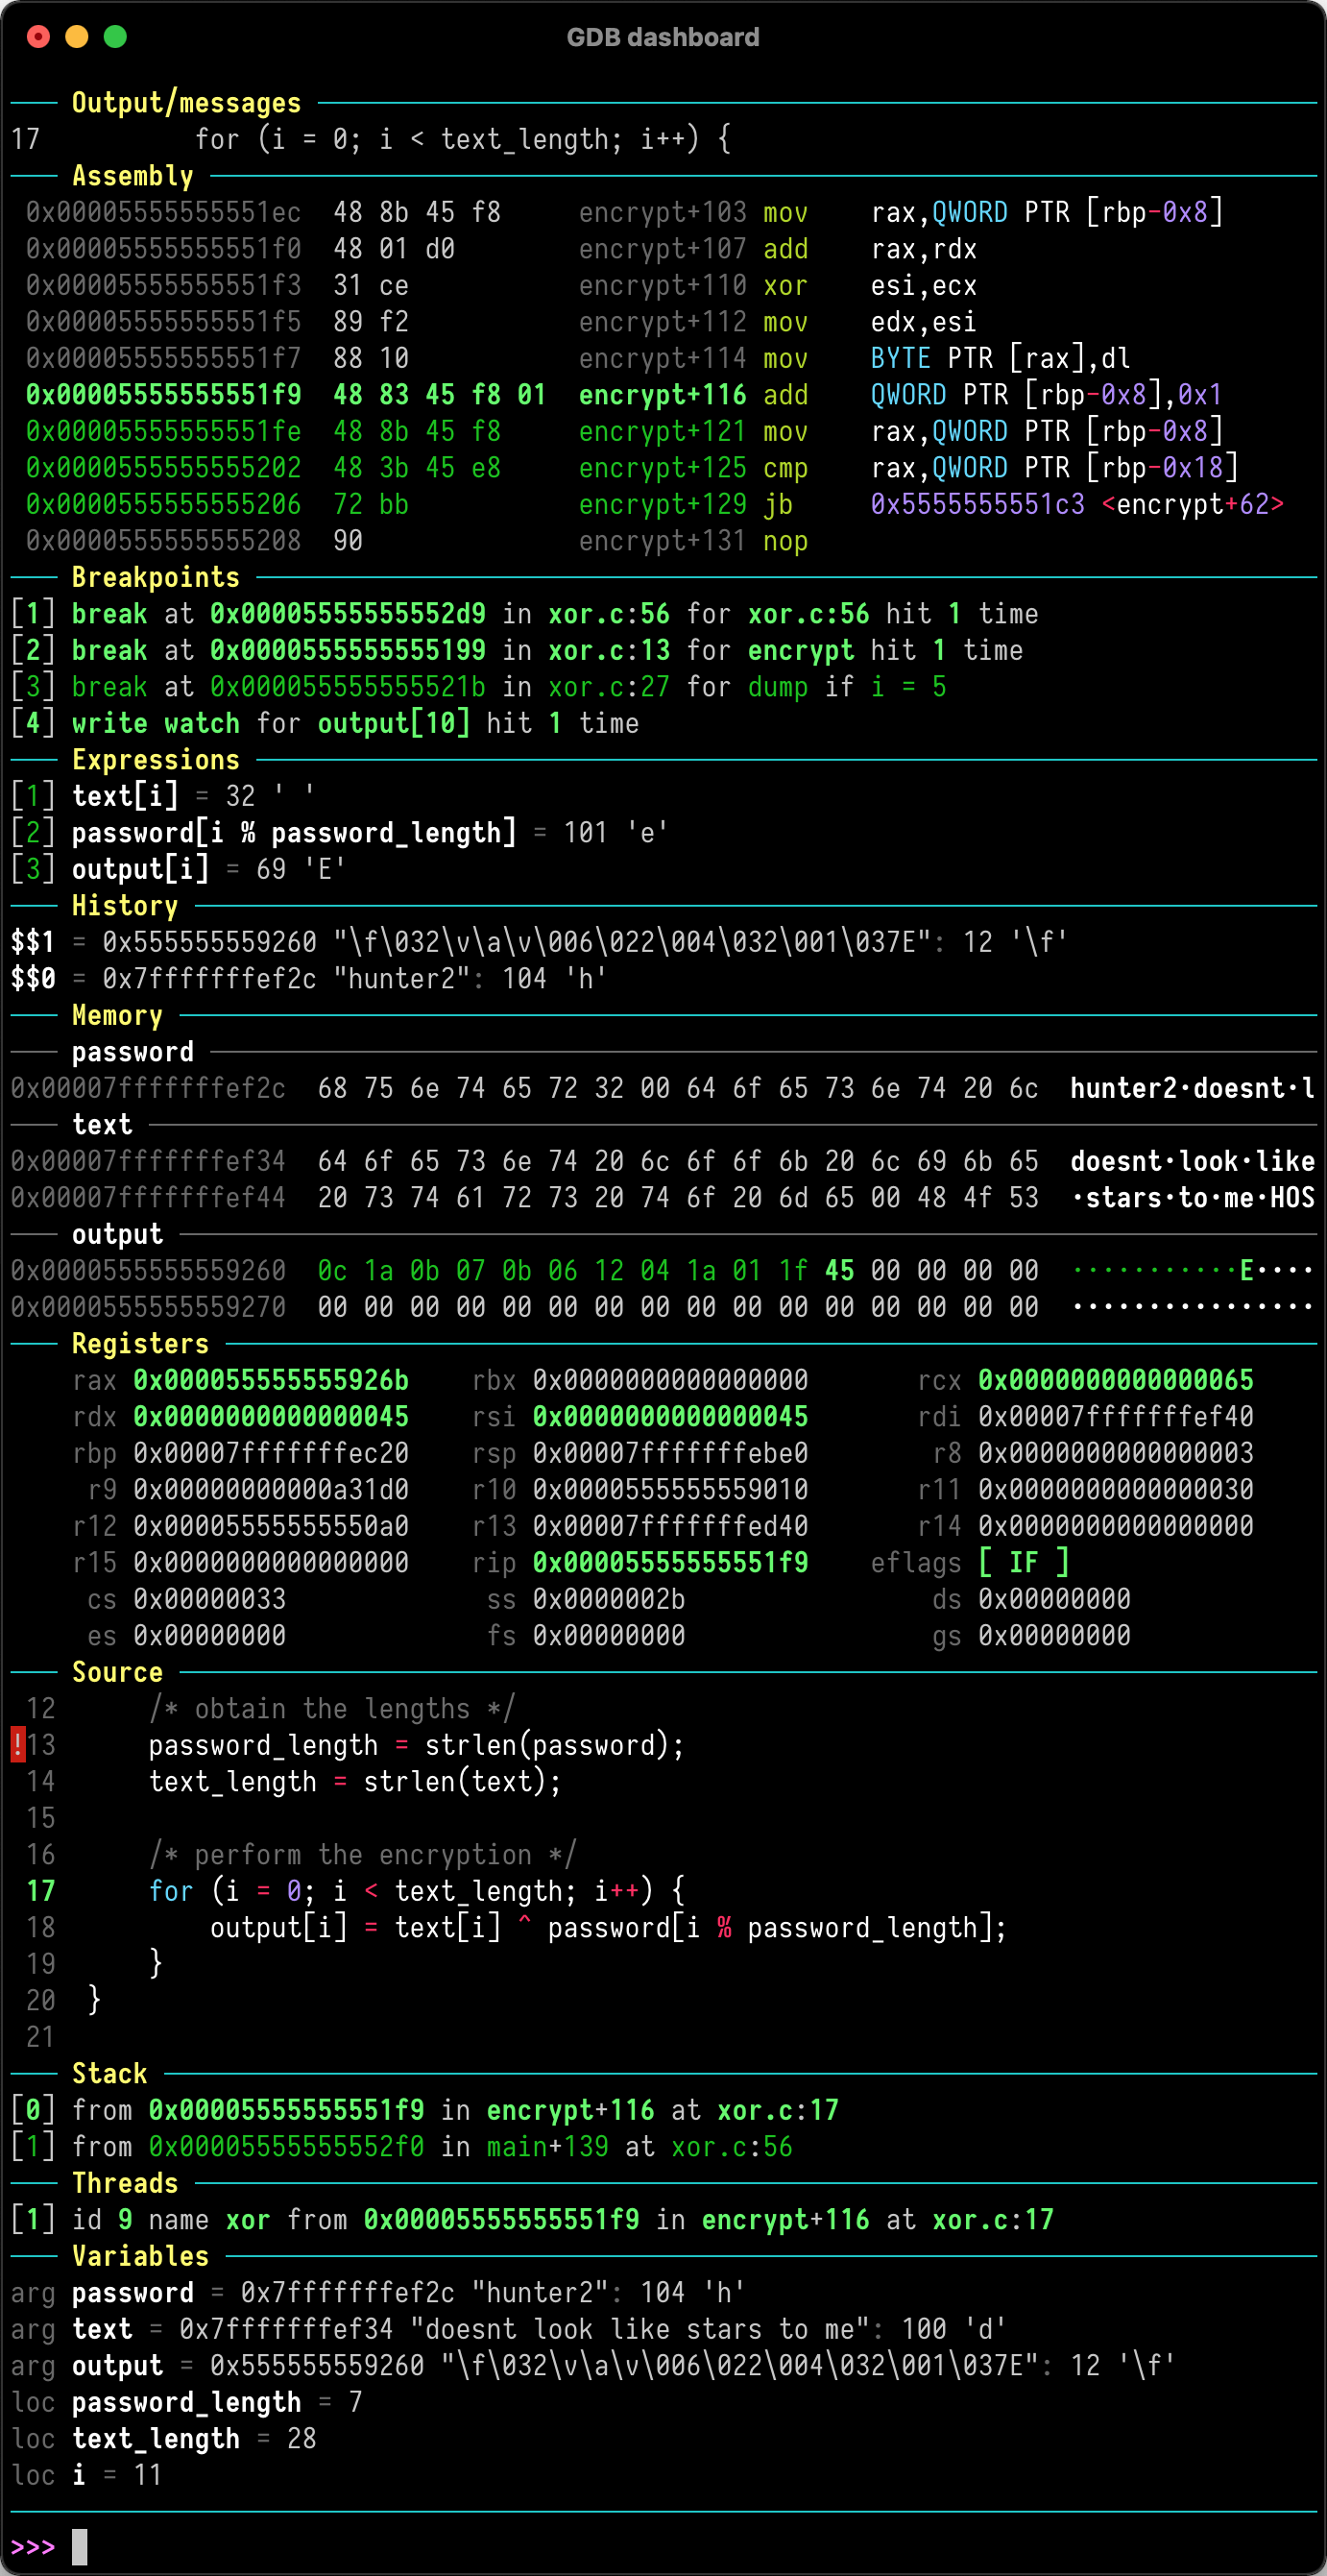 cyrus-and/gdb-dashboard
واجهة GDB معيارية توفر لوحة تحكم مرئية مع لوحات قابلة للتخصيص لفحص السجلات، الكود المصدري، لغة التجميع، وحالة البرنامج أثناء جلسات التصحيح.
 qilingframework/qiling
إطار محاكاة ثنائي حقيقي قابل للبرمجة
 ffffffff0x/1earn
إطار المعرفة الأمنية الذي يحتفظ به فريق ffffffff0x، يشمل المحتوى على سبيل المثال لا الحصر: أمن الويب، أمن التحكم الصناعي، التحقق الجنائي، الاستجابة…
 zrax/pycdc
مفكك ومفكك برامج لبايت كود C++ وPython
 idoka/awesome-canbus
:articulated_lorry: أدوات CAN bus رائعة، معدات وموارد لباحثي الأمن السيبراني، مهندسي الهندسة العكسية، وهواة الإلكترونيات السياراتية.
 rizinorg/rizin
إطار عمل لعكس الهندسة (Reverse Engineering) ومجموعة أدوات لسطر الأوامر بنمط يونكس (UNIX-like).
 mandiant/flare-floss
FLARE Obfuscated String Solver - استخراج السلاسل المُبهمة تلقائيًا من البرامج الضارة.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 riscv-software-src/riscv-isa-sim
محاكي مجموعة تعليمات RISC-V وظيفي يدعم امتدادات متعددة (RV32/64، V، التشفير) مع وضع تصحيح تفاعلي، وتكامل GDB، ونمذجة على مستوى التعليمات للتطوير…

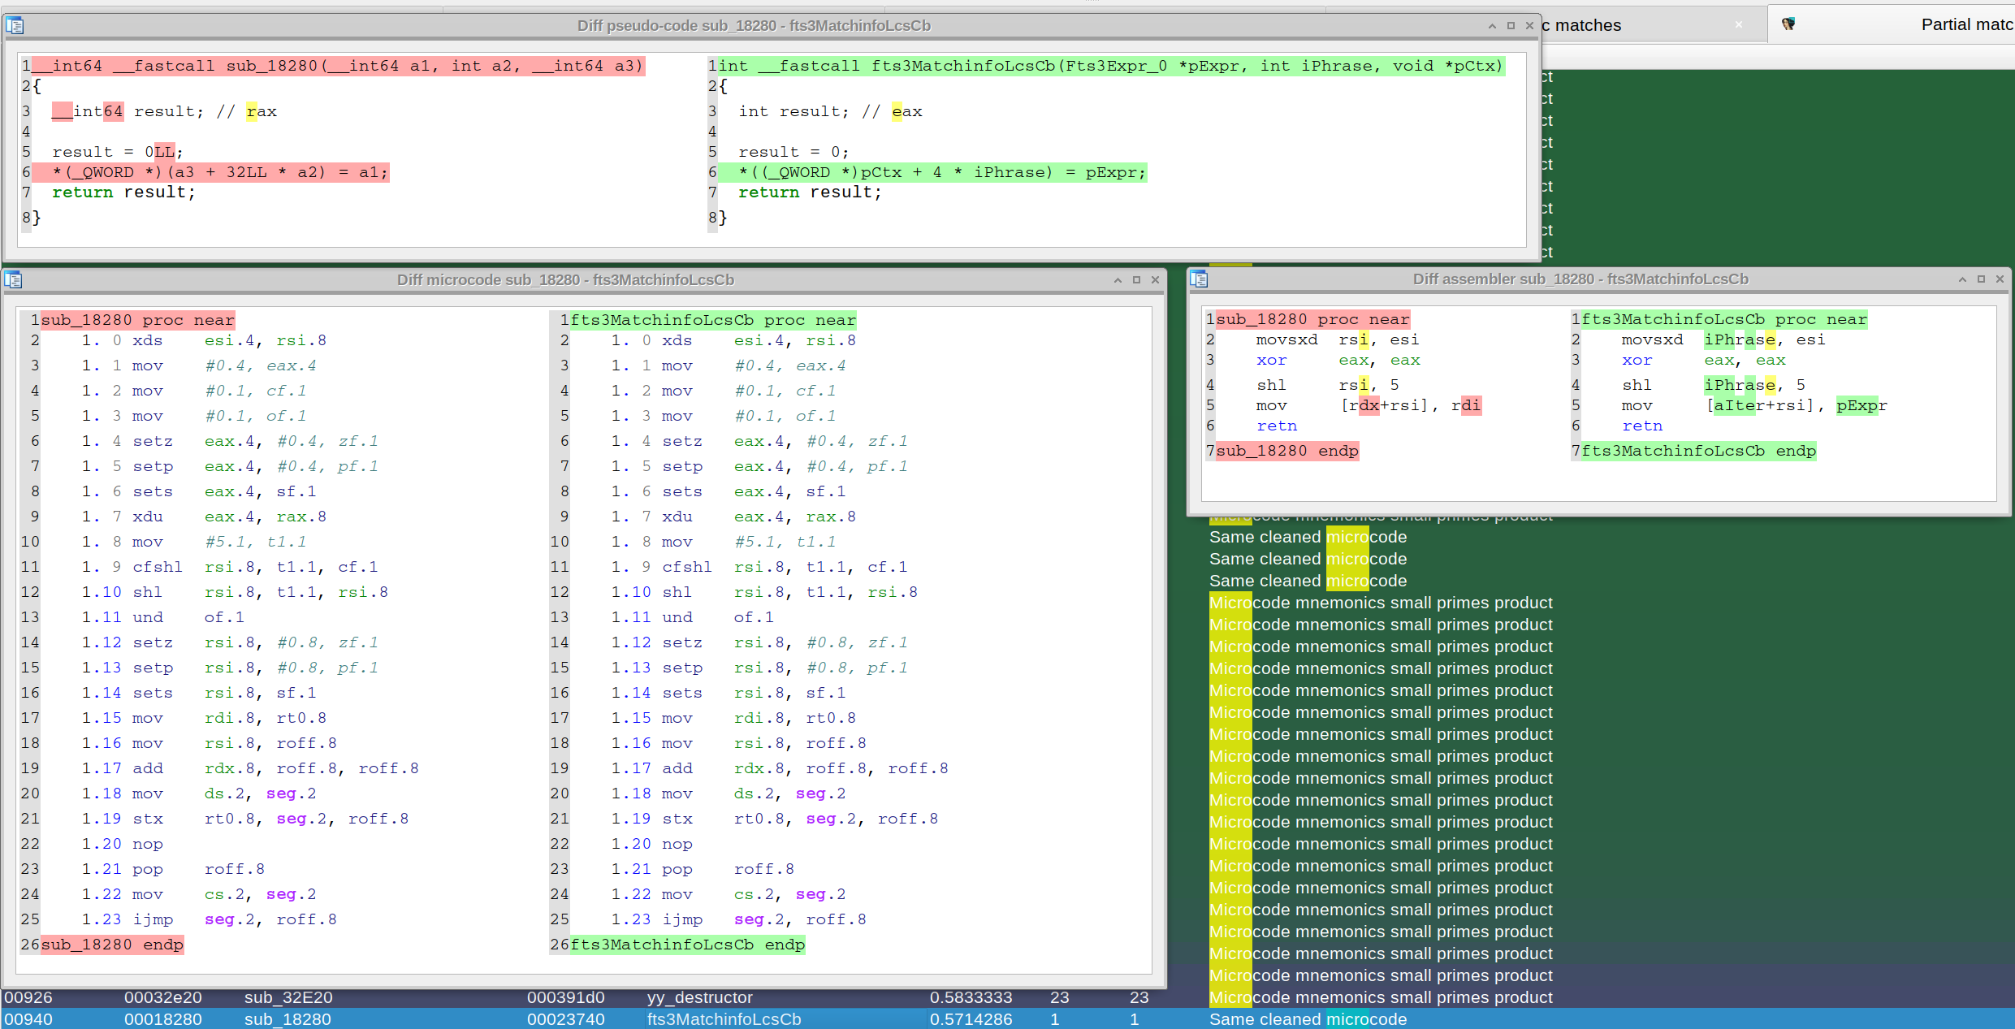 joxeankoret/diaphora
Diaphora، أداة مقارنة البرامج الحرة ومفتوحة المصدر الأكثر تقدمًا.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 rocky/python-uncompyle6
مفكك بايتكود بايثون عبر الإصدارات
 dynamorio/dynamorio
إطار عمل لأدوات القياس في وقت التشغيل لبناء أدوات التحليل الديناميكي: التتبع، تحليل الأداء، تغطية الكود، تصحيح أخطاء الذاكرة، الاختبار العشوائي…






