Recaf 


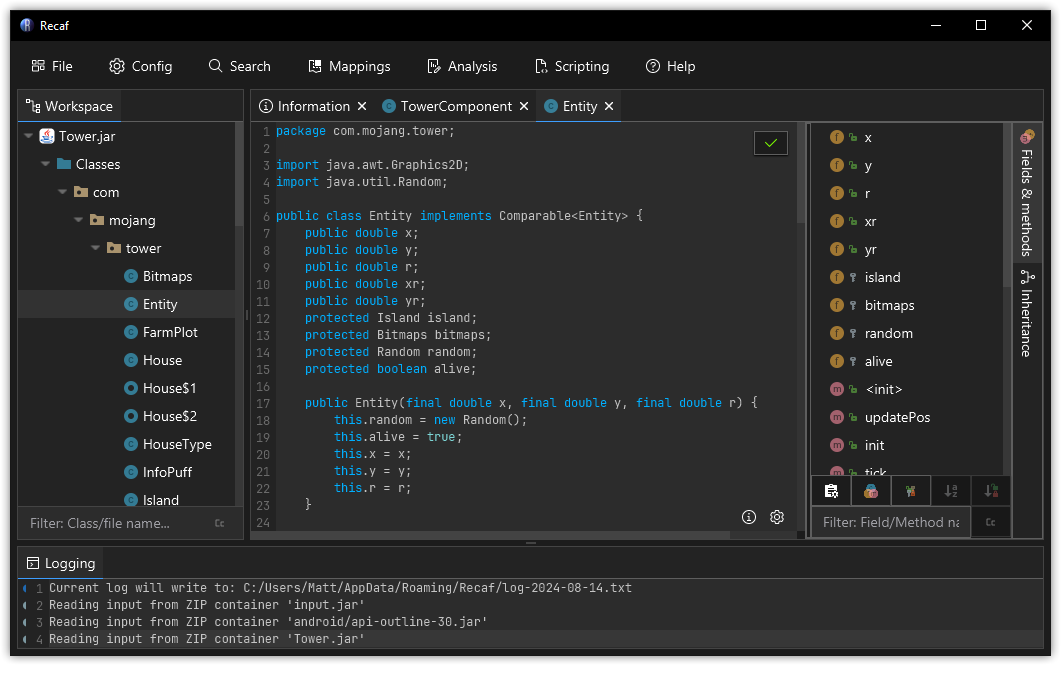
محرر بايت كود (bytecode) متعدد الاستخدامات وسهل الاستخدام لتطبيقات Java وAndroid. يجعل Recaf العمل مع تطبيقات Java المترجمة أسهل. استكشف الشيفرة غير المألوفة، وحلّل التطبيقات المُشوَّشة (obfuscated)، وعدّل الفئات (classes) دون الحاجة إلى شيفرتها المصدرية الأصلية، ثم صدّر تغييراتك، كل ذلك من خلال واجهة مألوفة تشبه بيئة التطوير المتكاملة (IDE).
التنزيل
الميزات
فكّ تجميع تطبيقات Java واستكشافها
تنقّل في التطبيقات المترجمة باستخدام واجهة مألوفة تشبه بيئة التطوير المتكاملة (IDE).
- التبديل بين عدة أدوات فكّ تجميع (decompilers) قابلة للتهيئة لتطبيقات Java: CFR وProcyon وFernflower
- يمكن تهيئة كل أداة فكّ تجميع بالكامل عبر قائمة الإعدادات. إذا شعرت بالضياع، فما عليك سوى استخدام شريط البحث في نافذة الإعدادات وكتابة اسم أداة فكّ التجميع التي تريد تعديلها.
- ابحث عن السلاسل النصية (strings) والثوابت (constants) ومراجع الفئات (class references) والدوال (methods) وأنماط تعليمات البايت كود (bytecode instruction patterns).
- تنقّل عبر تطبيقات Java كما تفعل مع بيئة تطوير متكاملة (IDE).
- Control + النقر الأيسر أو اضغط F3 للانتقال إلى الفئات والحقول والدوال المُشار إليها.
- Left/Right + Alt للتنقل بين المواقع التي زرتها مؤخرًا.
- Control + G للعثور بسرعة على الفئات أو الأعضاء أو محتوى الملفات في تطبيق مفتوح.
- كل شيء آخر متاح عبر قوائم النقر الأيمن الحساسة للسياق.
- هل نقرت على فئة؟ ستُعرض لك العمليات الخاصة بالفئة.
- هل نقرت على دالة؟ ستُعرض لك العمليات الخاصة بالدالة.
- تُعامَل تطبيقات Java وAndroid بالطريقة نفسها.
عدّل بايت كود Java بسهولة من مستوى عالٍ أو منخفض
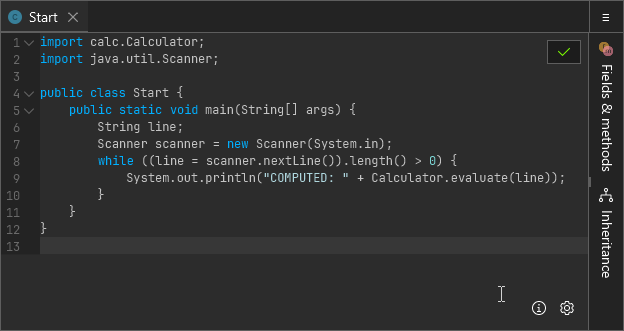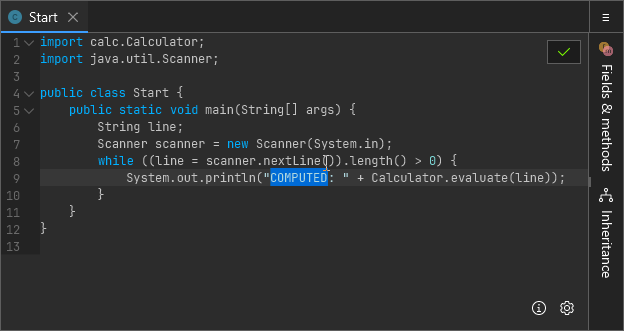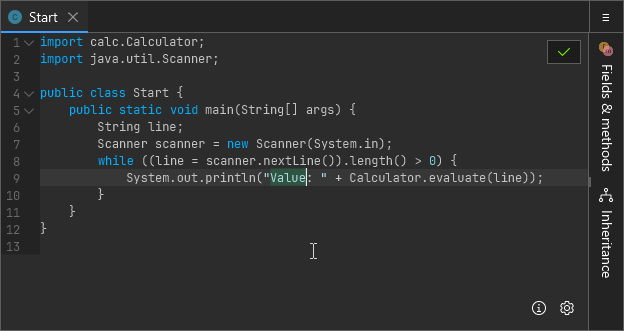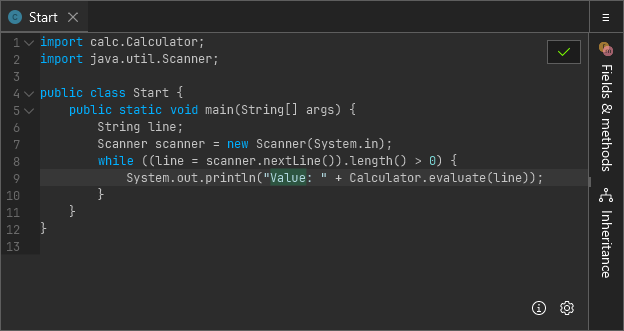
قم بإجراء تعديلات بسيطة بمجرد تحرير الشيفرة المصدرية لـ Java المفكوكة تجميعها مباشرةً، ثم احفظ تغييراتك، ثم صدّر التطبيق المعدّل.
- هل تفتقد شيفرة التبعيات (dependencies) أو المكتبات في ملف JAR الخاص بالتطبيق؟ يمكن لـ Recaf أن يملأ الفراغات نيابةً عنك من خلال تحليل الشيفرة الموجودة وتوليد شيفرة هيكلية (skeleton code) للمكتبات. لن يستطيع المترجم (compiler) التمييز بينهما.
- هل تواجه مشكلات في جودة فكّ التجميع تجعل تعديل الشيفرة المصدرية صعبًا للغاية؟ استخدم مُجمّع البايت كود (bytecode assembler)!
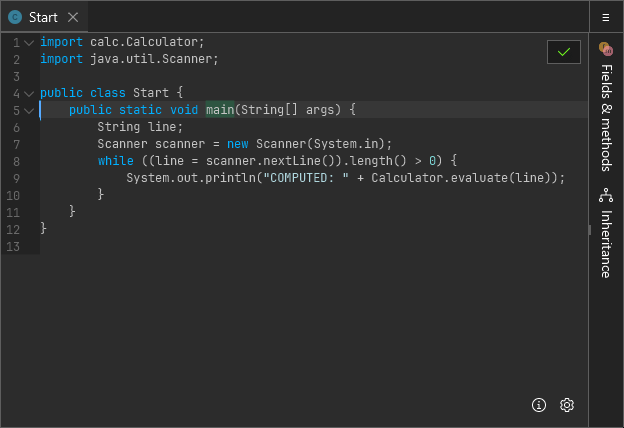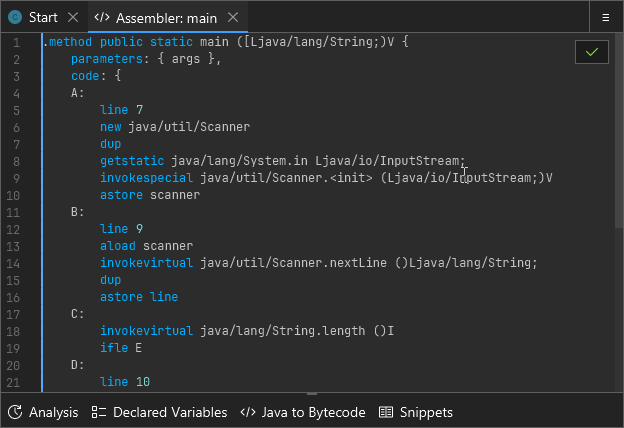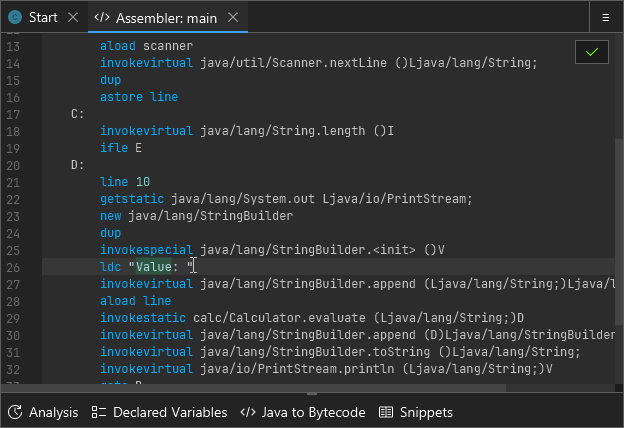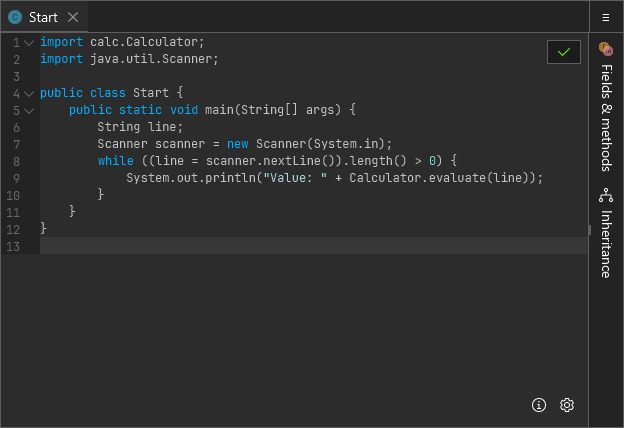
يجعل مُجمّع البايت كود في Recaf تغيير ملفات الفئات (class files) منخفضة المستوى أمرًا سهلًا. تُجرَّد الجوانب المعقدة من صيغة الملف بعيدًا عنك. يمكن لأدوات مساعدة أن تعينك حتى لو كنت مبتدئًا تمامًا في البايت كود.
- ميزات المُجمِّع:
- أسماء متغيرات تُستخدم بدلًا من خانات المتغيرات، مما يجعل الكود أسهل قراءةً واستيعابًا.
- تغذية راجعة فورية حول أخطاء الصياغة، والاستخدام غير الصحيح للتعليمات، وما إلى ذلك.
- تصوّر تدفق التحكم بالنقر على تسمية لرؤية أين تؤدي تعليمات تدفق التحكم.
- أدوات المُجمِّع:
- التحليل: اطّلع على القيم الموجودة على المكدس وفي المتغيرات المحلية عند أي نقطة في الدالة. انقر على سطر فيتحدّث ليعرض ما يحدث عند تلك النقطة في الكود.
- المتغيرات المُعلنة: جدول بجميع المتغيرات، وكيفية استخدامها، وتنقّل بنقرة واحدة للتنقل بين تلك الاستخدامات.
- Java إلى Bytecode: اكتب كود Java المصدري البسيط على الجانب الأيسر، واطّلع على Java bytecode المكافئ على الجانب الأيمن. يمكنك بسهولة توليد bytecode معقّد من الكود المصدري، ثم نسخه ولصقه في المُجمِّع حيثما شئت.
- المقتطفات: هل تجد نفسك تكتب استدعاء
println التصحيحي نفسه طوال الوقت؟ احفظه كمقتطف واطّلع عليه في أي وقت. نسخ ولصق عبارات الطباعة التصحيحية الجاهزة هو شريان حياة أي مبرمج يحاول يائسًا تصحيح كود طرف ثالث ذهب مؤلفوه طريق الديناصورات.
تحليل التطبيقات المحمية وإزالة التشويش عنها
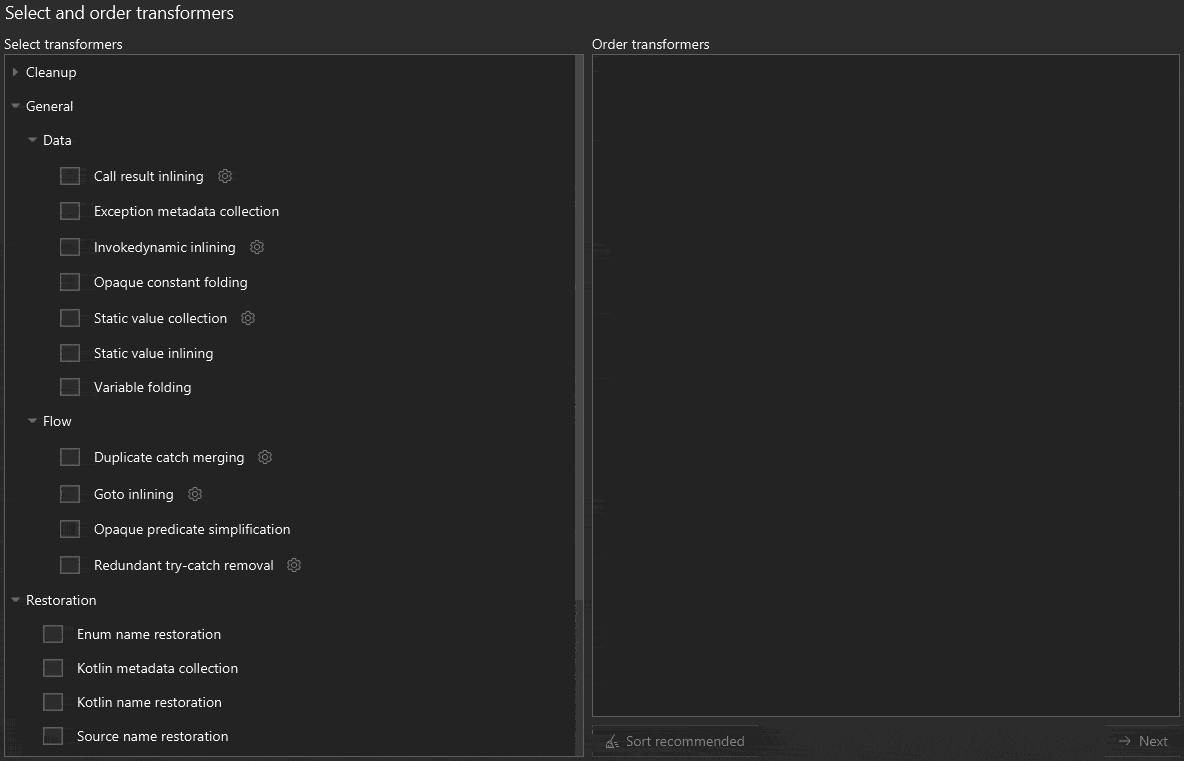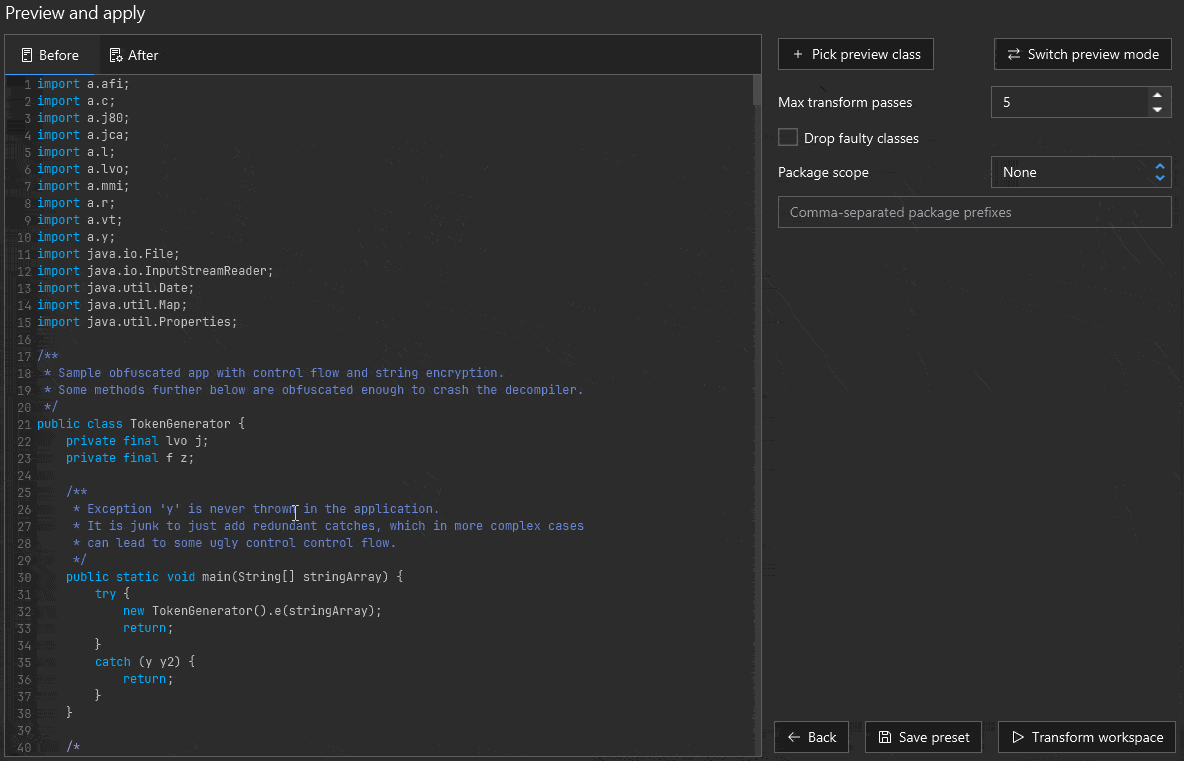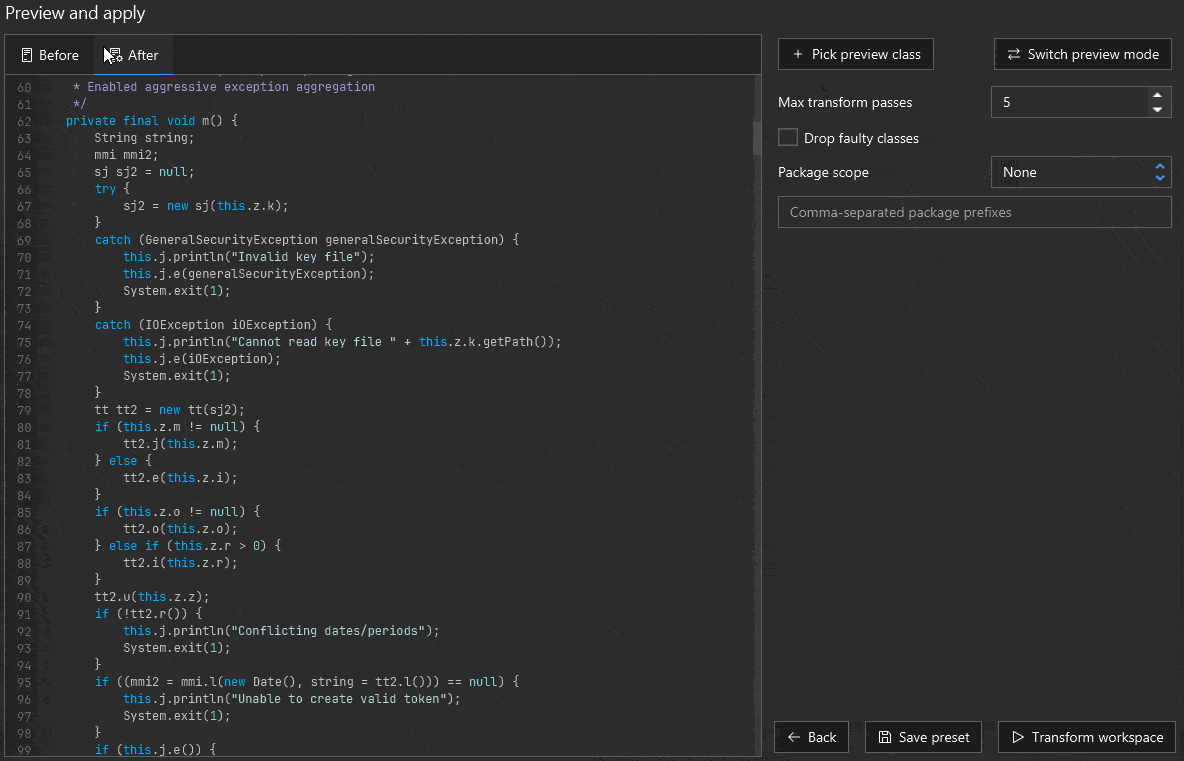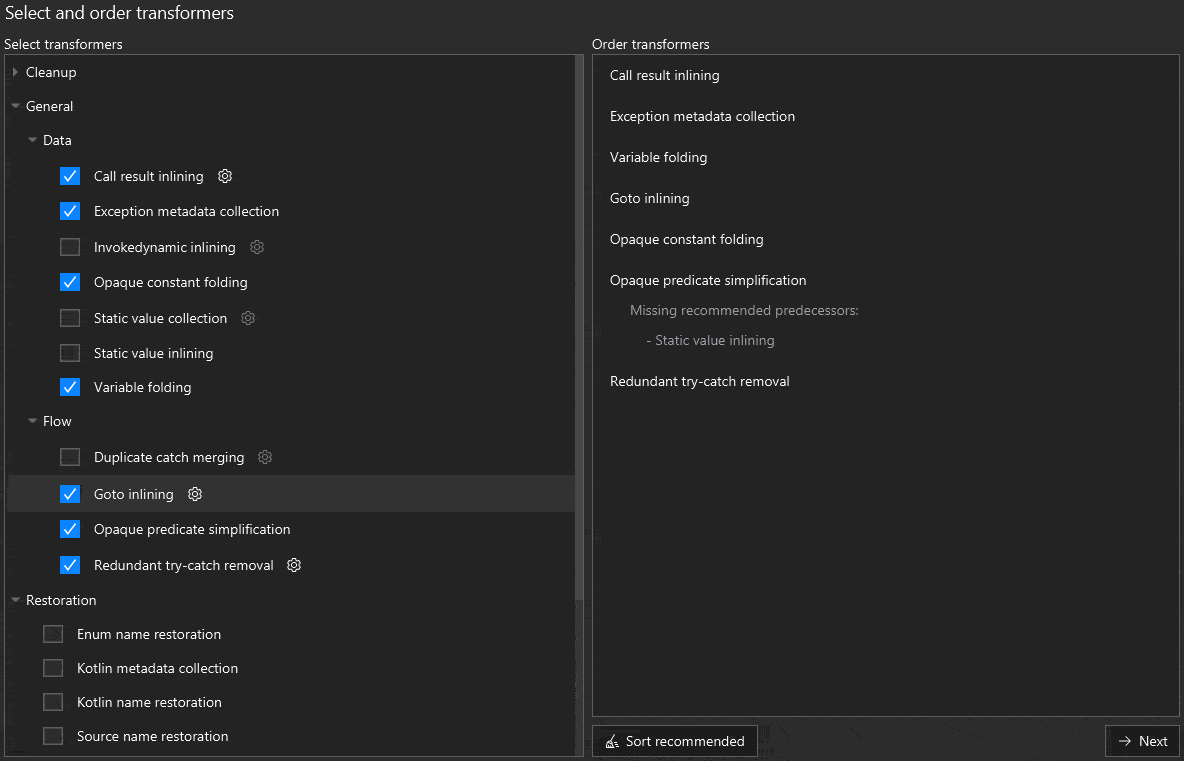
يقدّم Recaf مجموعة من الأدوات لجعل التعامل مع الكود المشوّش سهلًا قدر الإمكان. إعادة تسمية المعرّفات، وتشفير الثوابت الرقمية والنصية، وحتى تشويش تدفق التحكم، كلها يمكن التغلّب عليها بسهولة.
أتمتة سير عمل التحليل والهندسة العكسية عبر السكربتات والإضافات
يكشف Recaf عن جميع وظائفه عبر واجهات API معيارية. يمكنك كتابة سكربت لأتمتة سير عمل ثم تشغيله مرارًا وتكرارًا عبر CLI.
- للسكربتات، راجع Scripts في الوثائق.
- لاستخدام CLI، راجع Running
- الخلاصة، أنشئ السكربت ثم استخدم
java -jar recaf.jar --input <app> --script <script.java>
- تبحث عن أتمتة سير العمل بالذكاء الاصطناعي؟ استخدم
--headless في CLI وإضافة MCP لمنح الوكلاء إمكانية الوصول إلى جميع قدرات Recaf.
تجد قائمة كاملة بالميزات في دليل المستخدم.
الوثائق
- دليل المستخدم: يغطي الوظائف والإعدادات والاستخدام.
- دليل المطوّر: يغطي البنية المعمارية والسكربتات والإضافات وواجهات API.
- Discord: نقاش المجتمع والدعم ولقاء الأصدقاء.
إعداد التطوير
استنسخ المستودع عبر git clone https://github.com/Col-E/Recaf.git
افتح المشروع في بيئة تطوير متكاملة (IDE) أو أنشئ البناء باستخدام gradle.
IDE:
- استورد المشروع من ملف
build.gradle
- أنشئ إعداد تشغيل (run configuration) باستخدام الفئة الرئيسية
software.coley.recaf.Main
بدون IDE:
- نفّذ
gradlew build
- سيكون الناتج موجودًا في:
recaf-ui/build/libs/recaf-ui-{VERSION}-all.jar

 col-e/recaf







