
 #3
أطر تحليل RAT وتوقيعات الكشف والتحليل السلوكي والبحث.
موصى به من Kitploit
 mranonymoustz/cve-2019-11932-whatsapp-exploit
ثغرة تحرير مزدوج في DDGifSlurp في decoding.c في libpl_droidsonroids_gif يمكنك قراءة المزيد https://awakened1712.github.io/hacking/hacking-whatsapp-gif…
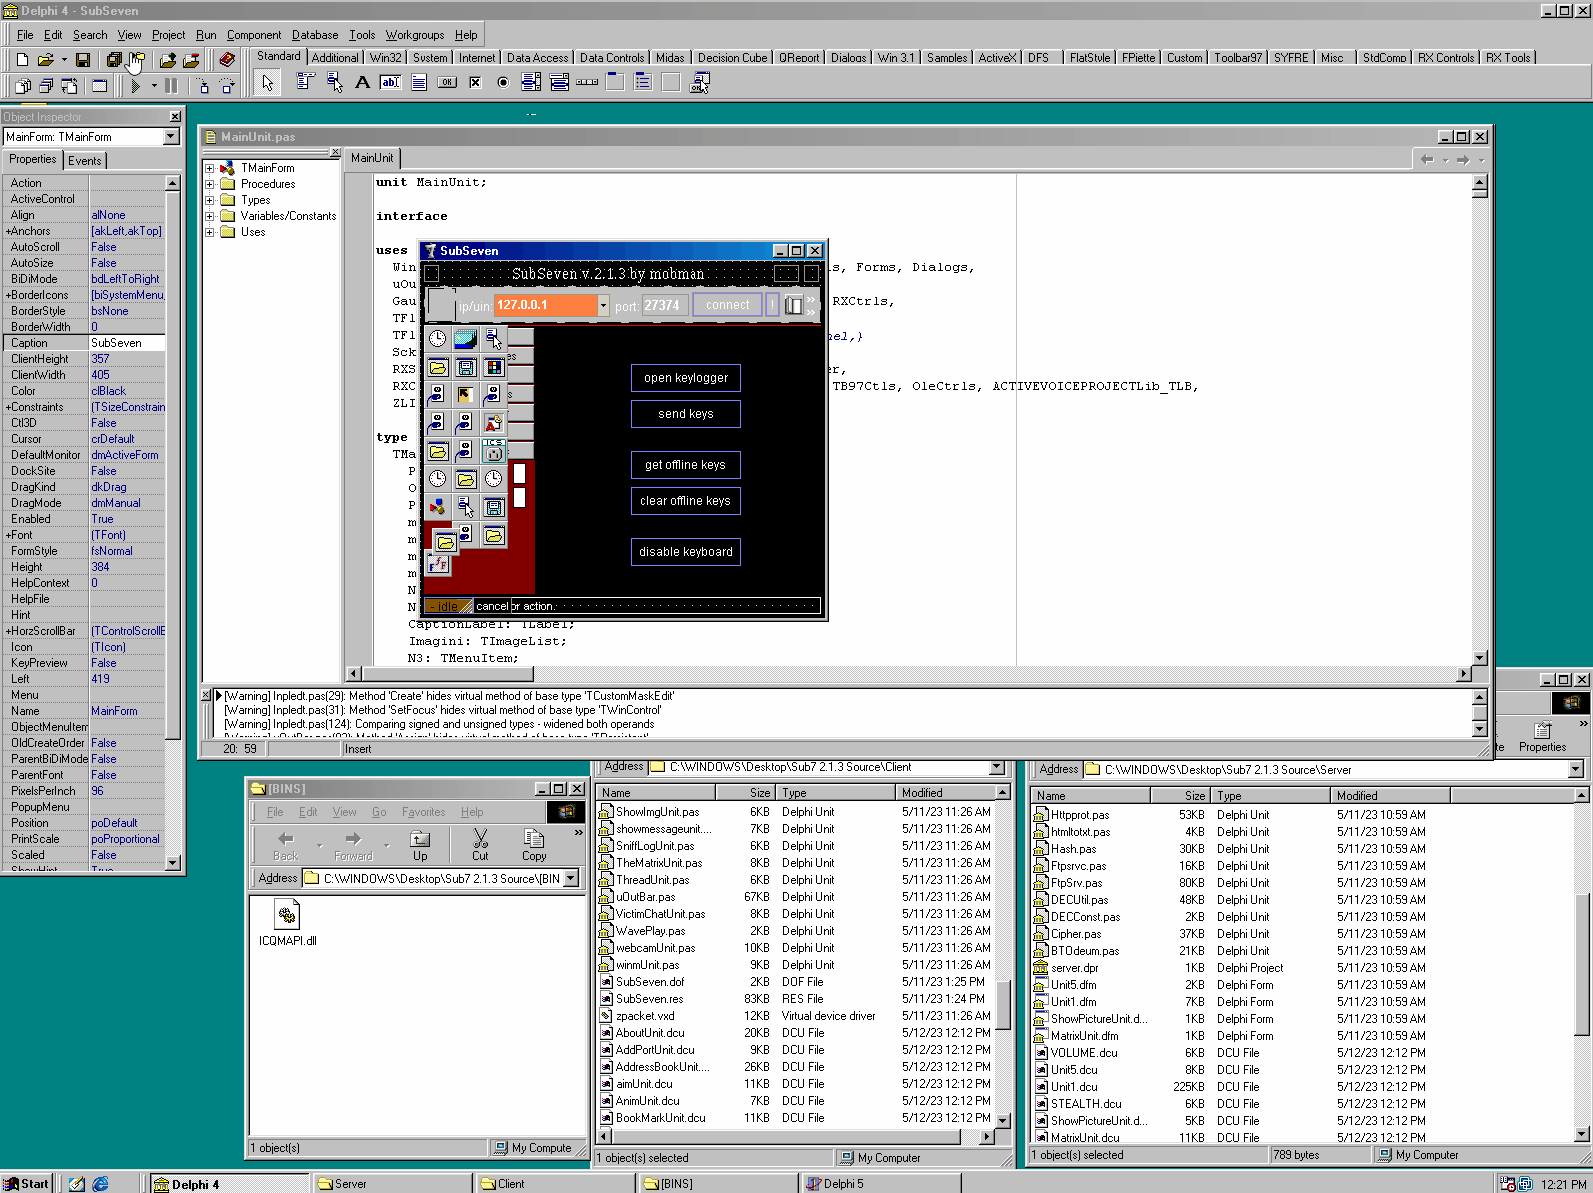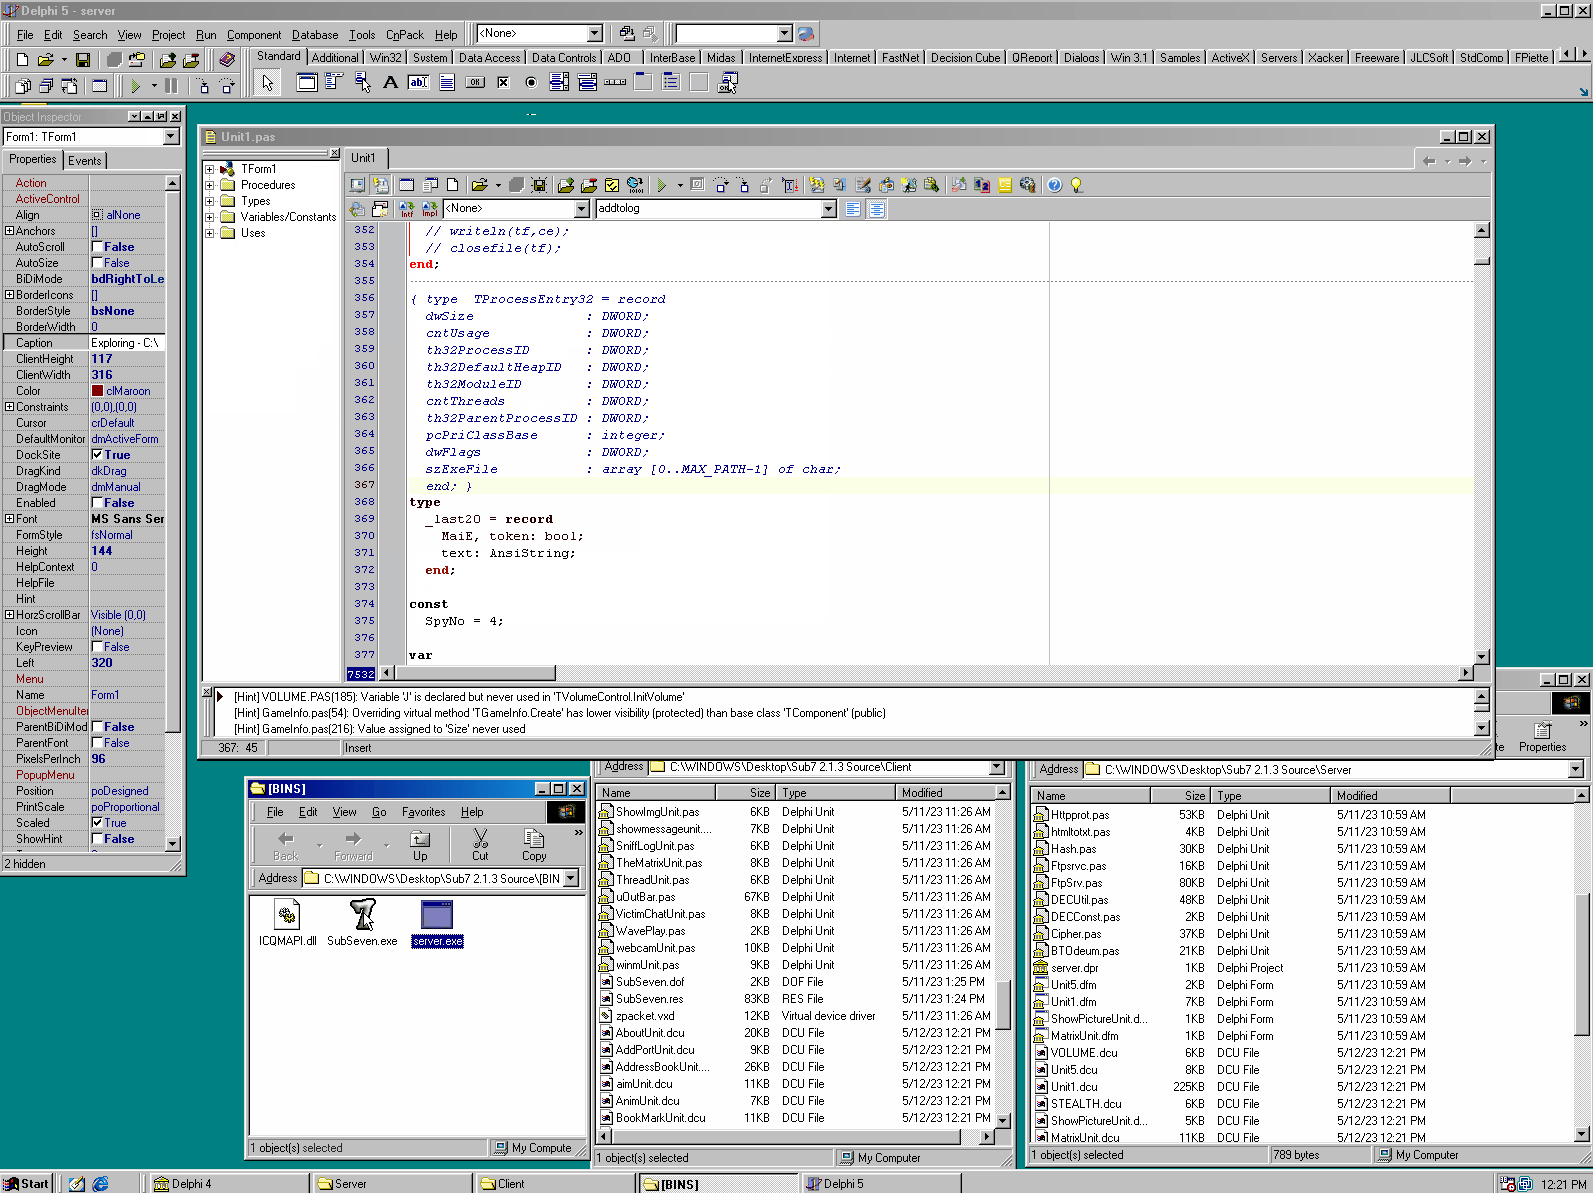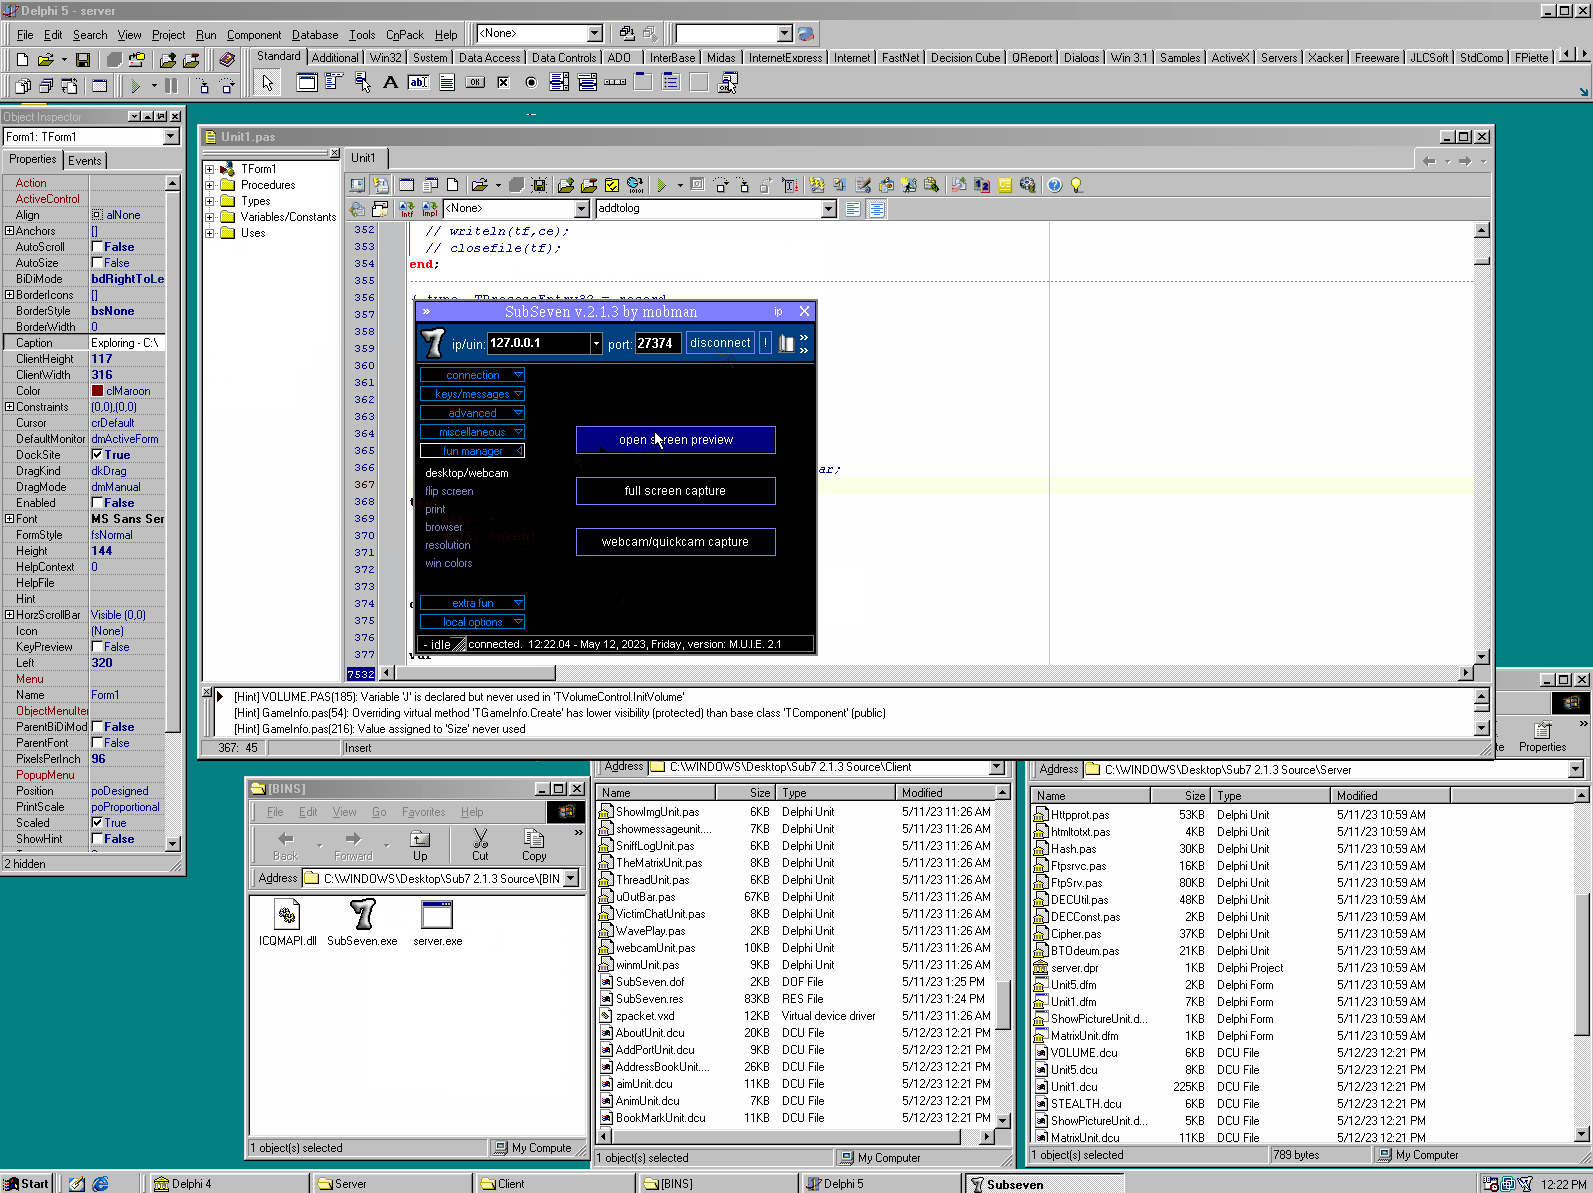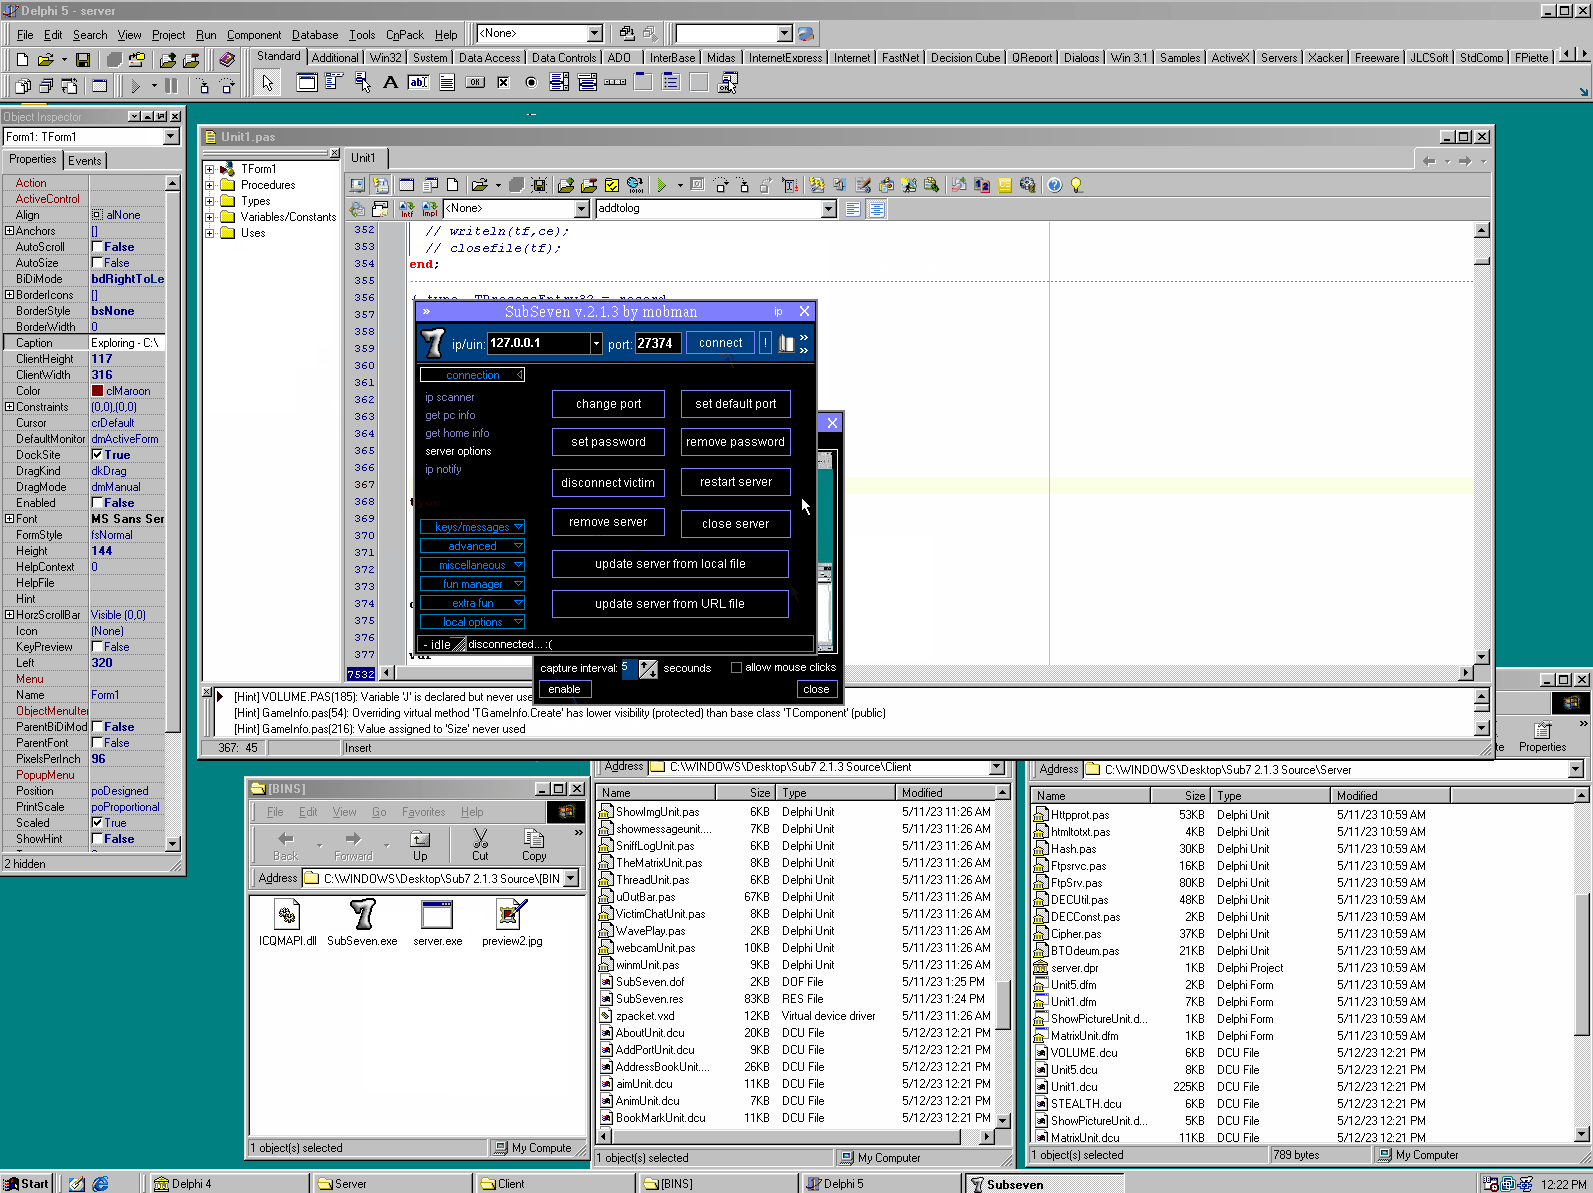
 user696/mrrat
:mouse: هذا حصان طروادة للوصول عن بُعد (RAT) مكتوب بلغة Python 2.x ويعمل عبر منصات متعددة
 catatonicprime/tospovirus
دودة تصيب WiFi Pineapple.
 ianxtianxt/teamview
يُولّد حمولات تحتوي على معرف TeamViewer وكلمة المرور للوصول عن بُعد إلى الأجهزة المستهدفة. يجمع بين توليد الملفات التنفيذية وبرامج التحكم عن بُعد…
 tam-k592/cve-2025-55752
يكتشف ويستغل ثغرة اجتياز الدليل CVE-2025-55752 في Apache Tomcat عبر Rewrite Valve، مما يتيح رفع ملفات JSP عبر PUT وتنفيذ الأكواد عن بُعد.
 shadowopcode/desckvb-rat
تحليل كامل لحصان طروادة للوصول عن بُعد غير موثق من قبل مرتبط بـ Pjoao1578 toolchain
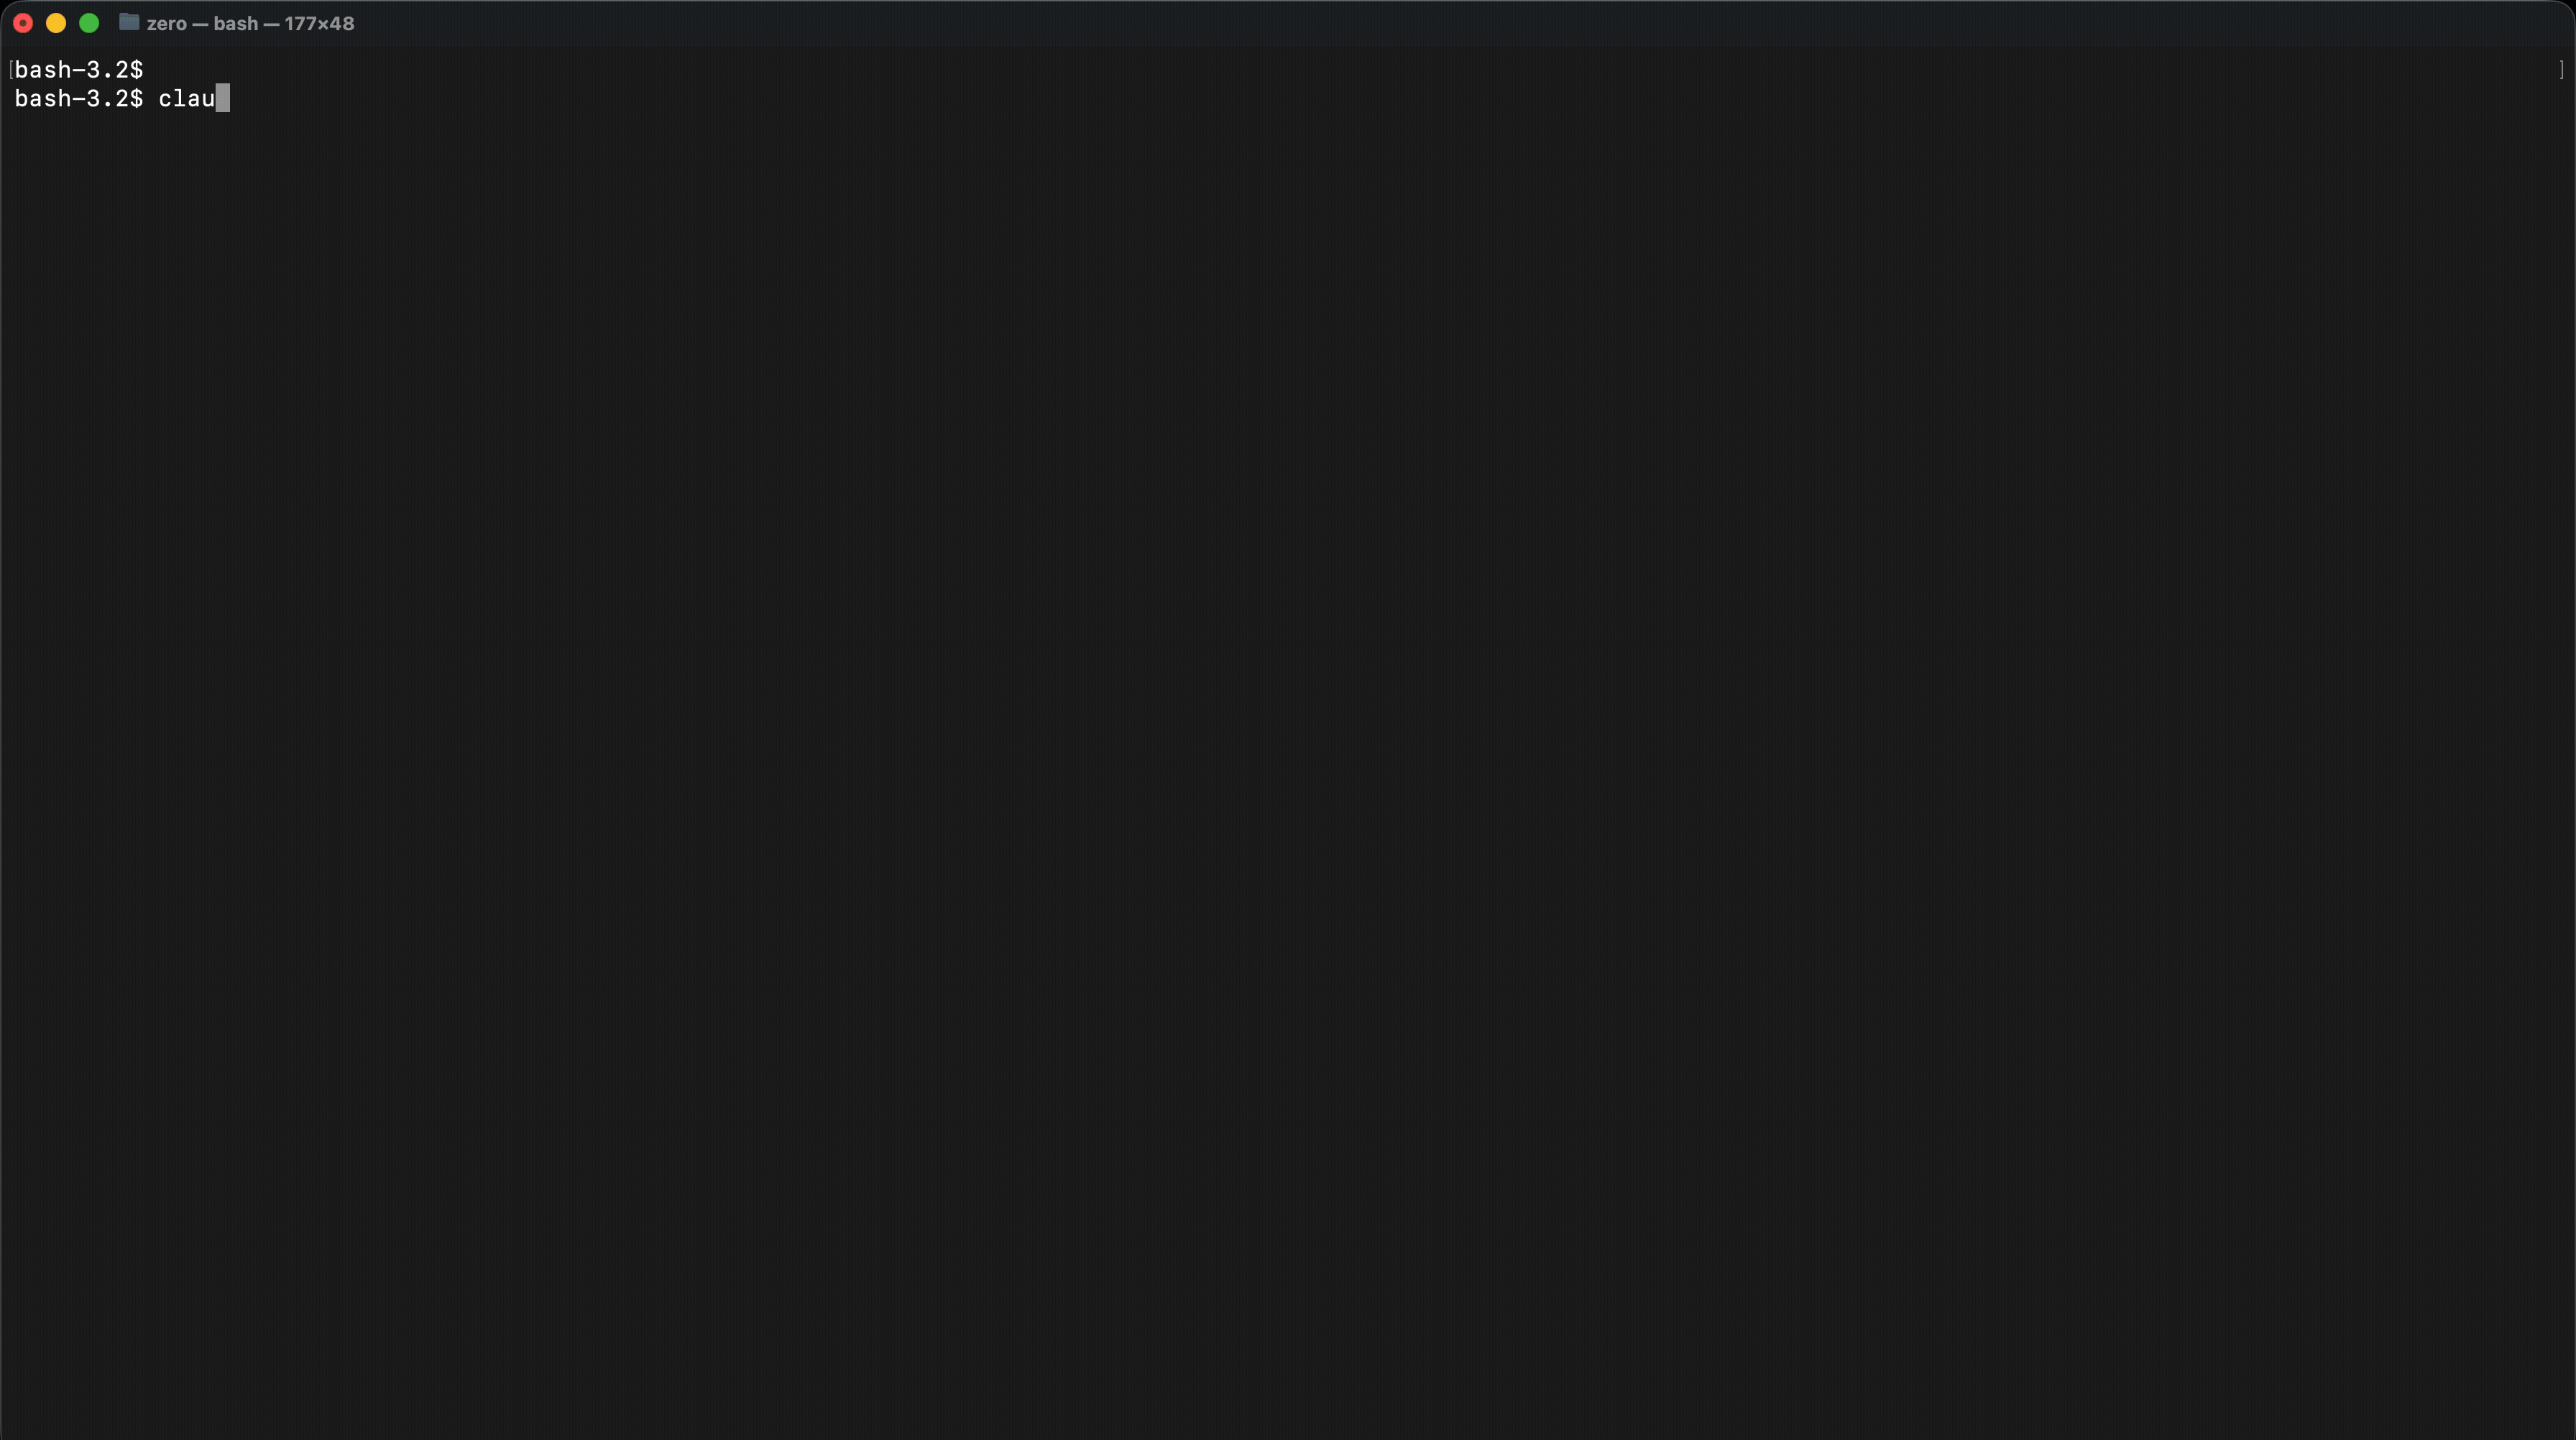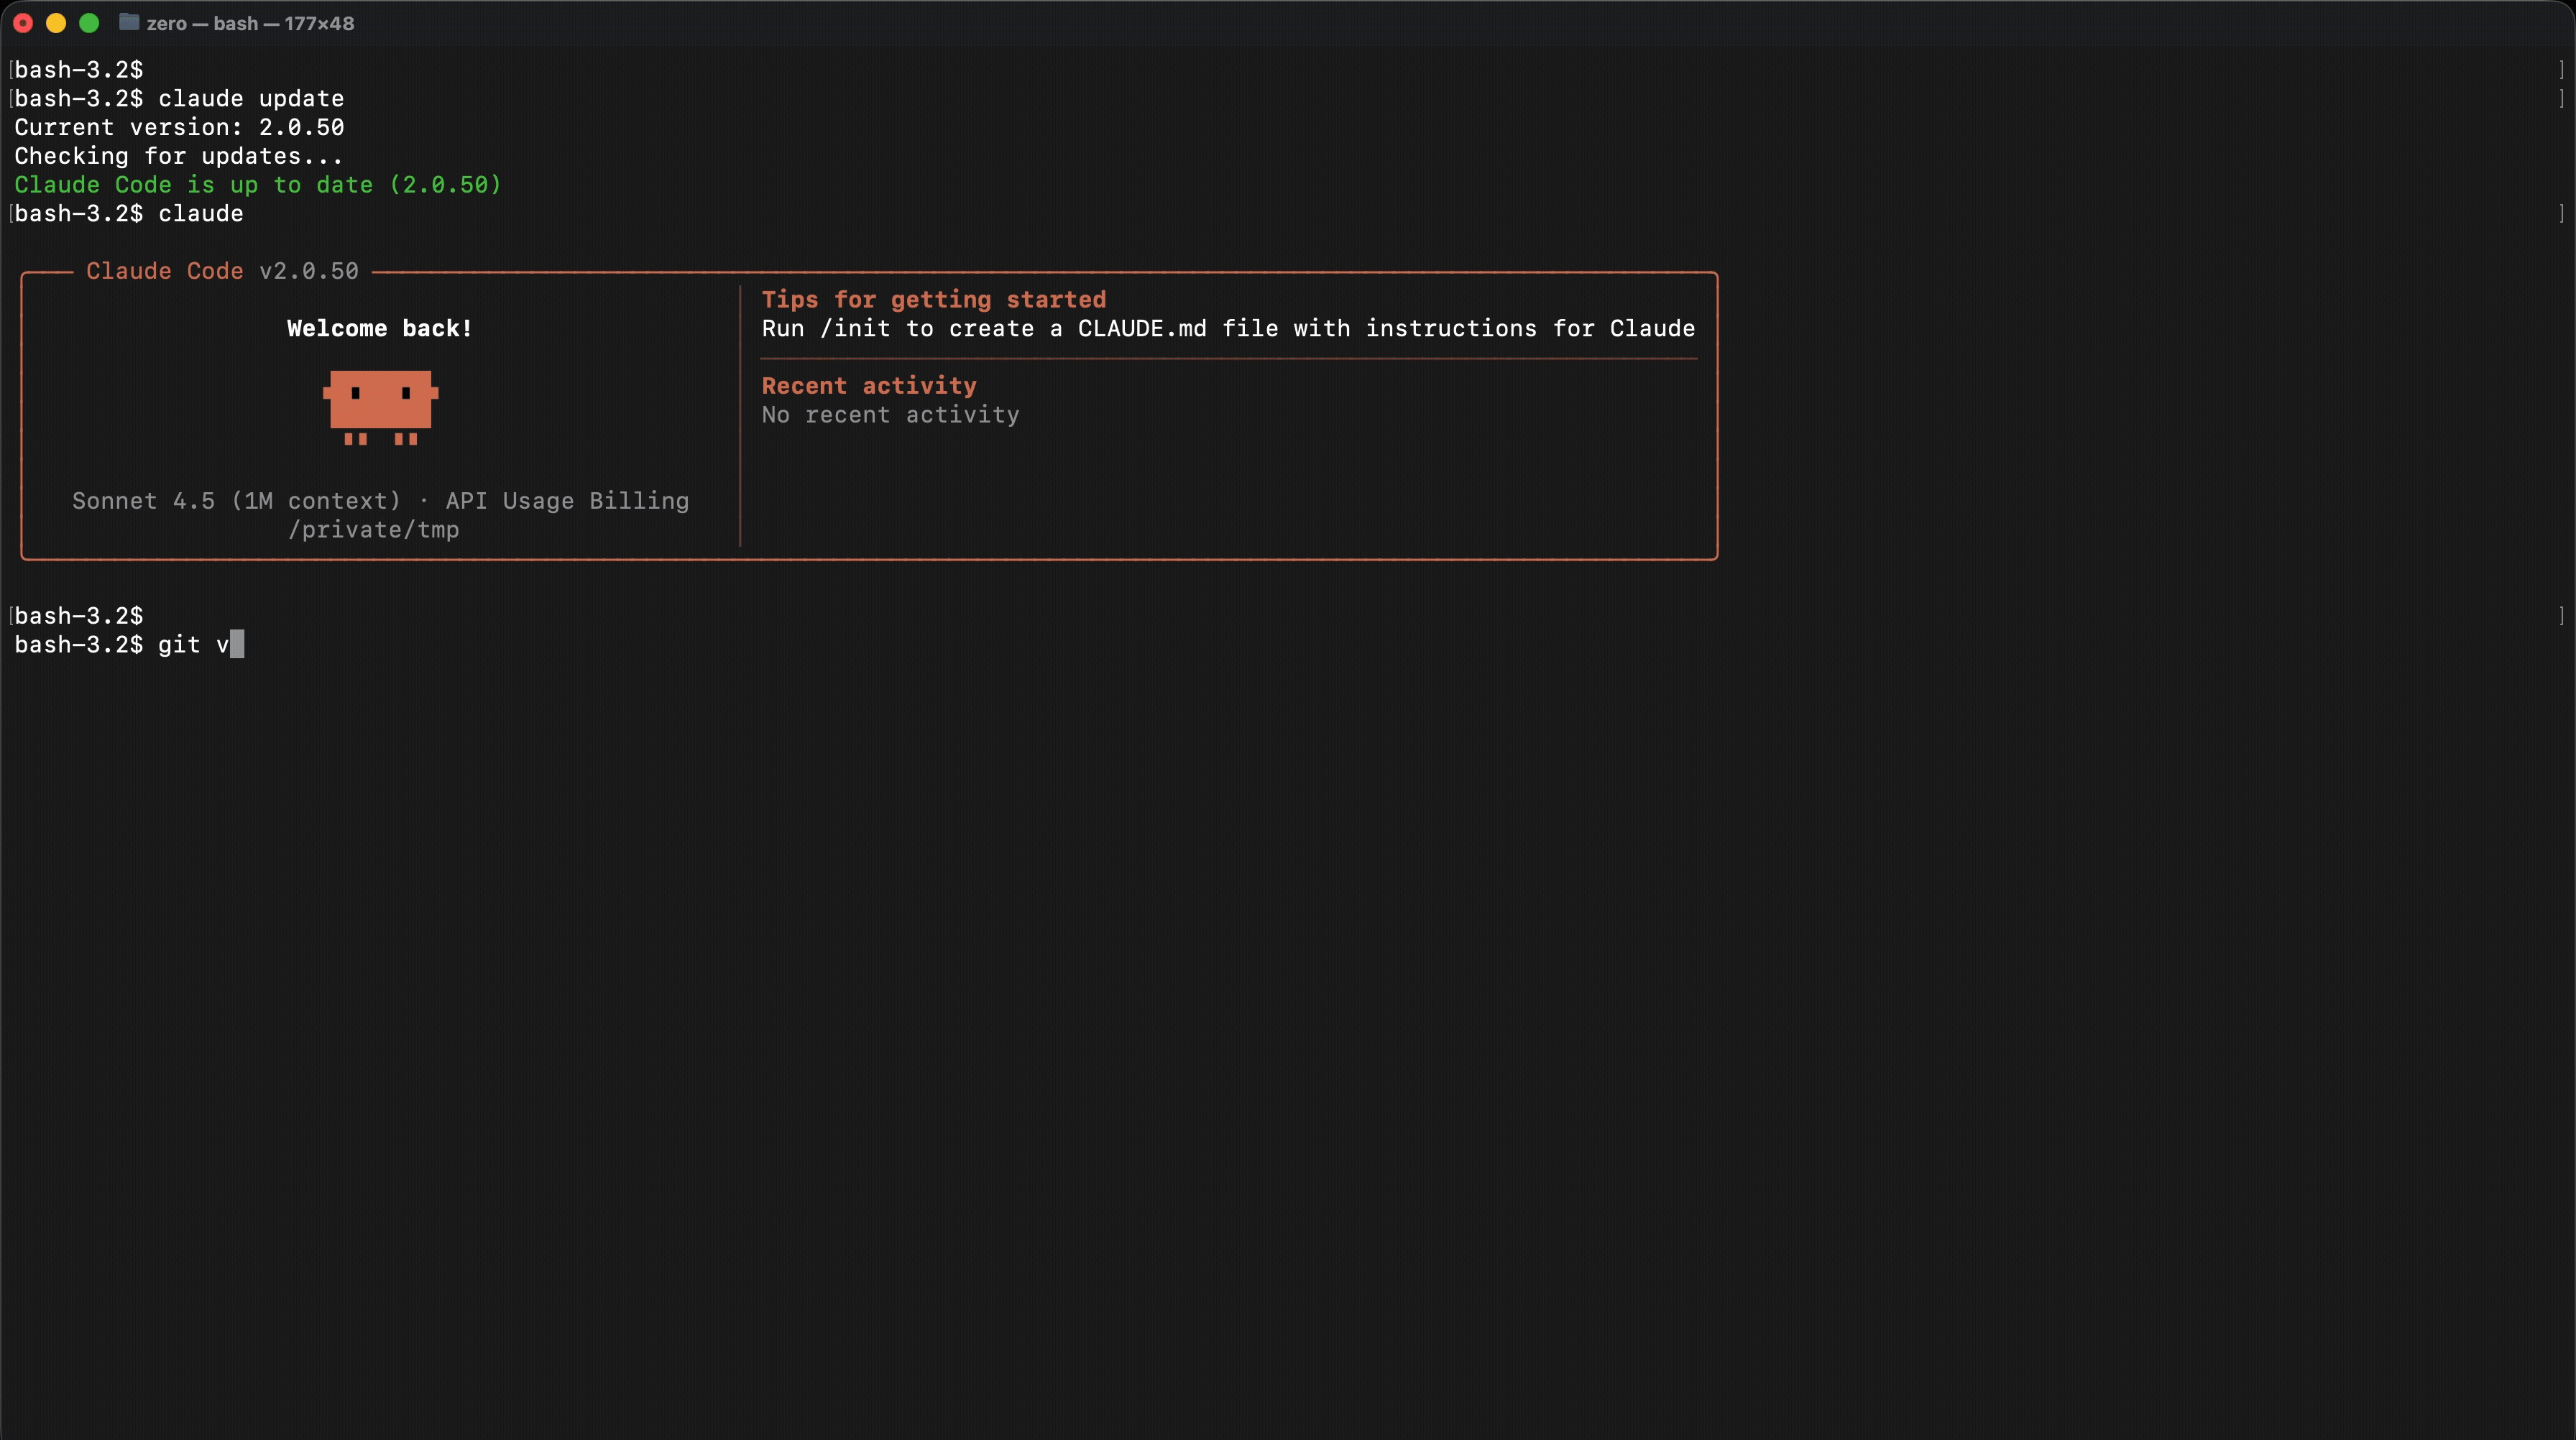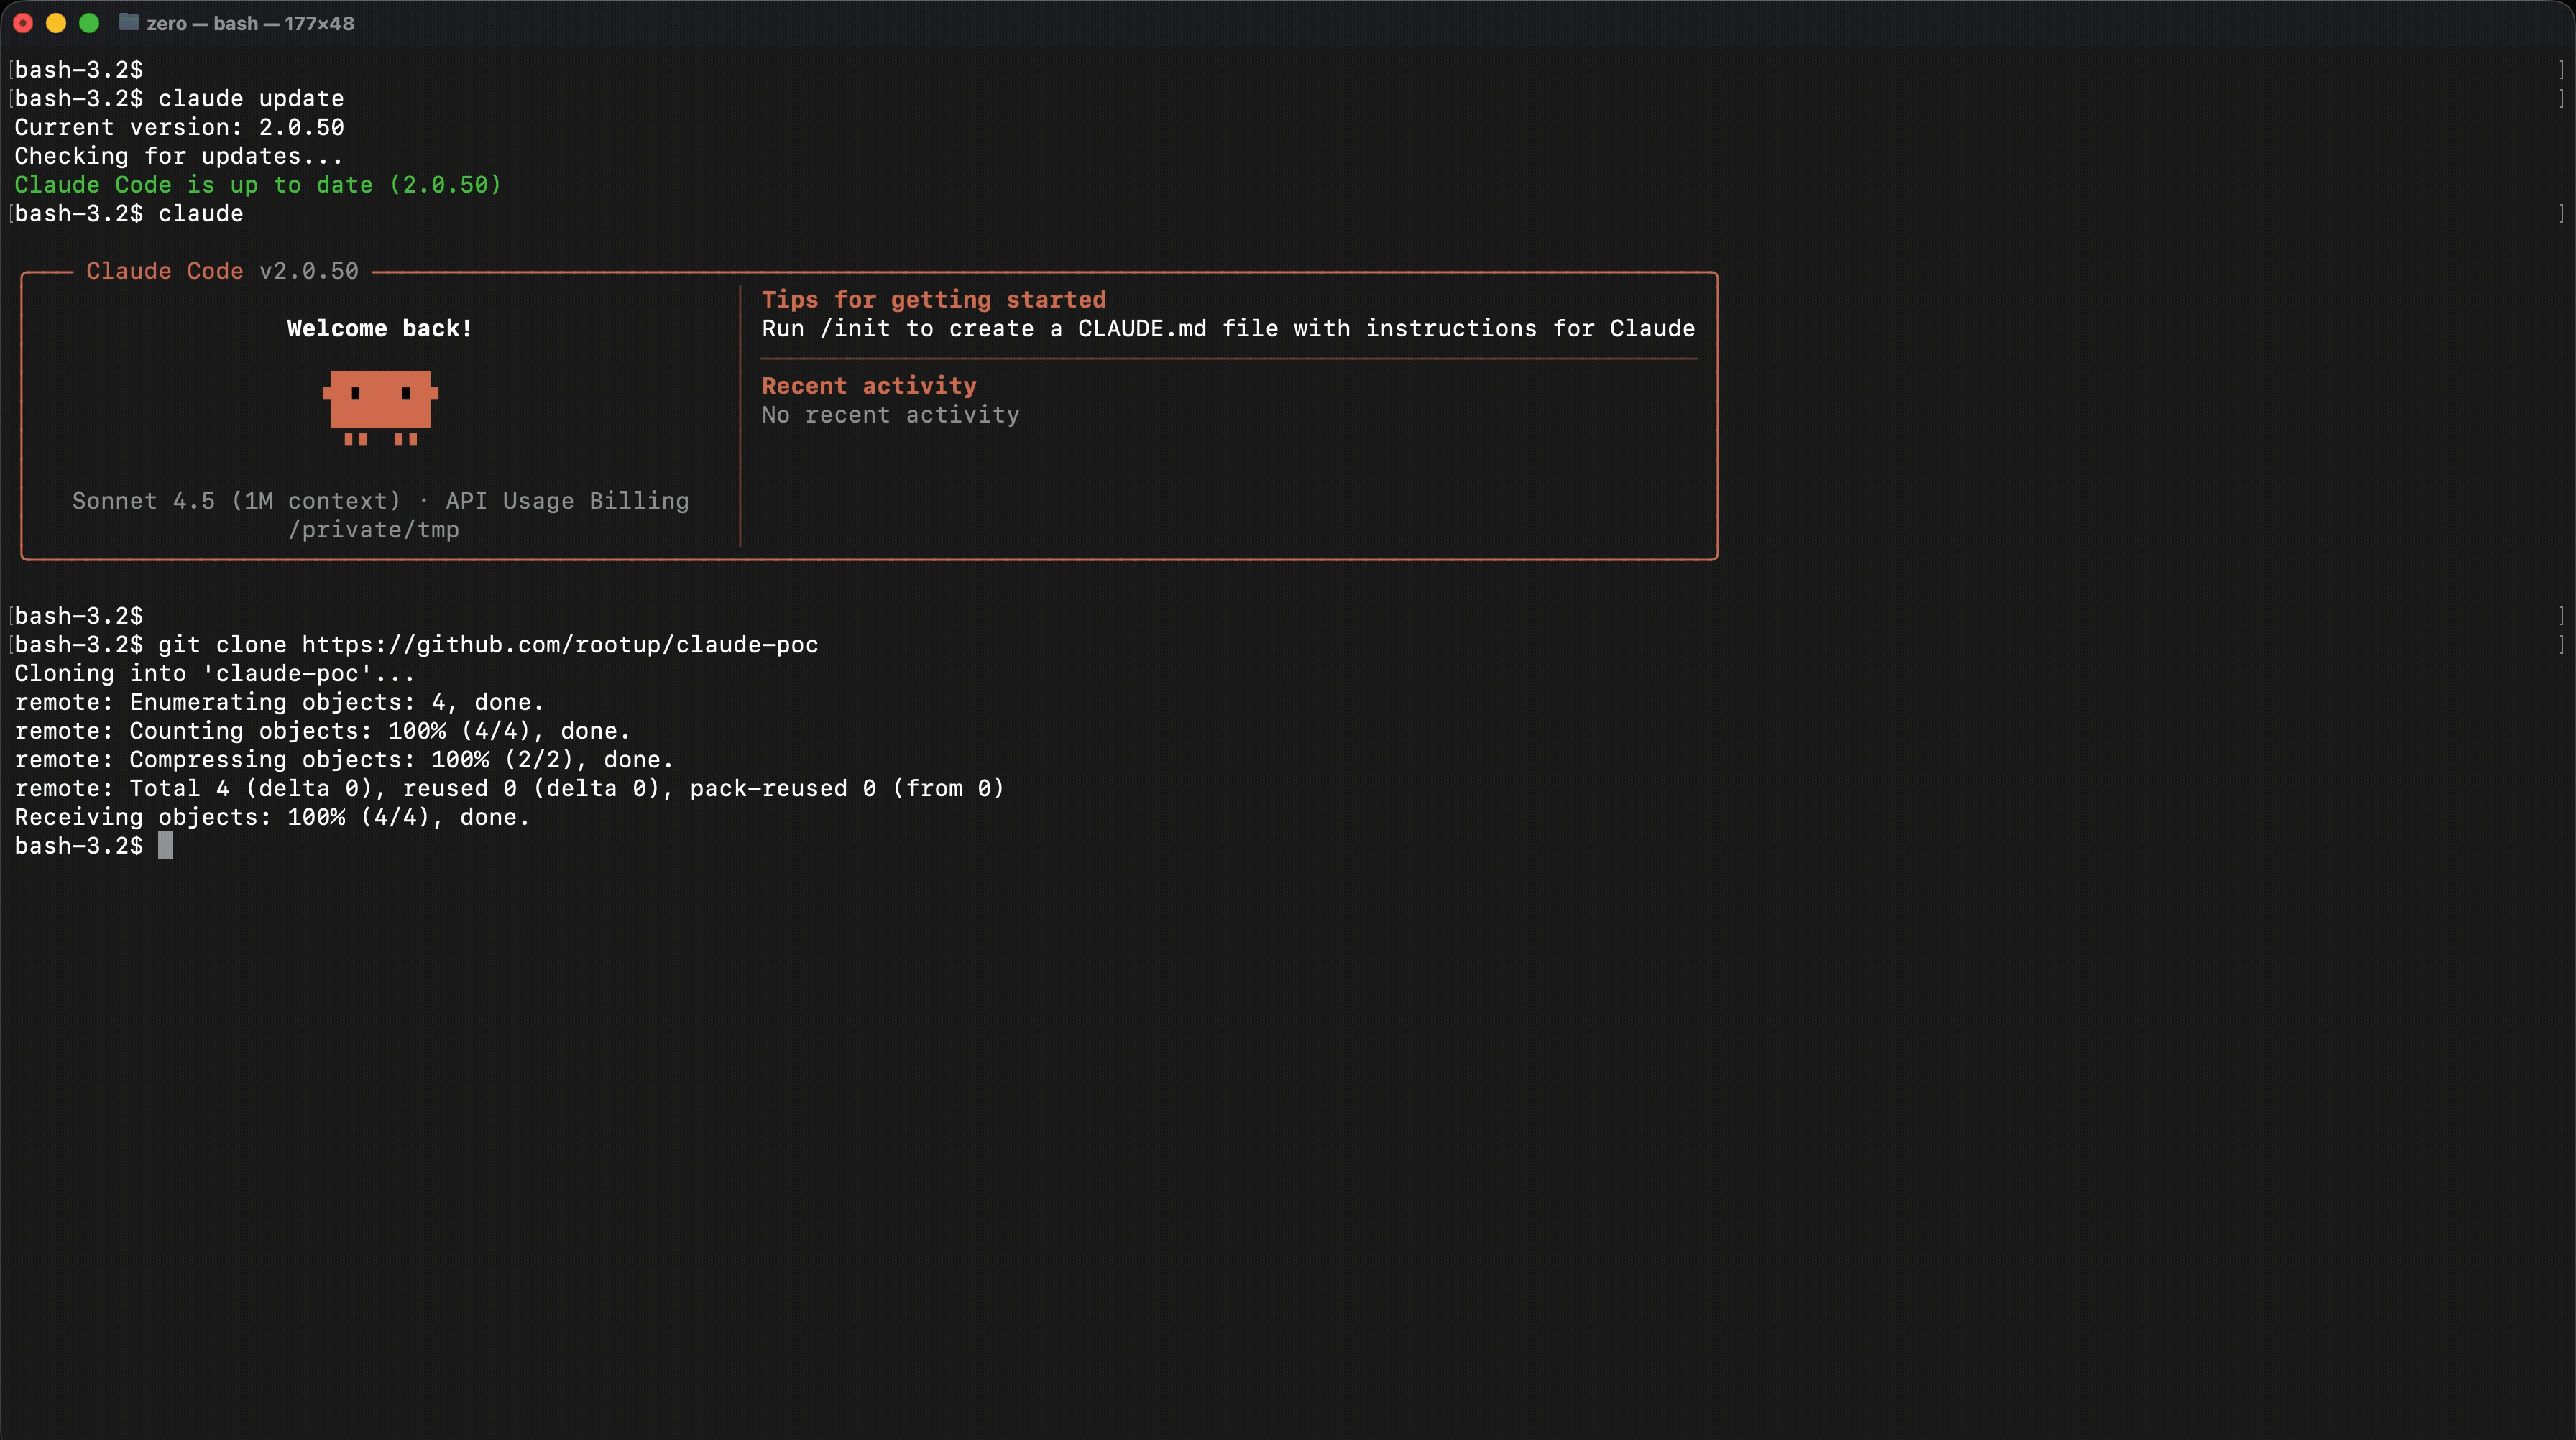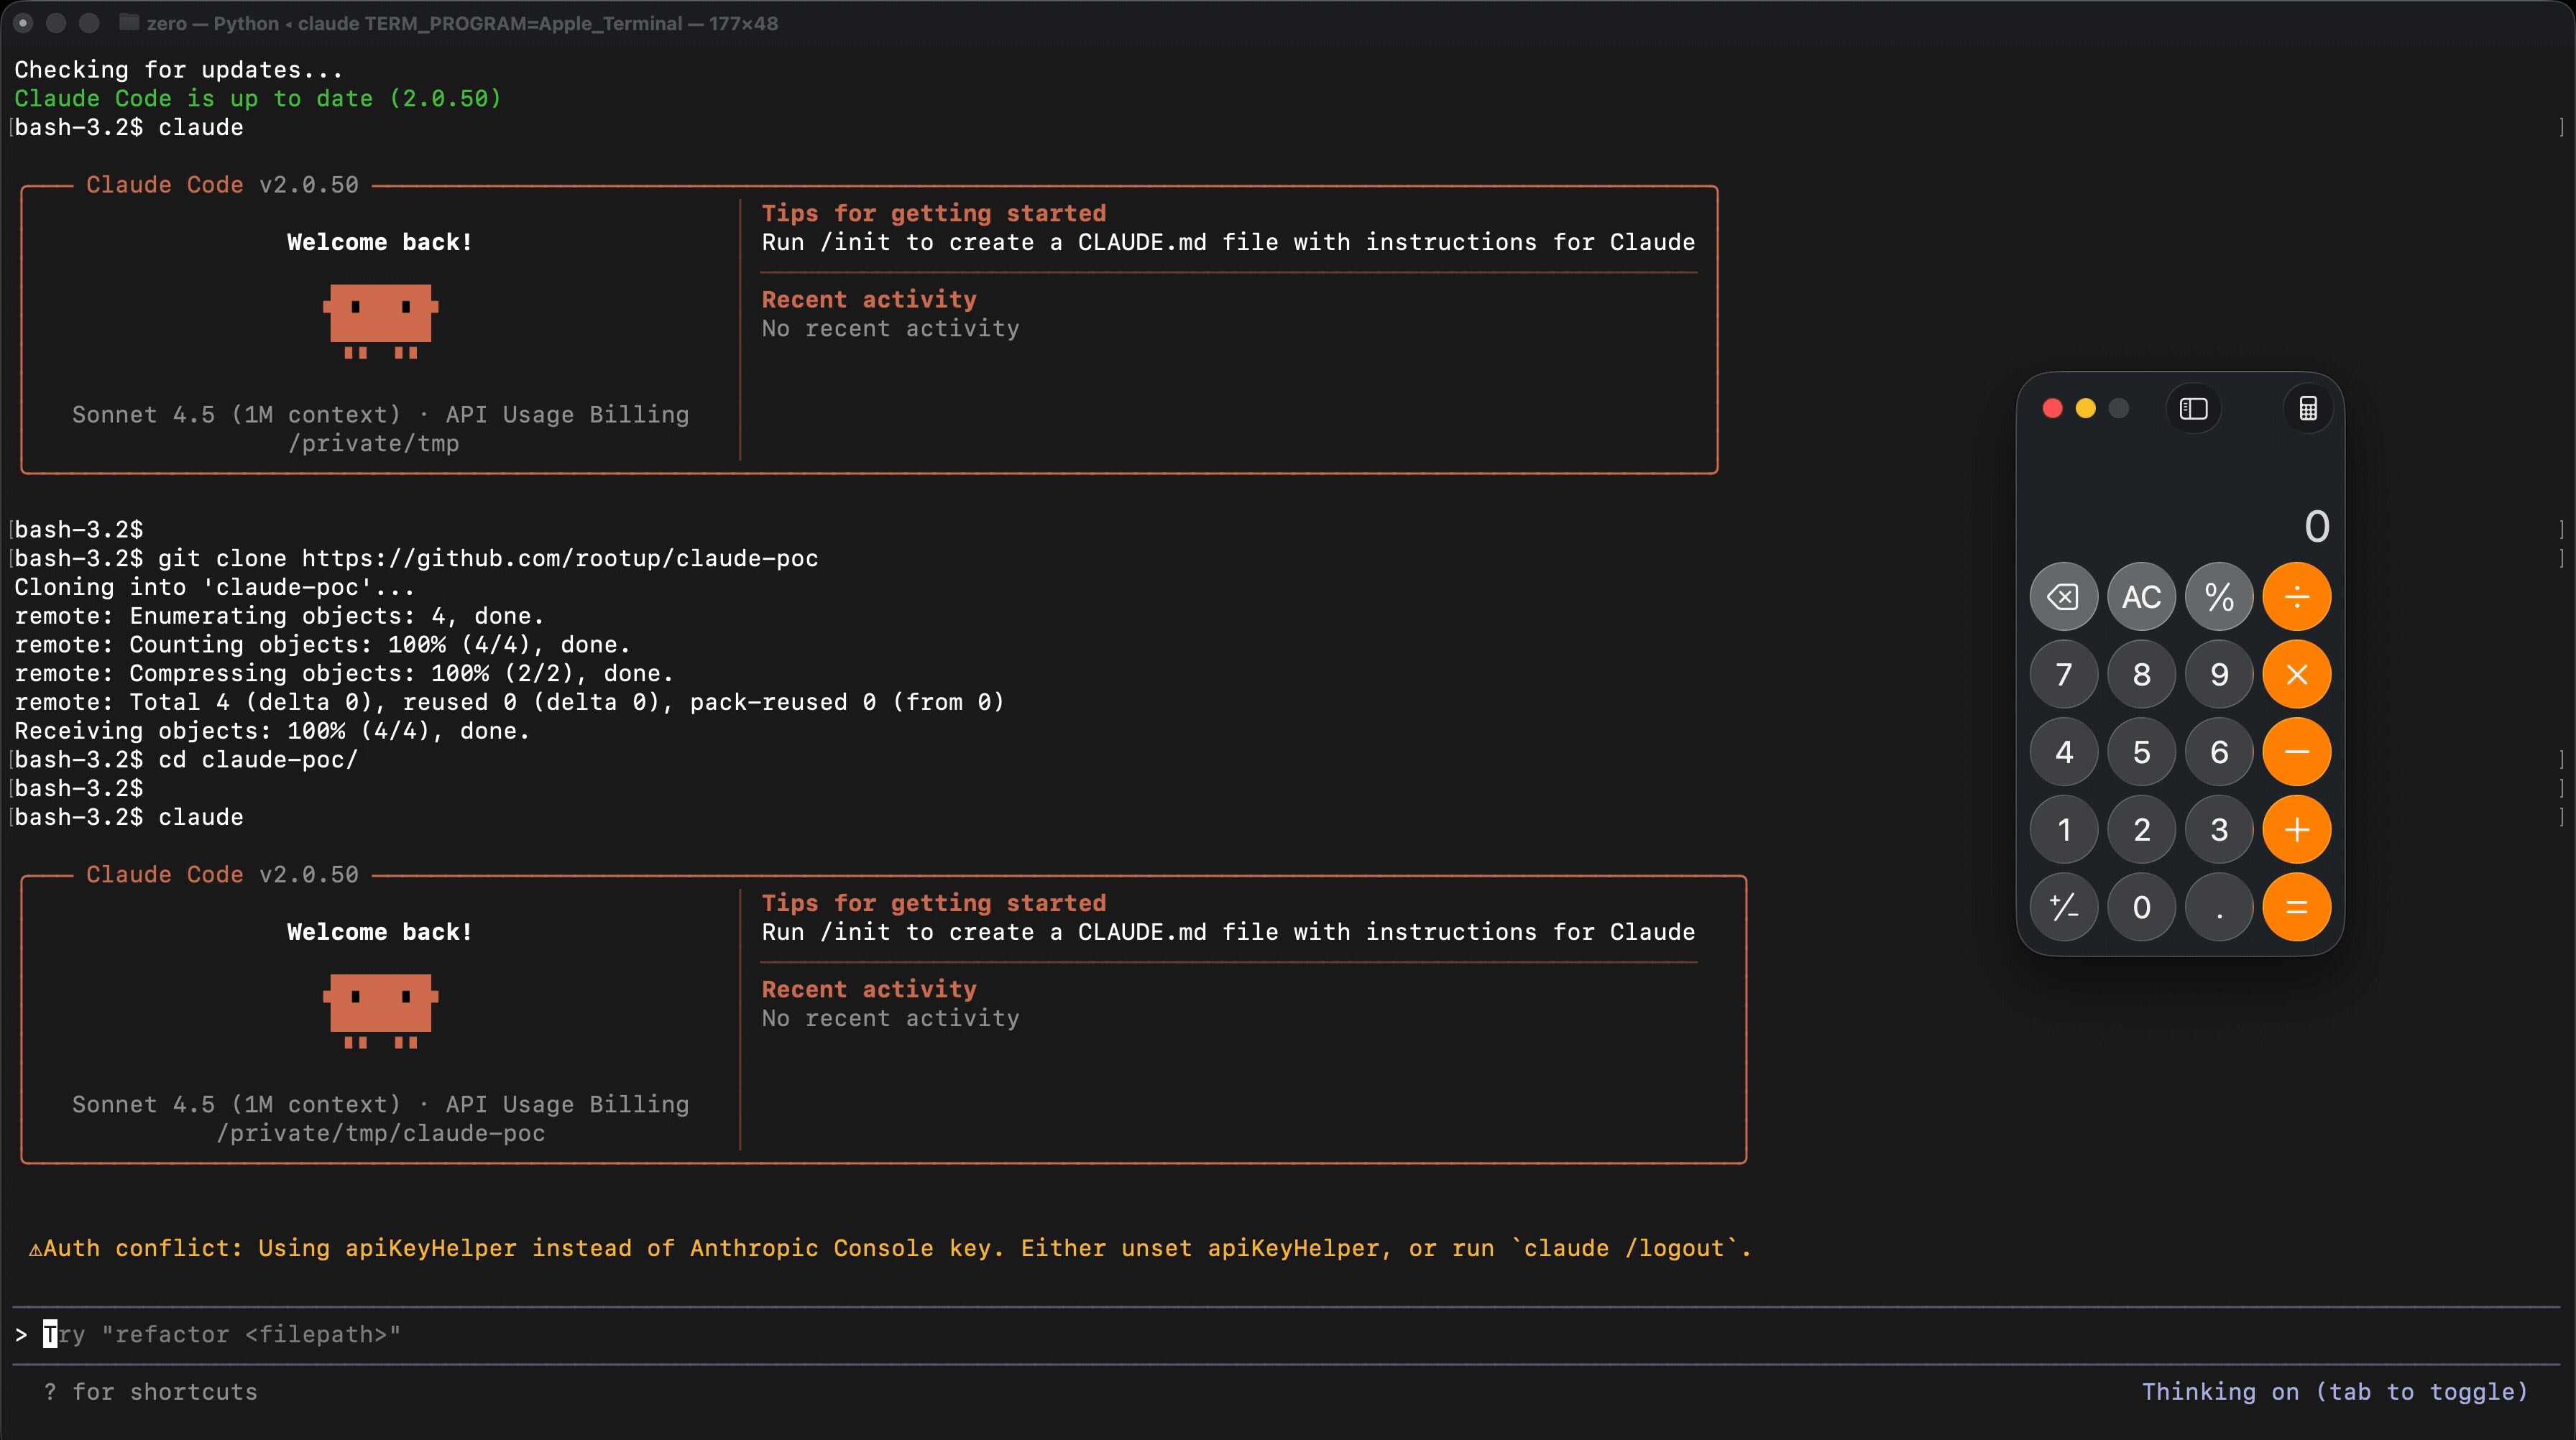 rootup/claude-poc
Claude Code - تنفيذ الأكواد عن بُعد
 ysrc/pil-rce-by-ghostbutt
استغلال ثغرة تنفيذ الأوامر في وحدة Python PIL
 revoltsecurities/cve-2023-22527
أداة استغلال لثغرة CVE-2023-22527 تستهدف خوادم Confluence، مما يتيح تنفيذ الأوامر عن بُعد مع دعم لأهداف متعددة، والتزامن، وتكامل الوكيل.
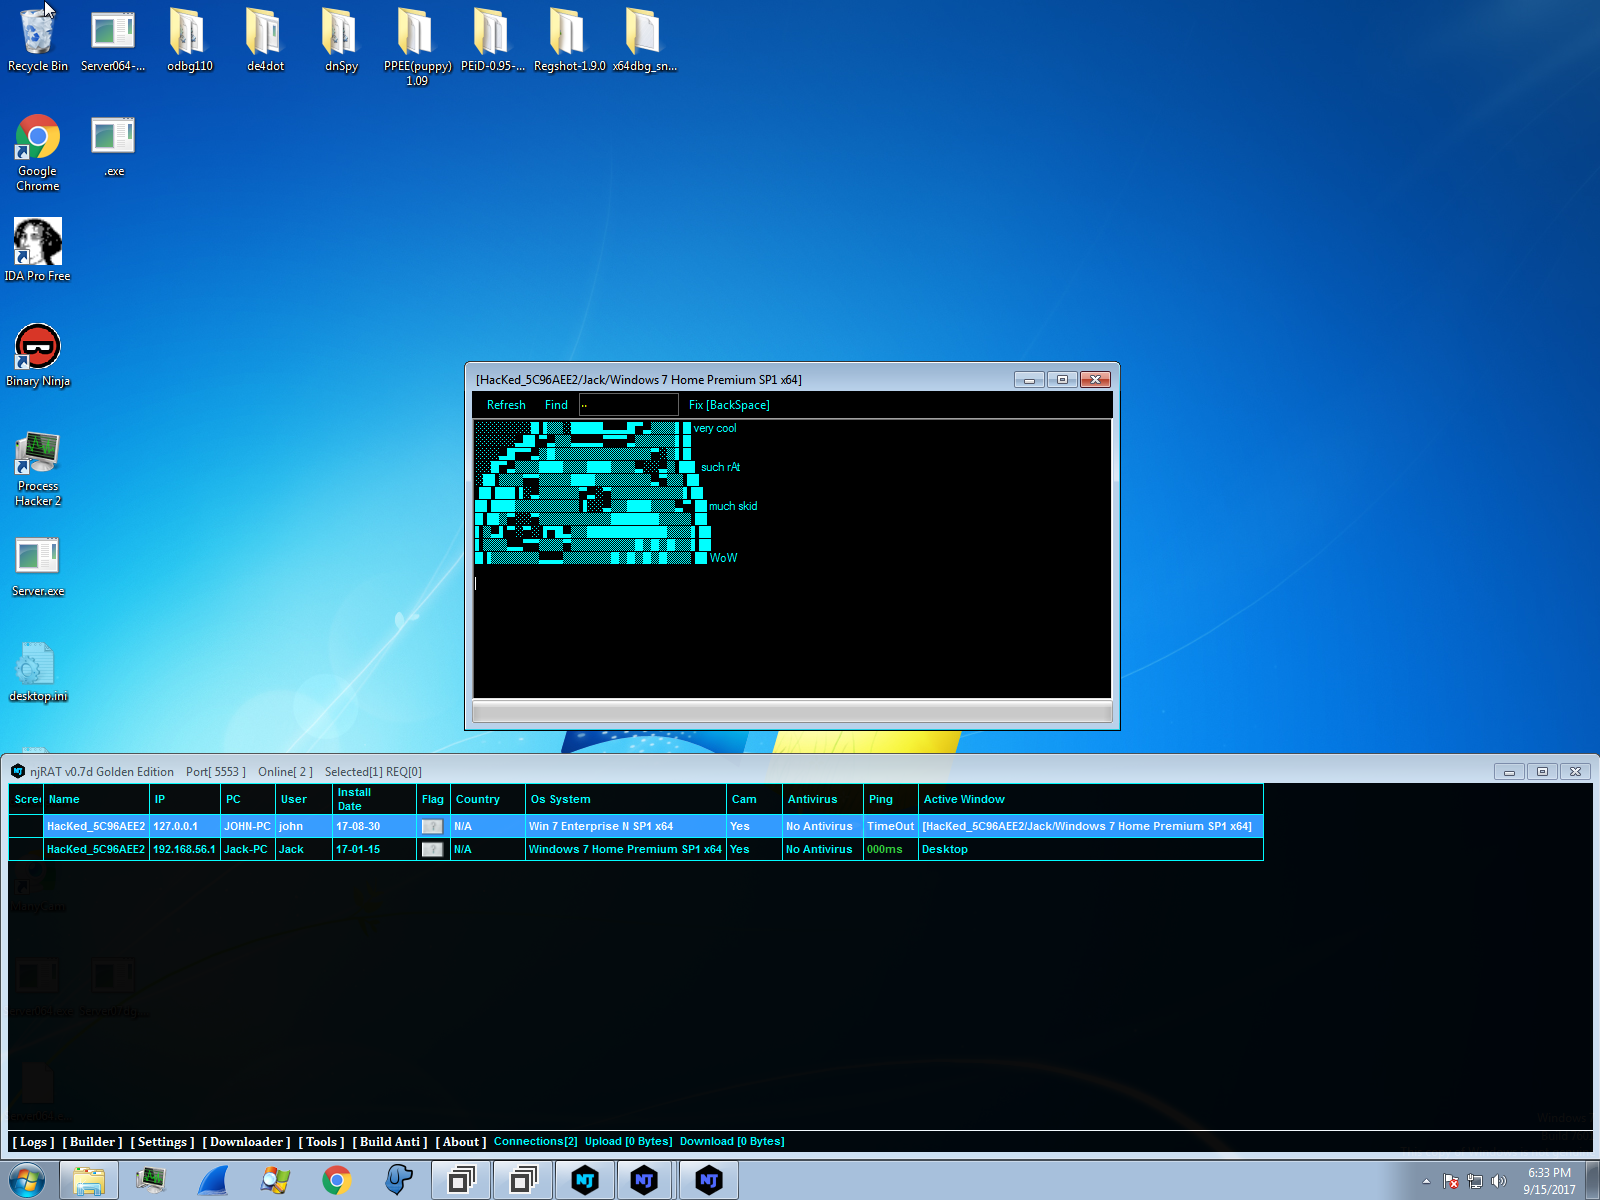 seep1959/njutils
برنامج عميل ودردشة لـ njrat 0.6.4 و 0.7d و 0.7d golden edition.
 woodenklaas/cve-2021-44521
إثبات مفهوم آلي لاستغلال ثغرة CVE-2021-44521، مما يتيح تنفيذ التعليمات البرمجية عن بُعد على Apache Cassandra عبر الدوال المعرّفة من قبل المستخدم.…
 deadexpl0it/cve-2026-78006-poc
POC لـ CVE-2026-78006 The Events Calendar <= 6.17.4 - حقن كائنات PHP غير المصادق عليه إلى تنفيذ التعليمات البرمجية عن بُعد
 x3r0day/fud-c2-framework
إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
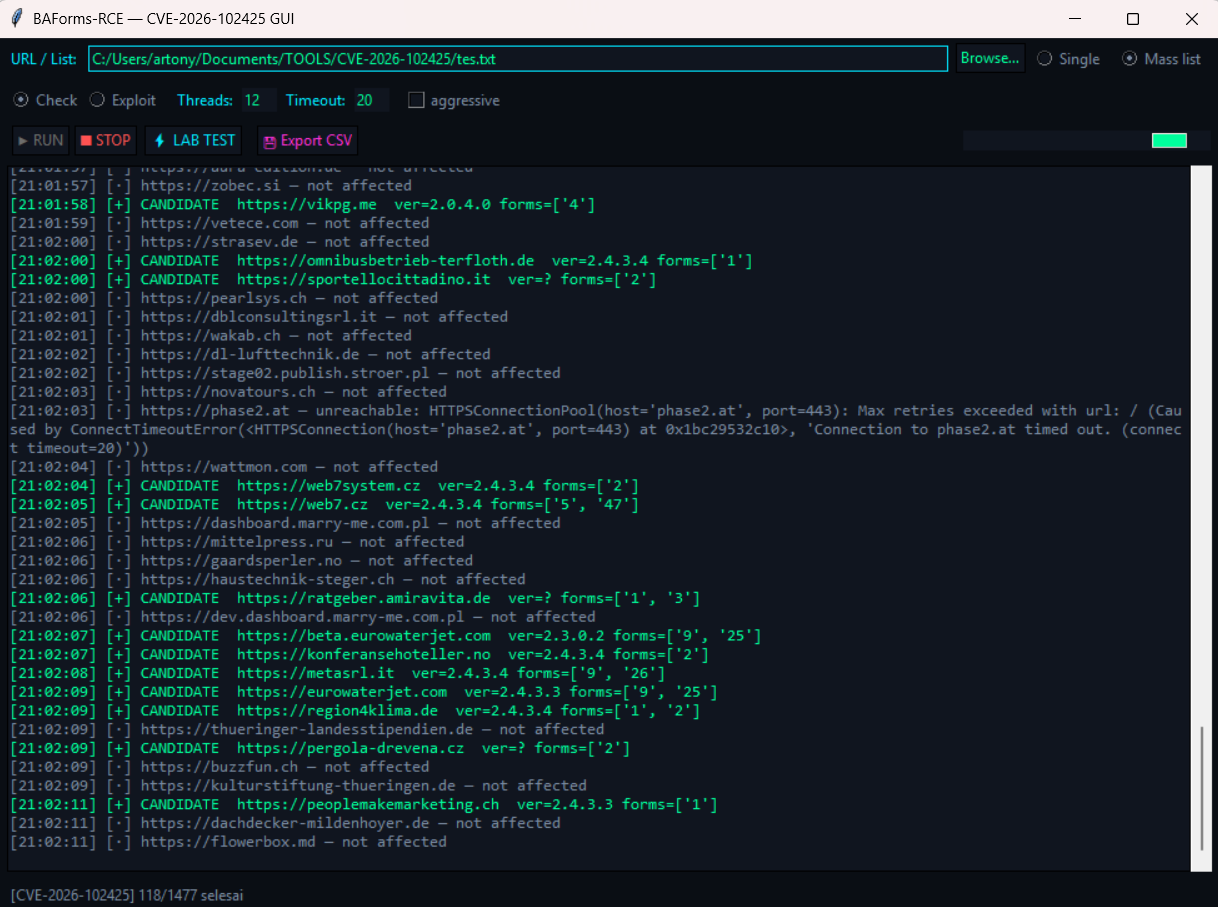 tonydelouvre/cve-2026-102425
ماسح ضوئي بواجهة رسومية واستغلال لـ CVE-2026-102425، وهو RCE غير مُصادَق عليه في Balbooa Forms (com_baforms) عبر حقن PHP shortcode، مع المسح الضوئي…
 infiniteloopers/cve-2019-2107
إثبات مفهوم لاستغلال CVE-2019-2107، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر فيديو HEVC مُصمم خصيصًا على إطار عمل الوسائط في أندرويد. يتضمن تحليل…
 retrobyte/shadowtech-rat
مثال على أداة إدارة عن بُعد.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
إثبات مفهوم بلغة Python للثغرة CVE-2026-44011 في Craft CMS، يستغل تنفيذ التعليمات البرمجية عن بُعد بعد المصادقة مع تنفيذ الأوامر وحمولات reverse…









