 #3
أطر تحليل RAT وتوقيعات الكشف والتحليل السلوكي والبحث.
موصى به من Kitploit

 rapid7/metasploit-framework
إطار عمل استغلال مفتوح المصدر مع نظام معياري للحمولات والمشفرات والمساعدات لاختبار الاختراق، والتحقق من الثغرات الأمنية، والبحث الأمني عبر الشبكات…
 fortra/impacket
مكتبة بايثون للتعامل مع بروتوكولات الشبكة منخفضة المستوى، تتضمن تطبيقات لـ SMB وMSRPC وKerberos وWMI مع أدوات لهجمات المصادقة، وهجمات pass-the-hash،…
 bishopfox/sliver
إطار محاكاة الخصوم
 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.
 sshuttle/sshuttle
خادم وكيل شفاف يعمل كبديل بسيط لشبكة VPN. يقوم بالتوجيه عبر SSH. لا يتطلب صلاحيات المدير. يعمل مع لينكس وماك أو إس. يدعم نفق DNS.
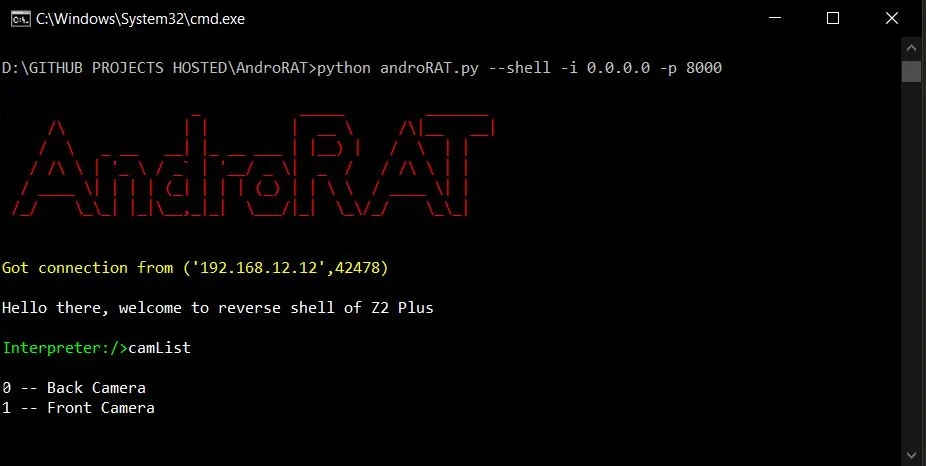 karma9874/androrat
أداة بسيطة لإدارة أندرويد عن بُعد باستخدام sockets. تستخدم Java على جانب العميل وPython على جانب الخادم
 tennc/webshell
هذا مشروع ويب شيل مفتوح المصدر
 ne0nd0g/merlin
ميرلين هو خادم وعميل تحكم وأوامر (Command & Control) عبر الأنظمة المختلفة لمرحلة ما بعد الاستغلال باستخدام HTTP/2، مكتوب بلغة Go.
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
 bc-security/empire
Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
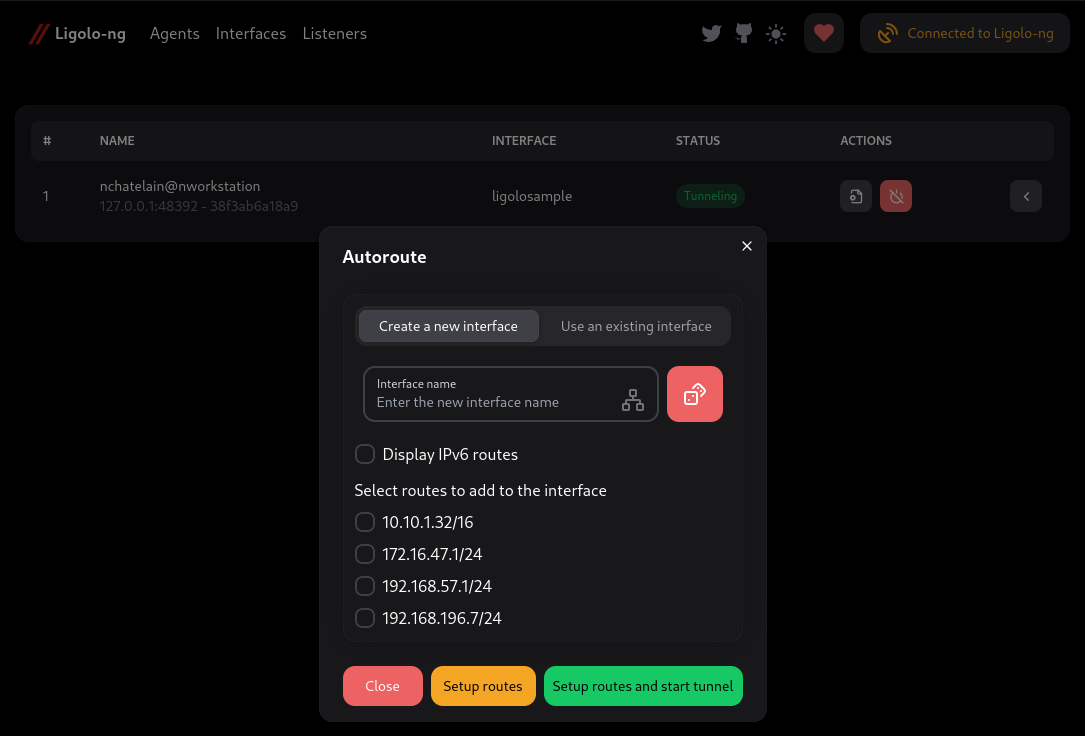 nicocha30/ligolo-ng
أداة متقدمة، لكنها بسيطة، للأنفاق/المحورية تستخدم واجهة TUN.
 adaptix-framework/adaptixc2
AdaptixC2 هي مجموعة أدوات معيارية للغاية ومتقدمة للفريق الأحمر
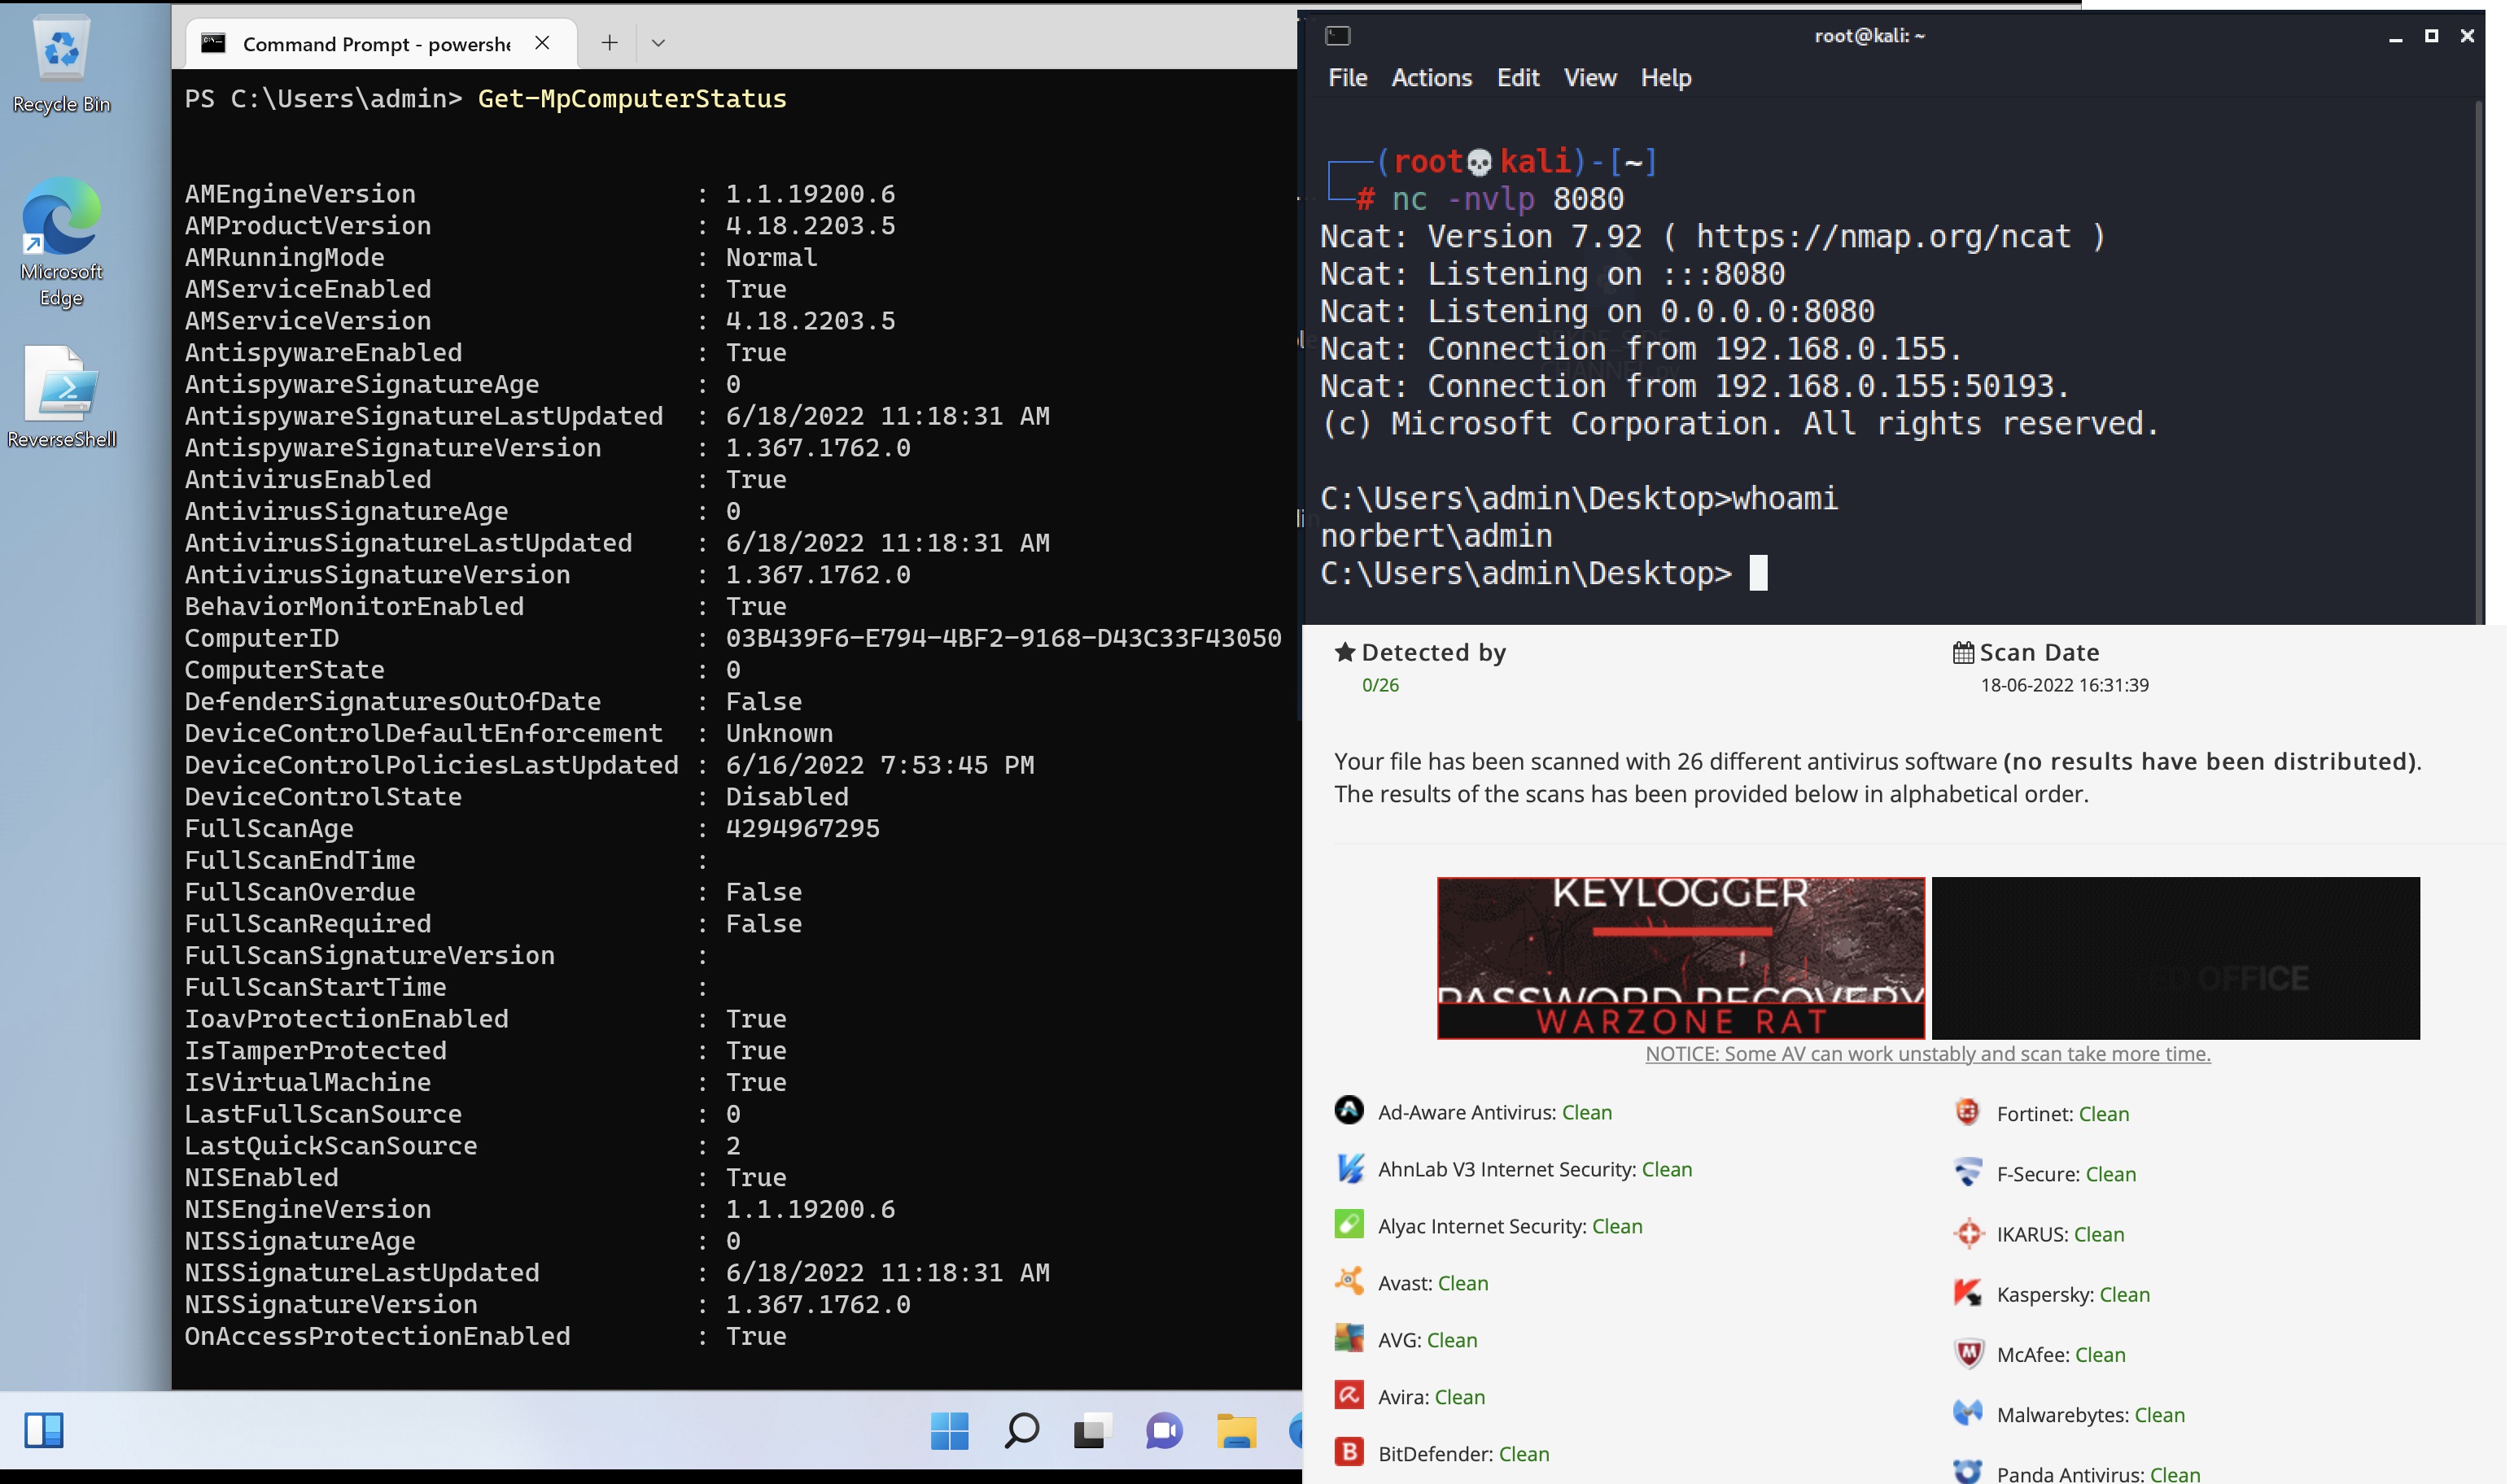 tihanyin/pssw100avb
قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).
 marten4n6/evilosx
RAT خبيثة (أداة إدارة عن بعد) لنظام macOS / OS X.
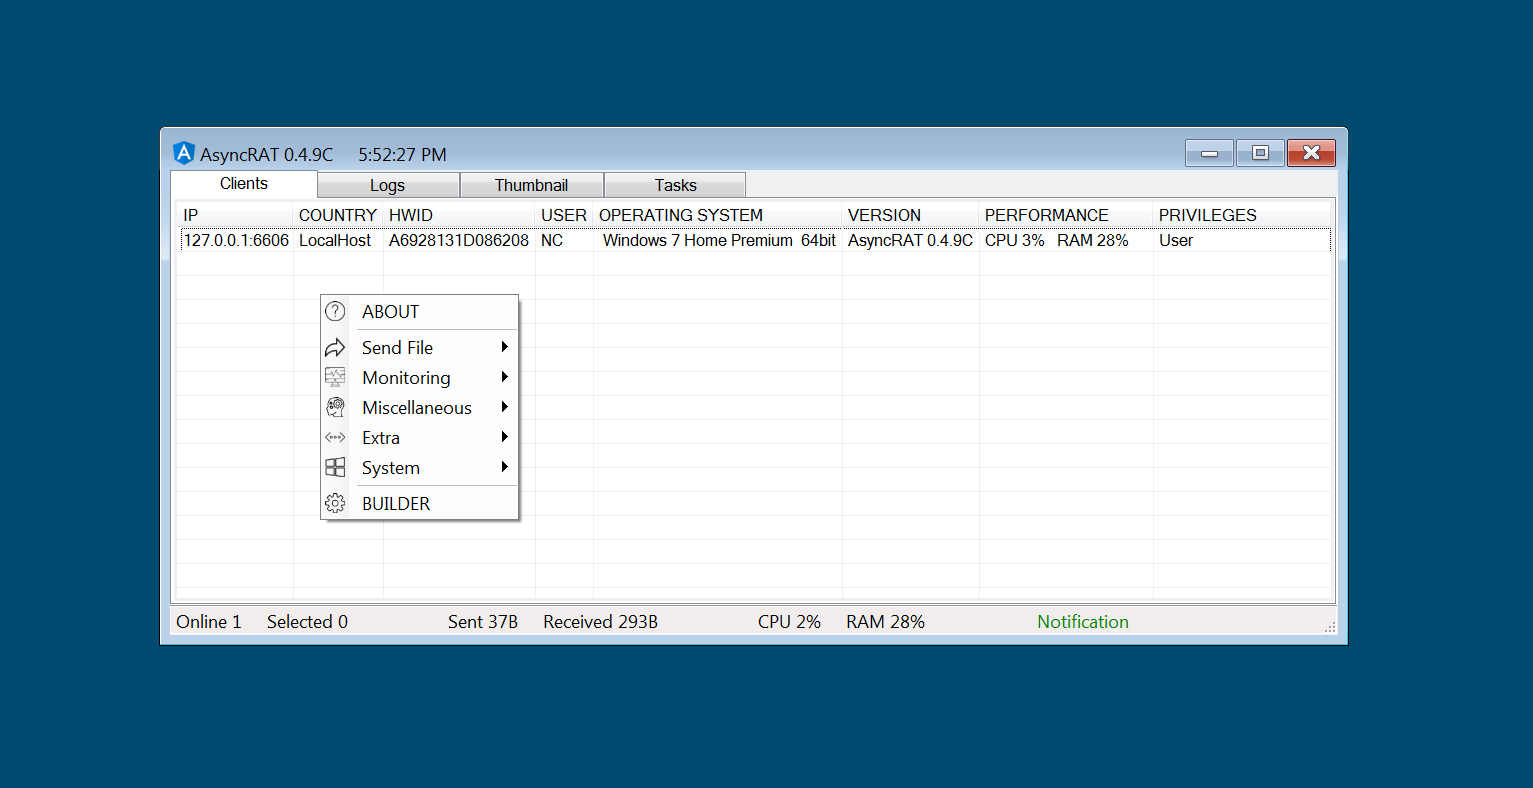 nyan-x-cat/asyncrat-c-sharp
أداة إدارة عن بُعد مفتوحة المصدر لنظام ويندوز بلغة C# (RAT)
jm33-m0/emp3r0rLinux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…