
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-102425 — ماسح ضوئي بواجهة رسومية واستغلال لـ CVE-2026-102425، وهو RCE غير مُصادَق عليه في Balbooa Forms (com_baforms) عبر حقن PHP shortcode، مع المسح الضوئي الجماعي ورفع shell. | Kitploit
أدوات/GitHubGitHub/tonydelouvre/cve-2026-102425
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبما بعد الاستغلالأمن الويباختبار الاختراقالأدوات والمكوناتتطوير الحمولات
حصان طروادة للوصول عن بعد
GitHubtonydelouvre/cve-2026-102425

CVE-2026-102425

ماسح ضوئي بواجهة رسومية واستغلال لـ CVE-2026-102425، وهو RCE غير مُصادَق عليه في Balbooa Forms (com_baforms) عبر حقن PHP shortcode، مع المسح الضوئي الجماعي ورفع shell.

عرض المستودع
36منذ شهر واحدلم تتم المراجعة بعد
مشاركة

🖥️ BAForms-RCE — CVE-2026-102425 GUI

ماسح/مستغل GUI بأسلوب النيون الداكن لـ CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: تنفيذ كود عن بُعد (RCE) بدون مصادقة عبر حقن field shortcode في إجراء PHP-after-submission (eval()).

تنفيذ GUI مستقل (standalone) — أُعيدت كتابته من الصفر بناءً على الآلية المنشورة في الاستشارة الرسمية. ليس غلافًا لواجهة CLI تابعة لطرف آخر.

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
المكوّنcom_baforms (Balbooa Forms)
المتأثر1.0.0 – 2.4.3.3 (الإصلاح ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ الميزات

  • رابط واحد و قائمة جماعية (ملف .txt، رابط واحد لكل سطر)
  • Check — كشف com_baforms، الإصدار من manifest، النماذج العامة (loadAjaxForm / embed)، المرشحات القابلة للاستغلال
  • Exploit — كسر field shortcode (" ;echo MARKER;//)، التحقق من marker، خيار إسقاط uploader (up.php) + التحقق من الظهور على الويب (shell_url)
  • LAB TEST — خادم وهمي محلي يحاكي eval() الخاص بـ shortcode، آمن 100% لاختبار payload
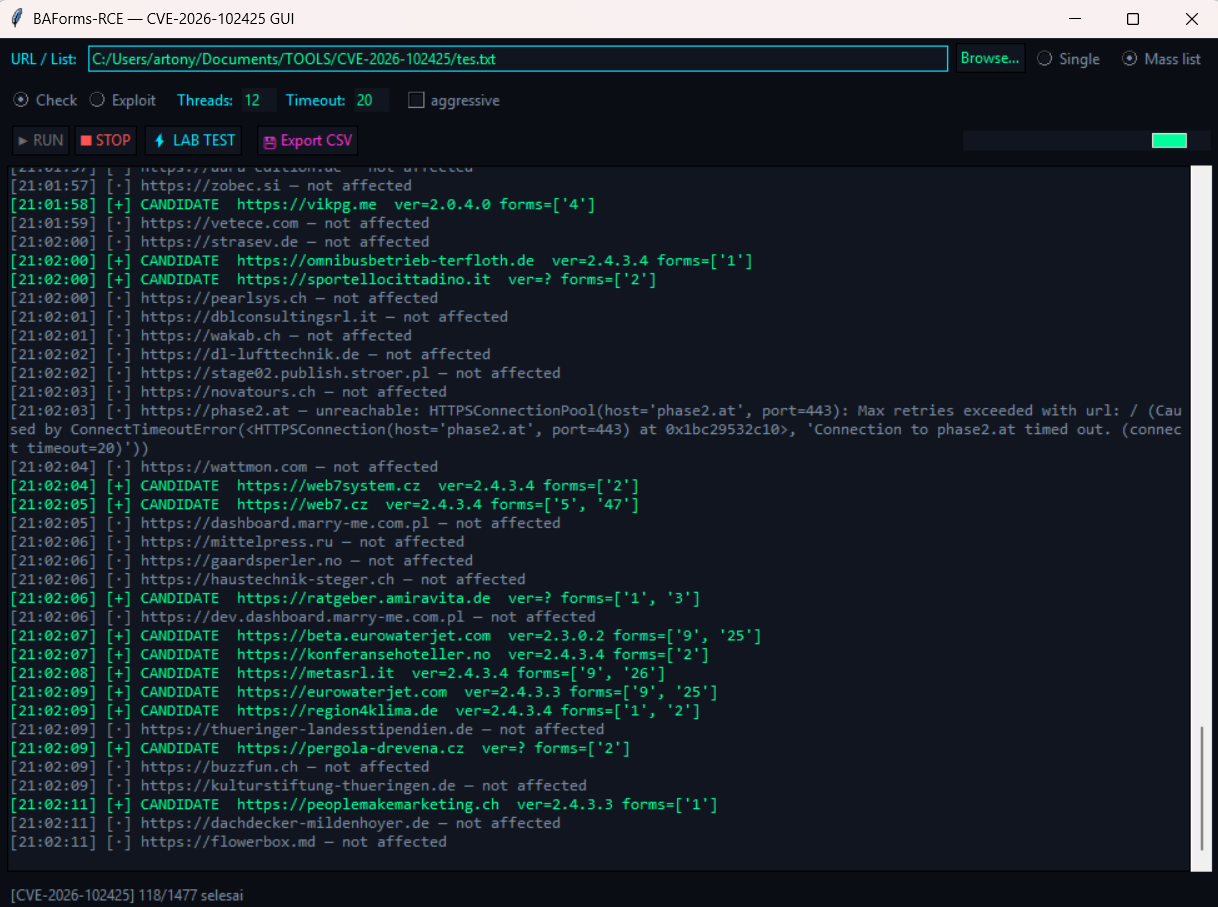
  • Browse… — منتقي ملف القائمة عبر نافذة حوار
  • Export CSV — جميع النتائج (check/exploit/lab) إلى ملف CSV واحد
  • hits.txt / exploited.txt — إخراج جماعي تلقائي
  • متعدد الخيوط + timeout + شريط تقدم + سجل ملوّن
  • سمة dark neon 🟢

GUI

📦 التثبيت

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+. Windows/Linux/macOS.

🚀 طريقة الاستخدام

  1. شغّل python main.py
  2. أدخل URL الهدف (فردي) أو انقر Browse… لملف القائمة (جماعي)
  3. اختر الإجراء: Check (آمن، كشف فقط) أو Exploit
  4. لست متأكدًا أن payload يعمل؟ انقر ⚡ LAB TEST — اختبار محلي دون لمس أي مضيف حقيقي
  5. بعد انتهاء الفحص، انقر 💾 Export CSV أو خذ hits.txt / exploited.txt

⚠️ Authorized security testing only. استخدمه فقط على الأنظمة التي تملكها أو لديك إذن كتابي لاختبارها. سوء الاستخدام هو مسؤوليتك القانونية الخاصة.

🧪 الآلية (مختصر)

تسمح Balbooa Forms للمشرف بتعريف PHP يُنفَّذ بعد إرسال النموذج. قد يحتوي هذا PHP على field shortcode يُستبدل بـ القيمة الخام التي أرسلها الزائر قبل eval() — دون escaping. قابل للاستغلال عندما:

  1. الإصدار < 2.4.3.4
  2. يوجد نموذج عام يستخدم إجراء PHP-after-submission
  3. يكون shortcode الحقل داخل سلسلة PHP محاطة بعلامات اقتباس مزدوجة → كسر كلاسيكي ";echo …;//

CVSS AT:P يعني أن الإعداد القابل للاستغلال (البند 2–3) يجب أن يكون موجودًا — مجرد تثبيت المكوّن لا يكفي.

🩹 المعالجة

  1. قم بترقية Balbooa Forms إلى 2.4.3.4+
  2. احذف إجراء PHP-after-submission الذي يستخدم field/URL shortcode حتى يتم تثبيت التصحيح
  3. فعّل reCAPTCHA على النماذج العامة
  4. دقّق في images/baforms/uploads/ والنماذج وحسابات المشرفين

📚 المراجع

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — راجع LICENSE.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







