Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
حصان طروادة للوصول عن بعد | Kitploit
الفئات

حصان طروادة للوصول عن بعد

أطر تحليل RAT وتوقيعات الكشف والتحليل السلوكي والبحث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
emp3r0r preview#3

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ 14س 6د
merlin preview#4

merlin

GitHubne0nd0g/merlin
5.6kمنذ سنة واحدة
sliver preview#5

sliver

GitHubbishopfox/sliver
11.7kمنذ 3 أيام
Mythic preview#6

Mythic

GitHubits-a-feature/mythic
4.7kمنذ 22 أيام
Empire preview#8

Empire

GitHubbc-security/empire
5.2kمنذ 21 أيام
metasploit-framework preview#9

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 11س 20د
kubesploit preview#10

kubesploit

GitHubcyberark/kubesploit
1.2kمنذ سنة واحدة
AdaptixC2 preview#12

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5kمنذ 5 أيام
chisel preview#13

chisel

GitHubjpillora/chisel
16.4kمنذ 28 أيام
ligolo-ng preview#14

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8kمنذ 4 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
148 نتائج
Powershell-RAT preview

Powershell-RAT

GitHubviralmaniar/powershell-rat

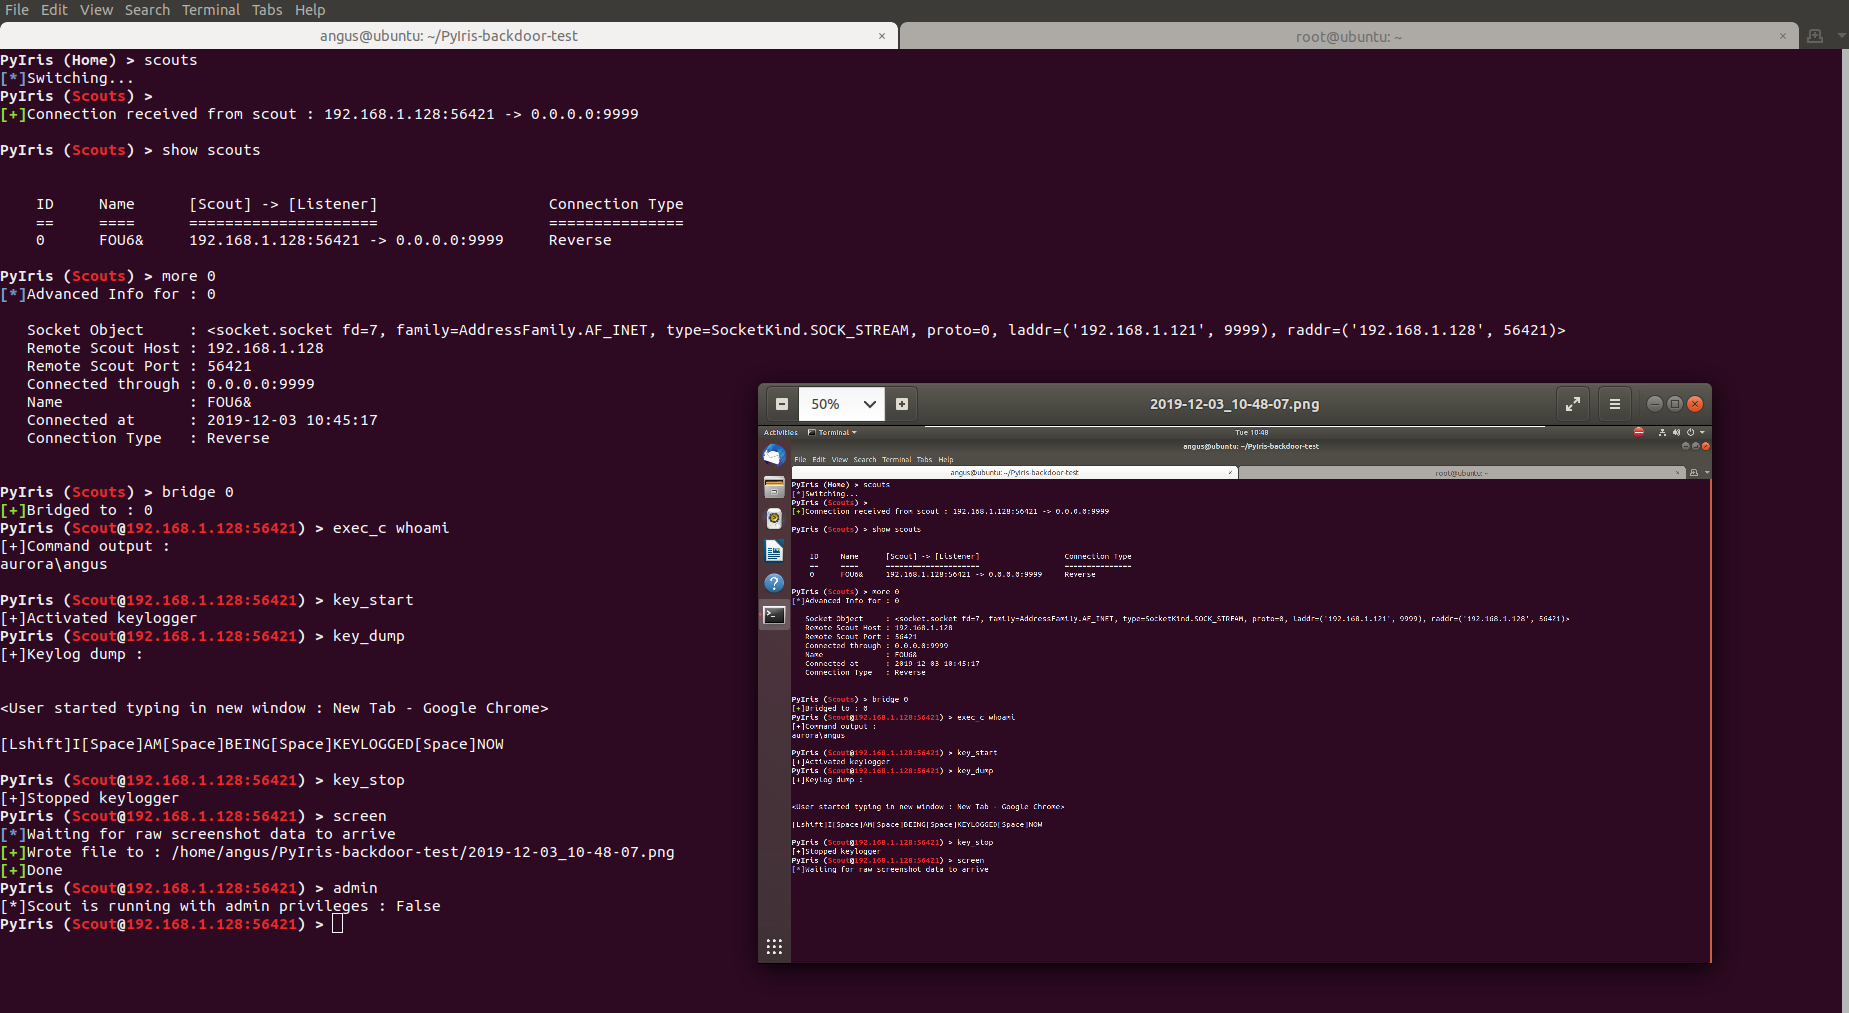
باب خلفي يعتمد على بايثون يستخدم Gmail لاستخراج البيانات عبر المرفقات. سيساعد هذا الـ RAT أثناء عمليات الفريق الأحمر لتركيب باب خلفي على أي أجهزة…
payload-generationpersistence-mechanismsdata-exfiltration+4
1.2kمنذ 7 سنوات
PyIris preview

PyIris

GitHubnot-sekiun/pyiris

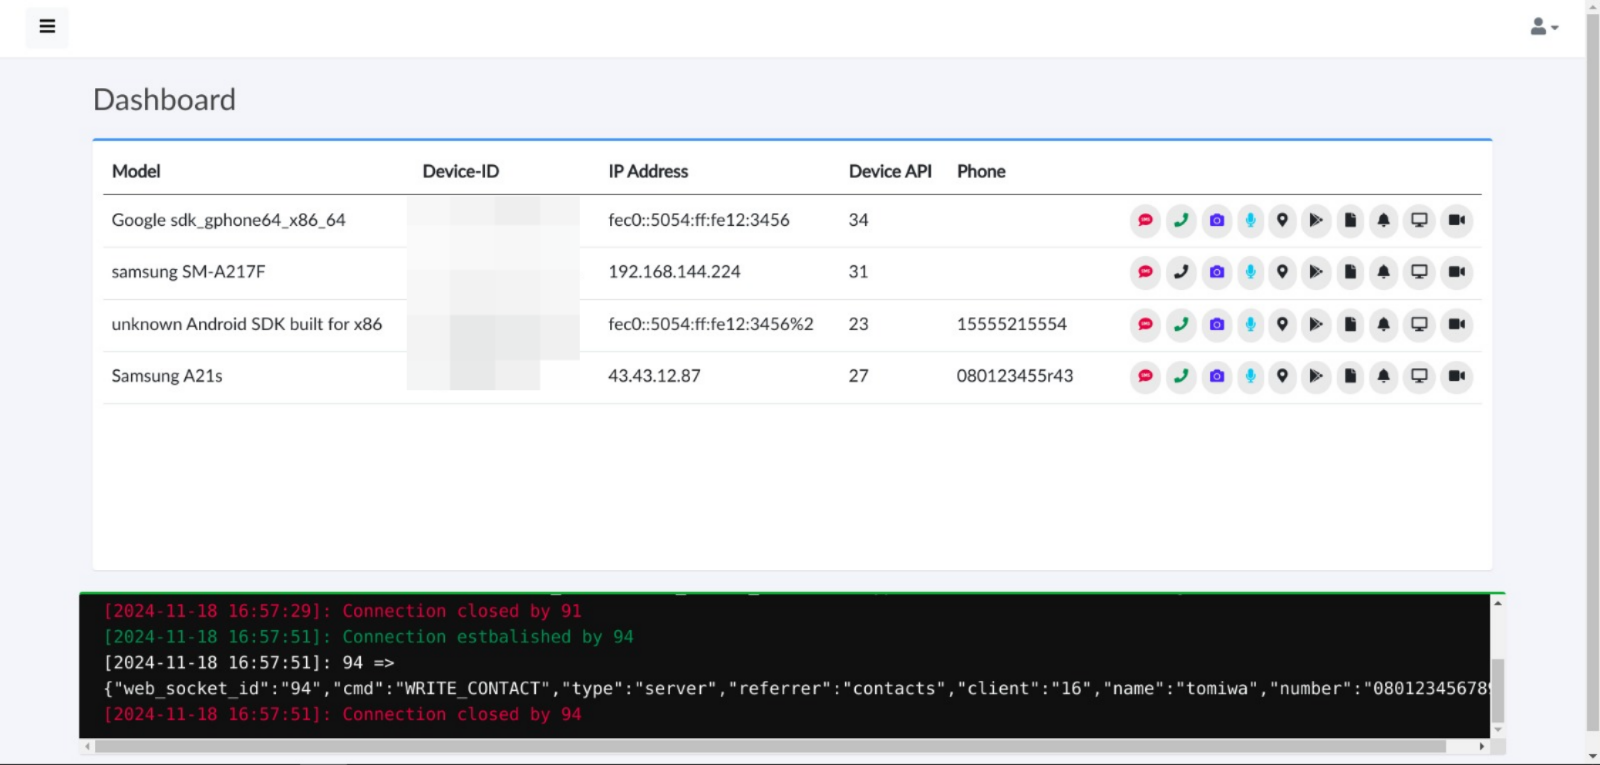
PyIris هي مجموعة أدوات حصان طروادة للوصول عن بُعد معيارية مكتوبة بلغة بايثون تستهدف أنظمة ويندوز ولينكس.
payload-generationexploitationpost-exploitation+4
325منذ 13 أيام
moukthar preview

moukthar

GitHubtomiwa-ot/moukthar

أداة إدارة عن بُعد لأندرويد
android-securitypayload-generationpersistence-mechanisms+6
675منذ 10 أشهر
ghost preview

ghost

GitHubahxr/ghost

أداة RAT خفيفة الوزن توفر وصولاً صامتاً لسطر الأوامر عن بُعد، وتنزيل/تنفيذ ملفات مخفي، وآليات استمرارية لأنظمة ويندوز. اتصال C2 مشفّر مع إعادة اتصال…

persistence-mechanismspost-exploitationmalware-analysis+5
1.1kمنذ 8 سنوات
PCShare preview

PCShare

GitHubxdnice/pcshare

PCShare هو برنامج تحكم عن بُعد قوي، يمكنه مراقبة شاشة الجهاز الهدف، وسجل النظام (الريجستري)، ونظام الملفات، وغيرها.
privilege-escalationpayload-generationpersistence-mechanisms+9
568منذ 9 سنوات
BetterAndroRAT preview

BetterAndroRAT

GitHubmwsrc/betterandrorat

حصان طروادة للوصول عن بُعد لأندرويد

android-securityprivilege-escalationpersistence-mechanisms+8
539منذ 9 سنوات
Python-Rootkit preview

Python-Rootkit

GitHub0xislamtaha/python-rootkit

أداة إدارة عن بُعد (RAT) بلغة Python للحصول على جلسة meterpreter

payload-generationexploitationpost-exploitation+3
640منذ سنة واحدة
kubesploit preview

kubesploit

GitHubcyberark/kubesploit

Kubesploit هو خادم وعميل تحكم وأمر (C2) بعد الاستغلال متعدد المنصات عبر HTTP/2 مكتوب بلغة Golang، يركز على البيئات المحتواة.
penetration-testing-frameworksvulnerability-scannerscontainer-security+8
1.2kمنذ سنة واحدة
SillyRAT preview

SillyRAT

GitHubhash3lizer/sillyrat

أداة RAT 🐀 (حصان طروادة للوصول عن بُعد) مبنية على بايثون للحصول على شل عكسي 🖥️

payload-generationpost-exploitationcommand-and-control+1
937منذ 3 سنوات
PlasmaRAT preview

PlasmaRAT

GitHubmwsrc/plasmarat

حصان طروادة للوصول عن بُعد (RAT), مُعدِّن, DDoS

persistence-mechanismsdata-exfiltrationmalware-analysis+3
401منذ 9 سنوات
thorse preview

thorse

GitHubpushpenderindia/thorse

THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
password-crackingexploit-frameworkspayload-generation+6
614منذ 3 سنوات
njRAT preview

njRAT

GitHubmwsrc/njrat

njRAT SRC استخراج

privilege-escalationpayload-generationpersistence-mechanisms+9
310منذ 9 سنوات
TelegramRAT preview

TelegramRAT

GitHubmachine1337/telegramrat

منصة متعددة لنظام RAT يعتمد على تيليجرام ويتواصل عبر تيليجرام لتجاوز قيود الشبكة

information-gatheringpost-exploitationcommand-and-control+3
446منذ سنة واحدة
SubSeven preview

SubSeven

GitHubdarkcodersc/subseven

# مستودع الكود المصدري الرسمي لـ SubSeven Legacy

persistence-mechanismspost-exploitationremote-access-tool+1
650منذ 2 سنوات
JSRat-Py preview

JSRat-Py

GitHubhood3drob1n/jsrat-py

هذا هو تطبيقي لـ JSRat.ps1 بلغة Python، بحيث يمكنك الآن تشغيل خادم الهجوم من أي نظام تشغيل بدلاً من أن تكون مقيدًا بنظام تشغيل Windows مع تمكين…
payload-generationexploitationpenetration-testing+3
301منذ 10 سنوات
ImgBackdoor preview

ImgBackdoor

GitHubtsuyoken/imgbackdoor

أخفِ حمولتك داخل ملف .jpg
payload-generationexploitationcommand-and-control+3
394منذ 4 سنوات
RATel preview

RATel

GitHubfrenchcisco/ratel

RAT-el هي أداة اختبار اختراق مفتوحة المصدر تسمح لك بالتحكم في جهاز يعمل بنظام ويندوز. تعمل وفق نموذج الخادم-العميل، حيث يرسل الخادم الأوامر، وينفذ…
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
277منذ 5 سنوات
Vayne-RaT preview

Vayne-RaT

GitHubthem4hd1/vayne-rat

أداة تصيُّف متطورة بلغة C# .NET، مستقرة وتحتوي على العديد من الميزات.

password-crackingpayload-generationpost-exploitation+4
270منذ 8 سنوات
السابق123…9التالي