
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit
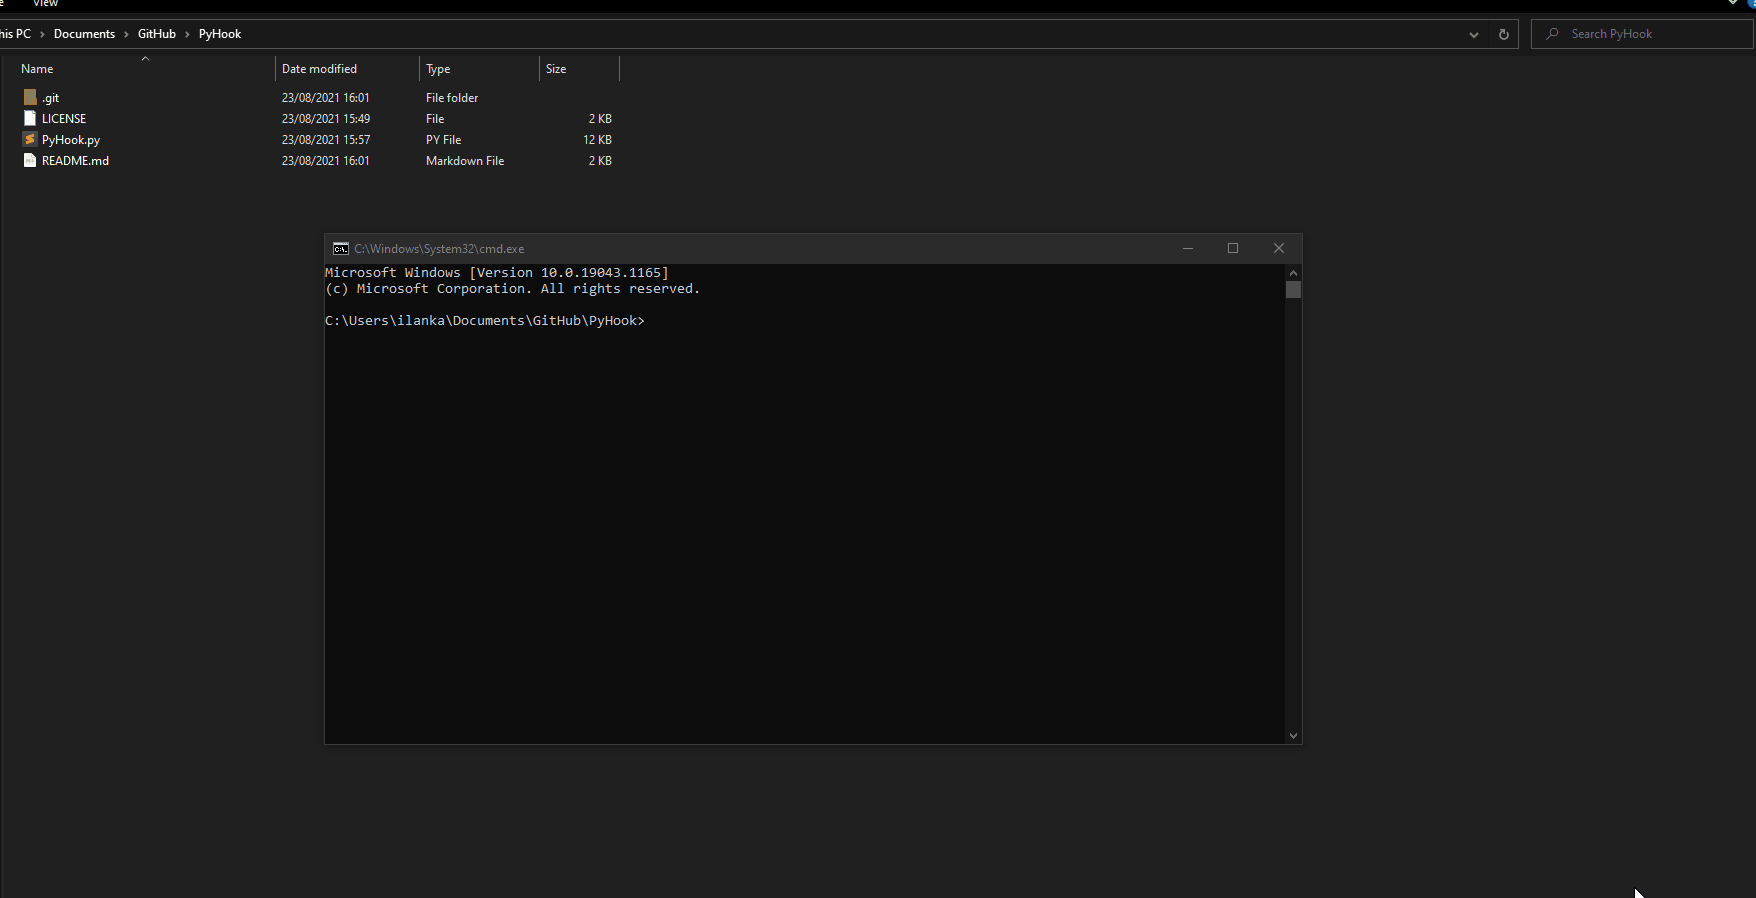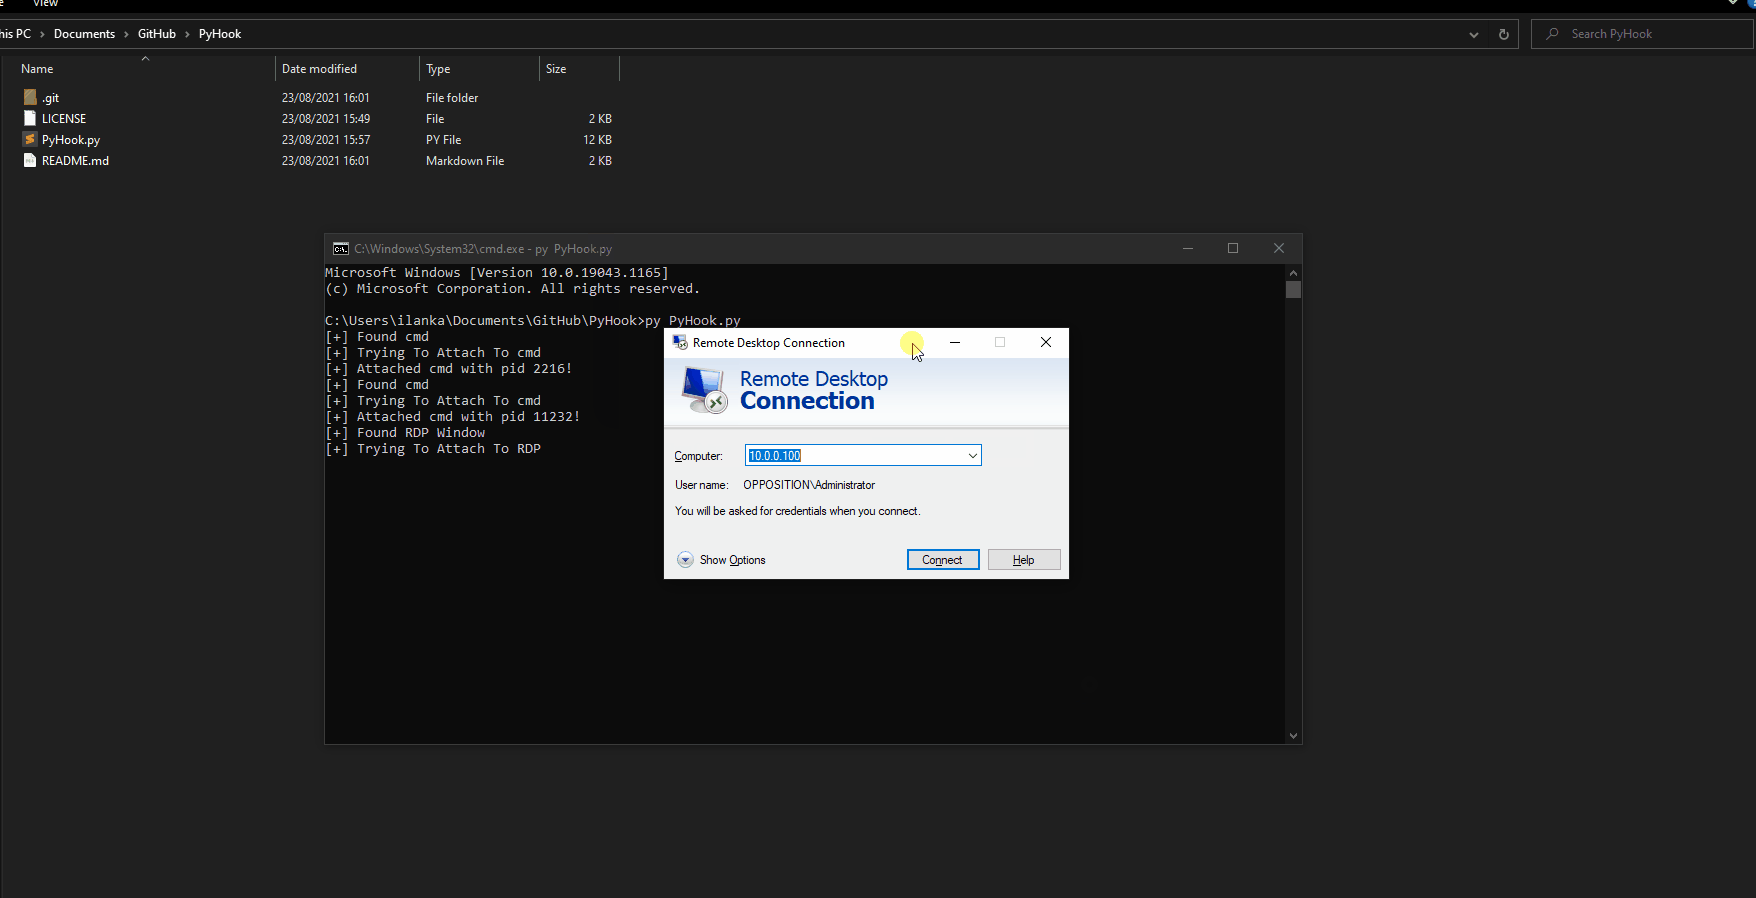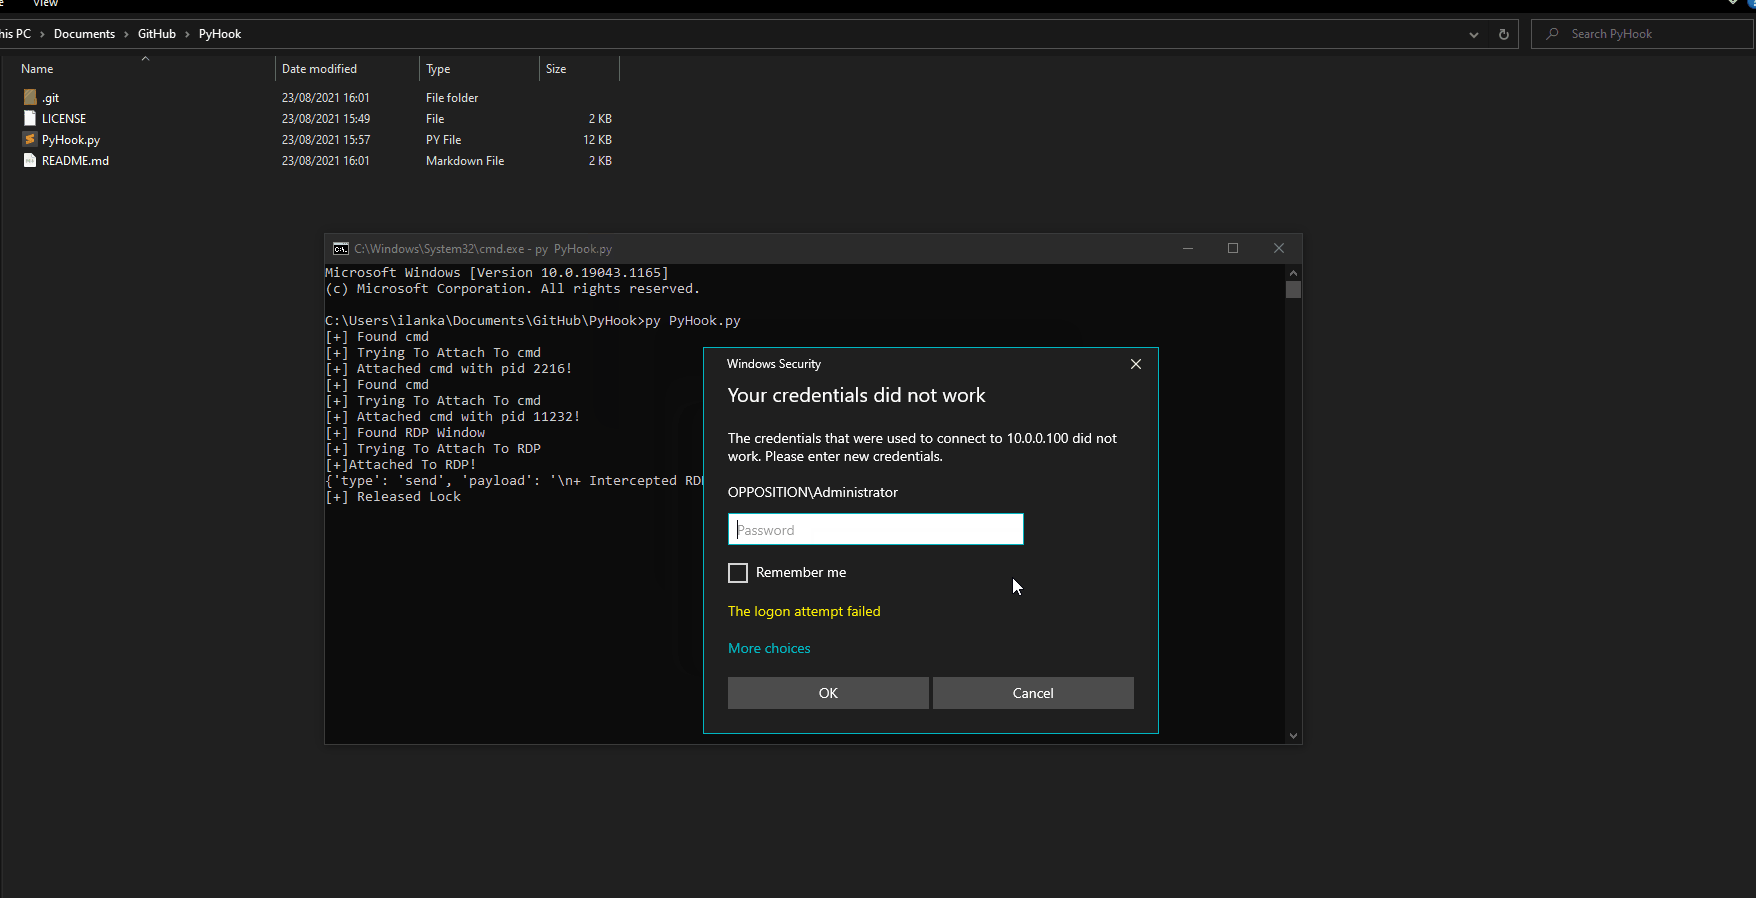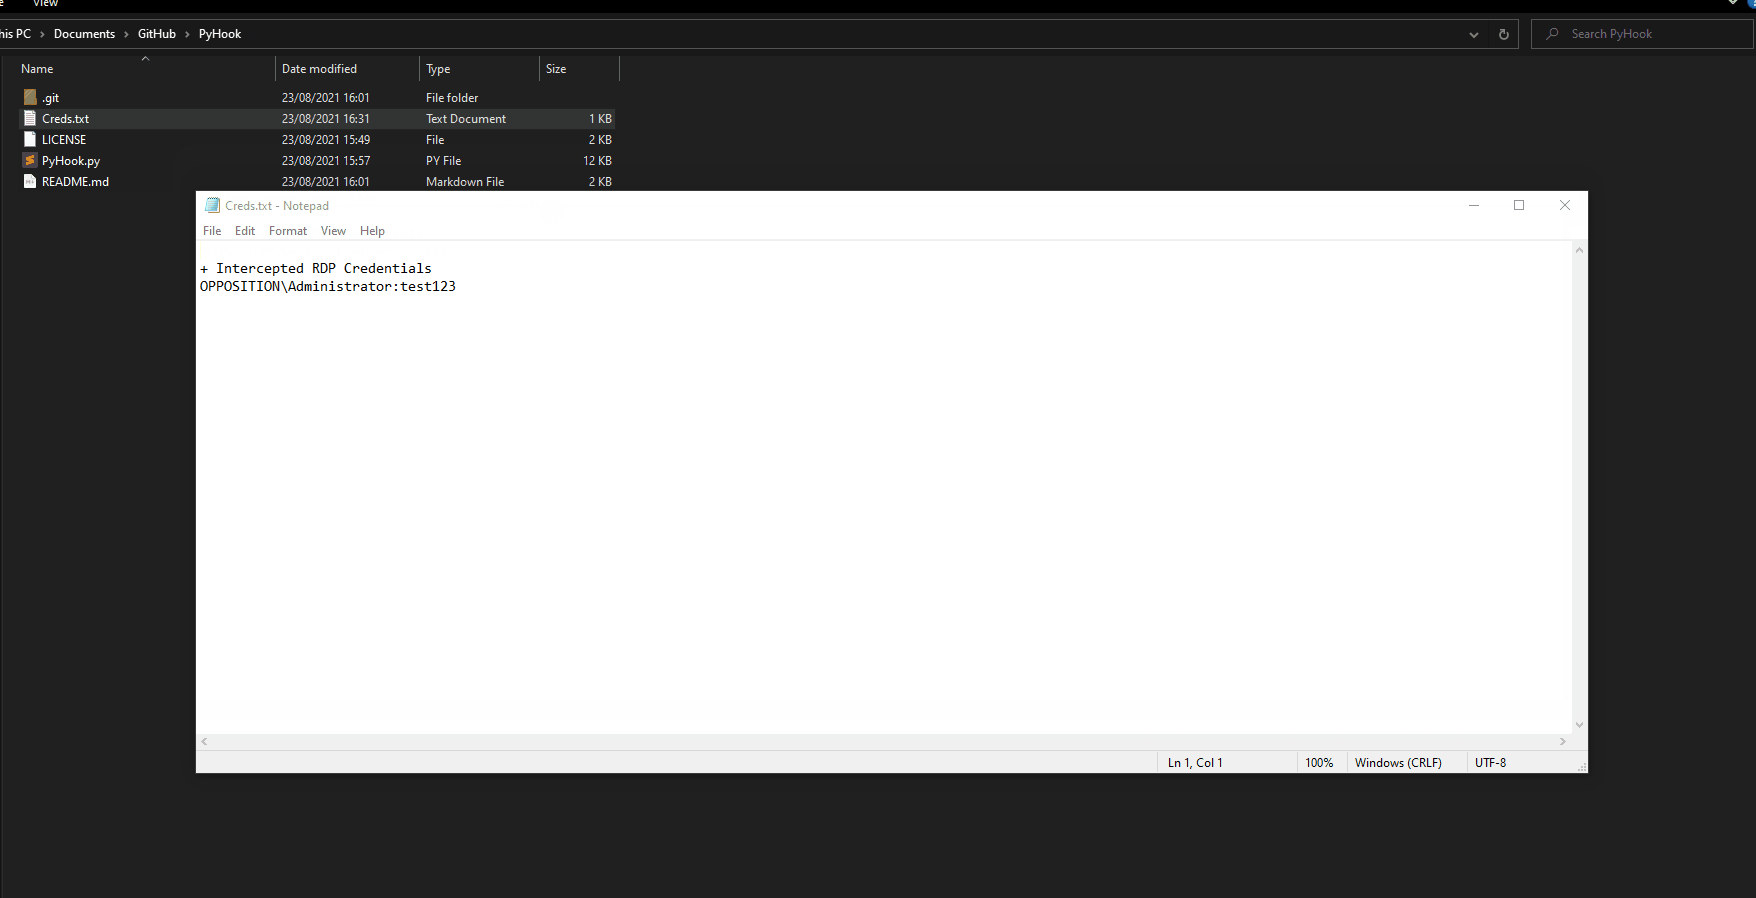
 ilankalendarov/pyhook
أداة ربط API هجومية تستخدم Frida لاعتراض استدعاءات Windows API والتقاط بيانات الاعتماد من عمليات مثل mstsc وrunas وPowerShell وcmd وMobaXterm وموجهات…
 r3ggi/electroniz3r
الاستيلاء على أذونات TCC لتطبيقات Electron على macOS
 noptrix/sshprank
أداة سريعة لمسح SSH الشامل، اختراق تسجيل الدخول، التقاط البانر، والتحقق من كلمة المرور باستخدام وحدات python-masscan و shodan.
 smokeme/airstrike
إطار عمل C2 من المرحلة 0 قابل للتخصيص مع قوالب وكلاء بلغة C وRust، وواجهة خلفية بـFlask، ولوحة تحكم بـReact لبناء وتشغيل وكلاء C2 الخاصة بك.
 nuguardai/nuguard
مستودع مفتوح المصدر للتحقق من صحة تطبيقات الذكاء الاصطناعي الوكيل: redteam, behavior, supply-chain, static analysis
 leo4j/invoke-sessionhunter
استرجاع وعرض معلومات حول جلسات المستخدم النشطة على أجهزة الكمبيوتر البعيدة. لا تتطلب صلاحيات المسؤول.
 rad9800/wtsrm2
مكتبة C++17 مكوّنة من ملفات رأس فقط (Header-only) لتطوير برمجيات ويندوز مراوِغة: تجزئة واجهات API في وقت الترجمة، فكّ خطافات DLL، مسح نقاط التوقف…


 logisek/evilmist
EvilMist هي مجموعة من السكربتات والأدوات المساعدة المصممة لدعم اختبار الاختراق السحابي والعمليات الهجومية (Red Teaming). تساعد هذه الحزمة في تحديد…
 blacknbunny/mcreator
مولد شل عكسية مشفرة مع تقنيات لتجاوز برامج مكافحة الفيروسات
 safelineman/agentic-soc-simulation
منصة محاكاة SOC مدفوعة بالذكاء الاصطناعي
 zerodaylab/powersploit
PowerSploit - إطار عمل باورشيل لما بعد الاستغلال
 ibnaleem/rules
مجموعة منتقاة من قواعد تكسير كلمات المرور الخاصة بـ Hashcat مع بيانات قياس الأداء، مصممة لمساعدة الفرق الحمراء ومختبري الاختراق على كسر كلمات المرور…
 sadreck/codecepticon
مُشوّه أمني هجومي لـ .NET/PowerShell/VBA
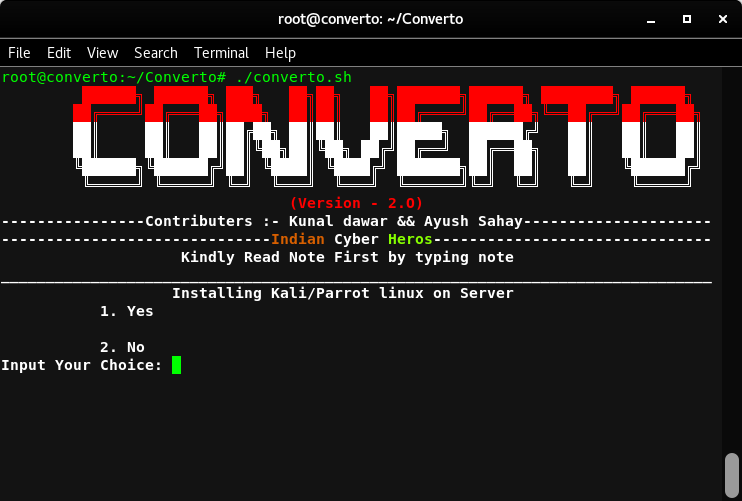 developerkunal/converto
تثبيت Kali linux على Vps Server
 s0lst1c3/dropengine
يوفر DropEngine إطارًا مرنًا لإنشاء أدوات تشغيل shellcode، مما يسمح للمشغلين باختيار من مجموعة من المكونات ودمجها لإنشاء أحمال ضارة عالية التعقيد في…
 tijme/amd-ryzen-master-driver-v17-exploit
ملف BOF (Beacon Object File) خاص بـ Cobalt Strike (CS) لاستغلال النواة باستخدام برنامج تشغيل Ryzen Master من AMD (الإصدار 17).








