#1

 pasquini-dario/project_mantis
Project Mantis: الردّ بالاختراق على الهاكر الذكي؛ حقن الأوامر كدفاع ضد الهجمات السيبرانية المعتمدة على نماذج اللغة الكبيرة (LLM)
 1njected/cmloot
ابحث عن الملفات المثيرة للاهتمام المخزَّنة على مشاركات SMB الخاصة بـ (System Center) Configuration Manager (SCCM/CM)
 jas502n/cve-2019-11580
استغلال بلغة Python لثغرة CVE-2019-11580، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Atlassian Crowd و Crowd Data Center. يرفع إضافة خبيثة لتحقيق وصول…
 incursi0n/bluesam
ملف كائن Beacon من Cobalt Strike يستغل ثغرة BlueHammer للحصول على نسخة من قاعدة بيانات SAM.
 ripits-sec/couchpotato
أداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…
 mpgn/rails-doubletap-rce
RCE على Rails 5.2.2 باستخدام اجتياز المسار (CVE-2019-5418) وإلغاء تسلسل كائنات Ruby (CVE-2019-5420)
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4
 xaitax/totalrecall
تستخرج هذه الأداة وتعرض البيانات من ميزة "الاسترجاع" في ويندوز 11، مما يوفر طريقة سهلة للوصول إلى معلومات حول لقطات نشاط جهاز الكمبيوتر الخاص بك.
 paranoidninja/boomerang
أداة نفق (tunneling) بين الوكيل والخادم عبر HTTP+TCP لكشف خدمات داخلية متعددة للشبكات الخارجية. تدعم التنقل متعدد المستويات (multi-level pivoting)…
 withsecurelabs/doublepulsar-usermode-injector
أداة لاستخدام شيلكود وضع المستخدم من حمولة DOUBLEPULSAR لتحميل مكتبة DLL عشوائية بشكل انعكاسي داخل عملية أخرى، لاستخدامها في اختبار تقنيات الكشف أو…
 s3n4t0r-0x0/rustywater-shellcode-dropper
يمثل RustyWater الحمولة الرئيسية والعمود الفقري للعملية العدوانية بأكملها في هجمات مجموعة Static Kitten.
 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel
 ccob/gssapi-abuse
أداة لتعداد المضيفين المحتملين المعرضين لإساءة استخدام GSSAPI داخل شبكات Active Directory
 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
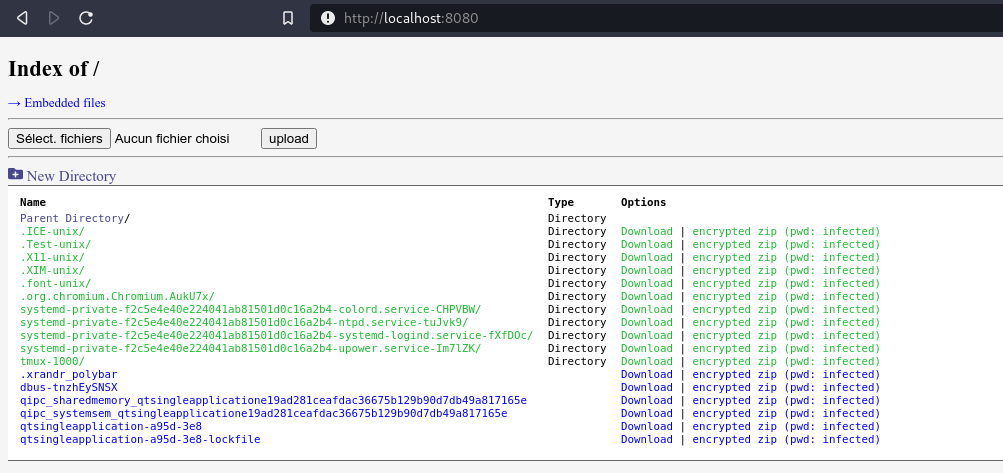 nodauf/swego
سويسري نايف سكين لخادم الويب بلغة Golang. حافظ على البساطة مثل خادم Python SimpleHTTPServer ولكن مع العديد من الميزات.
 its-a-feature/bifrost
مكتبة Objective-C ووحدة تحكم للتفاعل مع Heimdal APIs لنظام Kerberos في macOS
 iilegacyyii/shellcrypt
أداة QoL لتعتيم shellcode. في المستقبل ستكون قادرة على ربط طرق الترميز/التشفير/الضغط.