
 leo4j/invoke-sessionhunter
استرجاع وعرض معلومات حول جلسات المستخدم النشطة على أجهزة الكمبيوتر البعيدة. لا تتطلب صلاحيات المسؤول.

استرجاع وعرض معلومات حول جلسات المستخدم النشطة على أجهزة الكمبيوتر البعيدة. لا حاجة لصلاحيات المسؤول.
تستخدم الأداة خدمة السجل عن بُعد للاستعلام عن خلية السجل HKEY_USERS على أجهزة الكمبيوتر البعيدة. تحدد وتستخرج معرفات الأمان (SIDs) المرتبطة بجلسات المستخدم النشطة، وتترجمها إلى أسماء مستخدمين مقابلة، مما يوفر رؤى حول من هو مسجل الدخول حاليًا.
إذا تم توفير المفتاح -CheckAdminAccess، فستجمع الجلسات عن طريق المصادقة على الأهداف التي لديك فيها وصول مسؤول محلي باستخدام Invoke-WMIRemoting (والذي سيجلب على الأرجح نتائج أكثر)
من المهم ملاحظة أن خدمة التسجيل عن بُعد يجب أن تكون قيد التشغيل على الكمبيوتر البعيد لكي تعمل الأداة بفعالية. في اختباراتي، إذا كانت الخدمة متوقفة ولكن نوع بدء التشغيل الخاص بها مضبوط على "تلقائي" أو "يدوي"، فستبدأ الخدمة تلقائيًا على الكمبيوتر الهدف بمجرد الاستعلام عنها (هذا سلوك أصلي)، وسيتم استرداد معلومات الجلسات. إذا تم ضبطها على "معطل" فلا يمكن استرداد أي معلومات جلسة من الهدف.
تحميل Invoke-SessionHunter في الذاكرة
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Invoke-SessionHunter/main/Invoke-SessionHunter.ps1')
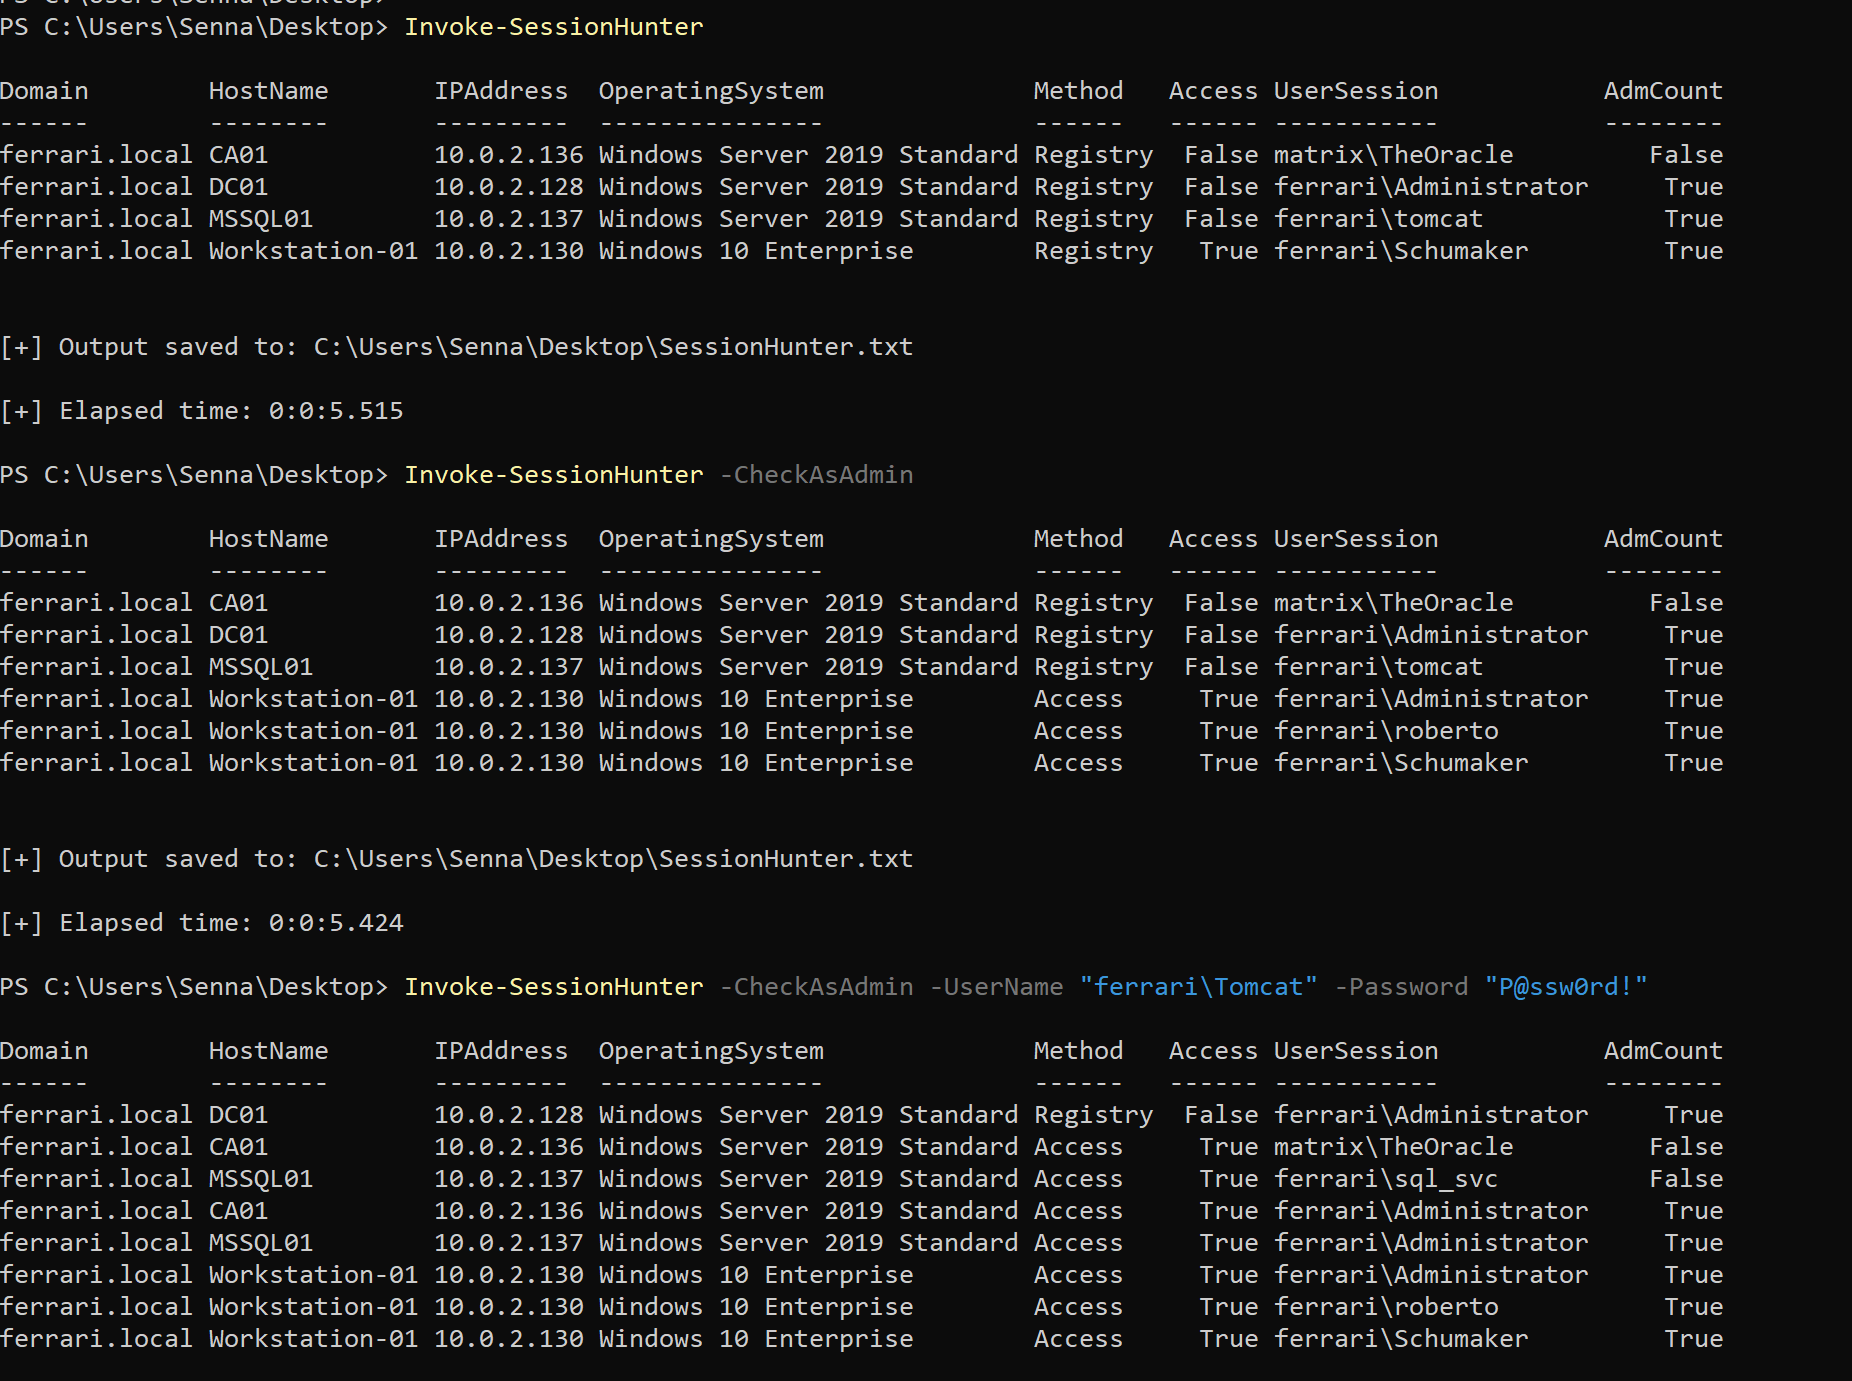
إذا تم تشغيله بدون معاملات أو مفاتيح، فسيسترد الجلسات النشطة لجميع أجهزة الكمبيوتر في النطاق الحالي عن طريق الاستعلام عن سجلها البعيد
Invoke-SessionHunter
جمع الجلسات عن طريق المصادقة على الأهداف التي لديك فيها وصول مسؤول محلي (يتم تشغيل الأمر 'klist sessions' على الأهداف)
Invoke-SessionHunter -CheckAsAdmin
يمكنك اختياريًا توفير بيانات الاعتماد بالتنسيق التالي
Invoke-SessionHunter -CheckAsAdmin -UserName "ferrari\Administrator" -Password "P@ssw0rd!"
تم تصميم Invoke-SessionHunter لإبقاء جهاز المضيف الخاص بك، والمستخدم الحالي، واسم المستخدم المقدم خارج النطاق.
ونتيجة لذلك، لن يظهروا بين الجلسات المستردة.
إذا كنت ترغب في تضمينهم ضمن النتائج المستردة، فيرجى توفير المفاتيح -ShowAll و/أو -IncludeLocalHost.
Invoke-SessionHunter -ShowAll -IncludeLocalHost
سيتخطى Invoke-SessionHunter أي هدف يفشل سجله البعيد في الاستجابة خلال 2000 مللي ثانية (ثانيتان).
لديك تحكم في المهلة الزمنية عن طريق توفير المعامل -Timeout | القيمة الافتراضية = 2000، قم بزيادتها للشبكات الأبطأ.
Invoke-SessionHunter -Timeout 5000
استخدم المفتاح -Match لإظهار الأهداف التي لديك فيها وصول مسؤول فقط والتي يوجد بها مستخدم متميز مسجل الدخول
Invoke-SessionHunter -Match
يمكن دمج جميع المفاتيح
Invoke-SessionHunter -CheckAsAdmin -UserName "ferrari\Administrator" -Password "P@ssw0rd!" -Timeout 5000 -Match
Invoke-SessionHunter -Domain contoso.local
Invoke-SessionHunter -Targets "DC01,Workstation01.contoso.local"
Invoke-SessionHunter -Targets c:\Users\Public\Documents\targets.txt
Invoke-SessionHunter -Servers
Invoke-SessionHunter -Workstations
Invoke-SessionHunter -Hunt "Administrator"
Invoke-SessionHunter -RawResults
ملاحظة: إذا كان المضيف غير قابل للوصول فقد يتعطل لبعض الوقت
Invoke-SessionHunter -NoPortScan






