
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 h4wkst3r/adokit
أداة هجوم معيارية تستغل واجهة برمجة تطبيقات Azure DevOps REST للاستطلاع، تصعيد الامتيازات، والاستمرارية باستخدام ملفات تعريف الارتباط المسروقة أو…
 magisterquis/sshhipot
فخ SSH عالي التفاعل من نوع MitM
 dirkjanm/askwam
اطلب من مدير حسابات الويب (WAM) رموز Entra ID
 rasta-mouse/ost-c2-spec
مصدر مفتوح لمواصفات C&C
 kudaes/dumpy
أعد استخدام المقابض المفتوحة لتفريغ LSASS ديناميكيًا.
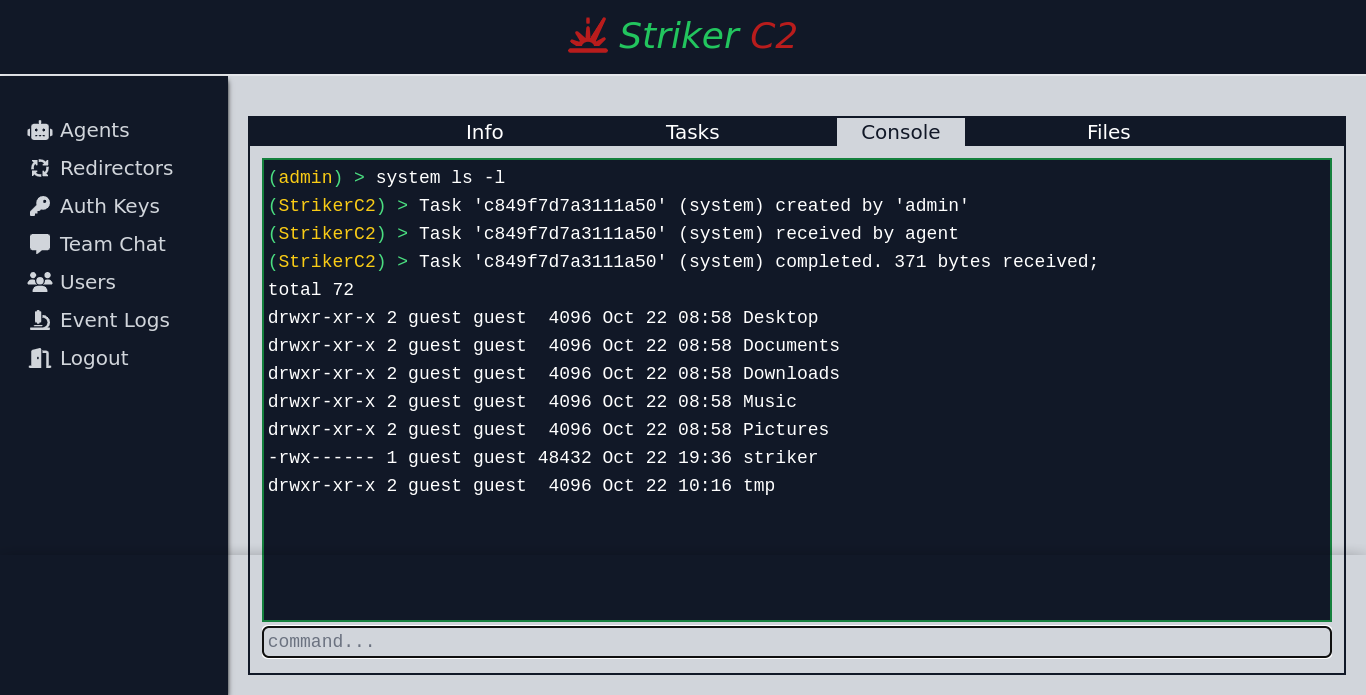 4g3nt47/striker
إطار عمل C2 متعدد المشغلين مع وكلاء أصليين بلغة C وPython، وقنوات HTTP(S)، ومهام غير متزامنة، وواجهة ويب تفاعلية لعمليات فريق الاختراق.
 janoglezcampos/rust_syscalls
استدعاء نظام مباشر وغير مباشر عبر كعب (stub) واحد مع حلّ أرقام خدمات النظام (SSN) في وقت التشغيل لنظام ويندوز.

 blacksnufkin/nyxinvoke
NyxInvoke هو أداة سطر أوامر مكتوبة بلغة Rust لتشغيل تجميعات .NET وPowerShell وBOFs مع ميزات تجاوز AMSI وETW بأسلوب Patchless. مع دعم Dual-build.
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 redlectroid/overthruster
مولّد حمولة هجوم HID لأجهزة Arduino
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
 coffinxp/img-payloads
مجموعة منسقة من الحمولات القائمة على الصور لاختبار الفريق الأحمر المصرح به والتعليم الأمني، مع أمثلة HTML لتوليد أو تضمين حمولات الويب.
 mattifestation/antimalwareblight
تنفيذ كود PowerShell عند مستوى الحماية antimalware-light.
 sokarepo/coercedpotatordll
مكتبة DLL انعكاسية لرفع الصلاحيات من خدمة NT Service إلى SYSTEM باستخدام صلاحية SeImpersonateToken
 sofianehamlaoui/pentest-bookmarkz
مجموعة من الروابط المفيدة لمختبر الاختراق









