
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
 m8sec/pymeta
أداة لتحميل واستخراج بيانات التعريف للمستندات من منظمة. يمكن استخدام هذه التقنية لتحديد: النطاقات، أسماء المستخدمين، أرقام البرامج/الإصدارات…

 zierax/grafana-final-scanner
ماسح Grafana مع جميع CVEs العامة التي جمعتها في سكربت واحد لتسهيل اختبار Grafana
 spiderlabs/scavenger
scavenger : هي أداة مسح متعددة الخيوط لاستغلال ما بعد الاختراق لتفتيش الأنظمة، والعثور على الملفات والمجلدات الأكثر استخدامًا بالإضافة إلى الملفات…
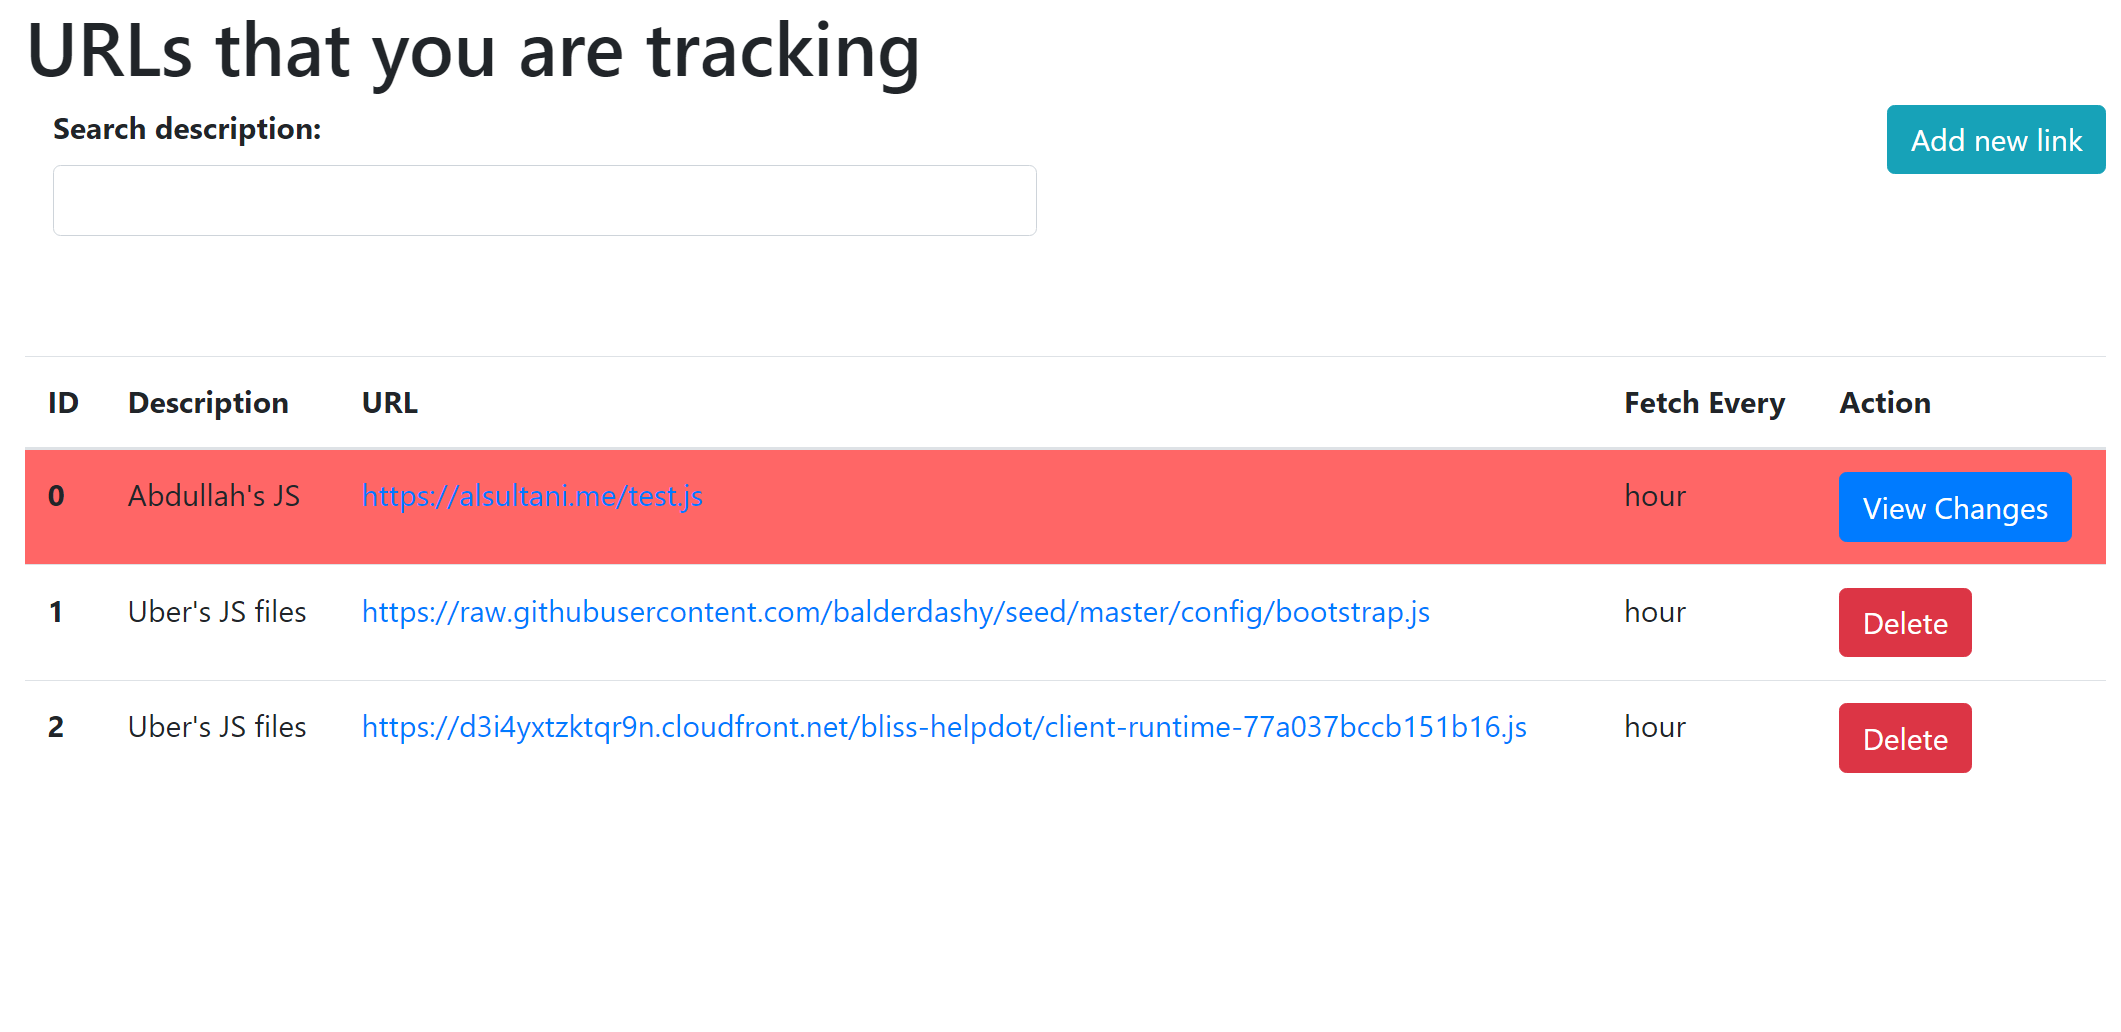 al-sultani/url-tracker
تطبيق مراقبة التغييرات الذي يتحقق من محتوى صفحات الويب في فترات مختلفة.
 jiangsir404/poc-s
نسخة معززة من POC-T هي POC-S، تُستخدم للتحقق السريع من ثغرات تطبيقات الويب في مواجهة الفريق الأحمر والأزرق، مع تعزيز الوظائف وإضافة نصوص برمجية…
 cynative/cynative
وكيل ذكاء اصطناعي للقراءة فقط يستعلم عن البنية التحتية السحابية، والكود، وبيئة التشغيل الخاصة بك لكشف سوء التهيئة، والأسرار المسربة، ومسارات تصعيد…
 matamorphosis/scrummage
منصة شاملة لـ OSINT وصيد التهديدات
 y0oshi/project-deep-focus
محرك استطلاع شبكي غير متزامن لاستكشاف الخدمات واسعة النطاق وأخذ بصماتها. يحدد الخدمات غير الآمنة (كاميرات RTSP، VNC، FTP) ويوفر لوحة تحكم طرفية في…
 arno0x/ntlmrelaytoews
هجوم إعادة توجيه ntlm إلى Exchange Web Services
 revoltsecurities/shodanx
ShodanX هي أداة لجمع معلومات عن الأهداف باستخدام دوكس شودان⚡.
 hoodoer/js-tap
منارات JavaScript وقنوات القيادة والتحكم (C2) تُستخدم كحمولات XSS أو أدوات زرع بعد الاستغلال على خوادم تطبيقات الويب أو برامج سطح المكتب لمراقبة…
 sleinen/samplicator
إرسال نسخ من مخططات البيانات (UDP) إلى مستلمين متعددين، مع أخذ عينات وانتحال اختياريين.
 y0oshi/project-eyes-on
Project Eyes On هي أداة مراقبة عالية السرعة ومتعددة الخيوط من تأليف Y0oshi (@rde0) لتحديد كاميرات IP مفتوحة حول العالم. توحد Google Dorking و…
 trimstray/otseca
أداة تدقيق أمني مفتوحة المصدر للبحث وتفريغ تهيئة النظام. تسمح لك بإنشاء تقارير بتنسيقات HTML أو RAW-HTML.
 0liverflow/cve2poc
CVE2PoC هي أداة تساعد مختبري الاختراق وصيادي الثغرات وباحثي الأمن في العثور بسرعة على الاستغلالات العامة أو إثباتات المفهوم (PoCs) المتعلقة بمعرّف…
 hood3drob1n/bingoo
BinGoo! أداة Dorking تعتمد على Bash في لينكس لاستخدام Bing و Google.
 justicerage/ffm
وضع الكفاح من أجل الحرية: مجموعة أدوات اختراق مفتوحة المصدر








