Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
email-header-analyzer — محلل رأس البريد الإلكتروني | Kitploit
أدوات/GitHubGitHub/cyberdefenders/email-header-analyzer
الاستخبارات مفتوحة المصدر (OSINT)التحقيق الجنائي الرقميجمع المعلوماتالتحاليل الرقمية الجنائيةأمان البريد الإلكتروني
GitHubcyberdefenders/email-header-analyzer

email-header-analyzer

محلل رأس البريد الإلكتروني

عرض المستودع
مشاركة
الموقع الإلكتروني
69816549منذ 6 سنواتتمت المراجعة من قبل Kitploit

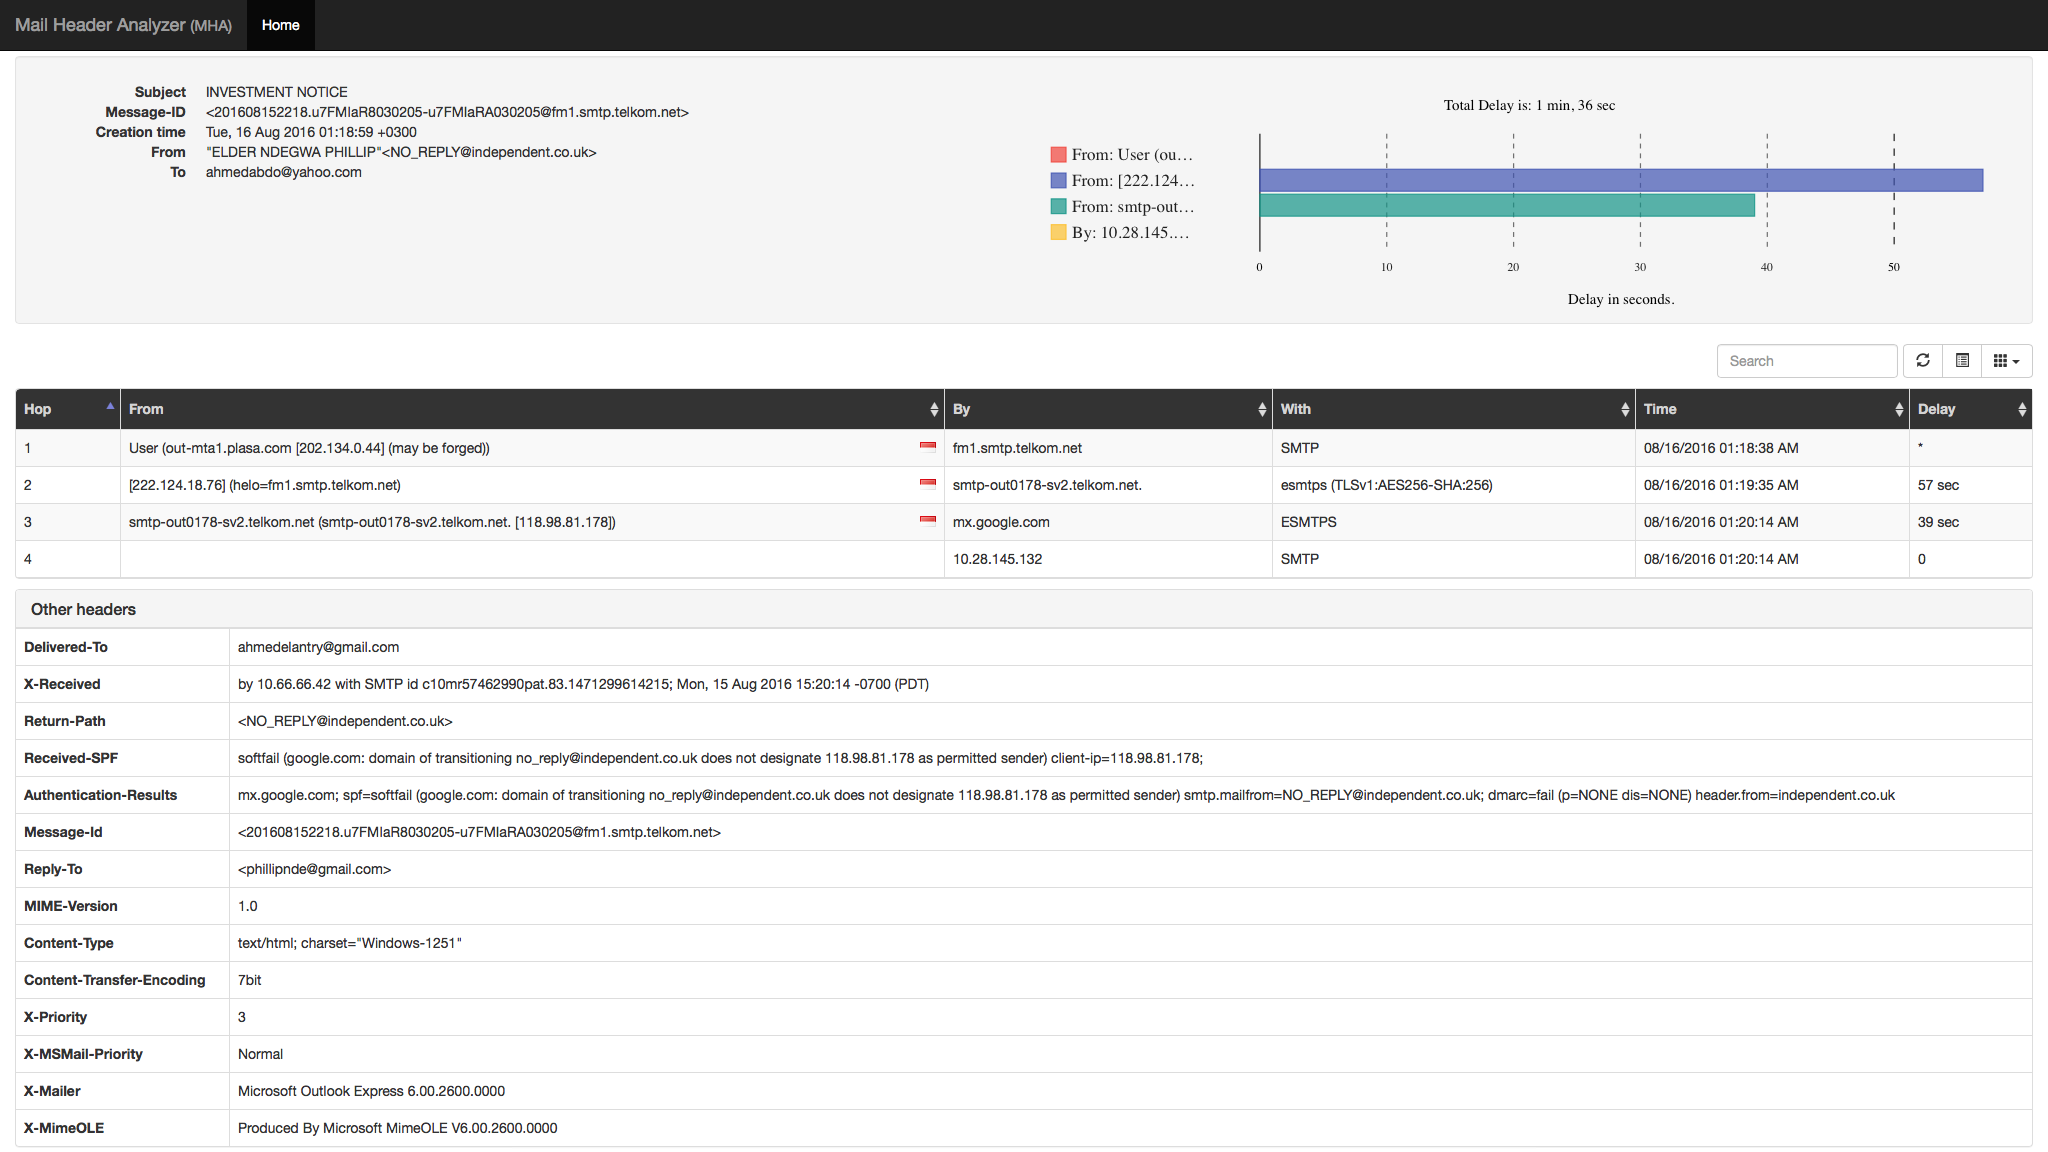
محلل رأس البريد الإلكتروني (MHA)

mha

ما هو محلل رأس البريد الإلكتروني (MHA):

محلل رأس البريد الإلكتروني هو أداة مكتوبة بلغة flask لتحليل رؤوس البريد الإلكتروني وتحويلها إلى تنسيق قابل للقراءة من قبل البشر، ويمكنه أيضًا:

  • تحديد تأخيرات القفزات.
  • تحديد مصدر البريد الإلكتروني.
  • تحديد بلد القفزة.

MHA هو بديل لما يلي:

الاسمالمطورالمشكلات
MessageHeaderGoogleلا يعرض جميع القفزات.
EmailHeadersMxtoolboxغير دقيق وبطيء.
Message Header AnalyzerMicrosoftواجهة مستخدم معطلة.

التثبيت

تثبيت تبعيات النظام:

sudo apt-get update
sudo apt-get install python3-pip
sudo pip3 install virtualenv

إنشاء بيئة افتراضية لـ Python3 وتفعيلها:

virtualenv virt
source virt/bin/activate

استنساخ مستودع GitHub:

git clone https://github.com/lnxg33k/email-header-analyzer.git

تثبيت تبعيات Python:

cd MHA
pip3 install -r requirements.txt

تشغيل خادم التطوير: python3 server.py -d

يمكنك تغيير عنوان الربط أو المنفذ بتحديد الخيارات المناسبة: python3 server.py -b 0.0.0.0 -p 8080

يجب أن يسير كل شيء على ما يرام، الآن قم بزيارة http://localhost:8080.

دوكر

يتم توفير ملف Dockerfile إذا كنت ترغب في بناء صورة دوكر.

docker build -t mha:latest .

يمكنك بعد ذلك تشغيل حاوية باستخدام:

docker run -d -p 8080:8080 mha:latest

دوكر-كومبوز

يتم توفير ملف docker-compose إذا كنت ترغب في استخدام دوكر-كومبوز.

استنساخ مستودع GitHub:

git clone https://github.com/lnxg33k/email-header-analyzer.git
cd email-header-analyzer

دع دوكر-كومبوز يقوم بالعمل.

docker-compose up -d

إيقاف الحاوية.

docker-compose down

كيفية تمكين التصحيح. أضف في ملف دوكر docker-compose.yml السطر

command: --debug

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →