
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit

 thehappydinoa/awesome-censys-queries
مجموعة من استعلامات بحث Censys المثيرة والغريبة
 chocapikk/wpprobe
أداة سريعة لتعداد إضافات ووردبريس
 luemmelsec/pentest-tools-collection
مجموعة منسقة من أدوات الأمن الهجومي والأوامر المخصصة لهجمات Active Directory، وC2، وتصعيد الامتيازات، والتعتيم، واختبار اختراق الويب.
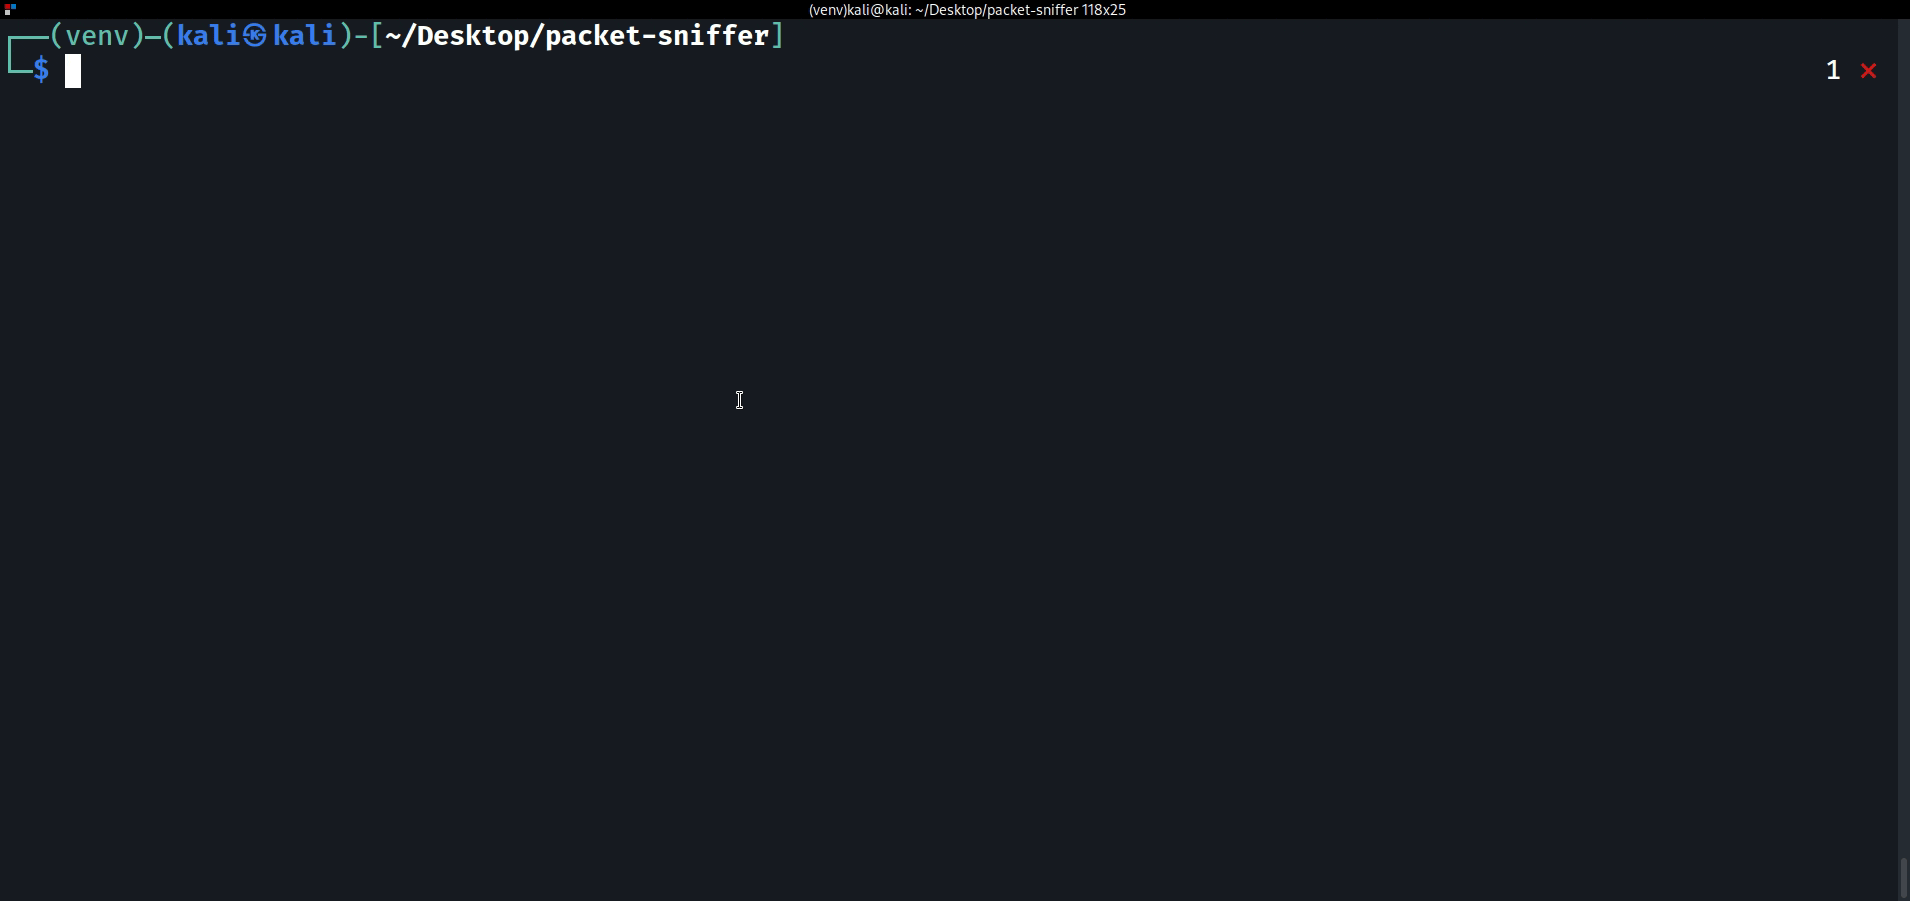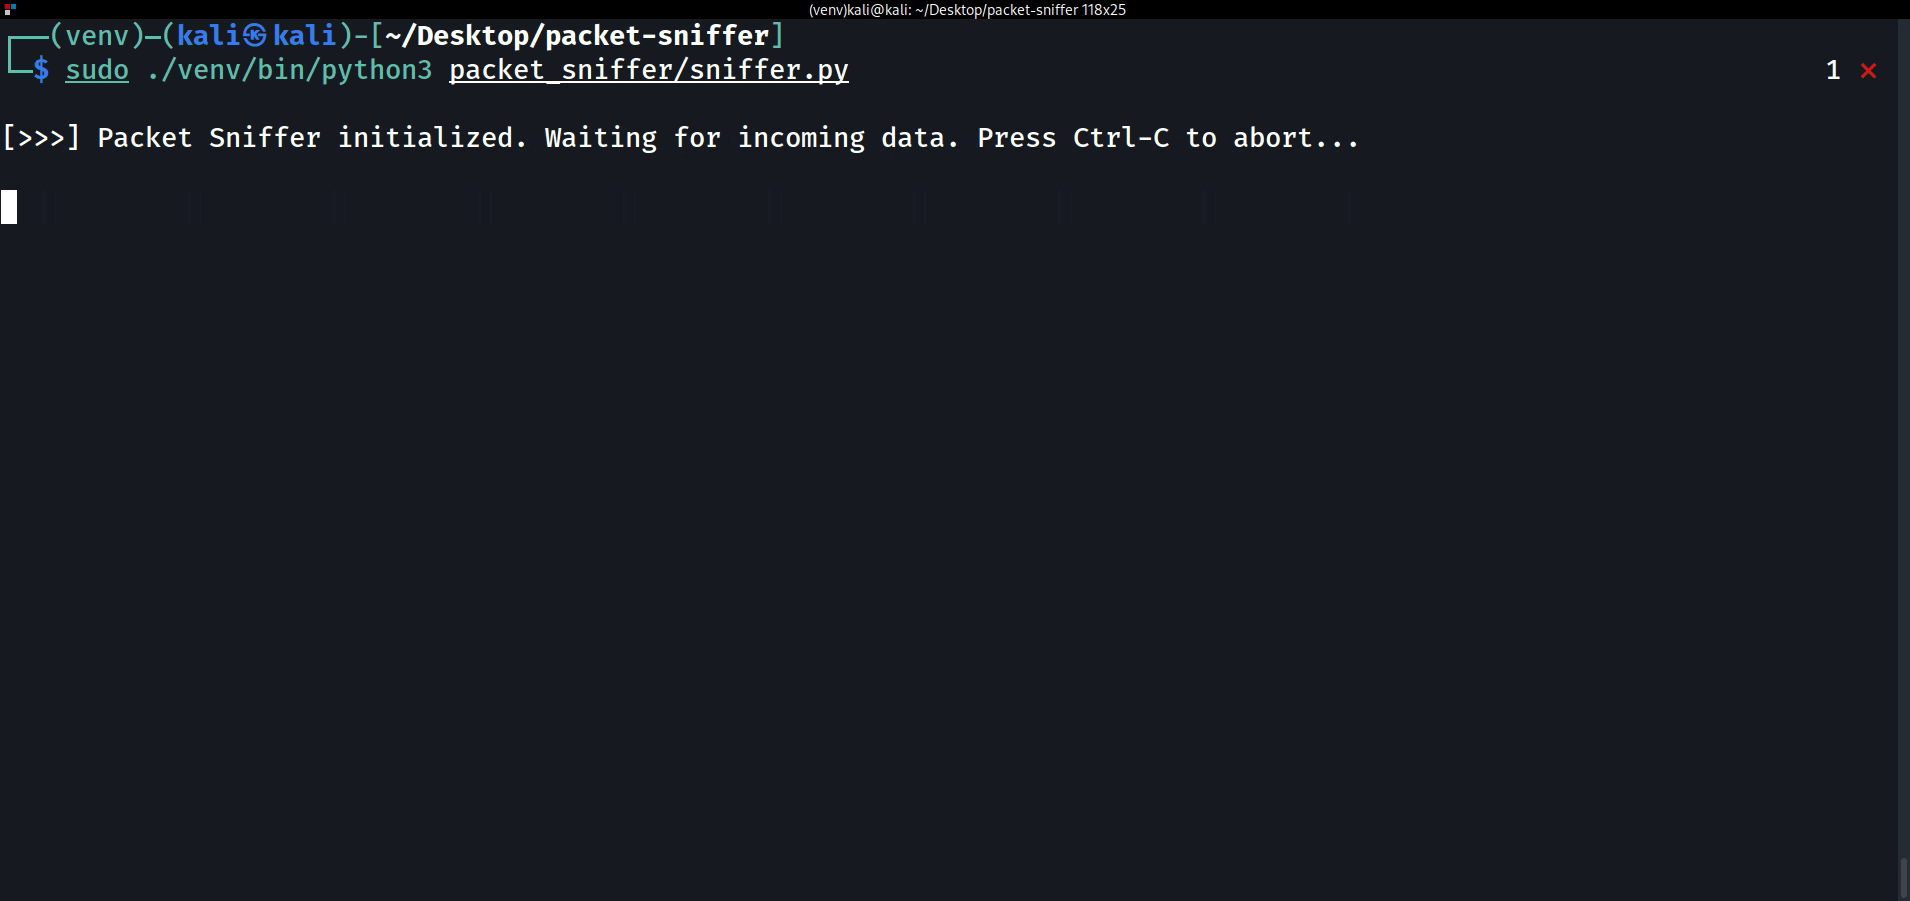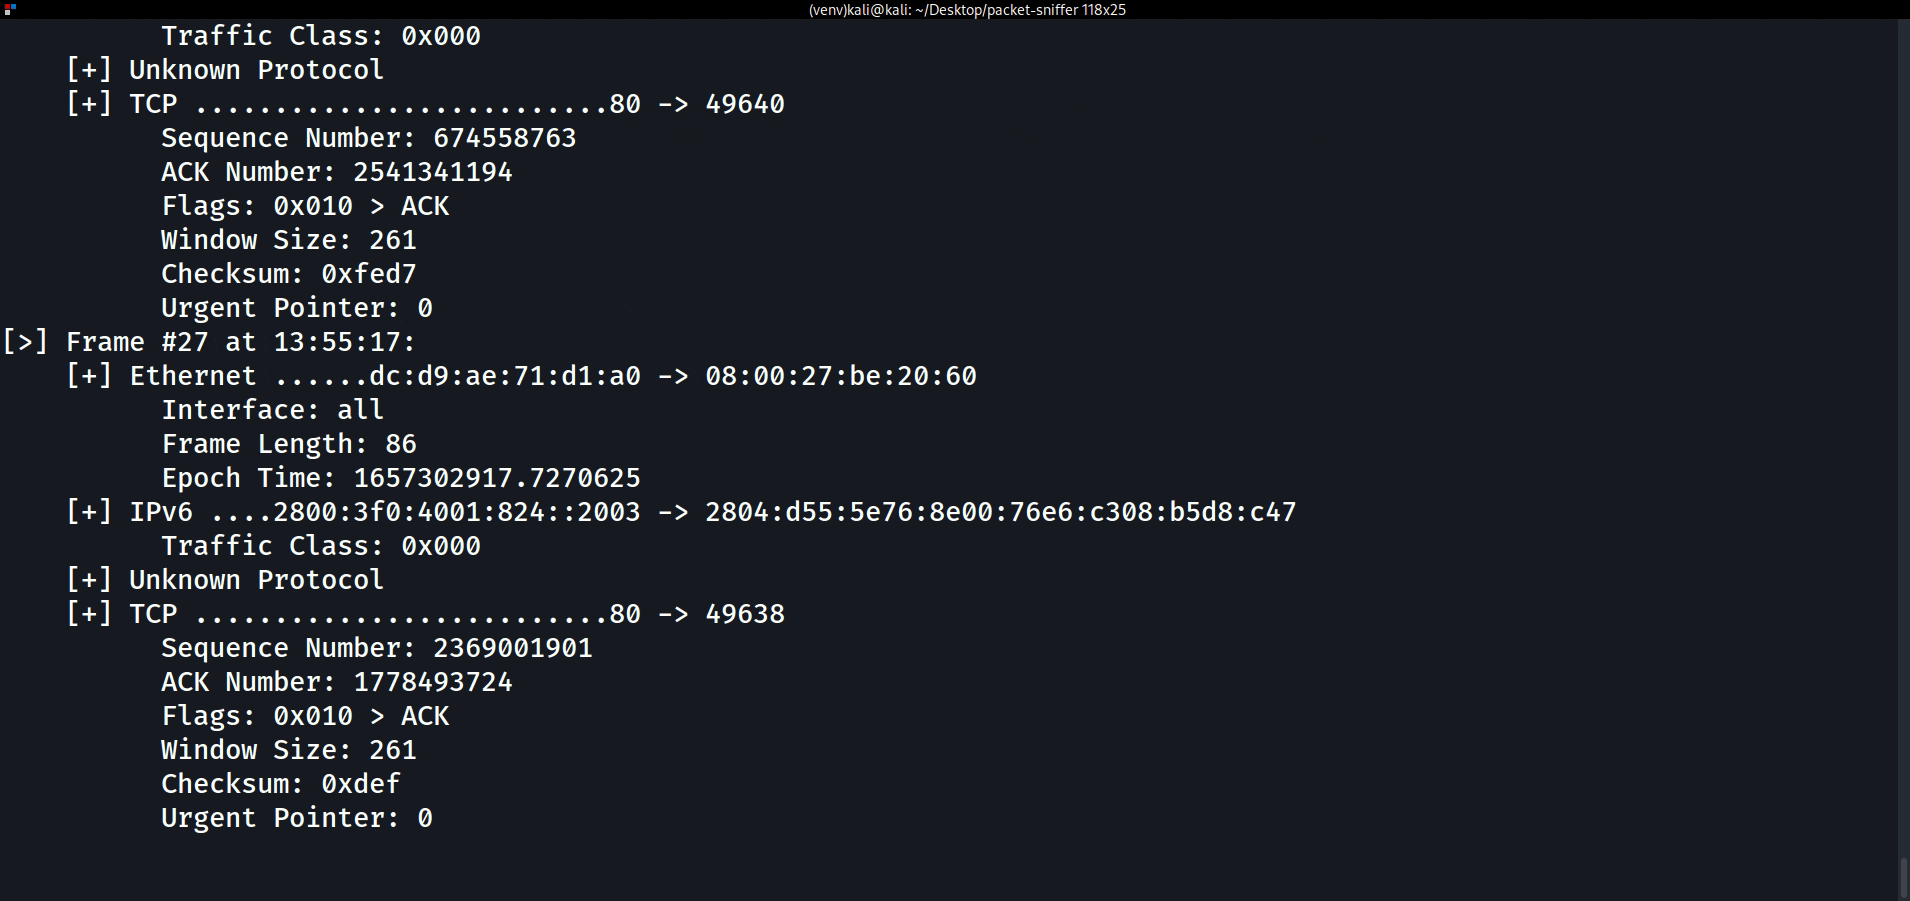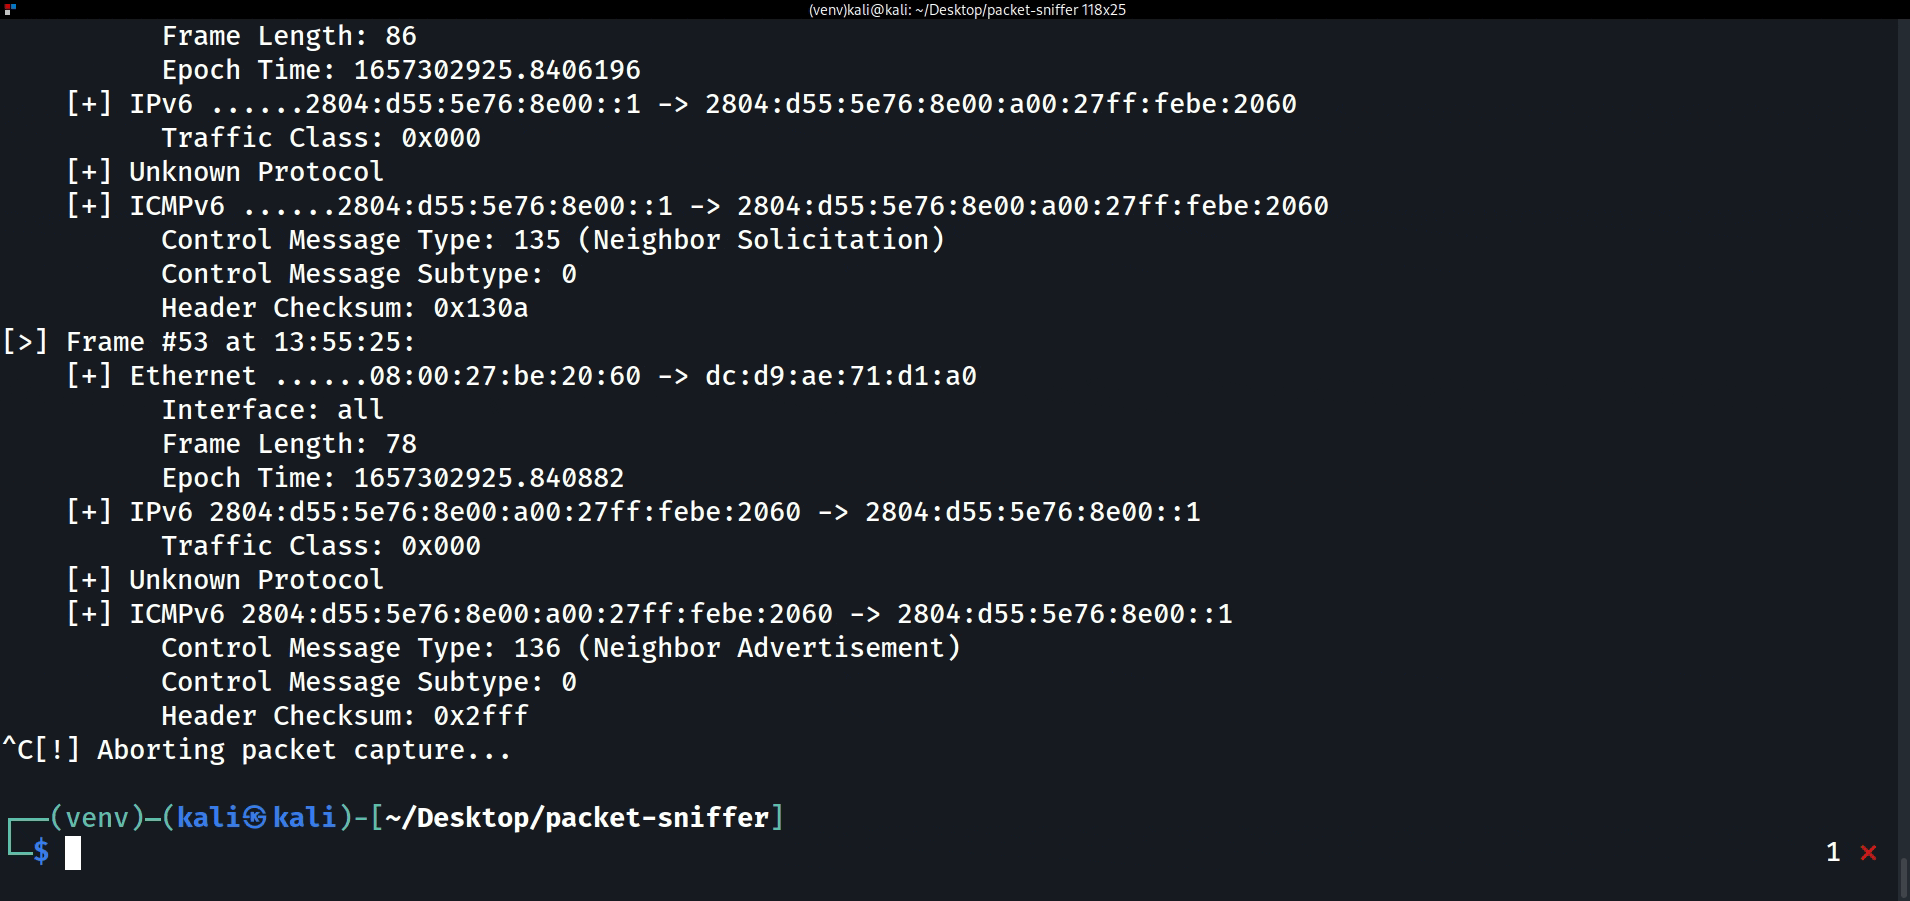 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 jenish-sojitra/jsanalyzer
امتداد Burp Suite للتحليل الثابت لجافاسكربت: يستخرج نقاط نهاية API وعناوين URL والأسرار وعناوين البريد الإلكتروني مع تصفية الضوضاء لاختبار أمان الويب.
 garrettfoster13/sccmhunter
أداة ما بعد الاستغلال لتحديد، تصنيف، ومهاجمة أصول Microsoft SCCM داخل نطاقات Active Directory، مما يبسط استرداد بيانات الاعتماد والاستيلاء على الموقع.
 ciscocxsecurity/enum4linux
enum4Linux هو بديل Linux لأداة enum.exe لتعداد البيانات من مضيفي Windows و Samba
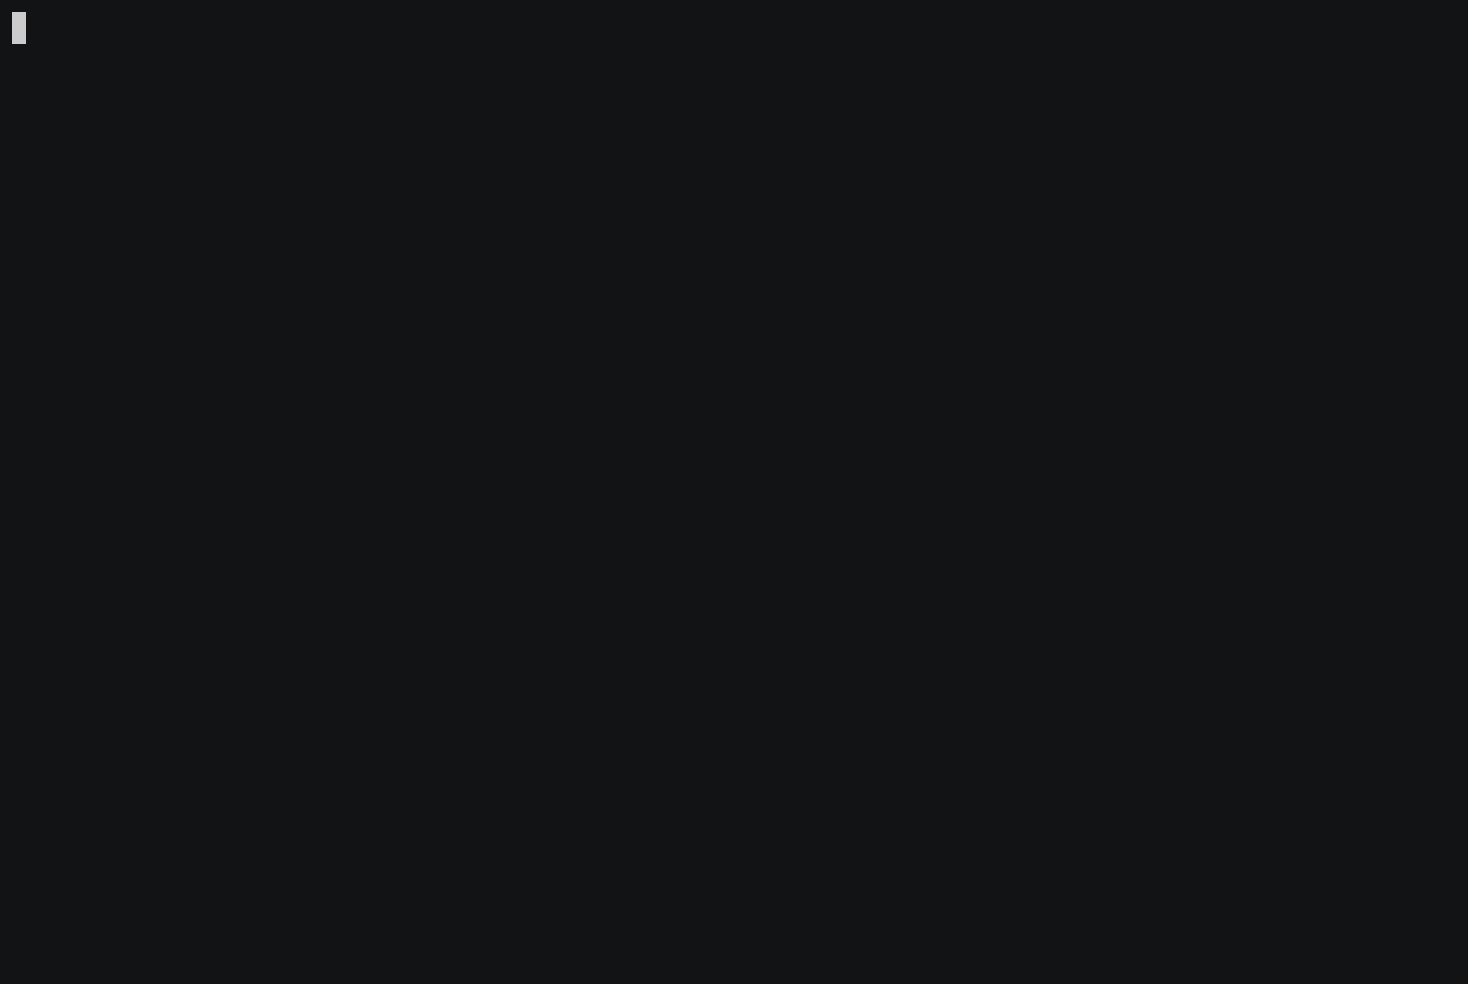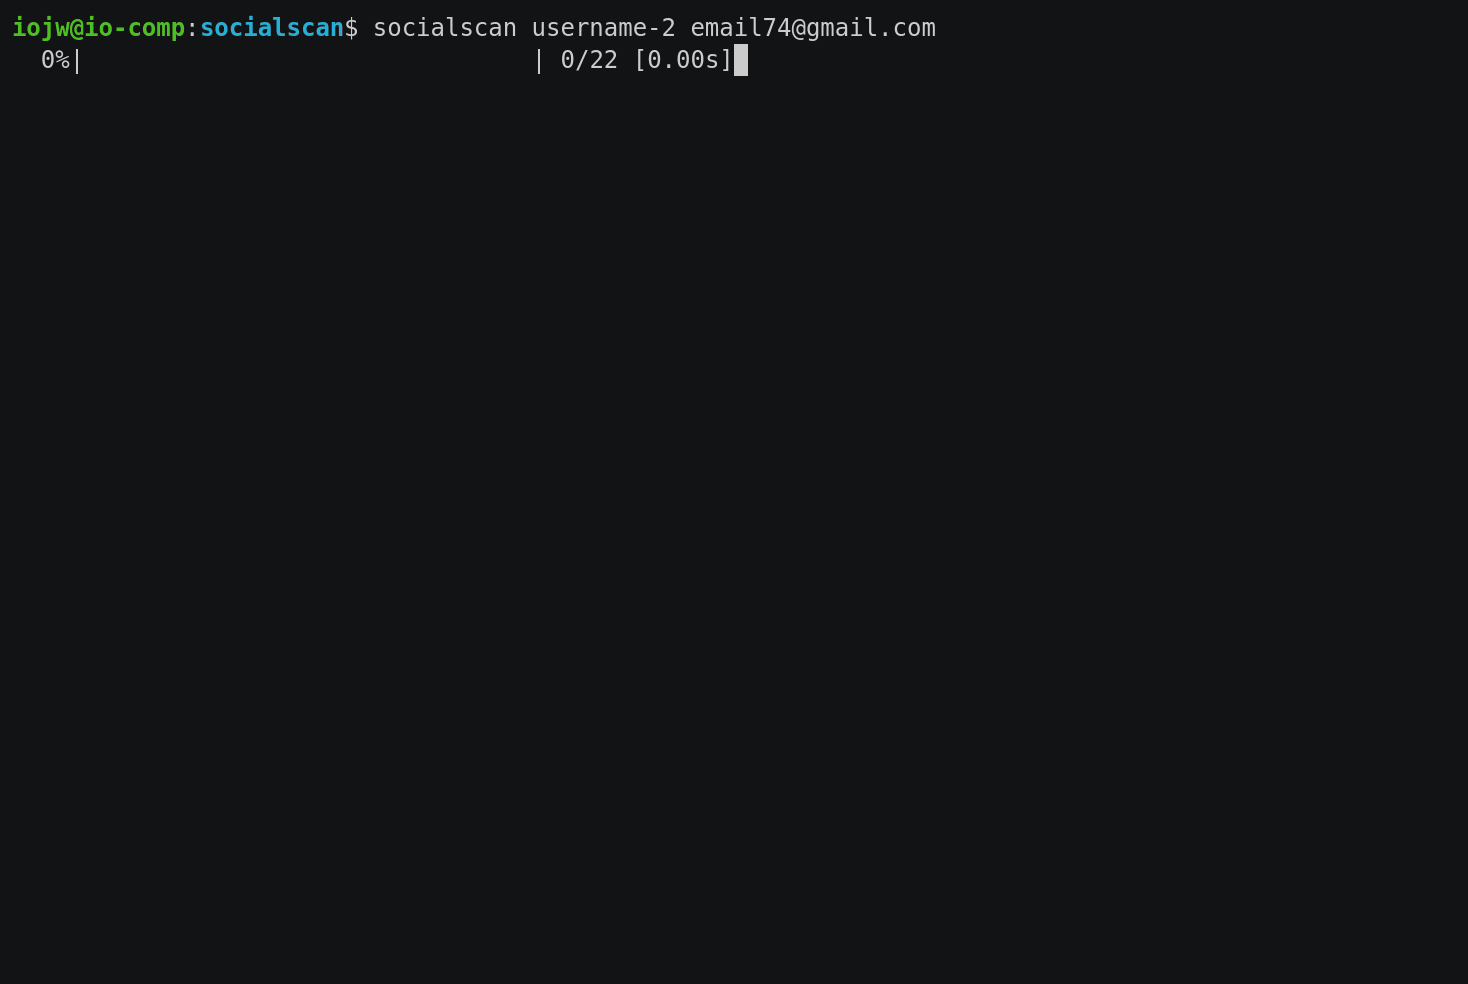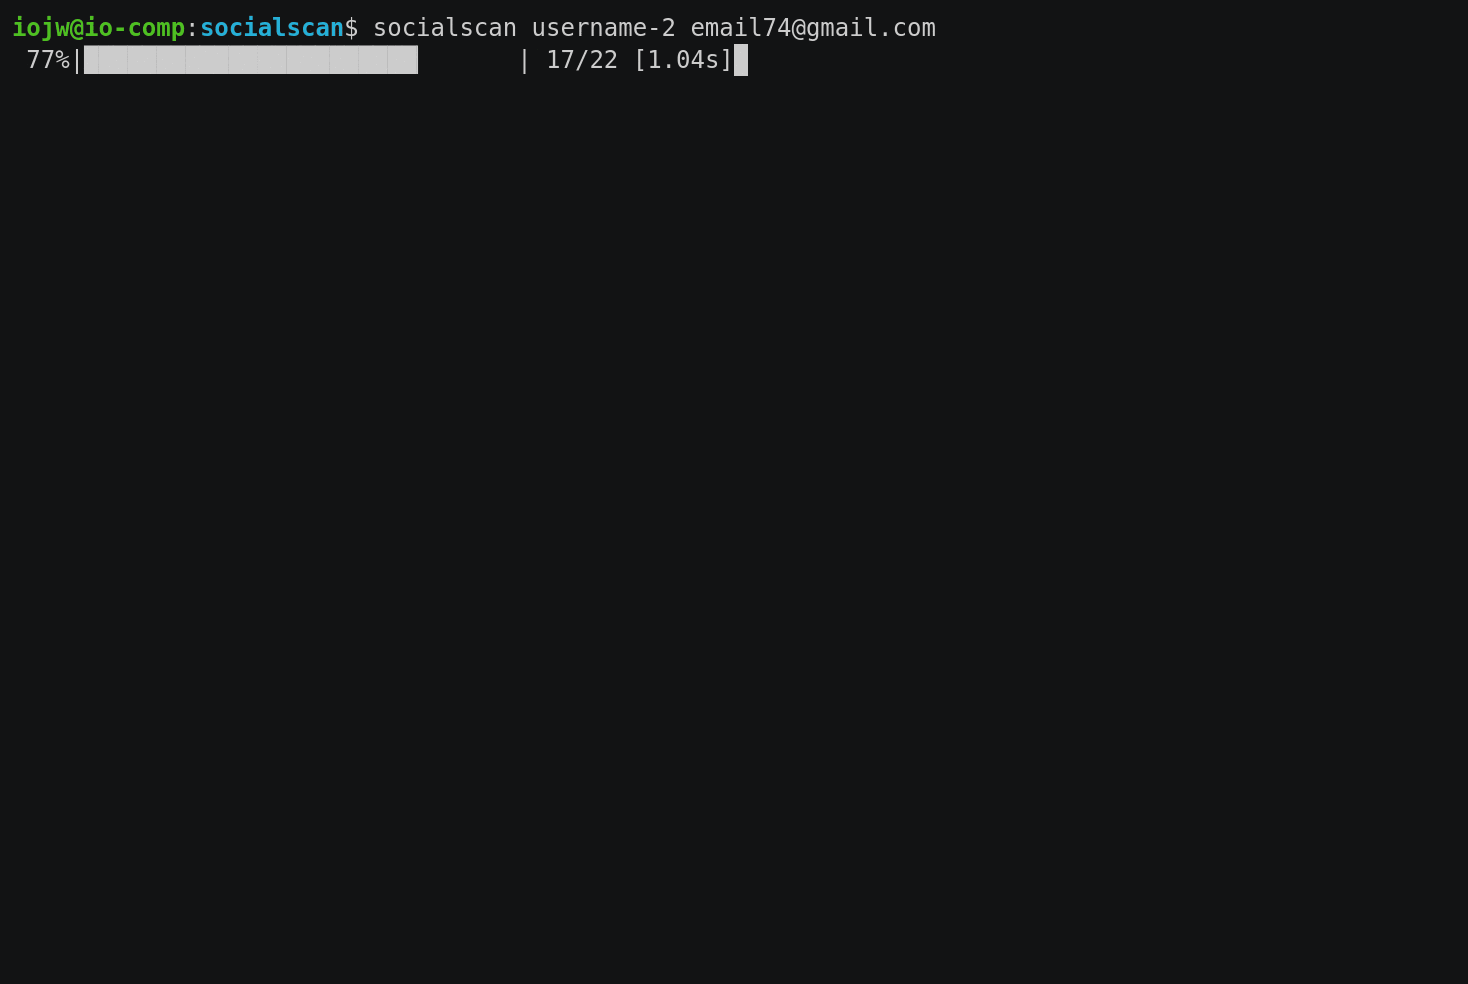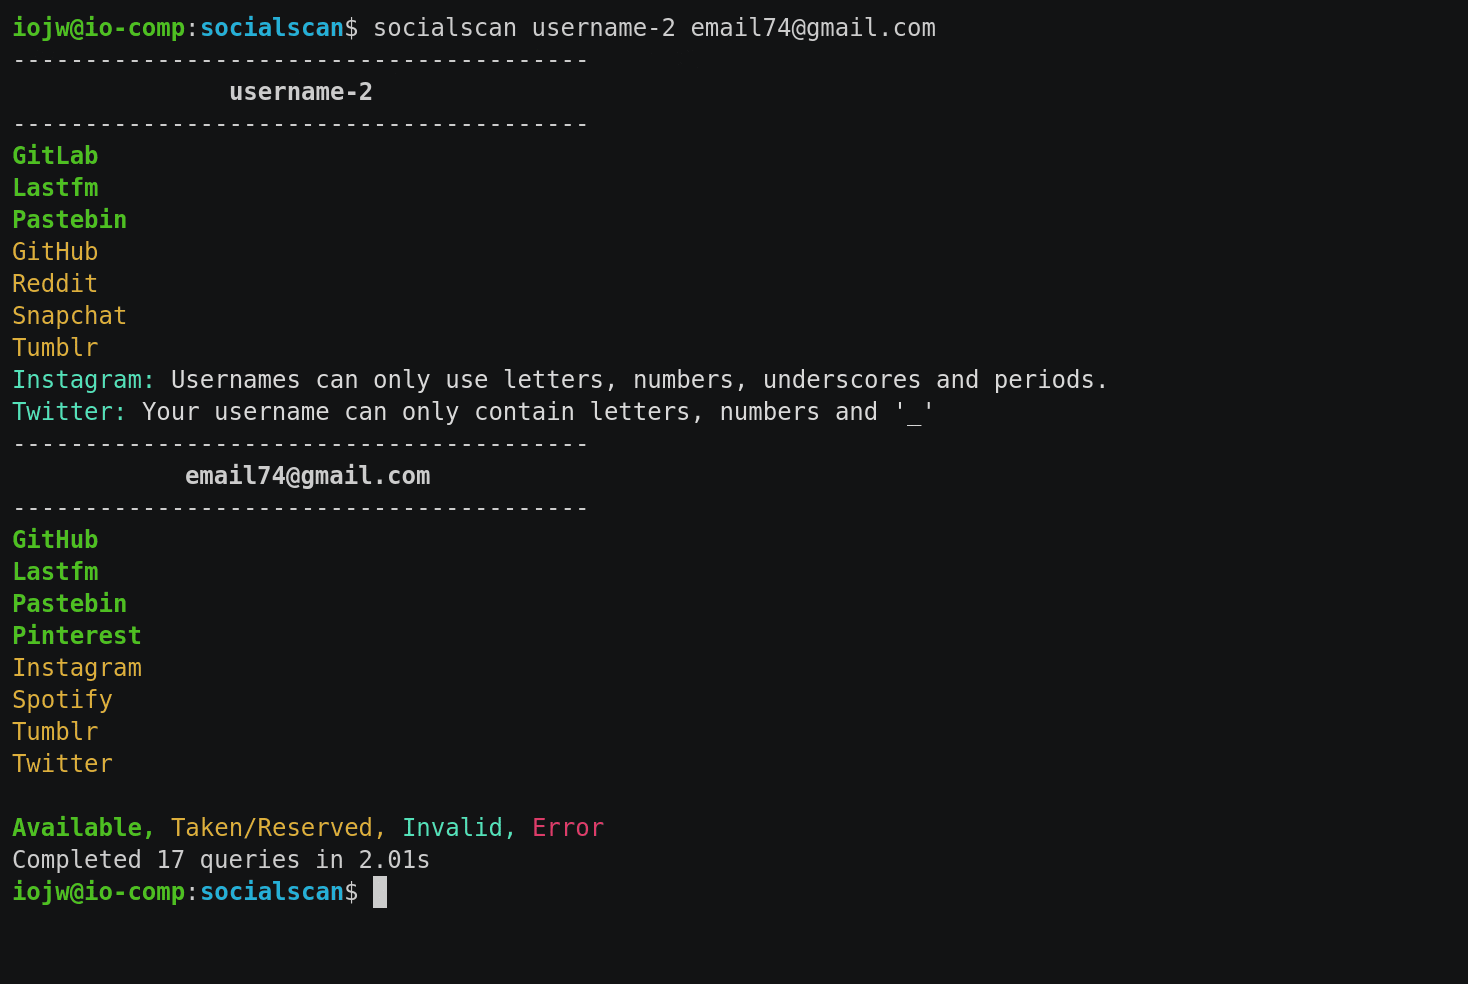 iojw/socialscan
مكتبة بايثون للاستعلام بدقة عن استخدام اسم المستخدم والبريد الإلكتروني على المنصات الإلكترونية
 t0pcyber/hawk
أداة تعتمد على PowerShell لجمع المعلومات المتعلقة بالاختراقات في O365 والانتهاكات المحتملة
 samratashok/admodule
وحدة PowerShell الخاصة بـ ActiveDirectory الموقعة من مايكروسوفت
 ransomlook/ransomlook
متتبع آخر لعصابات برامج الفدية
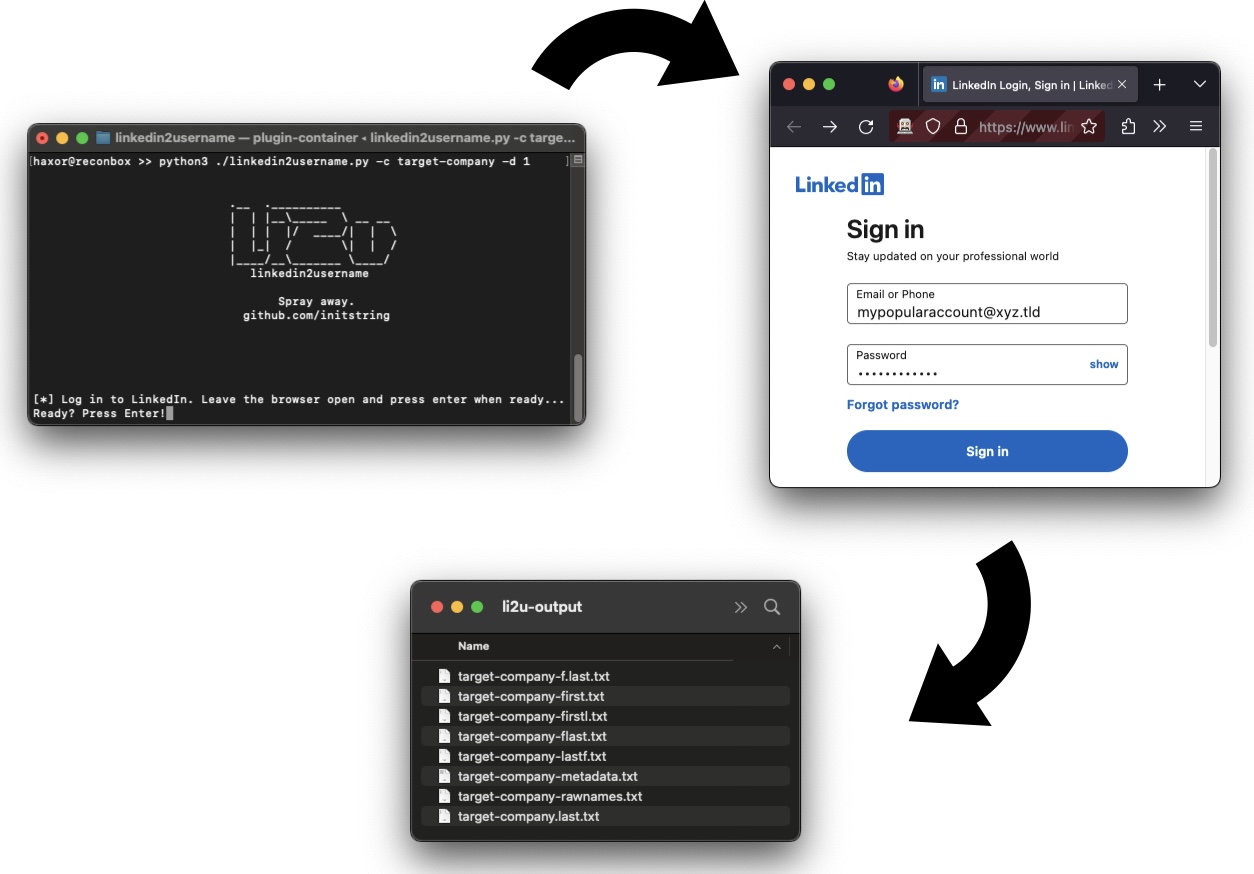 initstring/linkedin2username
أداة استخبارات مفتوحة المصدر: إنشاء قوائم أسماء مستخدمين للشركات على LinkedIn
 dshield-isc/dshield
يثبّت ويُهيّئ مستشعر مصيدة DShield honeypot على Raspberry Pi أو Ubuntu، ويشغّل مصائد Cowrie لـ SSH وHTTP ويُمرّر سجلات جدار الحماية إلى بوابة DShield.
 wireghoul/htshells
أصداف وهجمات htaccess مكتفية ذاتيًا
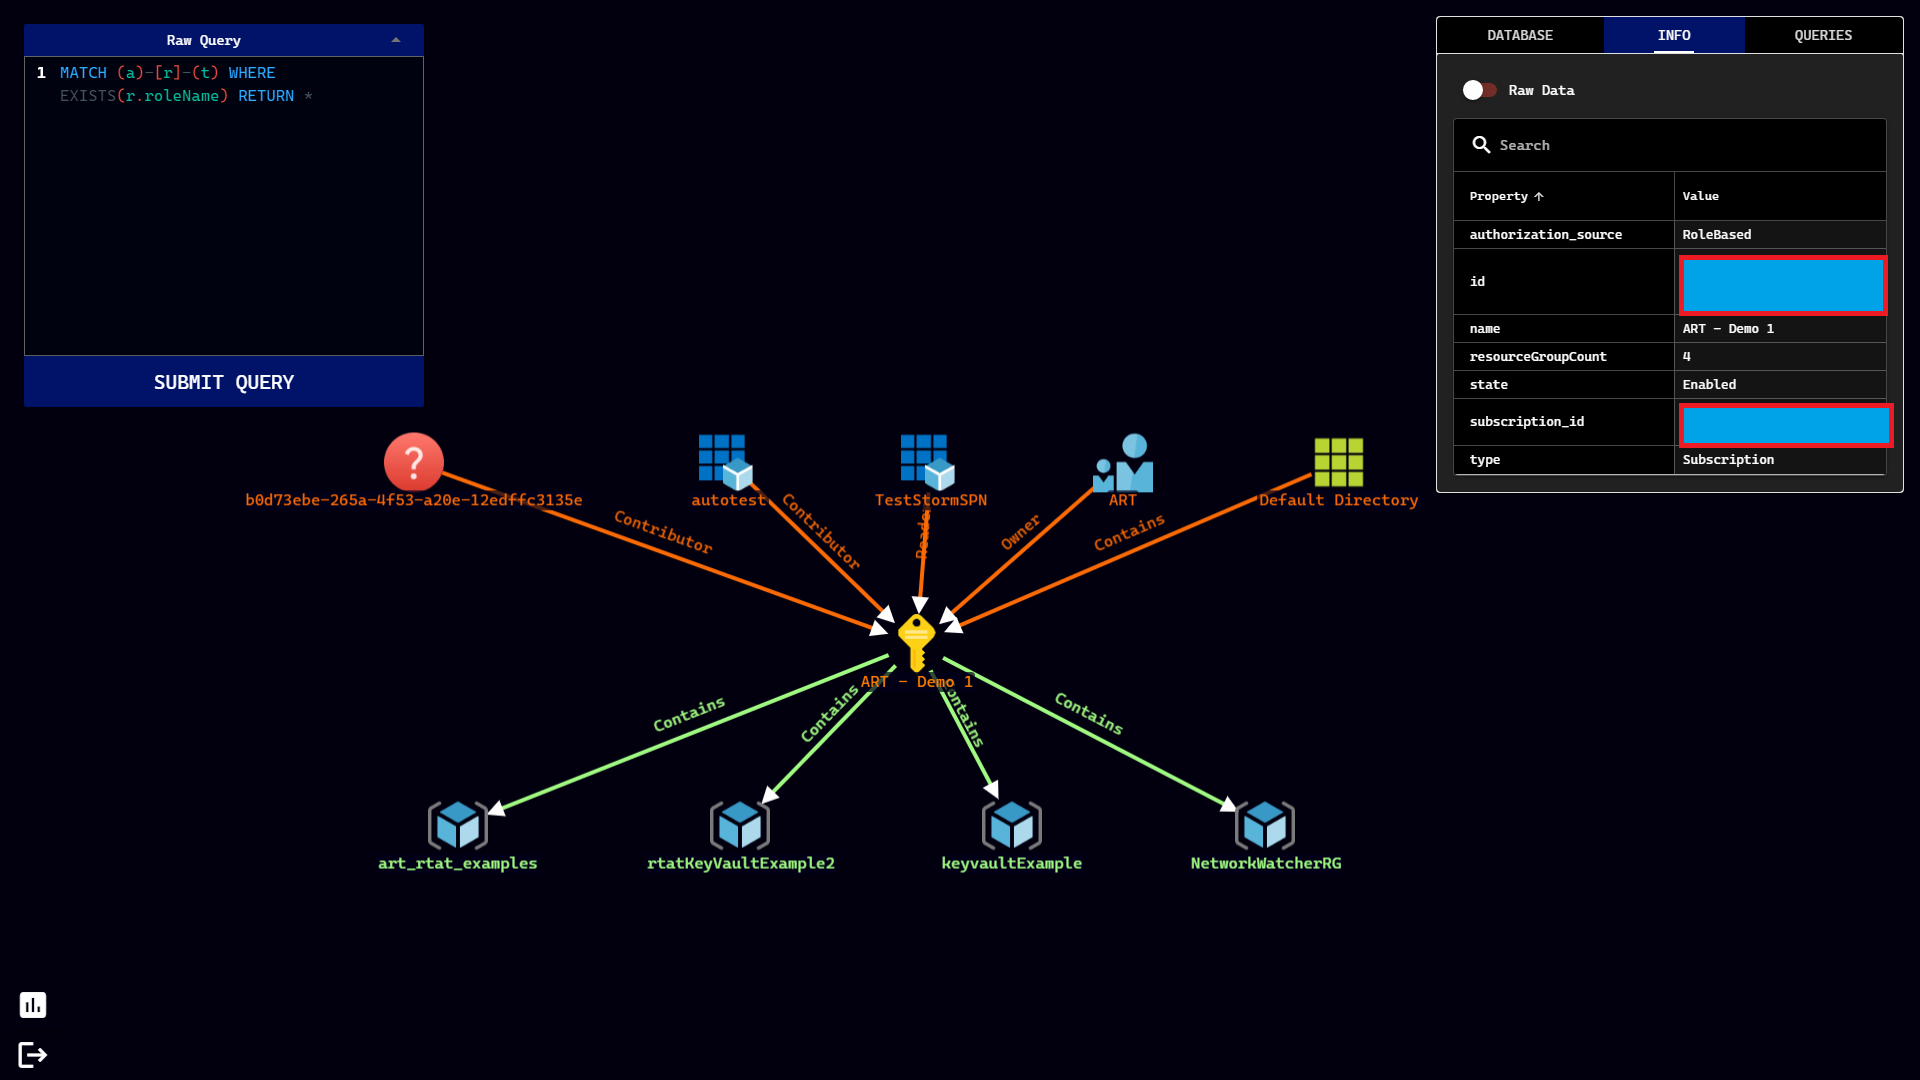 azure/stormspotter
أداة فريق Red Team لـ Azure لإنشاء رسم بياني لكائنات Azure و Azure Active Directory
 specterops/azurehound
يجمع بيانات مستأجر Azure (المستخدمين، المجموعات، الأدوار، الموارد) ويصدرها لتحليل مسار الهجوم في BloodHound في اختبار الاختراق السحابي وعمليات الفريق…
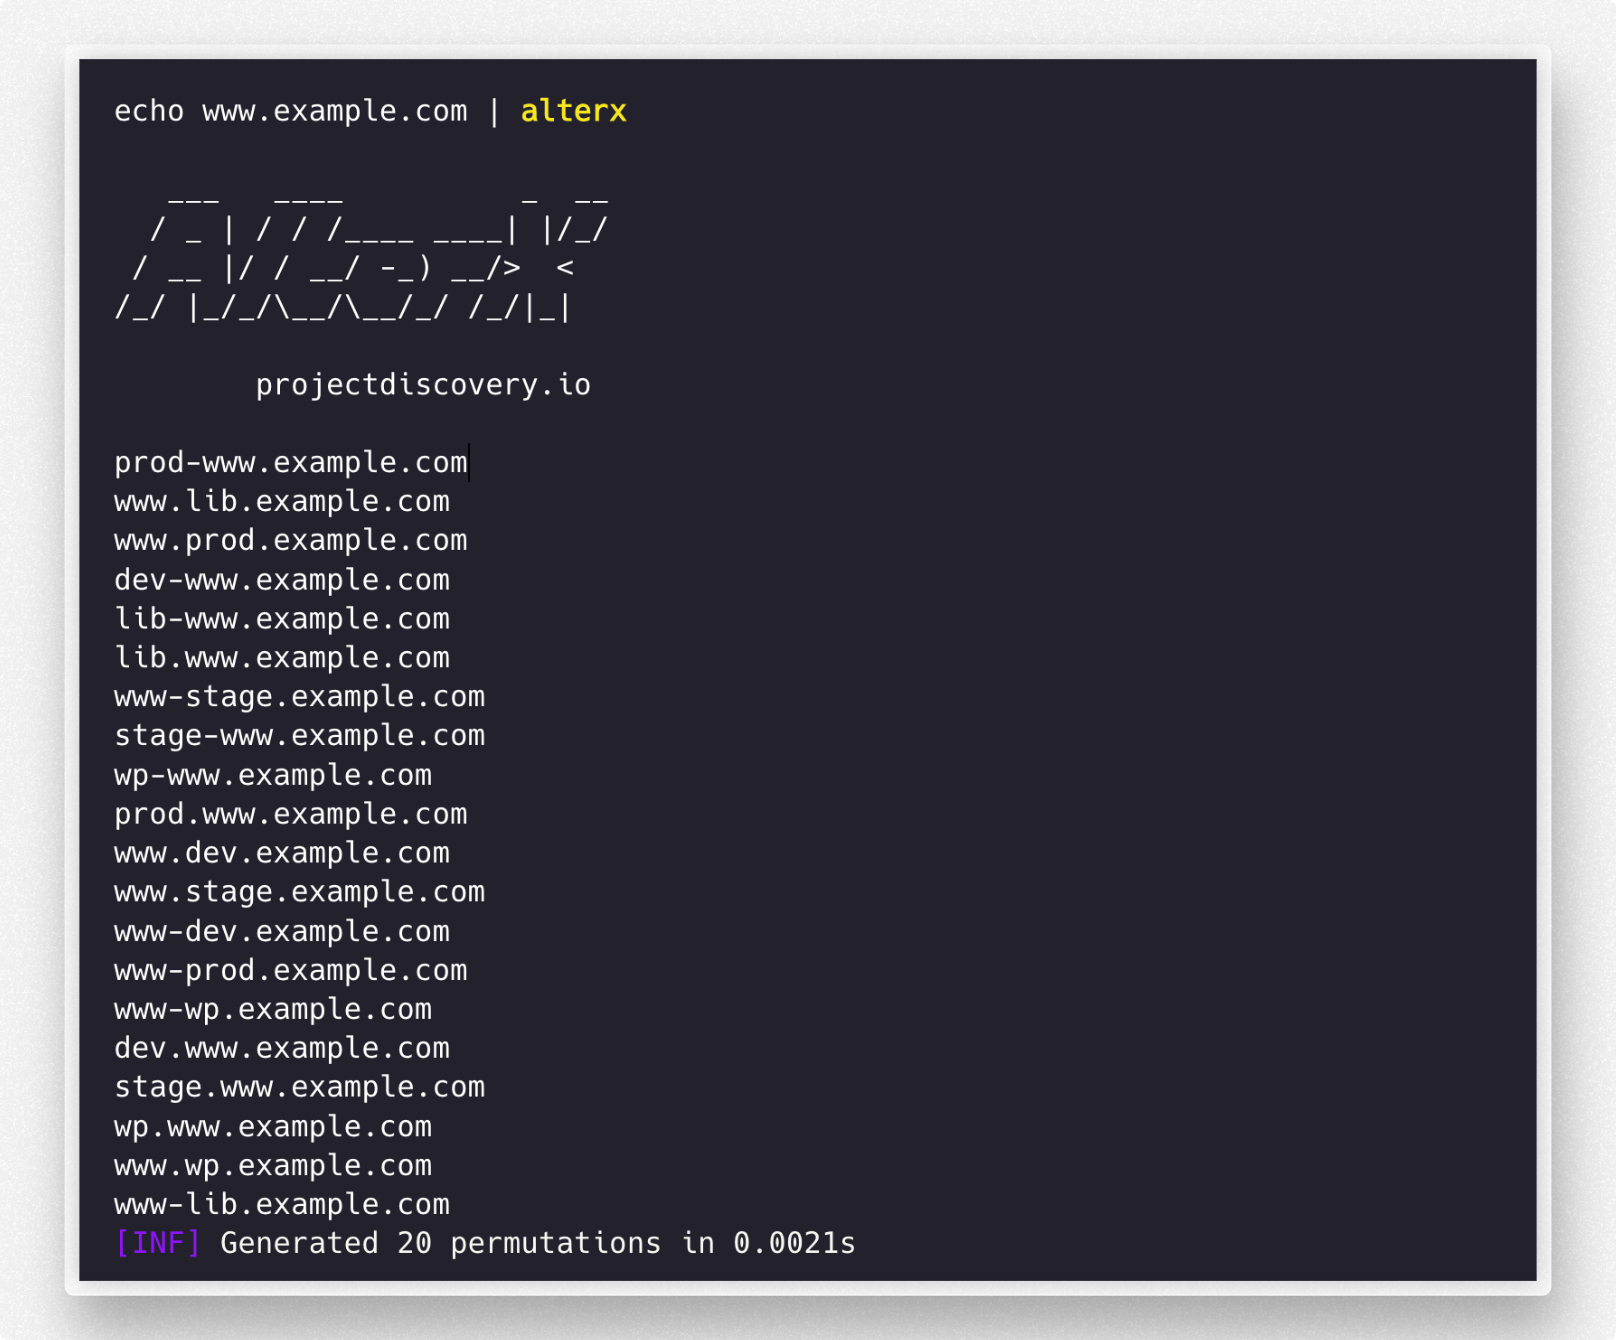 projectdiscovery/alterx
مولّد سريع وقابل للتخصيص لقوائم كلمات النطاقات الفرعية باستخدام DSL
 zishanadthandar/pentest
قاعدة معرفية للاختبار الاختراقي مبنية على Jekyll تتضمن أدلة منهجية وأوراق مرجعية وفهارس أدوات وخرائط طريق للشهادات وموارد مختارة لمختبرات التدريب…








