#1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
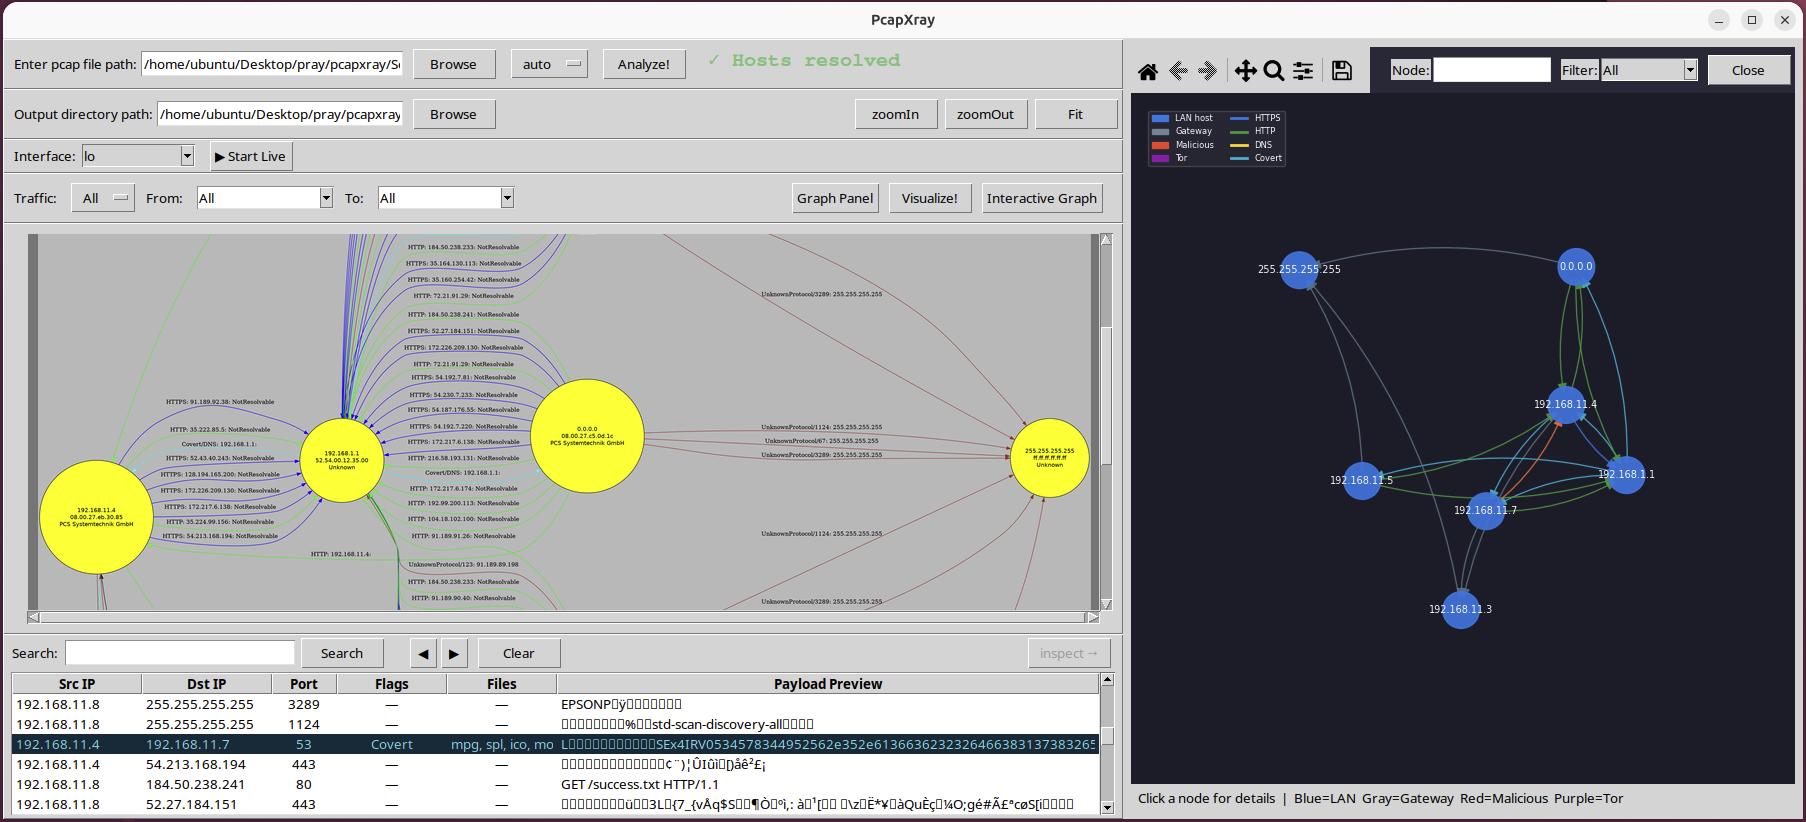
 srixivas/pcapxray
❄️ PcapXray - أداة تحليل الشبكات الجنائي - لتصور التقاط الحزم دون اتصال كرسم بياني للشبكة بما في ذلك تحديد الأجهزة، إبراز الاتصالات المهمة واستخراج…
 farrokhi/dnsdiag
مجموعة أدوات قياس DNS واستكشاف الأخطاء وإصلاحها وتدقيق الأمان
 arvanaghi/sessiongopher
SessionGopher هي أداة PowerShell تستخدم WMI لاستخراج معلومات الجلسات المحفوظة لأدوات الوصول عن بُعد مثل WinSCP وPuTTY وSuperPuTTY وFileZilla…
 t3l3machus/toxssin
واجهة سطر أوامر لاستغلال XSS ومولّد حمولات.
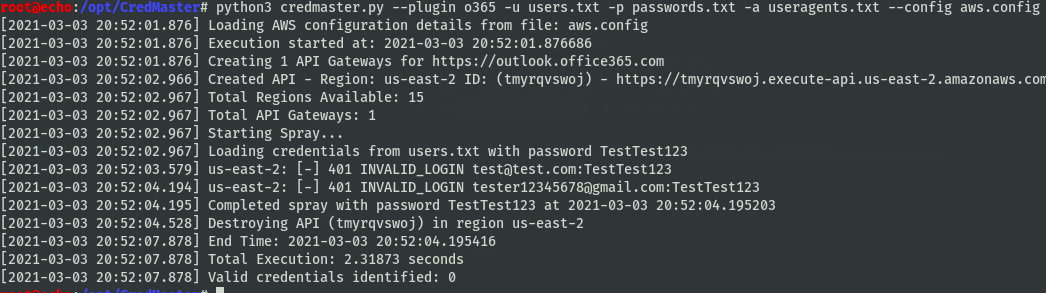 knavesec/credmaster
أداة CredKing لرش كلمات المرور، أعيدت هيكلتها وحُسّنت، وتستخدم واجهات برمجة تطبيقات FireProx لتدوير عناوين IP، والبقاء مجهول الهوية، والتغلب على…
 cobbr/sharpsploit
SharpSploit هي مكتبة استغلال لاحق مكتوبة بلغة C#.
 bitbrute/evillimiter
أداة تراقب وتحلل وتحد من عرض النطاق الترددي للأجهزة على الشبكة المحلية دون وصول إداري.
 dirkjanm/adidnsdump
تفريغ DNS المدمج في Active Directory من قبل أي مستخدم مصادق
 pushsecurity/browser-identity-attacks-matrix
الأمن الهجومي يقود الأمن الدفاعي. نشارك مجموعة من تقنيات الهجوم على تطبيقات SaaS لمساعدة المدافعين على فهم التهديدات التي يواجهونها. #nolockdown
 secforce/sparta
أداة اختبار اختراق البنية التحتية للشبكة
 adrmxr/kithack
حزمة أدوات الاختراق ومولّد الأبواب الخلفية.
 danmcinerney/icebreaker
يحصل على بيانات اعتماد Active Directory بنص عادي إذا كنت على الشبكة الداخلية ولكن خارج بيئة AD.
 al0ne/linuxcheck
أداة استجابة طارئة/جمع معلومات/كشف ثغرات لنظام Linux، تدعم أكثر من 70 فحصًا في 13 فئة بما في ذلك التكوين الأساسي/حركة مرور الشبكة/جدولة…
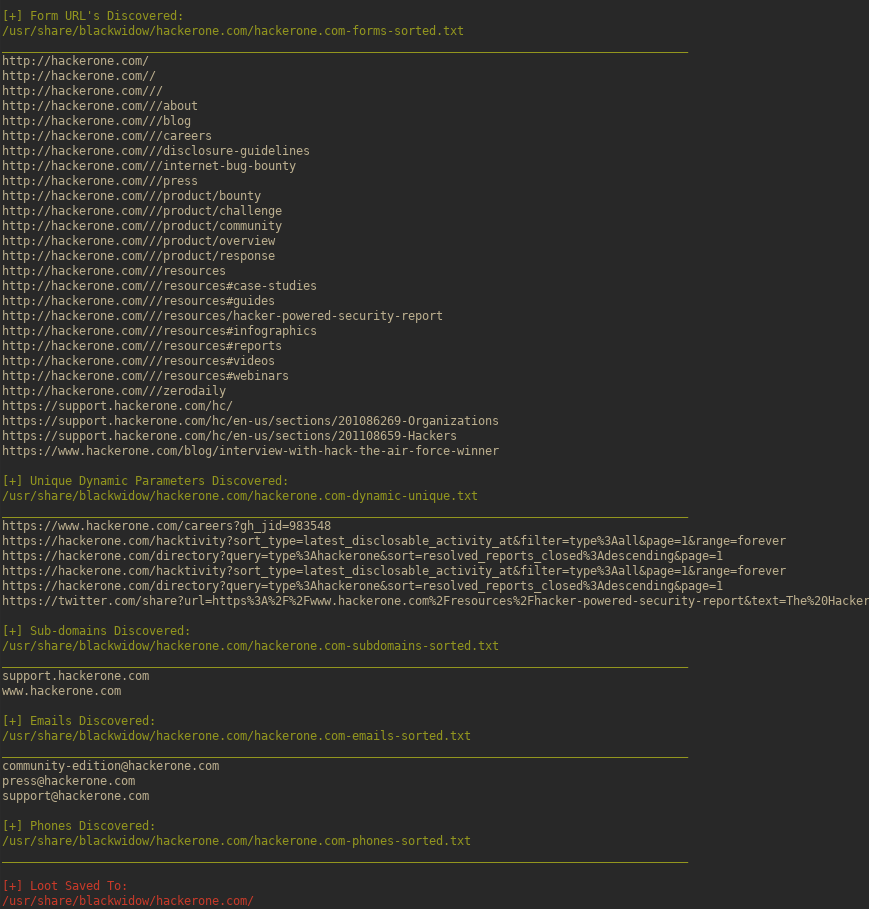 1n3/blackwidow
ماسح تطبيقات ويب مبني على Python لجمع معلومات OSINT وإجراء اختبارات التلغيم (fuzz) للثغرات الأمنية OWASP على موقع مستهدف.
 evilsocket/legba
الأسرع والأشمل في اختراق بيانات الاعتماد عبر بروتوكولات متعددة / أداة رش كلمات المرور والتعداد. 🥷
 ossf/criticality_score
يحسب درجة حرجة للمشاريع مفتوحة المصدر من مقاييس المستودع والمساهمين والتبعيات لتحديد أولويات التحسينات الأمنية.
 igorbrigadir/twitter-advanced-search
دليل شامل لمشغلي البحث المتقدم في تويتر لجمع بيانات دقيقة من وسائل التواصل الاجتماعي، بما في ذلك المرشحات للمحتوى والمستخدمين والموقع الجغرافي والوقت…
 syssec-kaist/ltesniffer
أداة تنصت مفتوحة المصدر على الوصلة الهابطة/الصاعدة لشبكات LTE