#1
 dionach/cmsmap
CMSmap هي أداة مسح ضوئي مفتوحة المصدر لأنظمة CMS بلغة Python تقوم بأتمتة عملية اكتشاف الثغرات الأمنية في أشهر أنظمة CMSs.
 deadshot0x7/007-thebond
سيساعدك هذا السكريبت في جمع معلومات عن ضحيتك أو صديقك.
 outflanknl/c2-tool-collection
مجموعة من الأدوات التي تتكامل مع Cobalt Strike (وربما أطر عمل C2 أخرى) من خلال تقنيات BOF وتحميل DLL الانعكاسي.
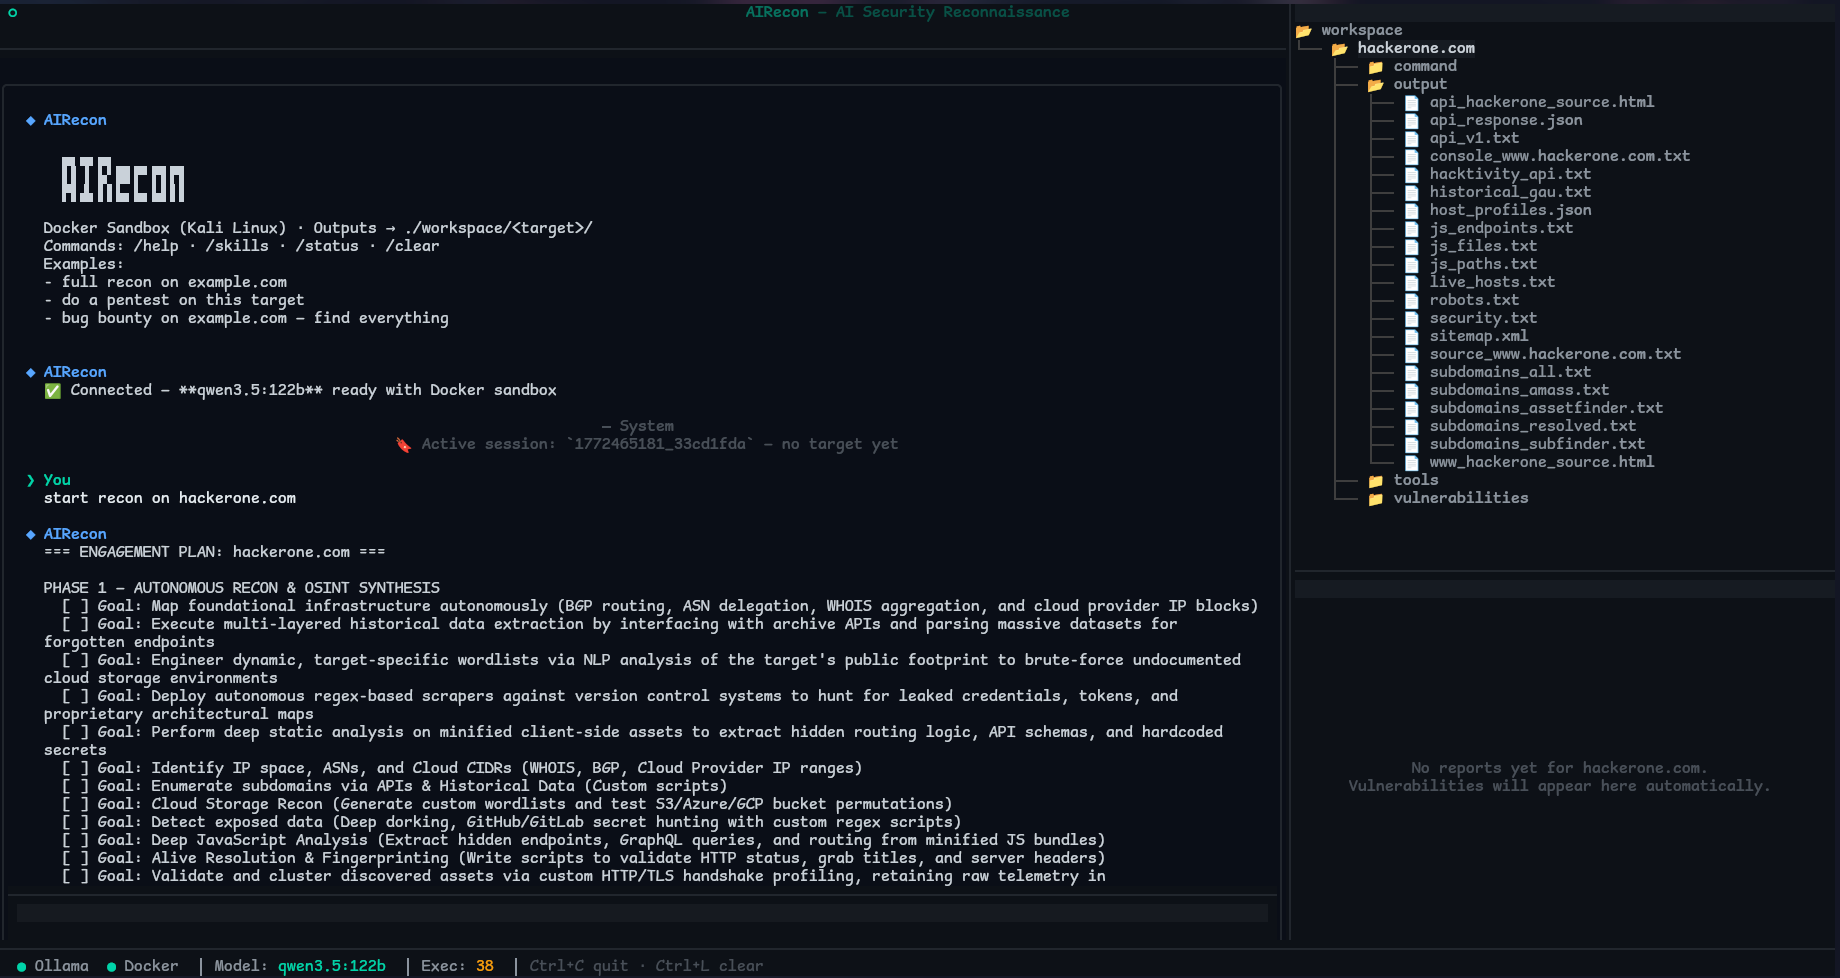 pikpikcu/airecon
AIRecon هو وكيل مستقل للأمن السيبراني يجمع بين نموذج لغوي كبير مستضاف ذاتيًا (Ollama) مع بيئة Kali Linux معزولة عبر Docker وواجهة TUI مبنية على…
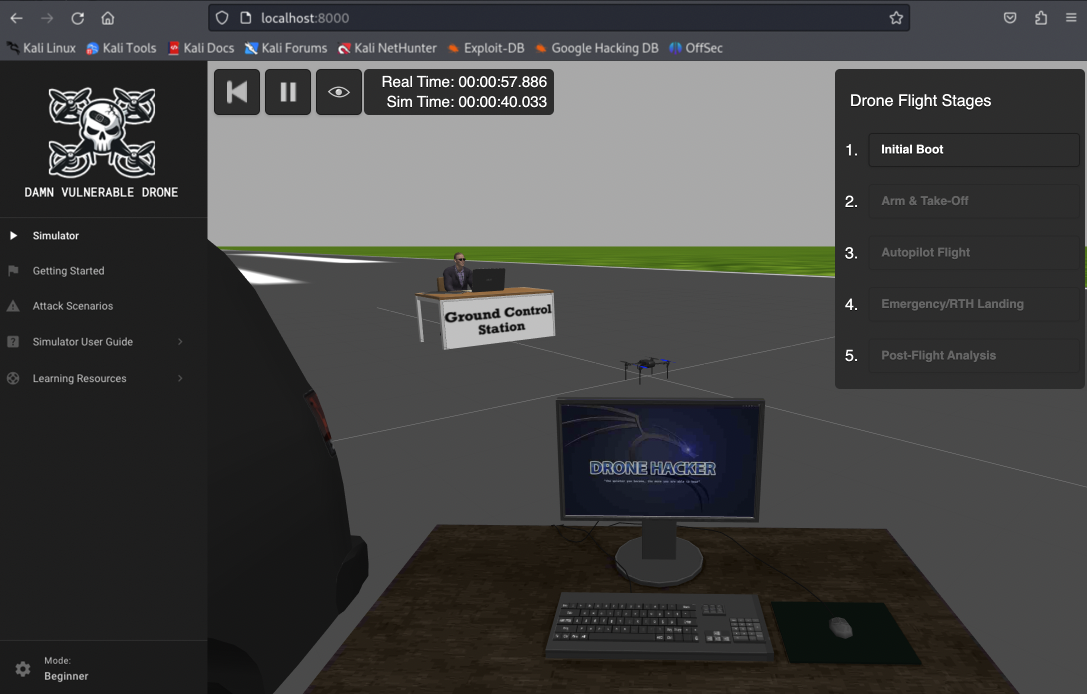 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق…
 login-securite/donpapi
أداة تفريغ بيانات الاعتماد الآلي عن بُعد لبيئات ويندوز، تستخرج أسرار DPAPI وبيانات اعتماد المتصفحات والشهادات وملفات التهيئة، مع ميزات مدمجة لتجنب…
 projectdiscovery/wappalyzergo
تنفيذ عالي الأداء بلغة Go لمكتبة Wappalyzer لكشف التقنيات
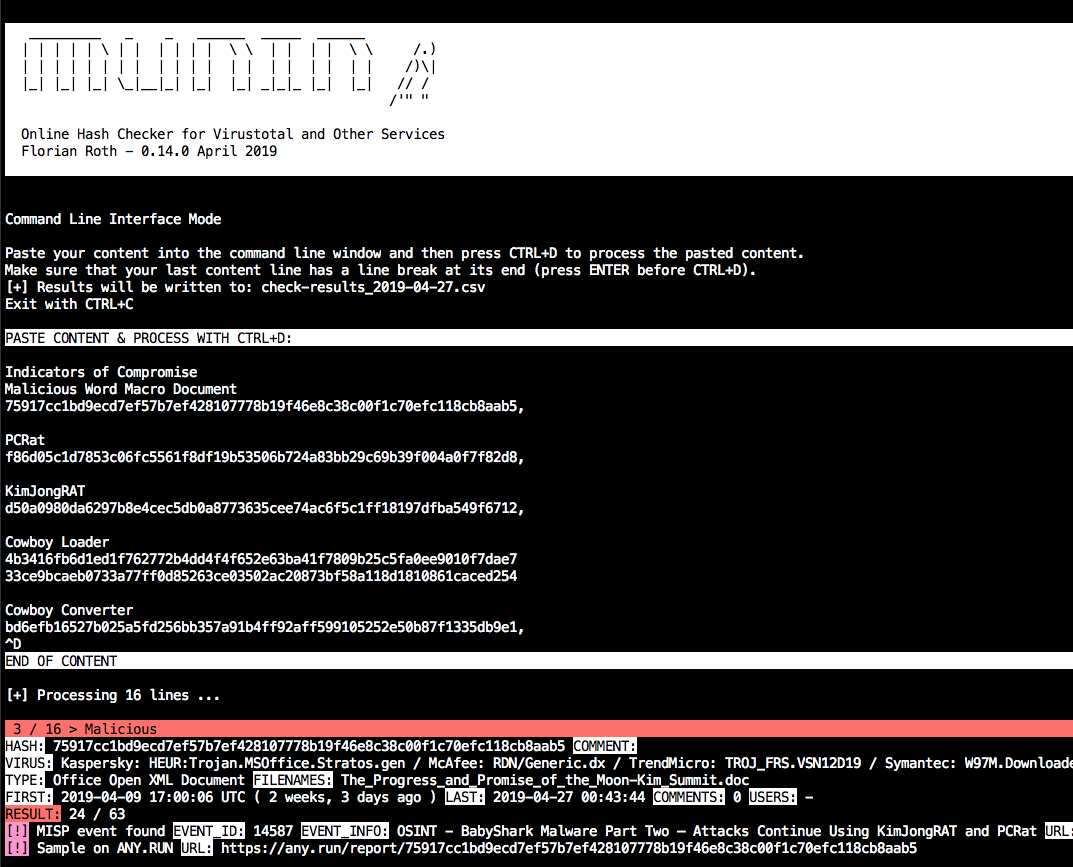 neo23x0/munin
مدقق هاش عبر الإنترنت لـ Virustotal والخدمات الأخرى
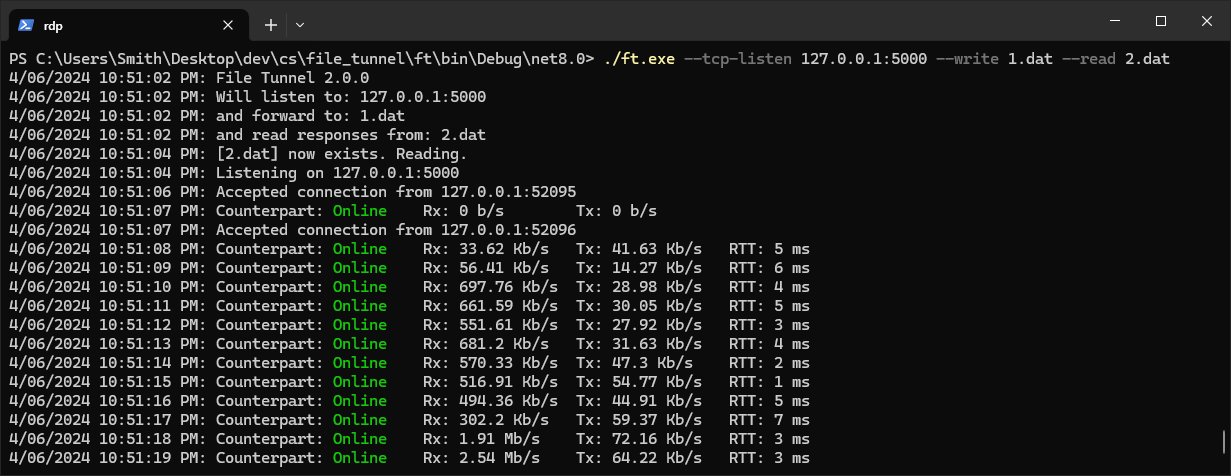 fiddyschmitt/file-tunnel
نفق اتصالات TCP عبر ملف
 koutto/jok3r
Jok3r v3 BETA 2 - إطار أتمتة اختبار الاختراق للشبكات والويب
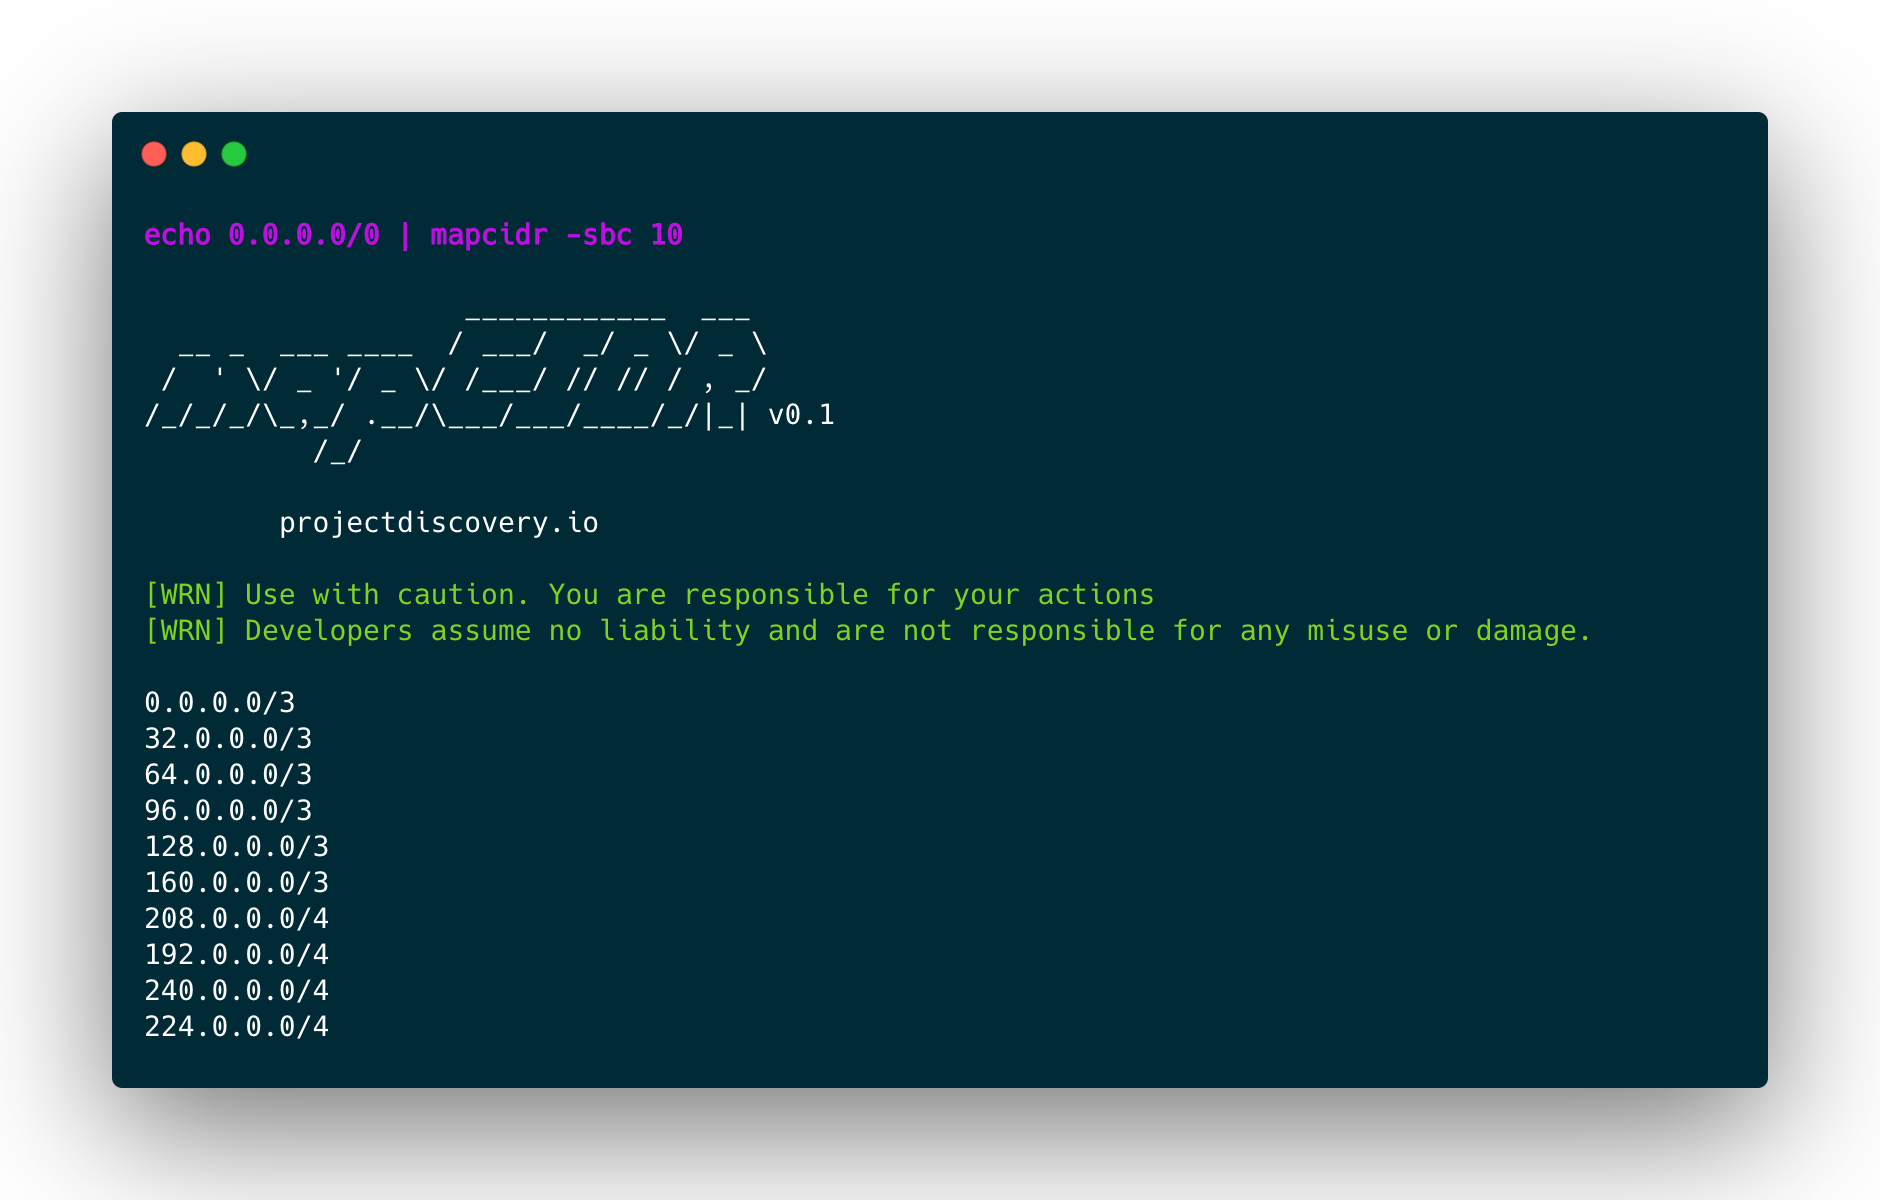 projectdiscovery/mapcidr
برنامج مساعد لتنفيذ عمليات متعددة لنطاقات subnet/CIDR محددة.
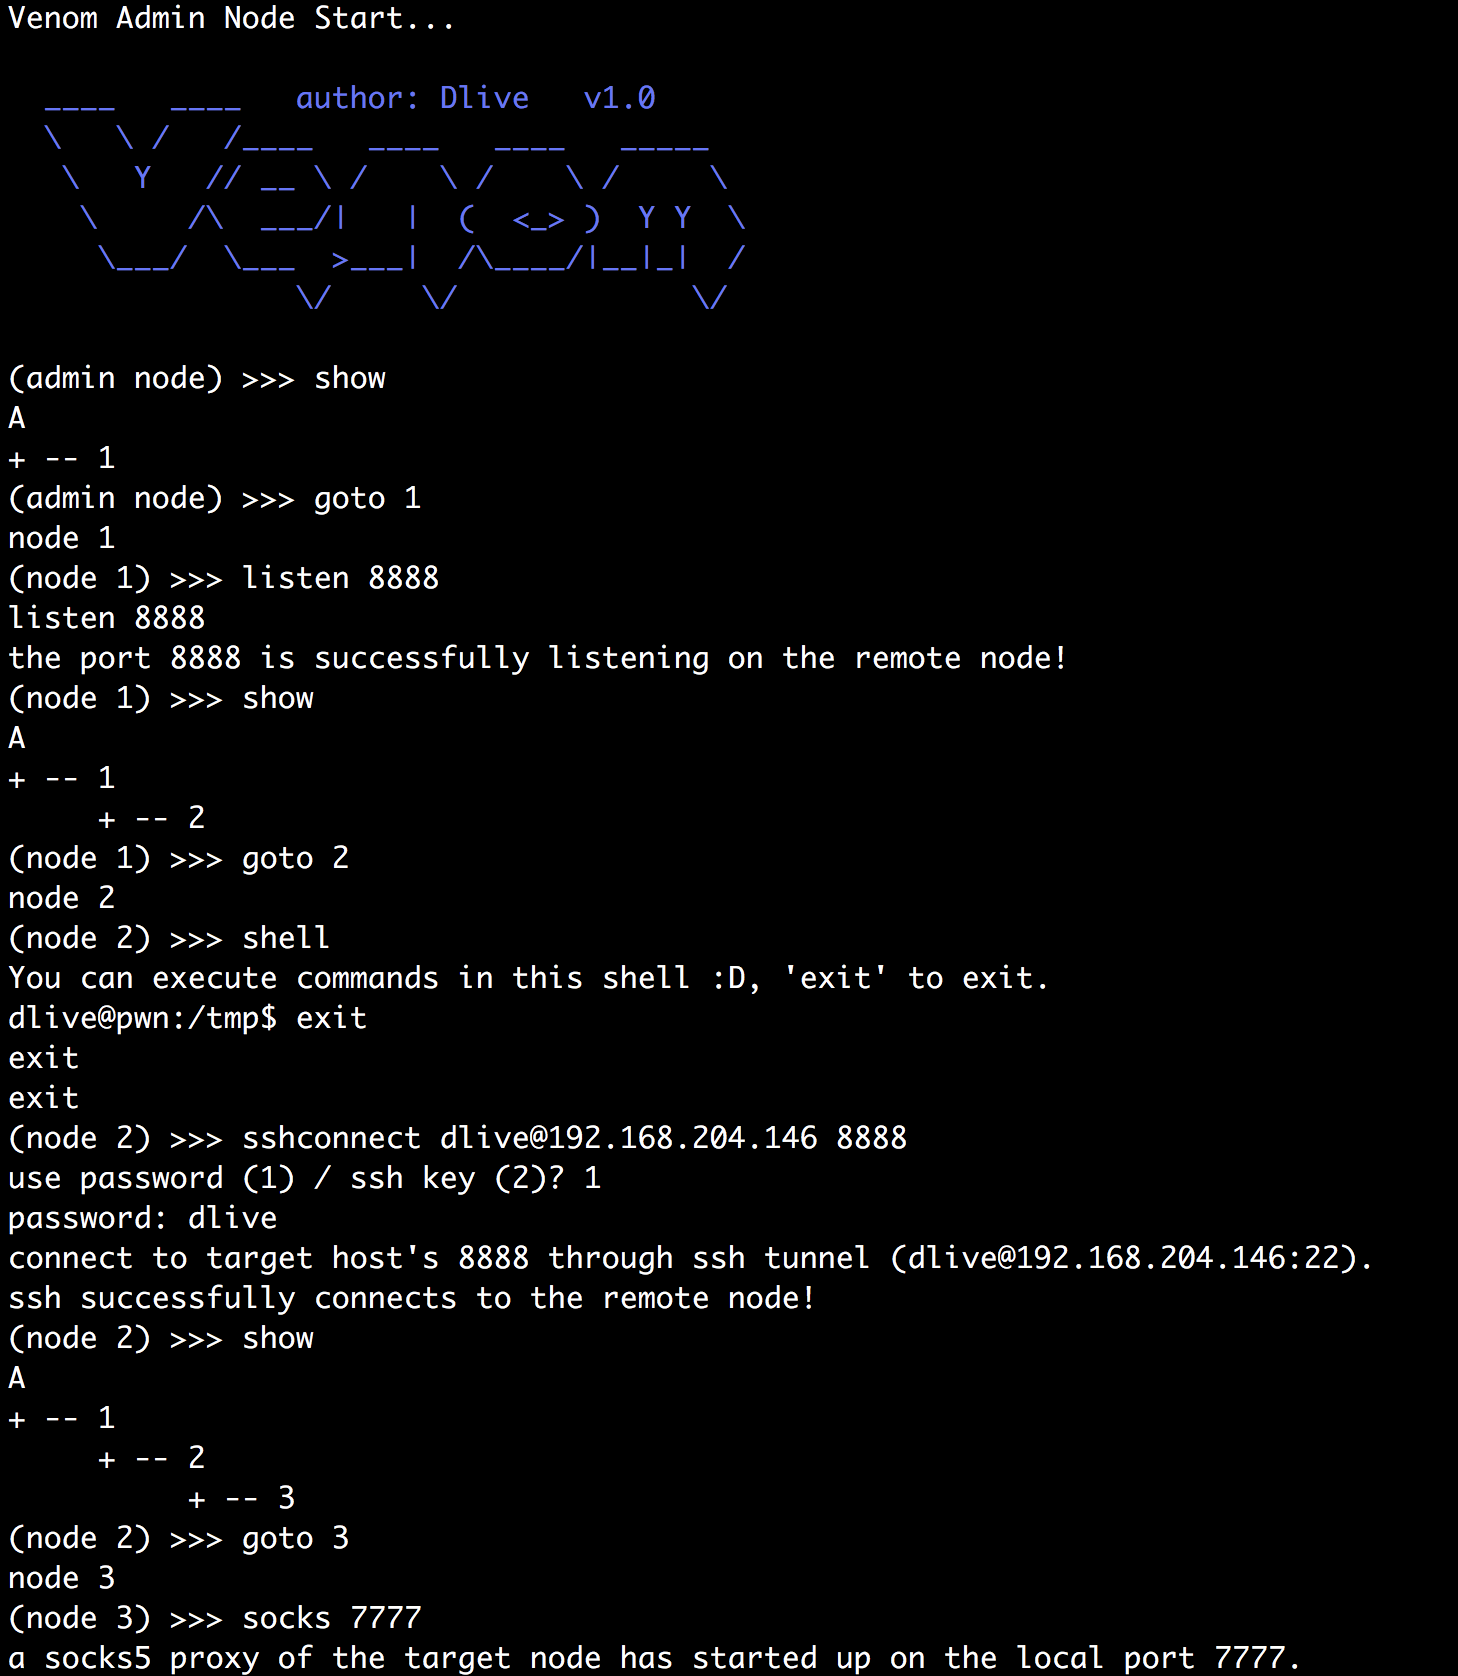 dliv3/venom
Venom - وكيل متعدد القفزات لمختبرِي الاختراق
 stealthcopter/deepce
تعداد Docker، تصعيد الصلاحيات والهروب من الحاويات (DEEPCE)
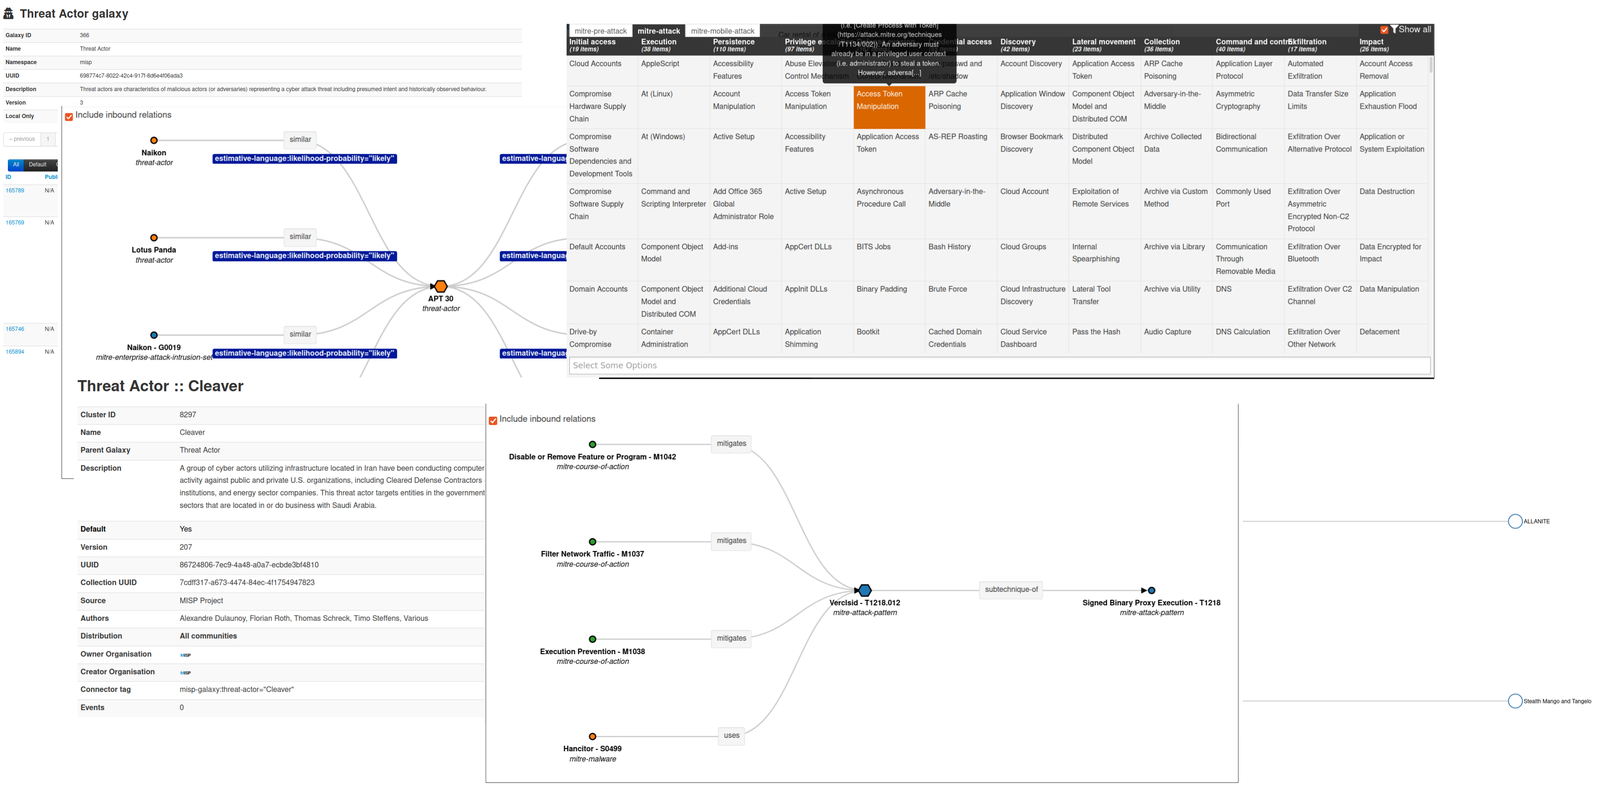 misp/misp-galaxy
مجموعات وعناصر لإرفاقها بأحداث أو سمات MISP (مثل الجهات الفاعلة في التهديدات)
 gianlucaborello/libprocesshider
مكتبة مشتركة LD_PRELOAD تخفي عملية Linux من أدوات مثل ps وlsof عن طريق اعتراض استدعاءات readdir ونظام ملفات proc.
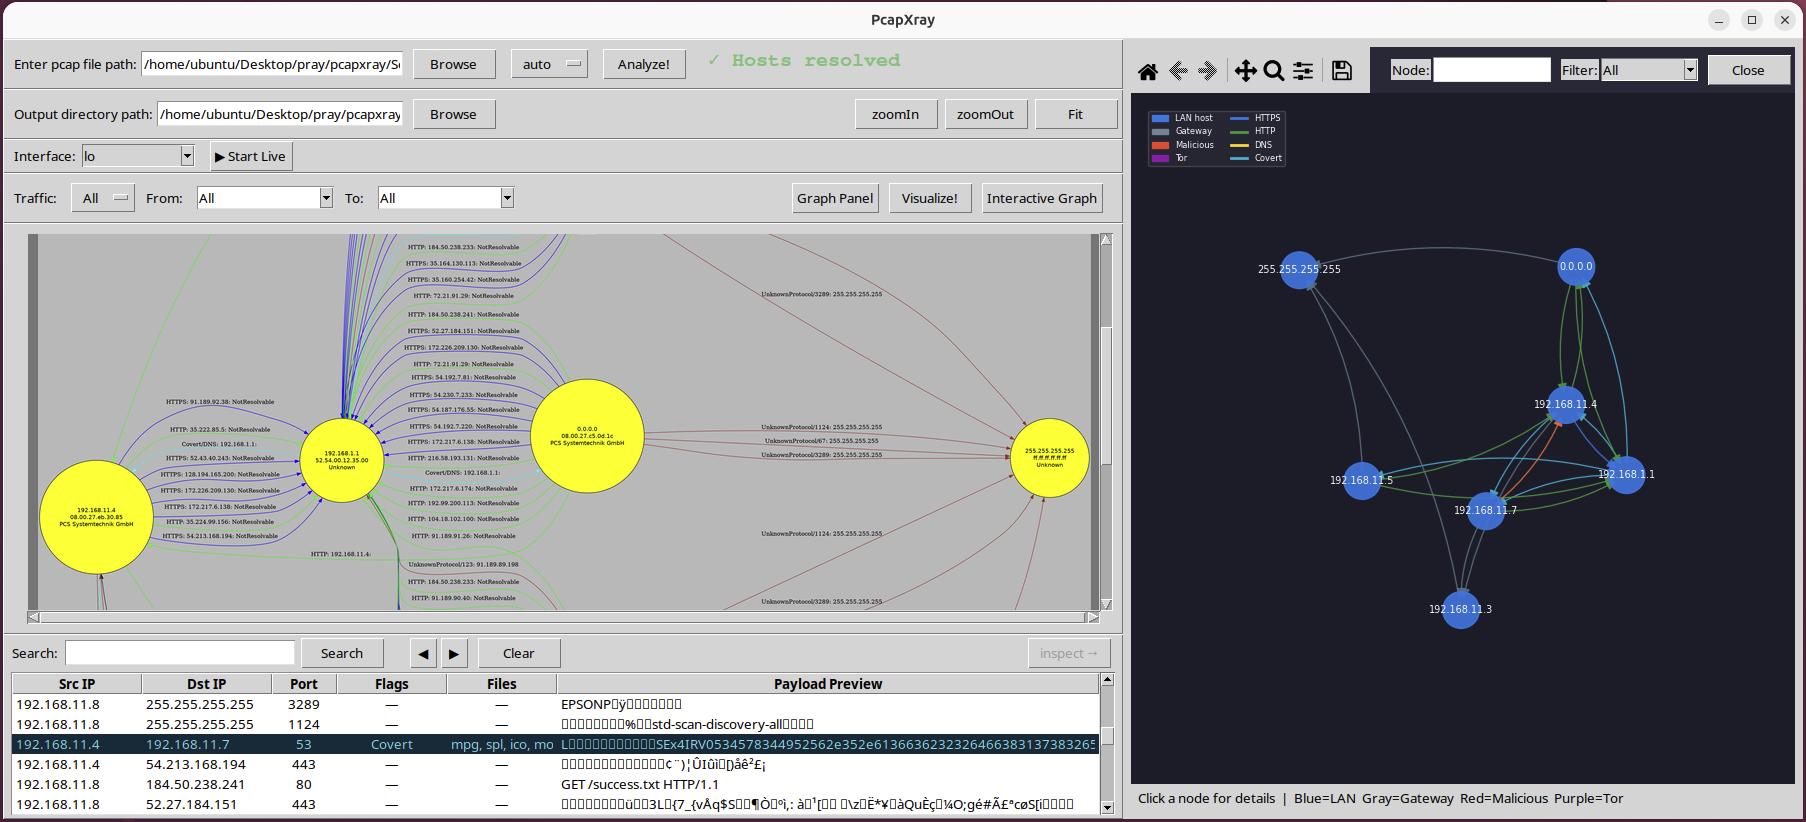 srixivas/pcapxray
❄️ PcapXray - أداة تحليل الشبكات الجنائي - لتصور التقاط الحزم دون اتصال كرسم بياني للشبكة بما في ذلك تحديد الأجهزة، إبراز الاتصالات المهمة واستخراج…
 farrokhi/dnsdiag
مجموعة أدوات قياس DNS واستكشاف الأخطاء وإصلاحها وتدقيق الأمان