
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
أمان الأنظمة المدمجةالاستطلاعأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتاختراق الأجهزةأمن الأجهزةتحليل البرامج الثابتة
مشاركة
GitHubnitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

CVE-2024-46383

عرض المستودع
47منذ 2 سنواتلم تتم المراجعة بعد

الكشف عن المعلومات الحساسة عبر البرنامج الثابت لذاكرة SPI الفلاش لجهاز التوجيه Hathway CVE-2024-46383

وصف الثغرة:

أثناء التقييم الأمني للبرنامج الثابت لجهاز التوجيه، لوحظ أن المعلومات الحساسة المتعلقة بالأجهزة المتصلة بجهاز التوجيه مثل الهواتف المحمولة وأجهزة الكمبيوتر المحمولة والأجهزة اللوحية تُخزَّن كنص عادي ويمكن للمهاجم إساءة استخدامها.

الجهة المصنعة للمنتج: Hathway

المنتج المتأثر: CM5100-511

الإصدار المتأثر: 4.1.1.24

درجة الثغرة V3.1: 5.2 متوسطة AV:P/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N

إثبات المفهوم:

  1. قم بتشغيل جهاز التوجيه وقم بالاستطلاع الأولي للشبكة باستخدام أداة Nmap.

    Network_reconn
  2. قم بتفكيك جهاز التوجيه وحدد اتصال UART كما هو موضح في الصورة أدناه. قم بتوصيل اتصال UART بوحدة التحكم التسلسلية وتحقق من تسلسل الإقلاع الأولي لجهاز التوجيه. من تسلسل الإقلاع الأولي حصلنا على معلومات إصدار العتاد والبرنامج الثابت.
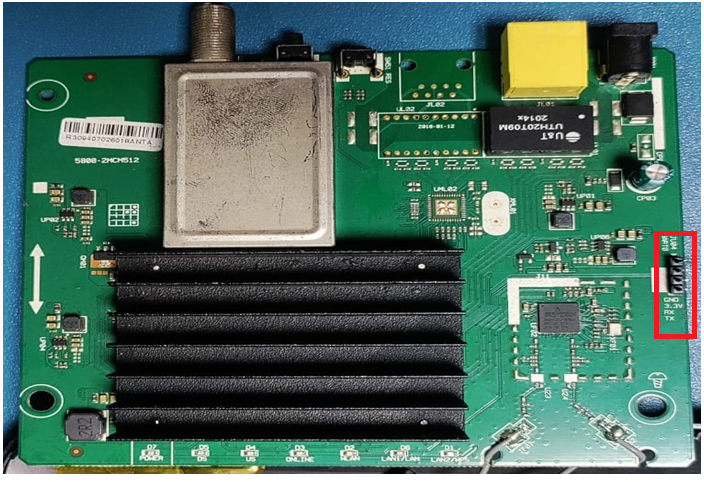
    Tear_down Initial_boot_sequence
  3. من تحليل PCB للعتاد، لوحظ أن ذاكرة الفلاش الخارجية IC (Winbond W25Q64JV) متصلة بالجانب الخلفي، قم بفك ذاكرة الفلاش من PCB وباستخدام مبرمج الفلاش CH431A قم بتفريغ البرنامج الثابت.
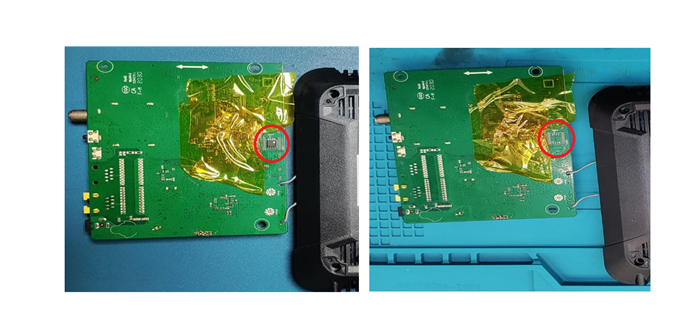
    image

  4. بعد تفريغ البرنامج الثابت من الفلاش، قم بتحليل الملف الثنائي المفرغ ووجدنا أن أسماء الهواتف المحمولة وأجهزة الكمبيوتر المحمولة والأجهزة اللوحية المتصلة بجهاز التوجيه مخزنة كنص عادي.
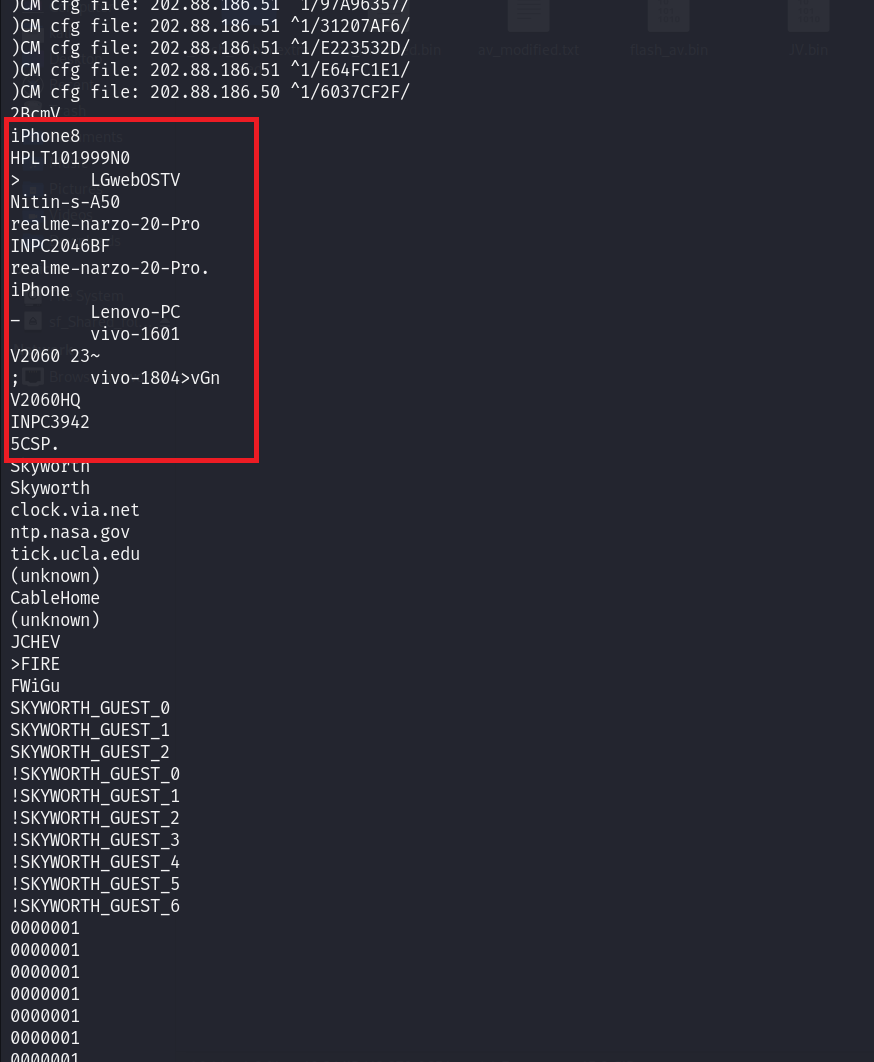
    connected_devices_to_router

المؤلفون:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







