
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 d3vn0mi/cve-2025-2304-poc
إثبات المفهوم لـ CVE-2025-2304 — ثغرة حرجة (CVSS 9.4) لتصعيد الامتيازات عبر التخصيص الجماعي في Camaleon CMS.
 0dayninja/cve-2021-3560
استغلال تجاوز المصادقة عبر Polkit D-Bus
 malwareman007/cve-2022-30206
إثبات مفهوم (POC) لـ CVE-2022-30206
 calligraf0/cve-2024-0311
استغلال إثبات مفهوم لـ CVE-2024-0311 يتجاوز سياسة Skyhigh Client Proxy عبر حقن العمليات والتلاعب بالأنابيب المسماة، مع شيل كود مخصص لتجنب قيود AV/EDR.
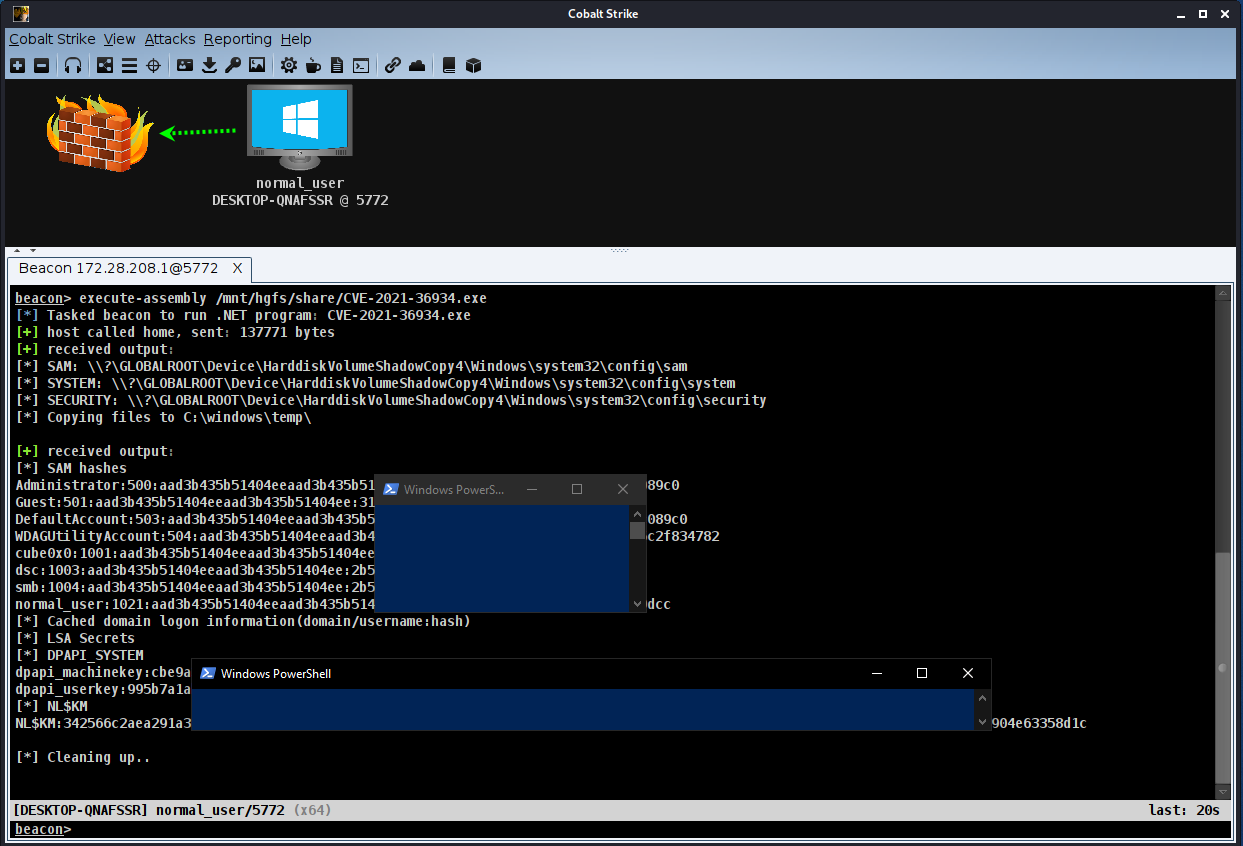 preventions/cve-2021-36934
إثبات المفهوم بلغة C# لـ CVE-2021-36934/HiveNightmare/SeriousSAM
 drapl0n/pwnkit
حمولة USB Rubber Ducky تستغل CVE-2021-4034 لرفع الصلاحيات وفتح قشرة جذر على الأنظمة الشبيهة بيونكس في أقل من 10 ثوانٍ.
 percivalll/dirty-frag-kubernetes-poc
إثبات مفهوم يوضح الهروب من الحاوية على Amazon EKS من خلال استغلال Dirty Frag (CVE-2026-43284) لتلف ذاكرة التخزين المؤقت للصفحات في النواة عبر طبقات…
 rednaga/adups-get-super-serial
CVE-2015-2231 إثبات المفهوم
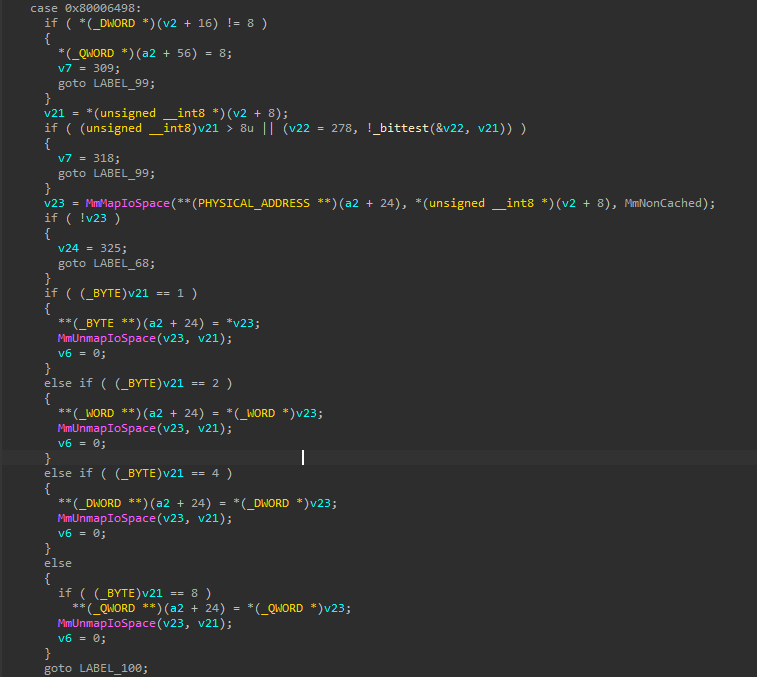 demoo1337/throttlestop
CVE-2025-7771 ثغرة تصعيد الامتيازات في ThrottleStop.sys - وصول غير مقيد لـ IOCTL إلى الذاكرة الفعلية عبر MmMapIoSpace
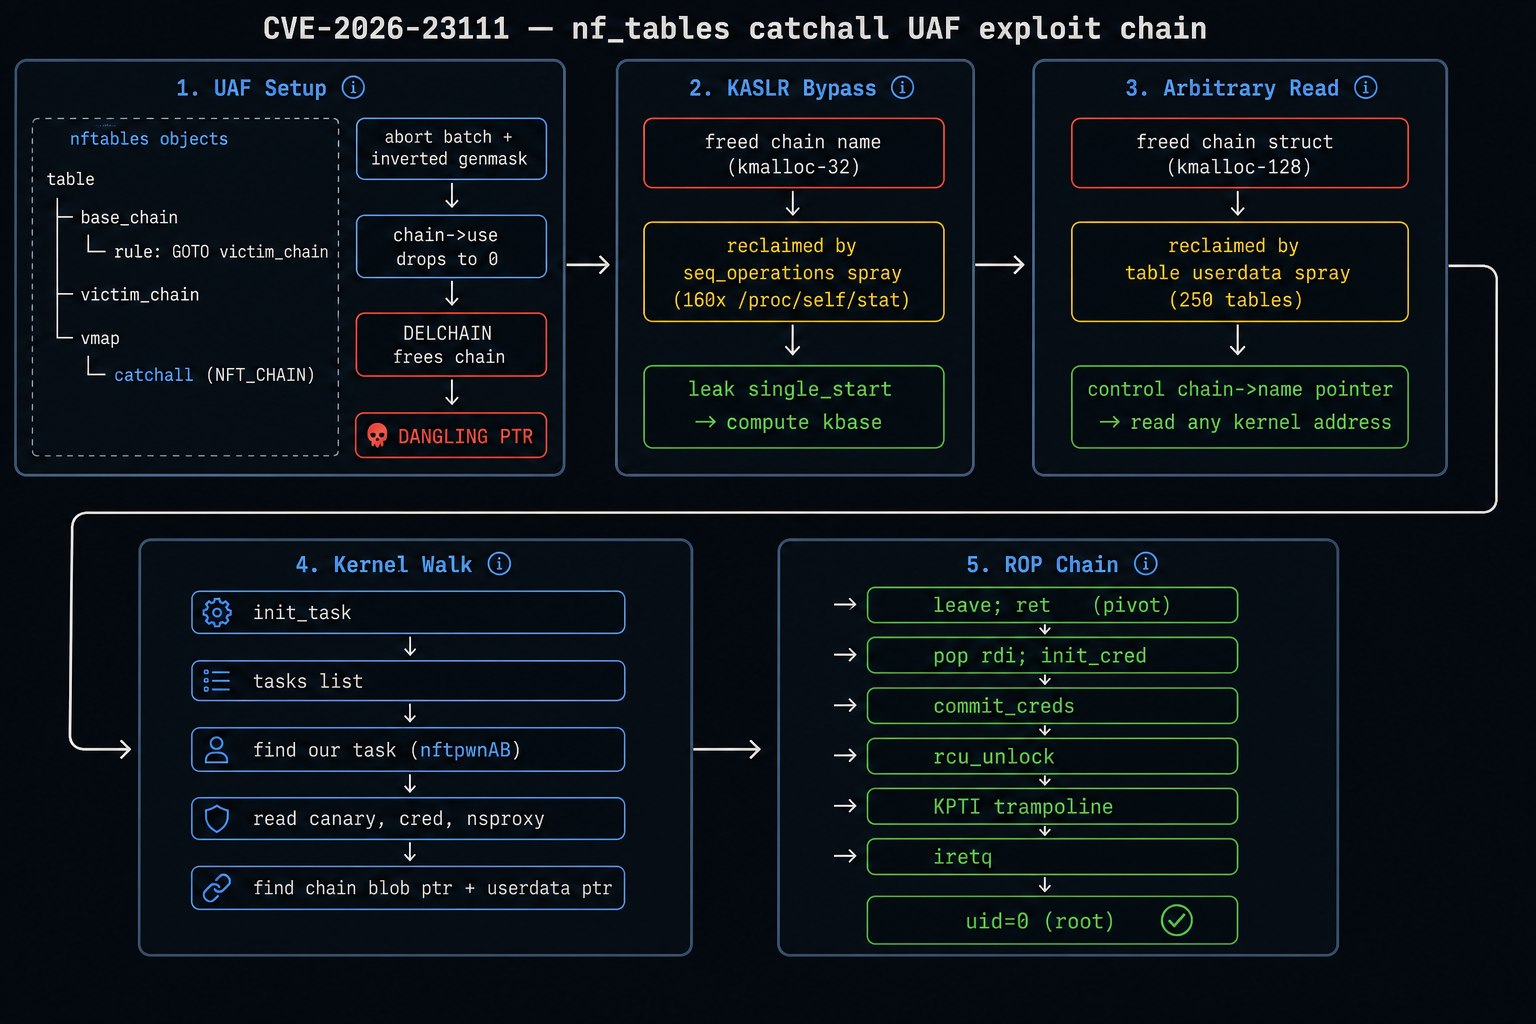 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — استغلال تصعيد صلاحيات محلي بدون صلاحيات لنظام Linux 5.10-6.18. استغلال ذاتي التكيّف مع تجاوز KASLR وقراءة…
 xndpxs/cve-2022-0847
ثغرة أمنية في نواة لينكس منذ الإصدار 5.8
 d4rkks/cve-2025-7771-vulnerability-exploration
تصعيد الامتيازات في النظام من سائق غير موقّع باستخدام ثغرة throttlestop
 gergelykalman/cve-2023-32407-a-macos-tcc-bypass-in-metal
إثبات مفهوم لاستغلال CVE-2023-32407، يوضح تجاوز TCC (الشفافية والموافقة والتحكم) في نظام macOS ضمن إطار عمل Metal لتصعيد الامتيازات.
 heeeeen/cve-2014-7911poc
إثبات مفهوم لاستغلال ثغرة CVE-2014-7911 تستهدف Android 4.4.4 على Nexus5، باستخدام سلسلة ROP مخصصة لرفع الامتيازات وكتابة الملفات كمستخدم النظام.
 become-illusory/cve-2026-64560-a16
مجموعة أدوات CVE-2026-64560: سلسلة أدوات Go أحادية الملف التنفيذي + منفذ هدف realme RMX5010 (A16، SM8750)
 predyy/cve-2025-2304
نص برمجي بلغة Python لاستغلال ثغرة تصعيد الامتيازات في نظام Camaleon CMS.
 redyopsresearchlabs/cve-2020-1283_windows-denial-of-service-vulnerability
كود استغلال لـ CVE-2020-1283 - ثغرة حرمان الخدمة في ويندوز
 gopartner/realme-c53-unlock-root
فتح البوت لودر (CVE-2022-38694) & دليل التجذير لـ Realme C53 / RMX3760 (Unisoc T612)








