
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ThrottleStop — CVE-2025-7771 ثغرة تصعيد الامتيازات في ThrottleStop.sys - وصول غير مقيد لـ IOCTL إلى الذاكرة الفعلية عبر MmMapIoSpace | Kitploit
أدوات/GitHubGitHub/demoo1337/throttlestop
تصعيد الامتيازاتأطر الاستغلالتحليل الثغرات الأمنيةالاستغلالتطوير الحمولاتاستغلال الملفات الثنائية
GitHubdemoo1337/throttlestop

ThrottleStop

CVE-2025-7771 ثغرة تصعيد الامتيازات في ThrottleStop.sys - وصول غير مقيد لـ IOCTL إلى الذاكرة الفعلية عبر MmMapIoSpace

عرض المستودع
10196منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-7771 – تصعيد الامتيازات عبر ThrottleStop.sys

CVE-2025-7771 | CVSS 8.7 | تصعيد الامتيازات المحلي

نظرة عامة

يعرّض ملف ThrottleStop.sys واجهات IOCTL غير مقيدة تسمح بالوصول العشوائي للذاكرة الفعلية من خلال MmMapIoSpace. وهذا يتيح تصعيد الامتيازات المحلي عن طريق تصحيح ذاكرة kernel وتنفيذ كود عشوائي في سياق ring-0.

المكون المتأثر: ThrottleStop.sys (TechPowerUp)
نوع الثغرة: واجهة IOCTL مكشوفة مع تحكم غير كافٍ في الوصول (CWE-782)
التأثير: تصعيد الامتيازات المحلي
حالة السائق: موقع رقميًا، متوافق مع Core Isolation

التفاصيل الفنية

IOCTLs المعرضة للثغرة

IOCTLالوظيفة
0x80006498قراءة الذاكرة الفعلية
0x8000649Cكتابة الذاكرة الفعلية

طريقة الاستغلال

  1. فتح مؤشر إلى \\Device\\ThrottleStop
  2. استخدام DeviceIoControl مع IOCTLs المعرضة للثغرة
  3. تعيين ذاكرة فعلية عشوائية عبر MmMapIoSpace
  4. تصحيح هياكل kernel أو مؤشرات الدوال
  5. تنفيذ كود عشوائي في سياق kernel

إثبات المفهوم

يوضح هذا التطبيق استغلال ثغرة ThrottleStop.sys من خلال:

  • الحصول على مؤشر السائق عبر CreateFileW
  • تعداد العمليات واستهدافها
  • عمليات قراءة/كتابة الذاكرة الفعلية باستخدام IOCTLs المعرضة
  • عمليات ذاكرة قائمة على القوالب لأنواع بيانات مختلفة
  • عمليات المخزن المؤقت لمناطق ذاكرة أكبر

التجميع والاستخدام

البناء

msbuild throttlestop.sln /p:Configuration=Release /p:Platform=x64

إعداد خدمة السائق

# إنشاء الخدمة
sc create ThrottleStop binPath= "C:\path\to\ThrottleStop.sys" type= kernel

# بدء الخدمة
sc start ThrottleStop

التنفيذ

.\usermode\usermode.exe

المتطلبات: صلاحيات المسؤول، Visual Studio 2019/2022، خدمة السائق ThrottleStop.sys

هيكل الكود

throttlestop/
├── usermode/
│   ├── Entry.cpp              # نقطة الدخول الرئيسية للتطبيق
│   ├── Driver/
│   │   └── Driver.h           # تنفيذ فئة MemoryDriver
│   └── usermode.vcxproj       # ملف مشروع Visual Studio
├── ThrottleStop.sys           # ملف السائق المعرض للثغرة
└── throttlestop.sln           # ملف الحل

تفاصيل التنفيذ

  • فئة MemoryDriver: اتصال السائق وعمليات الذاكرة
  • معالجات IOCTL: 0x80006498 (قراءة), 0x8000649C (كتابة)
  • استهداف العمليات: تعداد واختيار العمليات تلقائيًا
  • عمليات الذاكرة: قراءة/كتابة قائمة على القوالب مع دعم المخزن المؤقت

شهادات السائق

التوقيعات الرقمية:

  • TechPowerUp LLC (SHA1)
  • Microsoft Windows Hardware Compatibility Publisher (SHA256)
  • TechPowerUp LLC (SHA1)

الآثار الأمنية:

  • يتجاوز السائق فرض توقيع السائق (DSE)
  • متوافق مع أنظمة Core Isolation المفعلة
  • موثوق من قبل Windows كسائق أجهزة شرعي
  • لا توجد تحذيرات أو حظر للسائق غير الموقع

التخفيف

  • إزالة ThrottleStop.sys إذا لم يكن مطلوبًا
  • منع السائقين غير الموقعين/غير الموثوقين
  • تمكين سلامة كود وضع kernel (KMCI)
  • مراقبة الوصول إلى \\Device\\ThrottleStop
  • كشف استدعاءات DeviceIoControl مع أكواد IOCTL 0x80006498 و 0x8000649C

المراجع

  • تنبيه INCIBE-CERT بخصوص CVE-2025-7771
  • تحليل Kaspersky لاستغلال ThrottleStop.sys
  • أفضل ممارسات أمان السائق من Microsoft

صور التحليل

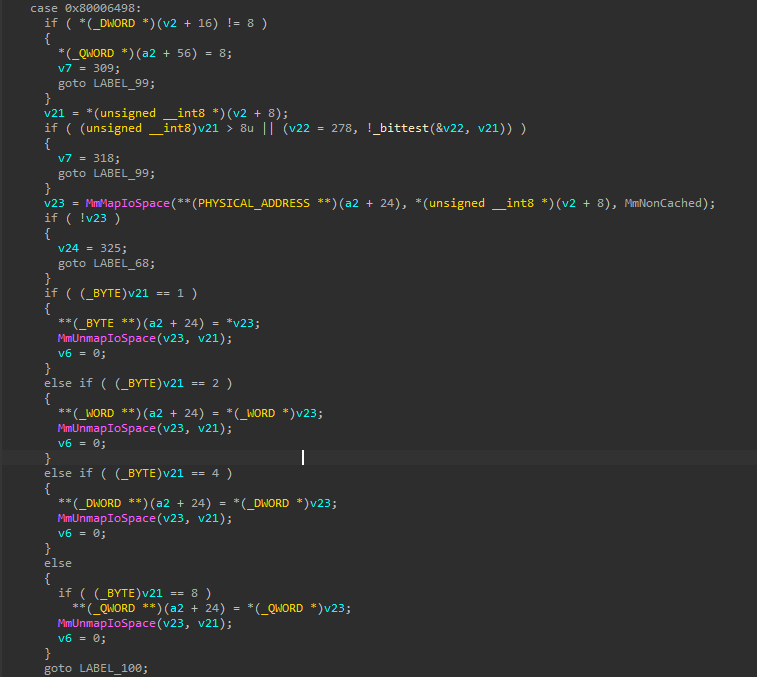
تحليل معالج IOCTL

قراءة الذاكرة الفعلية (0x80006498) تحليل IDA - قراءة IOCTL

كتابة الذاكرة الفعلية (0x8000649C) تحليل IDA - كتابة IOCTL

تُظهر لقطات الشاشة هذه معالجات IOCTL المعرضة للثغرة في ThrottleStop.sys والتي تسمح بالوصول غير المقيد للذاكرة الفعلية عبر MmMapIoSpace.

إخلاء مسؤولية

هذا المستودع مقدم لأغراض التعليم والبحث الدفاعي فقط. أي استخدام غير مصرح به لاختراق الأنظمة هو غير قانوني وممنوع. استخدمه على مسؤوليتك الخاصة في بيئات خاضعة للرقابة فقط.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




