
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 kimusan/pkwner
# PoC بلغة python3 و bash لثغرة CVE-2021-4034 من إعداد Kim Schulz
 masriyan/fufufafa
إطار عمل لتدقيق العيوب والأخطاء الموحّد إطار عمل تدقيق أمن AWS Cloud المطلق الذي يجعل تدقيق الأمان سهلاً للغاية، حتى تتمكن من إجرائه حتى عندما تكون…
 diego-tella/cve-2023-1326-poc
إثبات مفهوم لثغرة CVE-2023–1326 في apport-cli 2.26.0
 r3dxpl0it/secrep
SecRep هو مستودع يحتوي على أرشيف مفيد للاختراق والاقتحام والقرصنة، بما في ذلك قائمة الأدوات، ورقة الغش والحمولات.
 gmh5225/cve-2022-44721-csfalconuninstaller
استغلال لـ CVE-2022-44721 يتجاوز فحص رمز الحماية من إلغاء التثبيت لـ CrowdStrike Falcon على ويندوز، مما يسمح للمهاجمين بصلاحيات المسؤول بإزالة مستشعر…
 gergelykalman/cve-2023-32364-macos-app-sandbox-escape
إثبات مفهوم لاستغلال CVE-2023-32364 يتيح الهروب من بيئة الحماية (sandbox) على macOS عبر صلاحيات تطبيق مصمّمة بعناية.
 alucard0x1/cve-2024-28000
LiteSpeed Cache تصعيد الامتيازات PoC
 khoinp1012/kprotect
محرك أمان على مستوى النواة يستخدم eBPF-LSM لفرض سياسات الوصول إلى الملفات استنادًا إلى سلالة العملية، وحماية البيانات الحساسة من هجمات سلسلة التوريد…
 ivancabrera02/whfb-pincapture
يلتقط رموز PIN الخاصة بـ Windows Hello عند إدخالها عبر حقن DLL في LogonUI.exe يضبط نقطة توقف عتادية لوحدة المعالجة المركزية على…
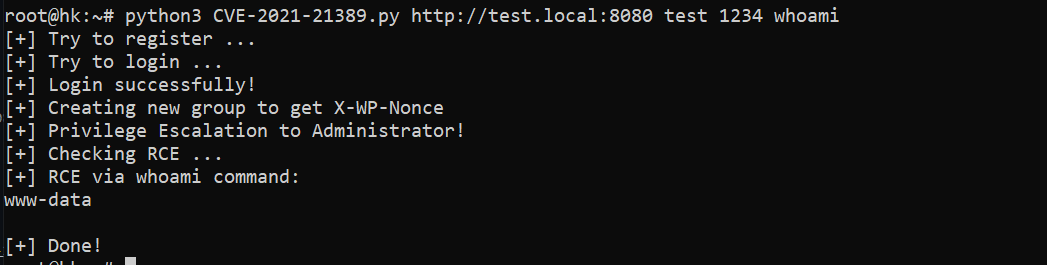 hoangkien1020/cve-2021-21389
BuddyPress هو إضافة مفتوحة المصدر لـ WordPress تُستخدم لبناء موقع مجتمعي. في إصدارات BuddyPress من 5.0.0 حتى قبل 7.2.1، كان من الممكن لمستخدم عادي…
 sgkdev/ptrace_may_dream
استغلال CVE-2026-31431 لقتل ذاكرة التخزين المؤقت للصفحات (page-cache) — تنفيذ كود داخل الحاويات التي تشارك نفس طبقة الصورة
 f1tz/cve-2020-0796-lpe-exp
استغلال تصعيد امتيازات محلي مُجمّع لنظام Windows SMBv3 يستهدف CVE-2020-0796 (SMBGhost). تم اختباره على Win10 1909 بنية x64.
 nanabingies/cve-2021-21551
تصعيد امتيازات برنامج تشغيل Dell (CVE-2021-21551)
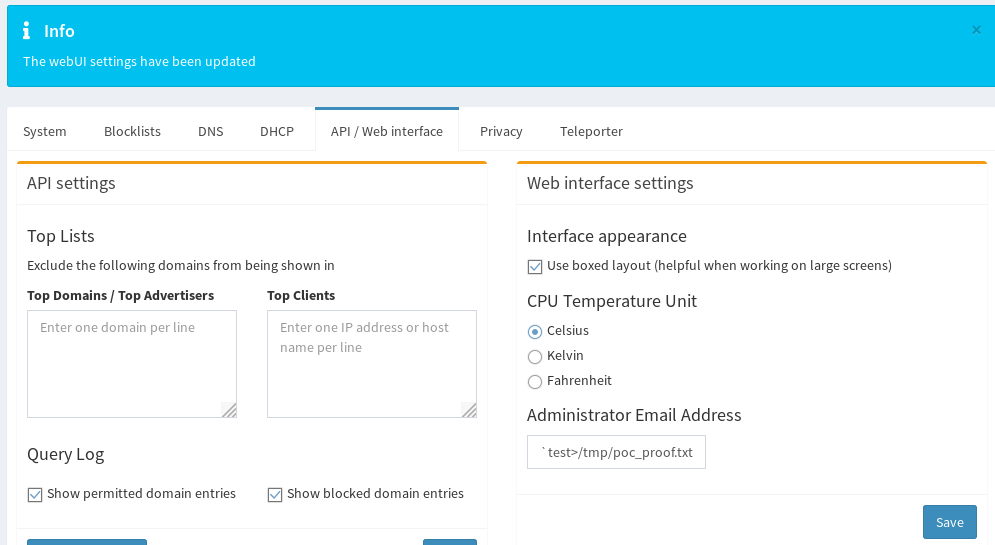 pr0tean/cve-2019-13051
إثبات مفهوم لاستغلال حقن الأوامر في Pi-Hole AdminLTE (CVE-2019-13051) مما يتيح الوصول الجذري عن بُعد عبر حقن حقل البريد الإلكتروني والتنفيذ المستند…
 zjns/cve-2026-98260
استغلال ثغرة use-after-free في مؤقّت CPU POSIX في نواة Android للثغرة CVE-2026-98260، يحقق وصولاً إلى صدفة بصلاحيات uid=0 أو تحميل KernelSU المتأخر…
 tiepologian/cve-2023-23397
إثبات المفهوم لثغرة CVE-2023-23397 بلغة بايثون
 gergelykalman/cve-2023-32428-a-macos-lpe-via-mallocstacklogging
استغلال إثبات المفهوم لـ CVE-2023-32428، وهو تصعيد صلاحيات محلي في macOS عبر MallocStackLogging، يوضح تلف الذاكرة على مستوى النواة للحصول على وصول…
 xtuc/airgap
الأمان في العصر الحديث للذكاء الاصطناعي: الدفاع ضد وكلاء الذكاء الاصطناعي الضارين وحزم npm الخبيثة








