
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 ahrixia/cve_2022_0847
CVE-2022-0847: ثغرة تصعيد الامتيازات في نواة لينكس
 alirezac0/cve-2022-27502
استغلال خادم VNC من RealVNC
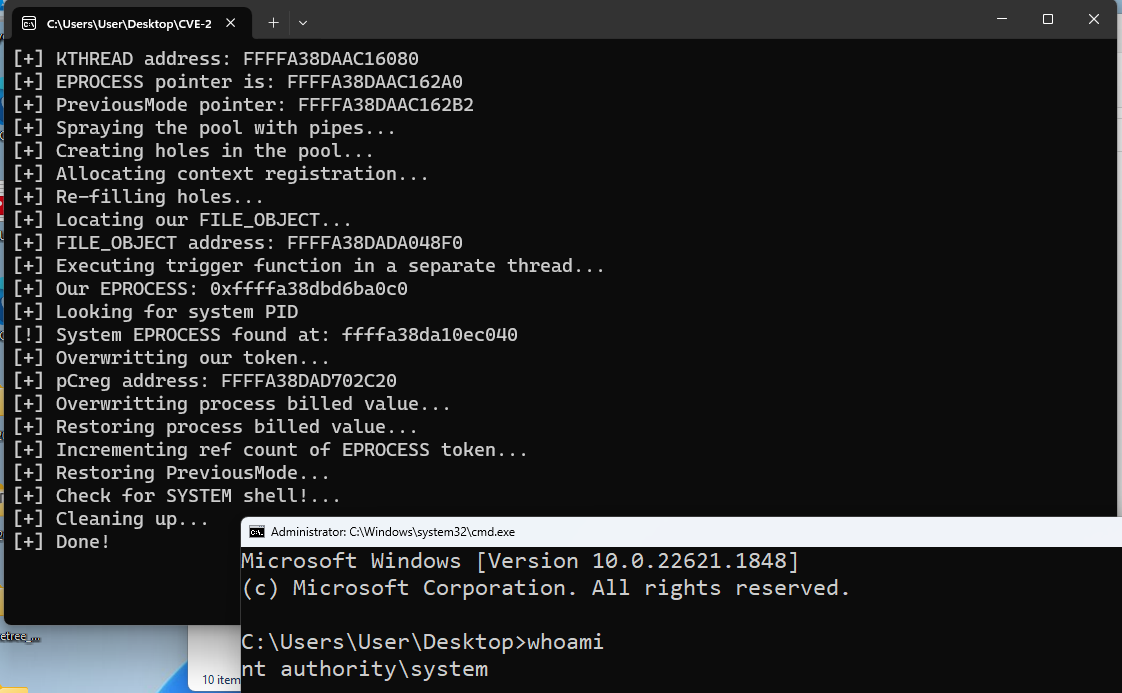 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC لـ CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 nardholio/cve-2016-0728
استغلال بلغة C لـ CVE-2016-0728، ثغرة تصعيد امتيازات محلية في نواة Linux في نظام keyring. يتضمن فاحصًا لاختبار قابلية النظام للتأثر.
 hiikezoe/libperf_event_exploit
استغلال مبني على لغة C لثغرة CVE-2013-2094 تستهدف تصعيد الامتيازات في نواة أندرويد عبر ثغرة استدعاء النظام perf_event_open.
 manizada/ovswrap
إثبات مفهوم لتصعيد الامتيازات محليًا لثغرة CVE-2026-64531 يستغل مسار بيانات النواة في OVS لإفساد بيانات الاعتماد والحصول على صلاحيات الجذر عبر حقن…
 a23bc/op13-cve-2026-64560
استغلال ثغرة أمنية في نواة أندرويد خاصة بجهاز OnePlus 13 للإصدار CVE-2026-64560، يوفر صلاحيات root مؤقتة عبر ADB shell مع حمولات موثّقة وأدوات نقل.
 wa1nut4/cve-2024-26230
LPE لـ CVE-2024-26230
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 exploits in powershell
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
استغلال محسّن قليلاً لثغرة CVE-2025-24203 في نظام iOS بواسطة إيان بير من Google Project Zero
 blacksnufkin/axhunter
أدلة إثبات المفهوم (PoCs) لعائلة برامج التشغيل xhunter الخاصة بنظام مكافحة الغش Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 و xhunter2.sys…
 d0n601/pentest-cheat-sheet
هناك الكثير من أوراق الغش (Cheat Sheets) في العالم، لكن هذه ورقتي.
 askyeye/cve-2018-19320
استغلال وظيفة مشابهة لـ memcpy في الحلقة 0 (ring0) لتعطيل تطبيق توقيع برامج التشغيل (DSE)
 seemoo-lab/dtrace-memaccess_cve-2020-27949
استغلال إثبات المفهوم لـ CVE-2020-27949، يوضح قراءة/كتابة ذاكرة عشوائية في عمليات macOS عبر ioctl الخاص بـ DTrace fasttrap دون امتيازات مرتفعة.
 0xreadingsteiner/silent-call
Silent;Call — جذر عن بُعد قبل المصادقة على Cisco CUCM 15.x (CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub LPE
 grisuno/blacksandbeacon
منارة C2 لنظام Linux مع محمّل ELF BOF أصلي في الذاكرة، واستطلاع مشفّر بـ AES-256-CFB، وخادم C2 بلغة Python لوحدات استغلال ما بعد الاختراق بدون ملفات.
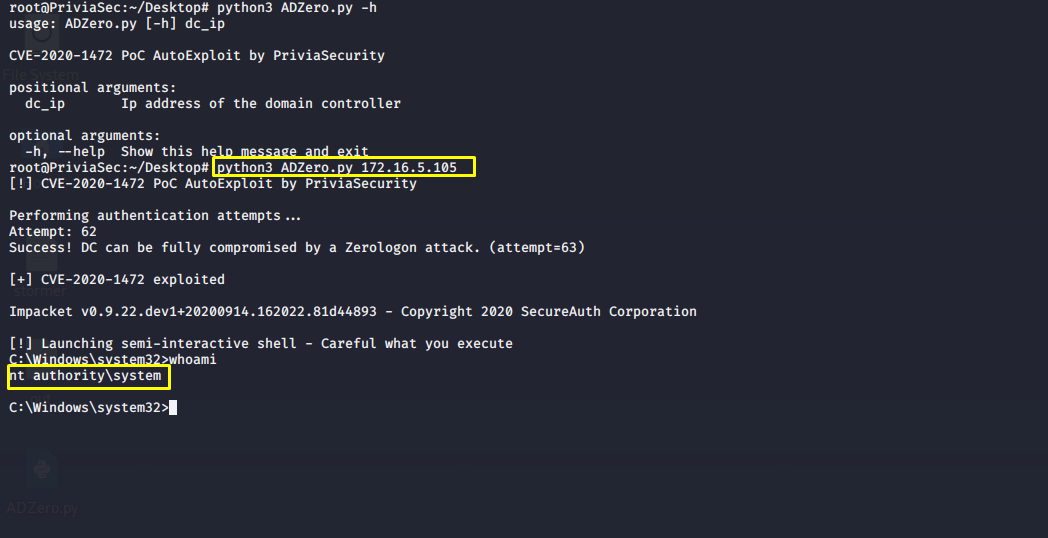 privia-security/adzero
Zerologon AutoExploit Tool | CVE-2020-1472








