
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 horizon3ai/cve-2023-34051
VMware Aria لعمليات السجلات CVE-2023-34051
 exploitblizzard/windows-privilege-escalation-cve-2021-1732
استغلال بلغة C++ لثغرة CVE-2021-1732 يستهدف تصعيد الامتيازات في ويندوز على Win10 1803-20H2 وServer 2019/2004. يوفر رفع امتيازات على مستوى النواة…
 ynwarcs/cve-2023-24871
إثباتات المفاهيم واستغلال لـ CVE-2023-24871 (RCE + LPE)
 saisathvik1/windows-privilege-escalation-notes
دليلي العملي لمفاهيم تصعيد الامتيازات في ويندوز. تأكد من الاطلاع على قائمة التشغيل الخاصة بي، الرابط:…
 hoangkien1020/cve-2020-11890
CVE-2020-11890: قد يؤدي التحقق غير السليم من المدخلات في فئة جدول مجموعات المستخدمين إلى تكوين ACL معطوب يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد…
 phackt/wptsextensions.dll
WptsExtensions.dll لاستغلال اختطاف DLL لجدولة المهام.
 estamelgg/cve-2021-4034-nogcc
استغلال مستقل لثغرة CVE-2021-4034 (polkit pkexec) يعمل دون الحاجة إلى gcc أو cmake، ويوفر تنفيذ أوامر عبر شل تفاعلي أو أمر واحد على أنظمة لينكس.
 joelgmsec/thunderstorm
إطار عمل معياري لاستغلال أجهزة UPS
 yakidango-official/ghostlock-h80gt
إثبات مفهوم تصعيد الامتيازات لجهاز Honor 80 GT: GhostLock (CVE-2026-43499) + تحميل وحدة KernelSU مخصصة
 r41n3rzuf477/ps-ppl-bypass
Process Explorer تجاوز PPL عبر برنامج تشغيل قابل للاستغلال
 duck-sec/cve-2023-28252-compiled-exe
تعديل على استغلال CVE-2023-28252 الخاص بـ Fortra، مُجمّع إلى exe
 kungfulon/nf-tables-lpe
استغلالات رفع الامتيازات في نواة لينكس تستهدف وحدة nf_table في Netfilter، تم تطويرها بواسطة فريق Orca لعدة ثغرات CVE.
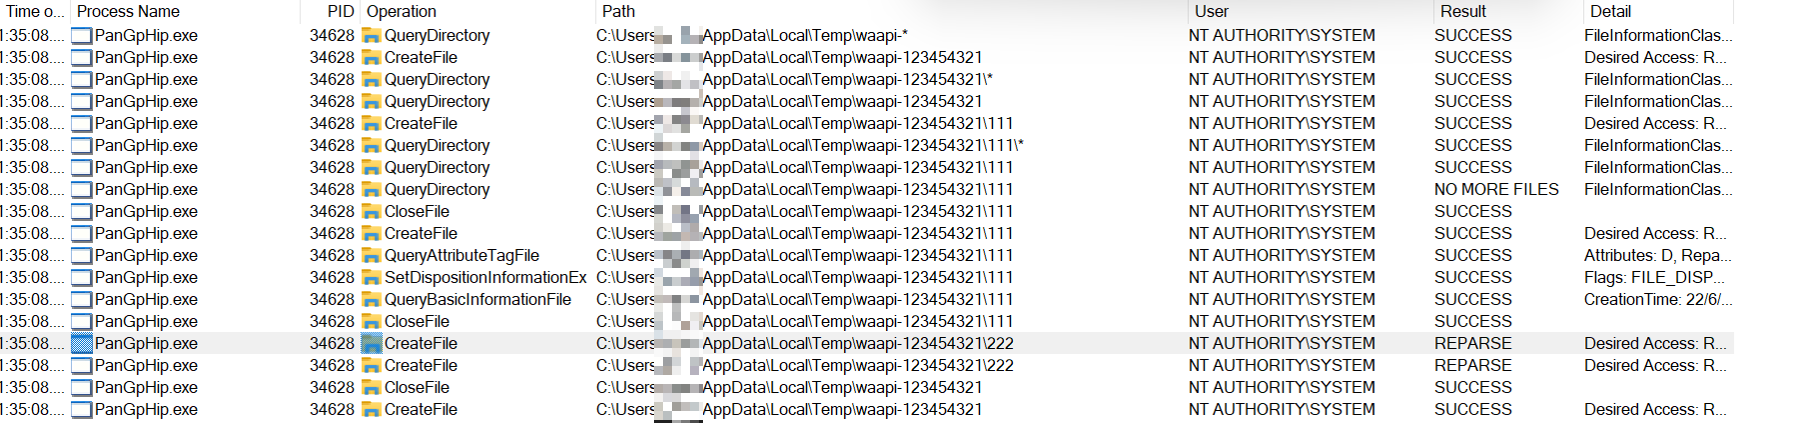 hagrid29/cve-2024-2432-paloalto-globalprotect-eop
إثبات مفهوم لاستغلال الثغرة CVE-2024-2432 الذي يوضح تصعيد الصلاحيات المحلية على ويندوز عبر حذف ملف تعسفي من خلال هجوم الرابط الرمزي في عميل Palo Alto…
 sourceincite/dashoverride
هذا استغلال RCE قبل المصادقة لبرنامج VMware vRealize Operations Manager
 malwation/cve-2026-43786
استغلال إثبات المفهوم لـ CVE-2026-43786، وهو تصعيد امتيازات محلي في macOS CoreServices يتيح للتطبيق الحصول على امتيازات الجذر.
 sharif-dev/androidkernelvulnerability
تشغيل وتحليل ثغرة نواة أندرويد CVE-2019-2215
 csenox/cve-2021-22911
حقن NoSQL غير مصادق عليه أعمى يؤدي إلى تنفيذ تعليمات برمجية عن بعد في Rocket Chat 3.12.1
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
نص metasploit (POC) الخاص بـ CVE-2022-41040. مايكروسوفت إكستشينج معرضة لهجوم تزوير الطلب من جانب الخادم (SSRF). يمكن للمهاجم الموثّق استخدام الثغرة…








